

Мощное веб-приложение для проверки того, насколько хорошо ваш Web Application Firewall (WAF) защищает от распространённых векторов атак.
→ waf-checker.com ←

Возможности
Тестирование безопасности
- 19+ категорий атак из коробки: SQL-инъекции, XSS, Path Traversal, Command Injection, SSRF, NoSQL-инъекции, LFI, LDAP-инъекции, XXE, SSTI, CRLF и другие
- 9 категорий продвинутых обходов с вариациями кодирования, контрабандой протоколов и нагрузками, специфичными для фреймворков
- 344+ нагрузки загружаются динамически из PAPAMICA/waf-payloads
- Тестирование ложных срабатываний для проверки, что легитимный трафик не блокируется
- Тестирование HTTP-методов GET, POST, PUT и DELETE
Обнаружение и обход WAF
- Автоматическое обнаружение WAF — определяет Cloudflare, AWS WAF, Imperva, ModSecurity, Akamai, F5 BIG-IP и 15+ других WAF
- Продвинутые техники обхода — двойное кодирование, юникод, смешанный регистр, запутывание комментариев
- Генерация обходов, специфичных для WAF — адаптированные стратегии под каждый обнаруженный WAF
- Тестирование манипуляций HTTP — подмена глаголов, загрязнение параметров, путаница с Content-Type, контрабанда запросов
Полная разведка

- Идентификация технологий — обнаружение CMS (WordPress, Drupal, Joomla, Shopify…), фреймворков, веб-серверов, CDN/WAF, инструментов аналитики и 25+ библиотек JavaScript
- DNS-анализ — записи A, AAAA, CNAME, MX, NS, TXT, SOA с определением инфраструктуры
- WHOIS и геолокация IP — провайдер, организация, ASN, местоположение, обратный DNS (PTR)
- Обнаружение поддоменов — через журналы Certificate Transparency (crt.sh) и DNS-брутфорс
- Обратный поиск IP — обнаружение всех доменов, размещённых на том же IP (определение общего хостинга)
- Детали SSL/TLS-сертификата — издатель, срок действия, имена субъектов (SAN), серийный номер
- Углублённый анализ CMS — темы WordPress, плагины с версиями; модули Drupal
- Проверка путей — robots.txt, sitemap.xml, security.txt, типичные пути административных панелей
- Анализ cookie — флаги Secure, HttpOnly, SameSite
- Извлечение Open Graph и социальных метаданных
- Обнаружение RSS/Atom-лент и email-адресов
- Экспорт результатов в JSON, HTML-отчёт или скриншот (PNG)
Аудит заголовков безопасности
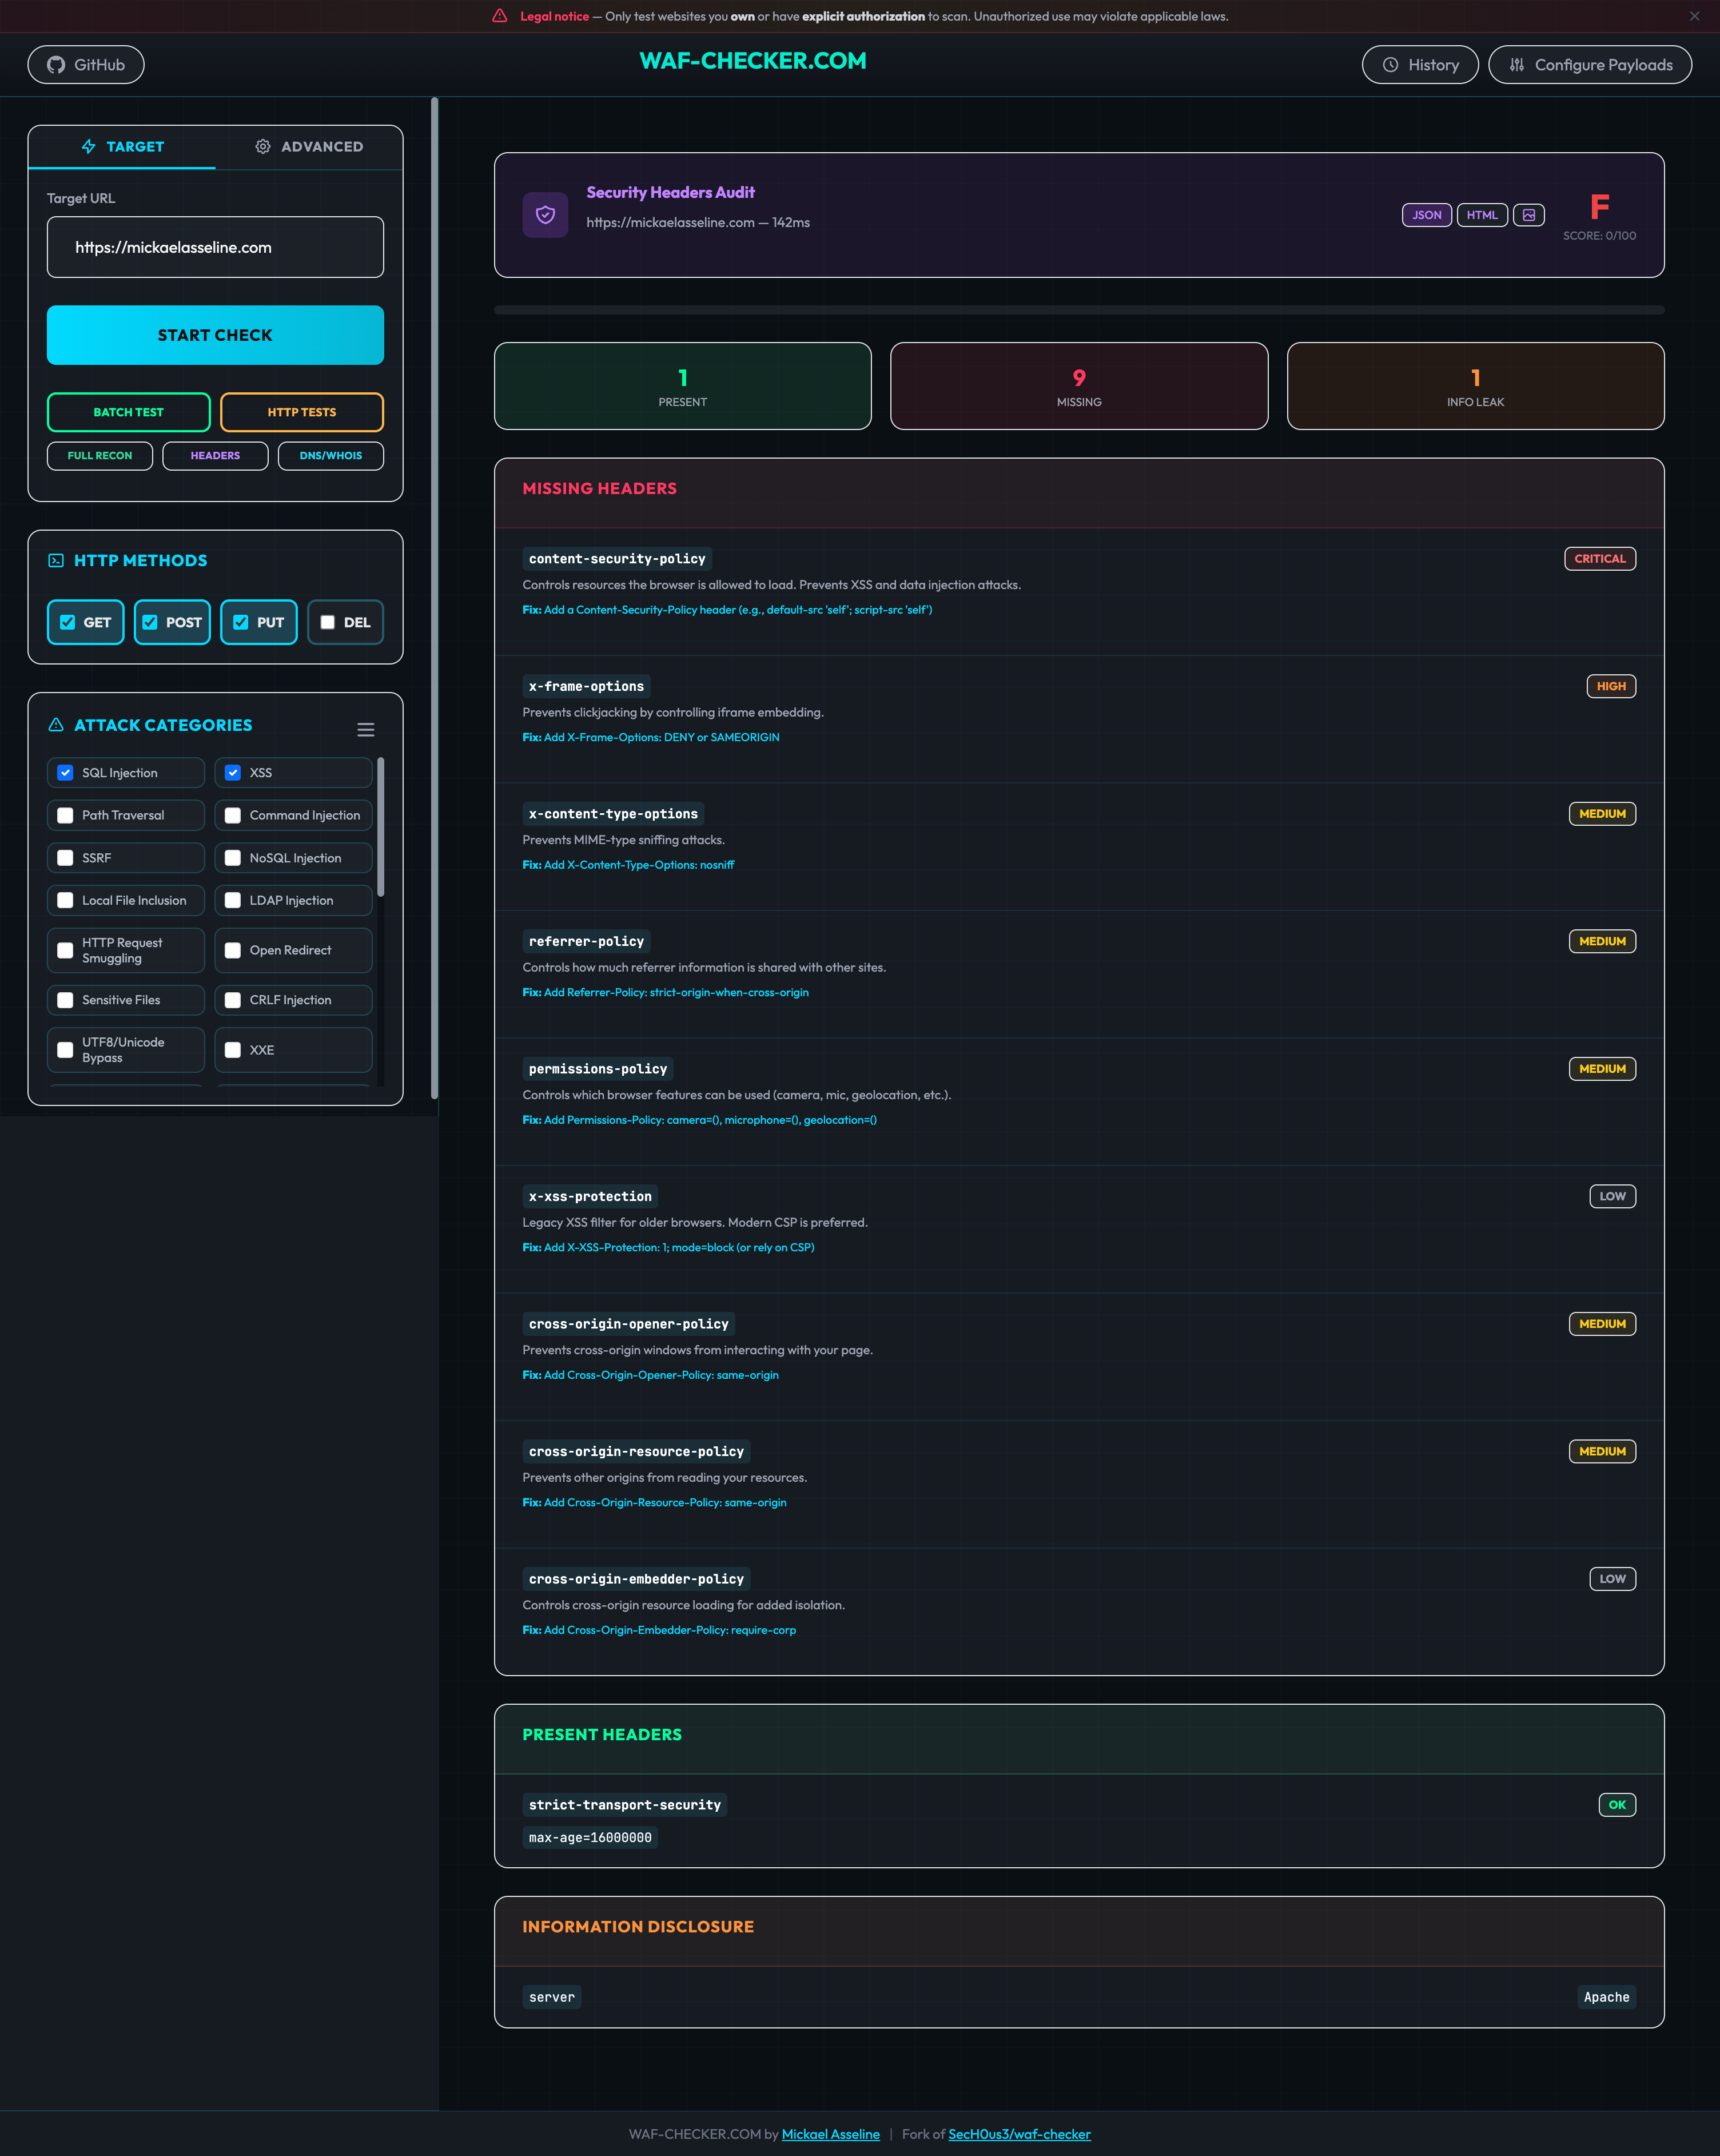
- Оценка (от A+ до F) заголовков безопасности HTTP
- Детальный анализ CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- Обнаружение раскрытия информации — версия сервера, powered-by заголовки, отладочные заголовки
- Практические рекомендации для каждого отсутствующего или неправильно настроенного заголовка
- Экспорт результатов в JSON, HTML-отчёт или скриншот (PNG)
Тест скорости

- Оценка производительности (0–100) с количеством проблем и статусом
- Оценки в стиле Lighthouse (оценочные локально) — Performance, Accessibility, Best Practices, SEO
- Core Web Vitals — FCP, LCP, TBT, CLS, Speed Index, TTI с цветовой индикацией
- Разбивка по времени — DNS lookup, TTFB, загрузка, полное время загрузки
- Разбивка по размеру — общий вес страницы и по типам (HTML, JavaScript, изображения, шрифты)
- Советы по оптимизации и подсказки для улучшения/штрафа
- Экспорт результатов в JSON, HTML-отчёт или скриншот (PNG)
DNS / WHOIS информация
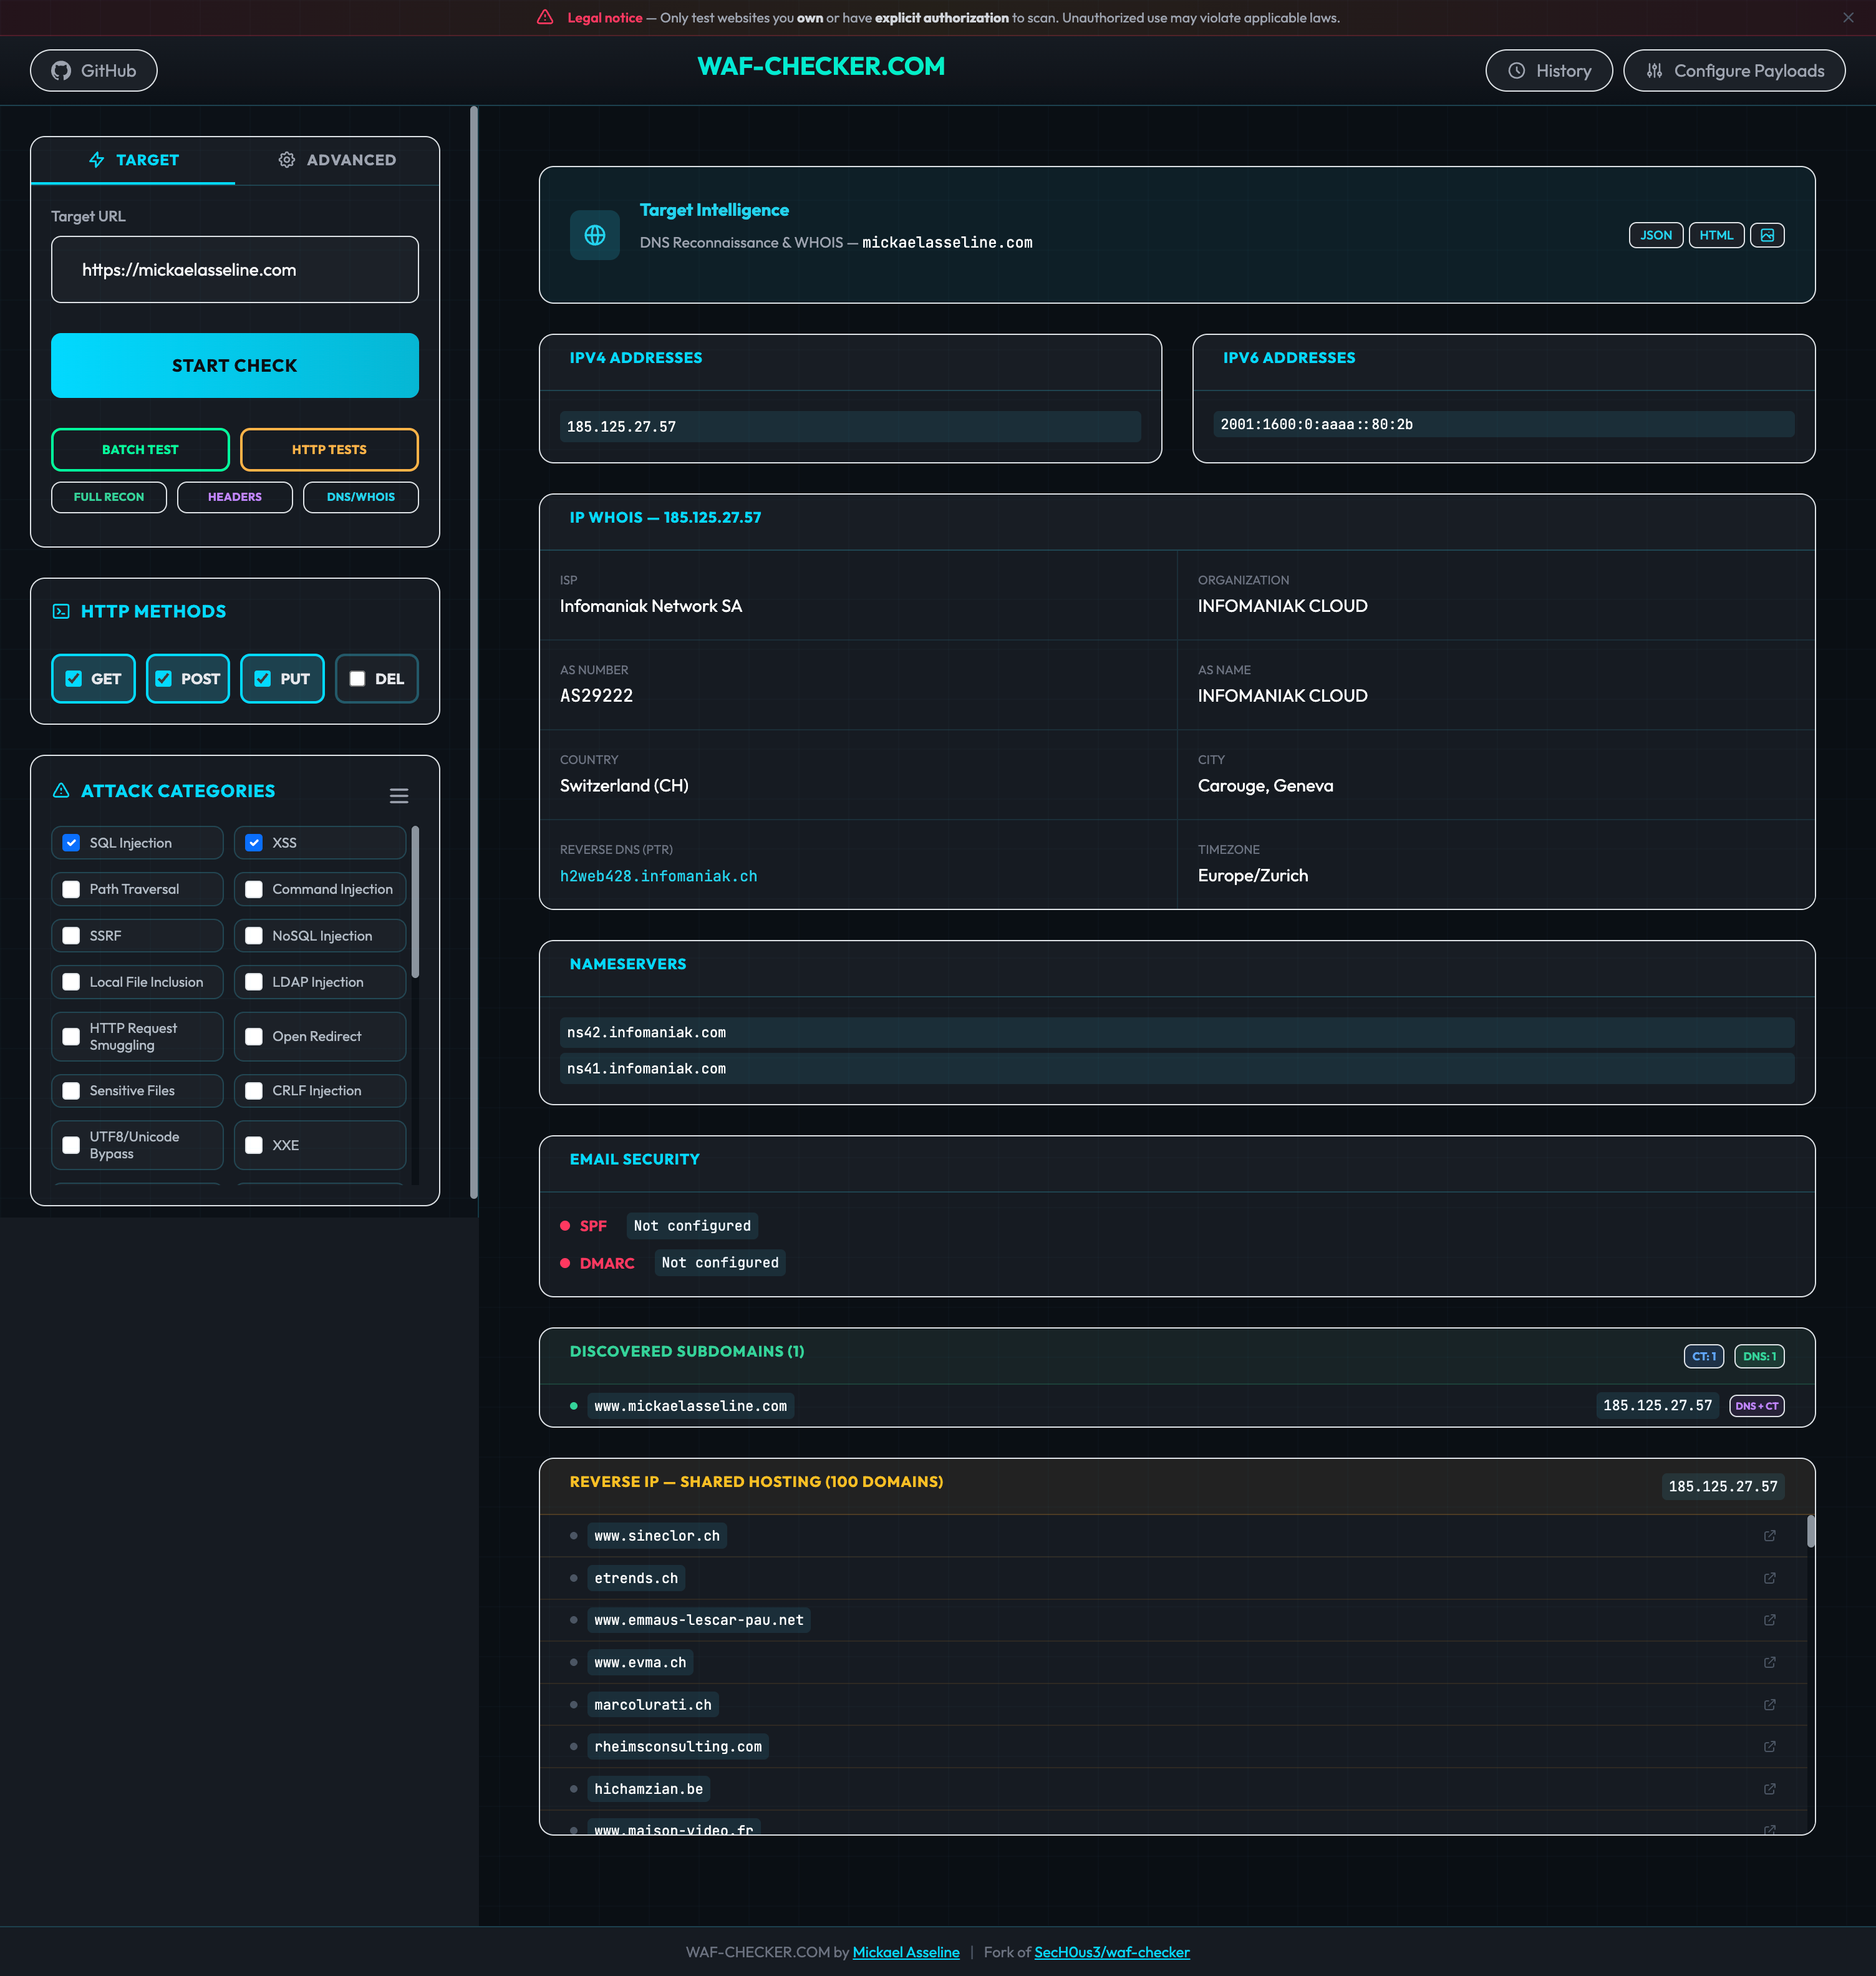
- Полное разрешение DNS — записи A, AAAA, CNAME, MX, NS, TXT
- Данные WHOIS с геолокацией IP, провайдером, ASN и обратным DNS
- Аудит безопасности электронной почты — проверка SPF и DMARC
- Перечисление поддоменов — Certificate Transparency + DNS-брутфорс
- Обратный поиск IP — все домены, использующие один IP-адрес
- Обнаружение инфраструктуры — провайдеры CDN, электронной почты и DNS по шаблонам записей
- Экспорт результатов в JSON, HTML-отчёт или скриншот (PNG)
SEO-аудит

- Общий SEO-балл (0–100) с количеством пройденных/всего проверок
- Балл по категориям — Meta Tags, Technical, Indexability, Content, Performance, Social, Links, URL, Accessibility
- Проверка мета-тегов — title, description, viewport, canonical, language, charset, favicon, DOCTYPE, robots
- Анализ sitemap и robots.txt — обнаружение страниц, структурированные данные (JSON-LD)
- Анализ контента — количество слов, читаемость, плотность ключевых слов, соотношение текст/HTML
- Аудит ссылок — внутренние/внешние, nofollow, пустые якоря
- Проверки доступности — lang, skip nav, ARIA landmarks, подписи форм
- Экспорт результатов в JSON, HTML-отчёт или скриншот (PNG)
Результаты в реальном времени
- Потоковая передача результатов через Server-Sent Events (SSE) — видите результаты по мере их поступления
- Цветовая кодировка кодов статуса:
403 зелёный — WAF заблокировал атаку (защищён)200 красный — нагрузка прошла (уязвимо)3xx оранжевый — перенаправление (требует исследования)4xx жёлтый — другая ошибка клиента
- Фильтрация результатов по коду статуса с панелями сводки в реальном времени
Справочник HTTP-статусов

Конфигурация нагрузок
Полностью настраиваемое управление нагрузками через встроенную панель конфигурации:
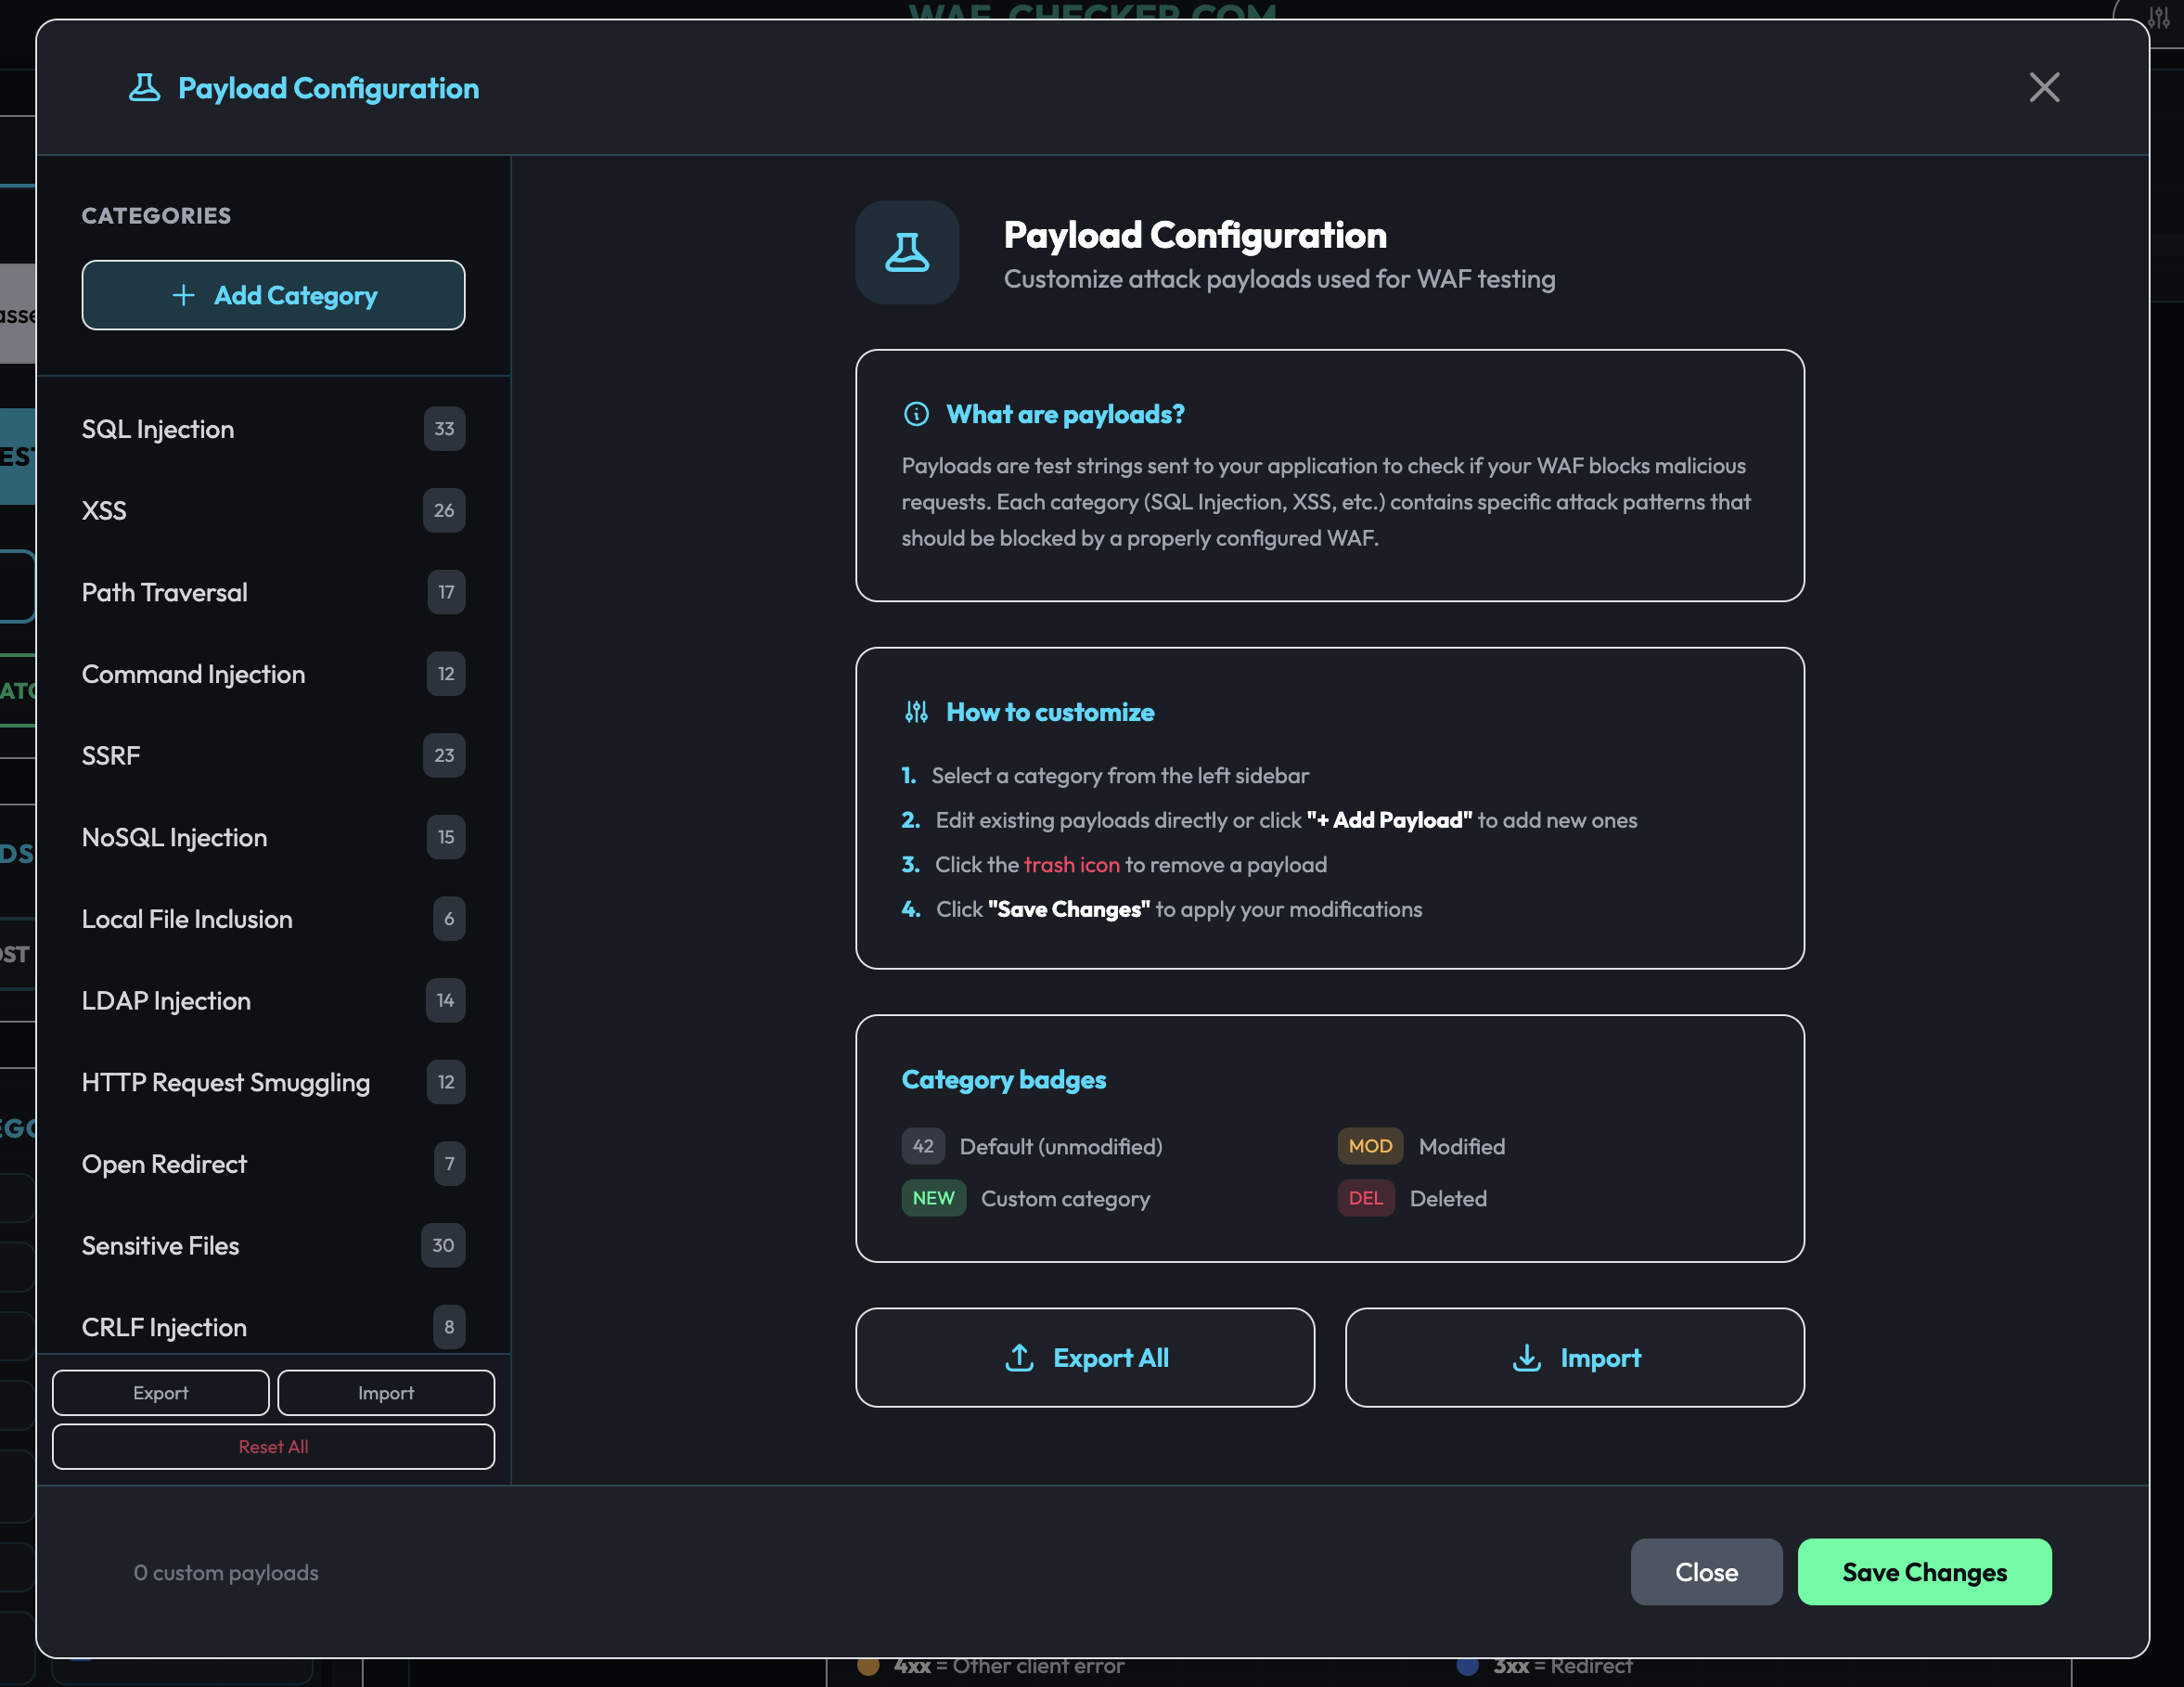

- Просмотр всех категорий с количеством нагрузок
- Добавление, редактирование или удаление отдельных нагрузок
- Создание пользовательских категорий
- Раздельные атакующие нагрузки и нагрузки для ложных срабатываний для каждой категории
- Экспорт/импорт конфигураций нагрузок
- Изменения сохраняются в localStorage
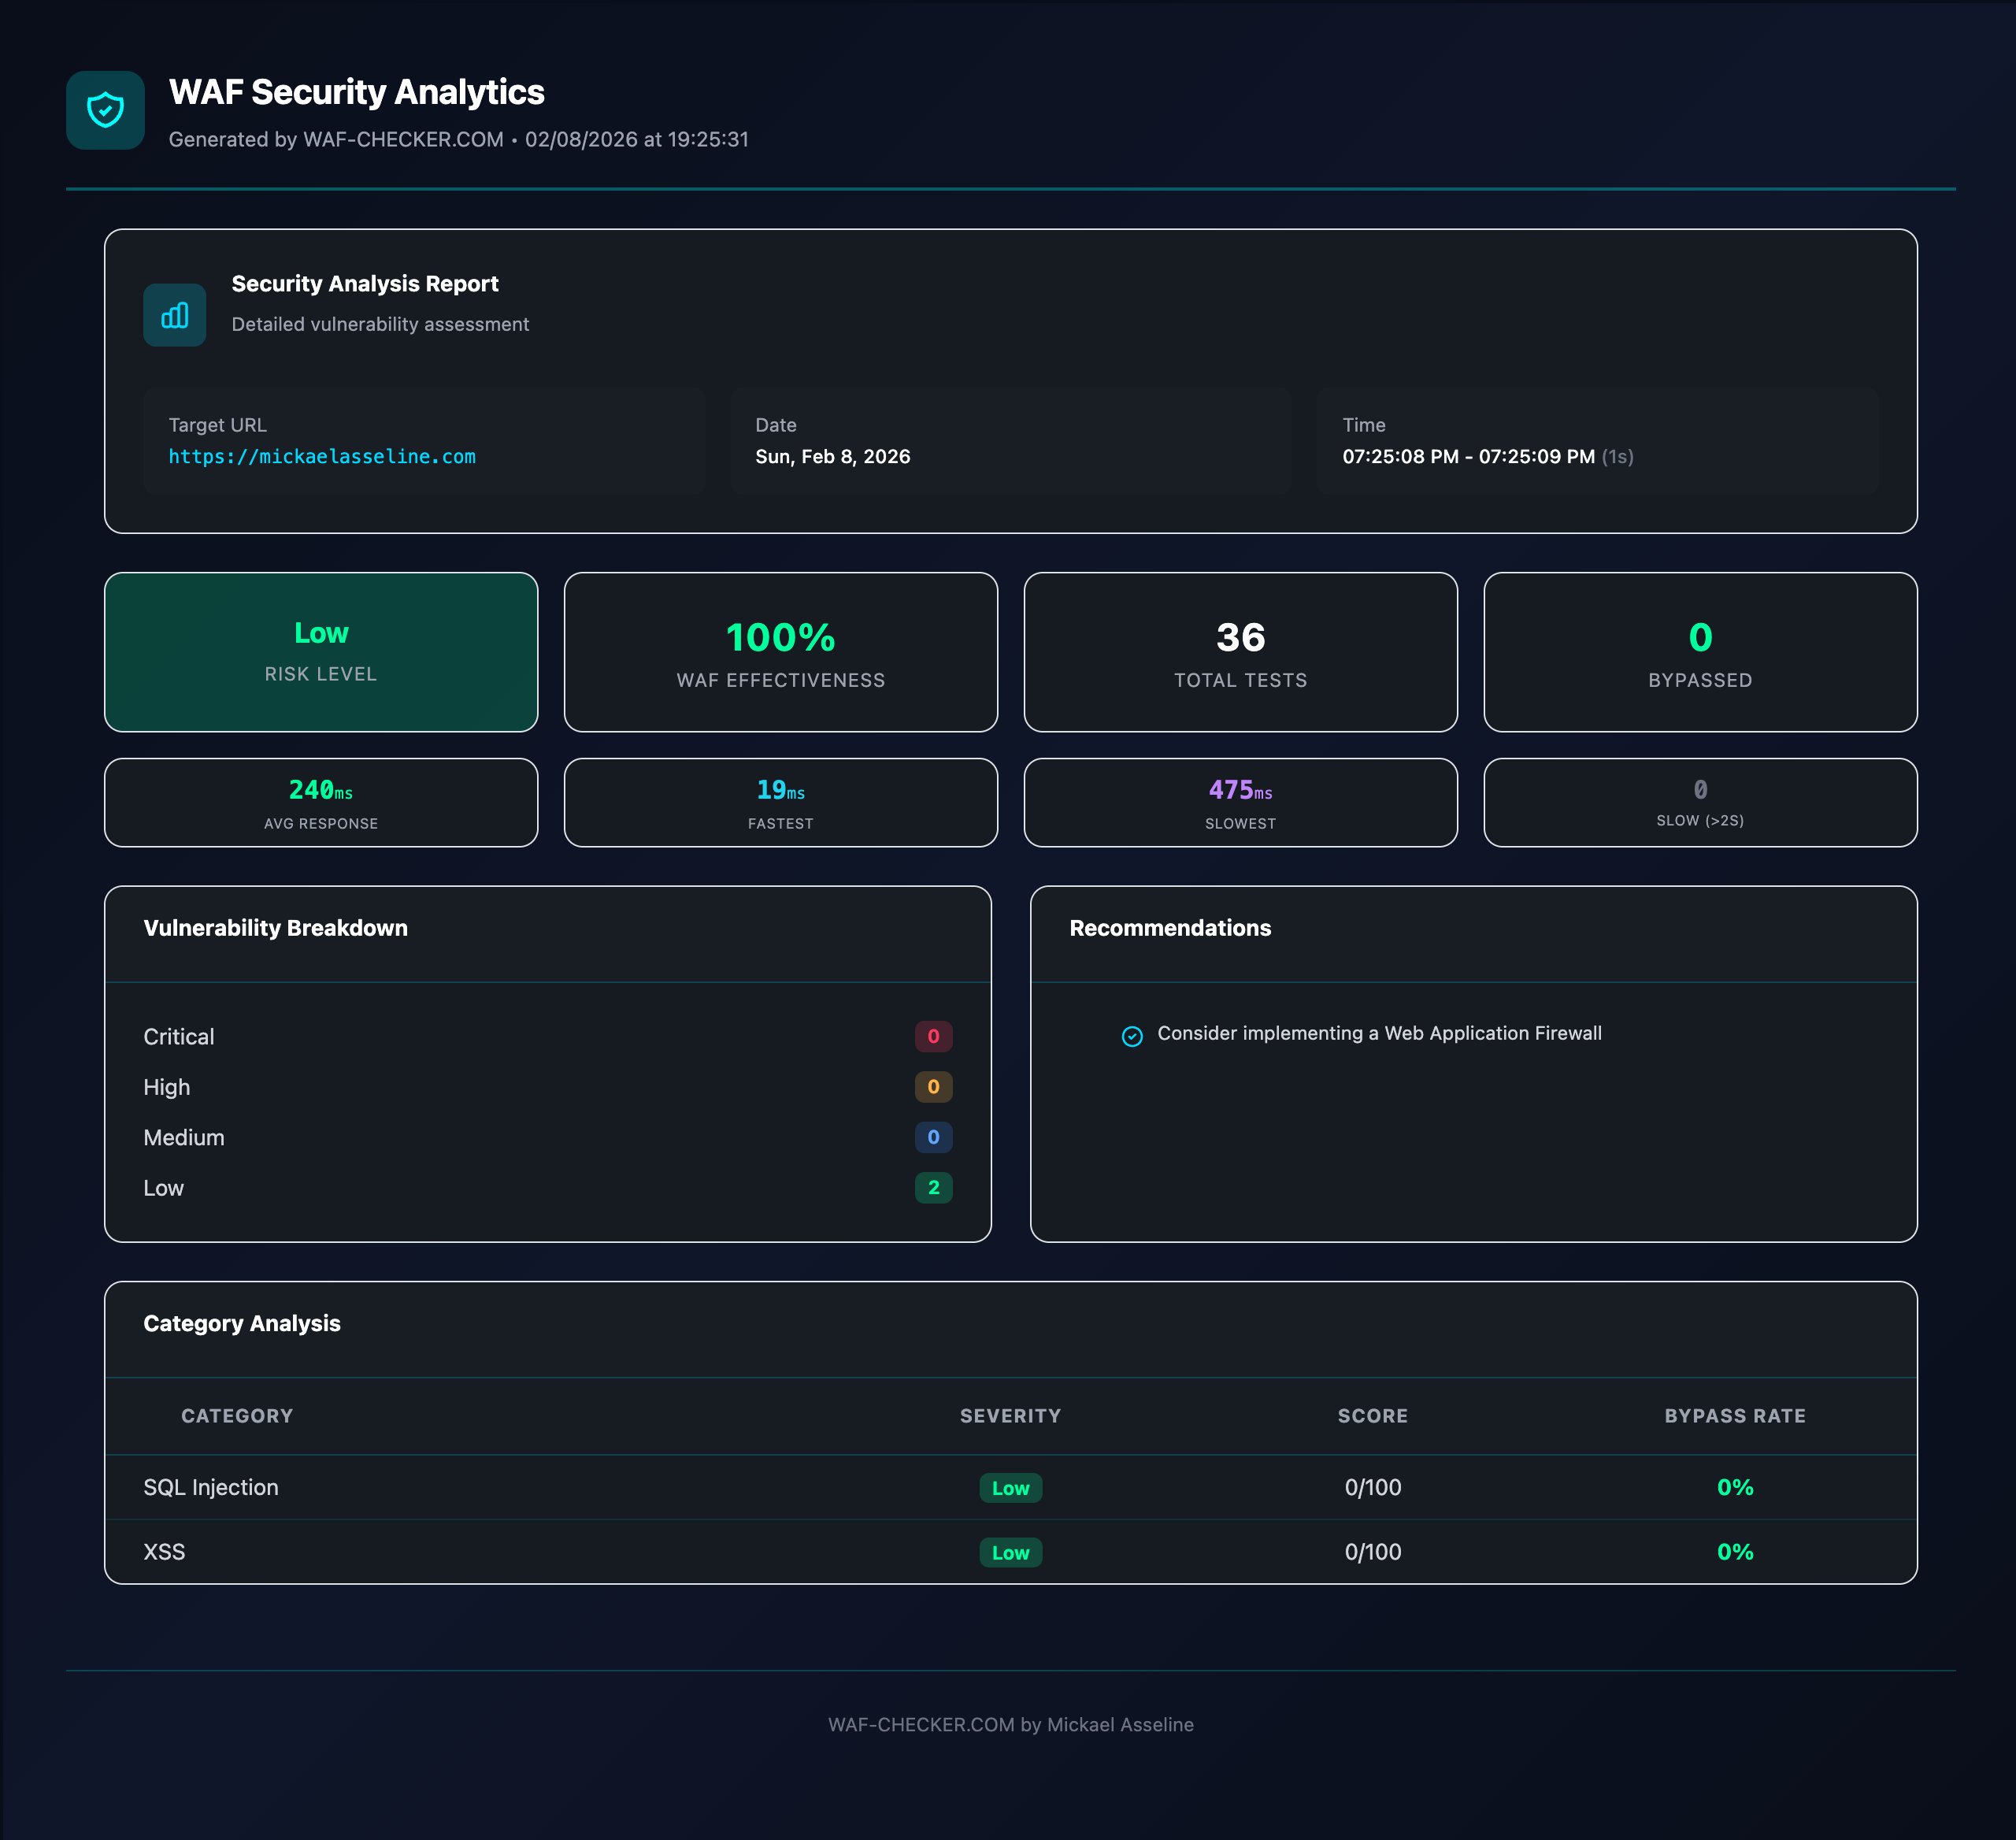
Аналитика безопасности
Подробные отчёты об оценке уязвимостей с баллами:



 papamica/waf-checker
