
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
DWrwq — Это эксплойт для CVE-2025-57576. PHPGurukul Online Shopping Portal 2.1 уязвим к межсайтовому скриптингу (XSS) в /admin/updateorder.php | Kitploit
Инструменты/GitHubGitHub/p0et08/dwrwq
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubp0et08/dwrwq

DWrwq

Это эксплойт для CVE-2025-57576. PHPGurukul Online Shopping Portal 2.1 уязвим к межсайтовому скриптингу (XSS) в /admin/updateorder.php

Репозиторий
21 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Описание

PHPGurukul Online Shopping Portal 2.1 уязвим к межсайтовому скриптингу (XSS) в /admin/updateorder.php.

Обзор уязвимости

1.Тип уязвимости: Хранимый межсайтовый скриптинг (XSS)
2.Затронутый продукт: Online Shopping Portal Project — 2.1
3.Затронутый компонент: /shopping/admin/updateorder.php?oid=0
4.Тип атаки: Хранимый межсайтовый скриптинг (XSS)

Шаги воспроизведения

1.Настройте приложение: Установите и настройте уязвимую версию (v2.1) на локальном сервере. скачать отсюда
https://phpgurukul.com/shopping-portal-free-download/
2.Войдите в систему: Используйте учётные данные по умолчанию, предоставленные phpgurukul.
admin/Test@123

3.Получите доступ к уязвимому функционалу: /shopping/admin/updateorder.php?oid=0

4.вставьте приведённый ниже код в поле content и выберите статус 'In Process', затем нажмите update
<script>alert(1)</script>

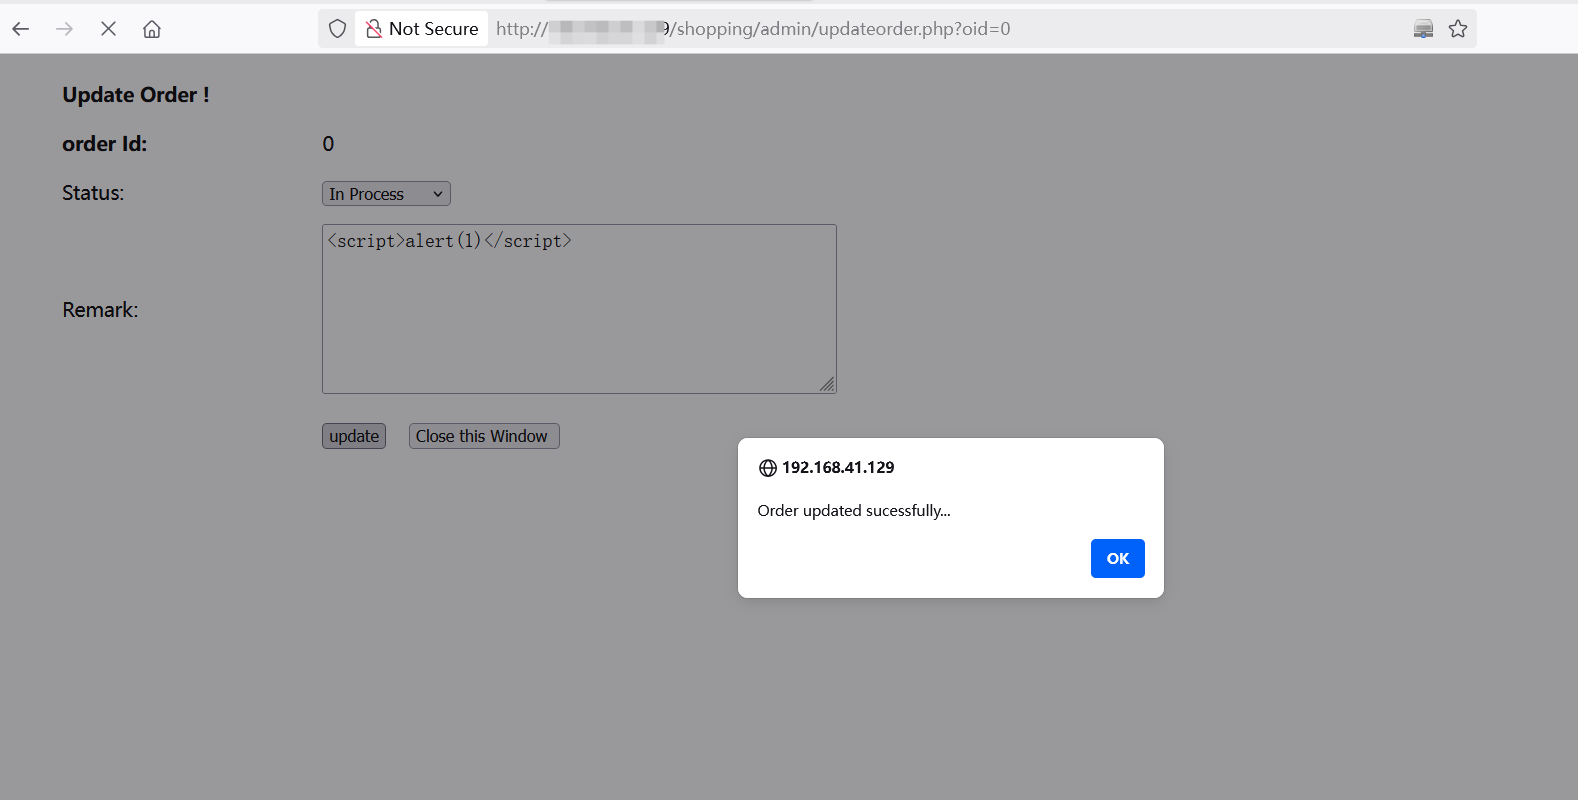
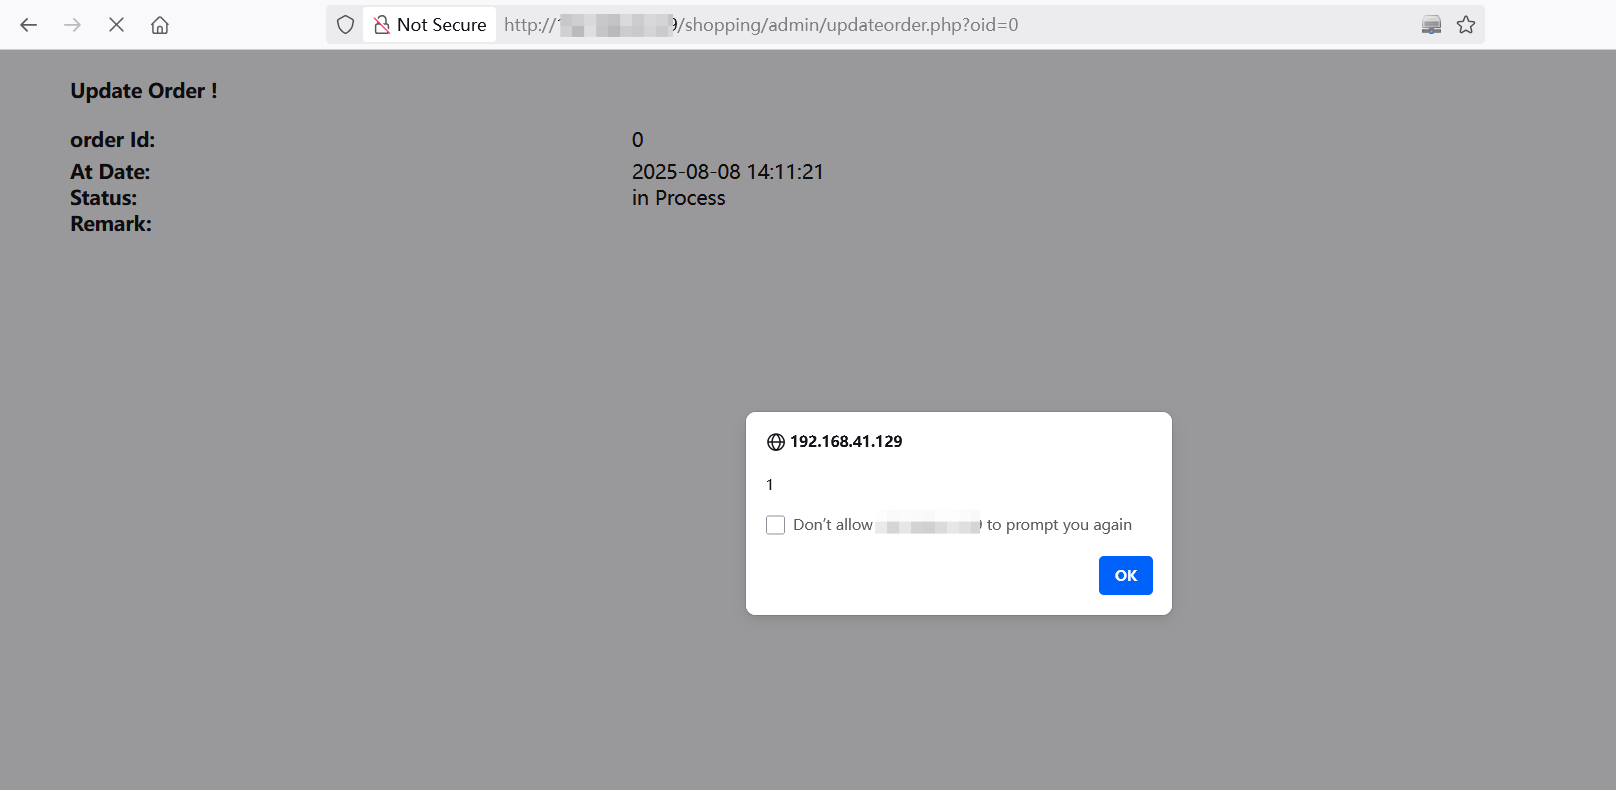
5. Повторите на /shopping/admin/updateorder.php?oid=0 для хранимого межсайтового скриптинга (XSS)

Ссылка

https://phpgurukul.com/shopping-portal-free-download/

Скачать инструмент