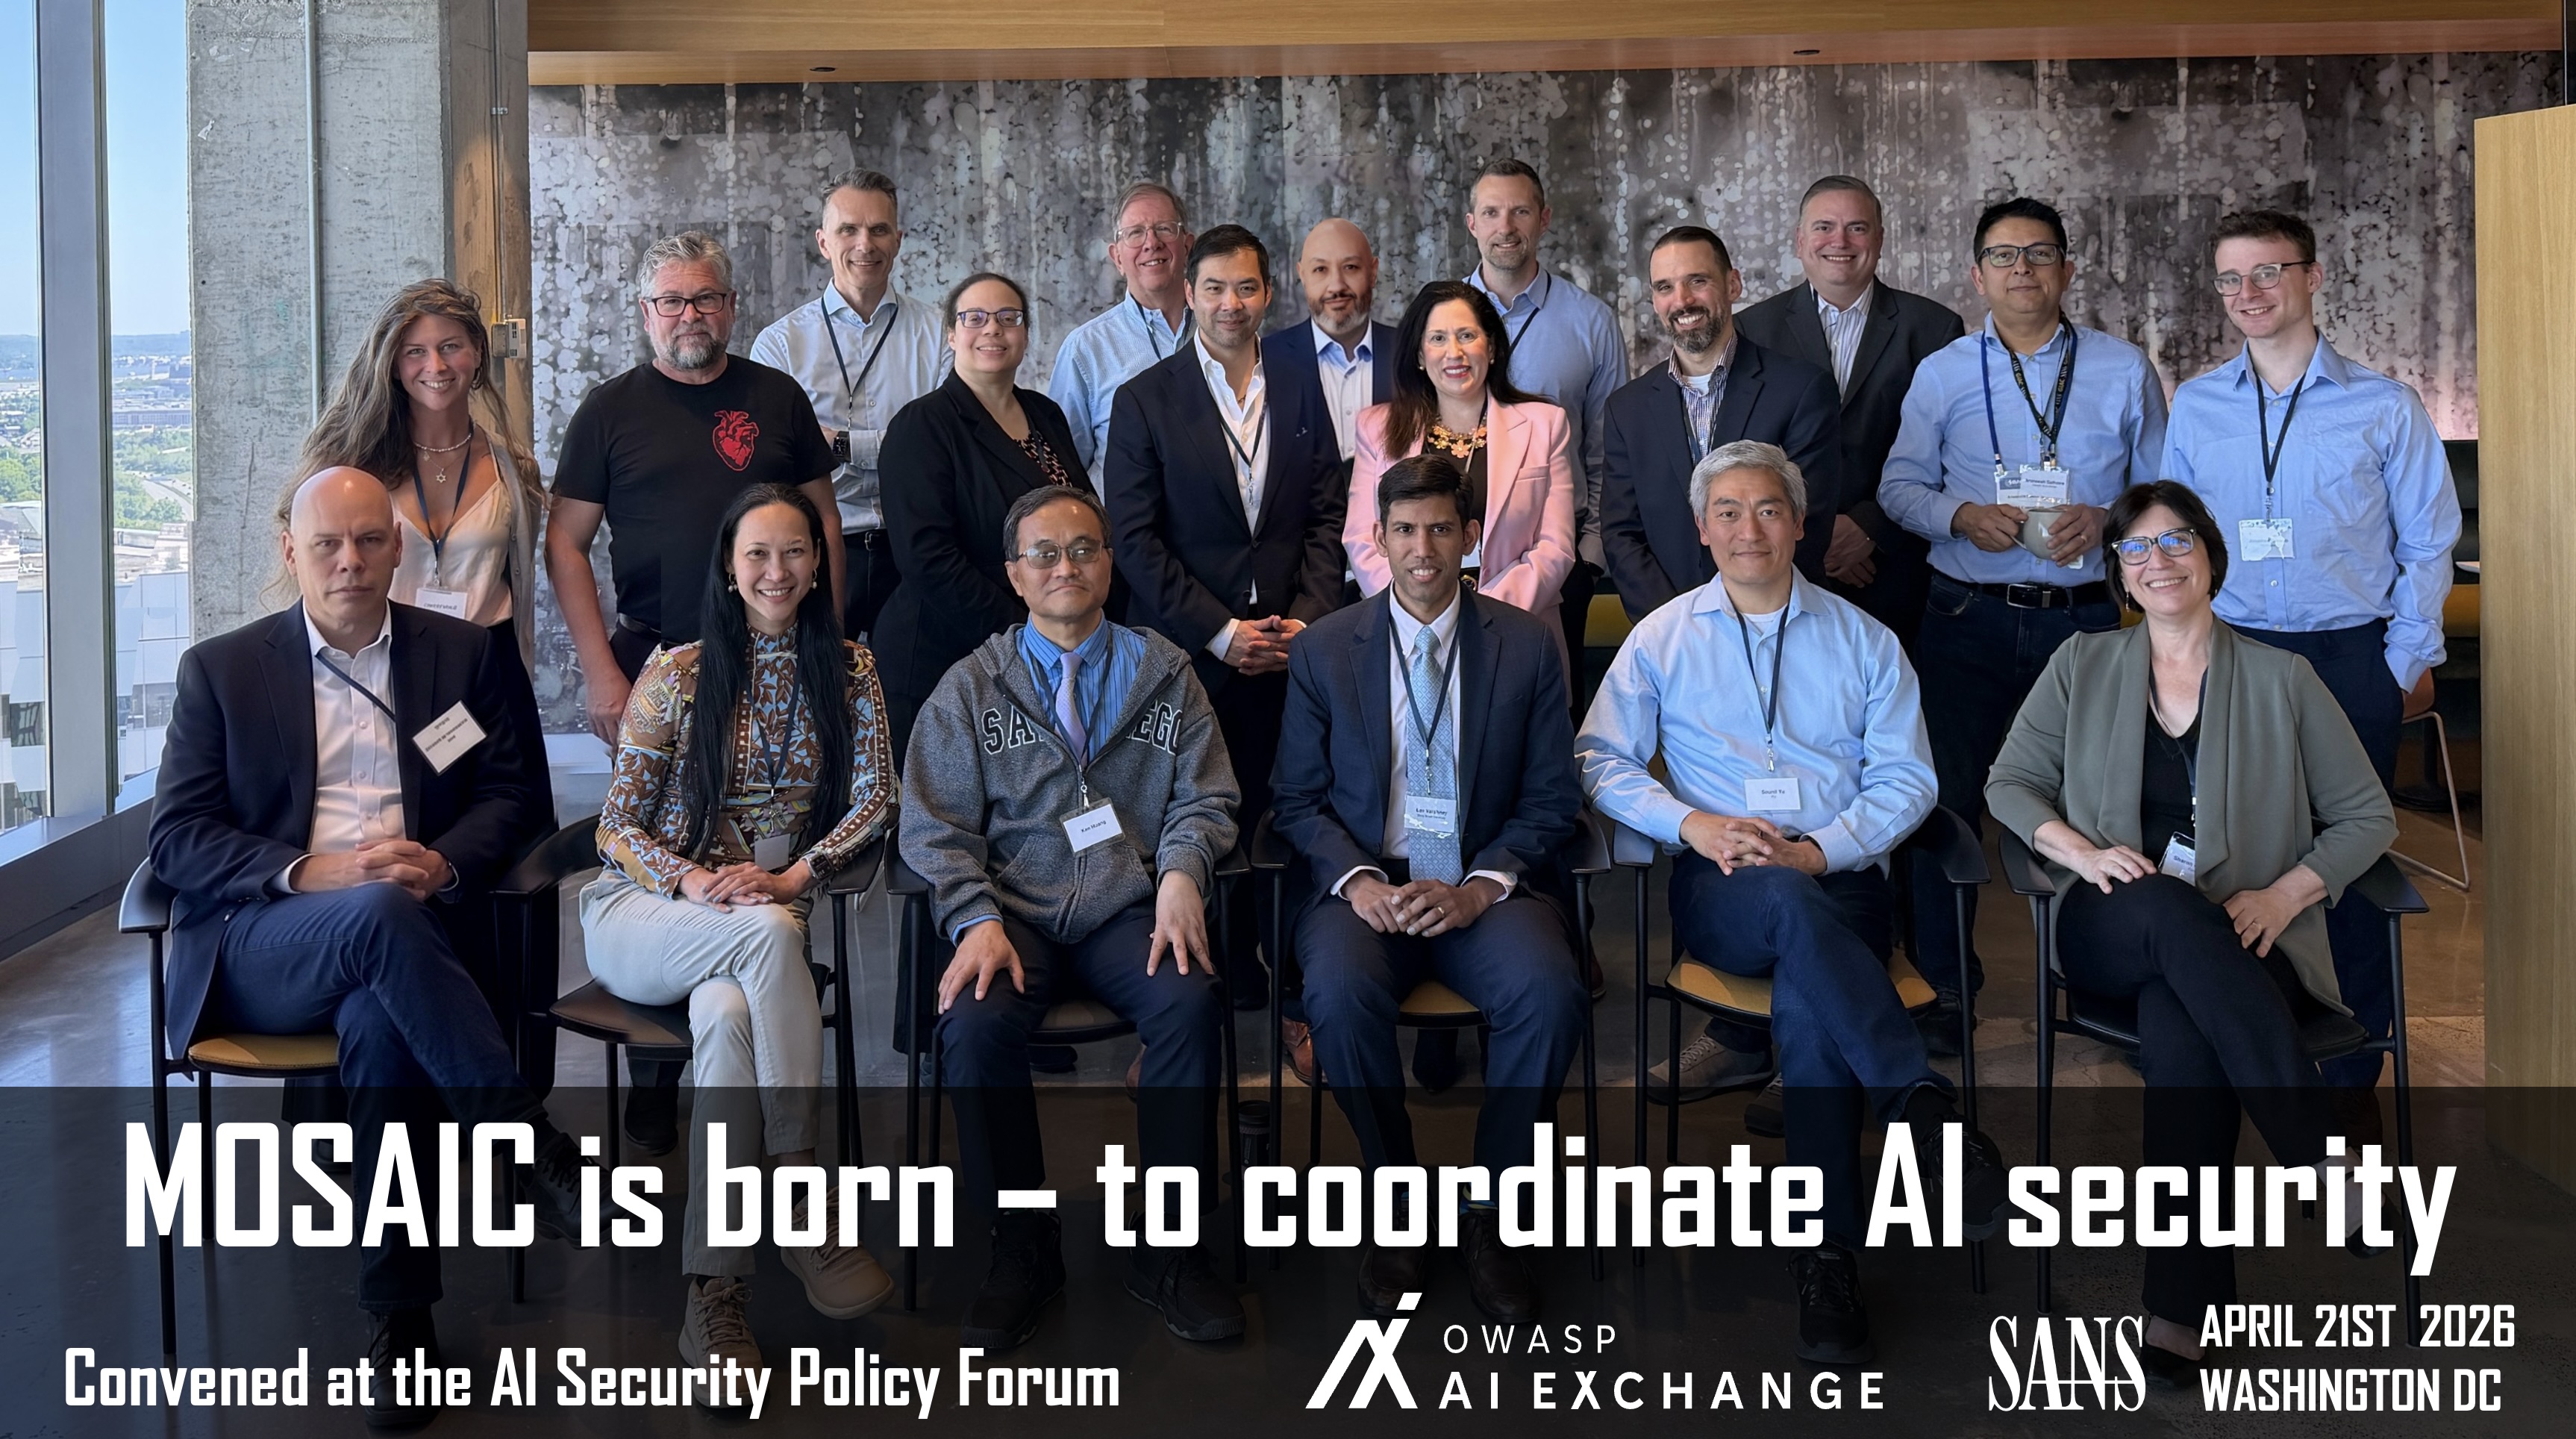
 owasp/mosaic
Координационная структура для стандартов и руководств по безопасности ИИ, снижающая фрагментацию и обеспечивающая четкие рекомендации по защите систем ИИ в организациях.


MOSAIC обеспечивает структуру координации для организаций, создающих стандарты и руководства по безопасности ИИ, снижая несогласованность, дублирование работы, рассогласование и пробелы. Конечная цель — чтобы ландшафт стандартов и руководств обеспечивал чёткое руководство по защите и надзору за системами ИИ, которые мы всё чаще подключаем ко всему и которым доверяем наши конфиденциальные данные.
См. организации-члены MOSAIC.
См. дорожную карту.
См. устав.
См. MOSAICstandards.org.
Дополнительная информация в этом посте в LinkedIn и в заметках со встречи по запуску.
Чтобы участвовать: см. руководство по внесению вклада. Обсуждения можно найти здесь.
Чтобы ознакомиться: см. этот README, папку docs или веб-сайт.
Типы пользователей:
Обещание ИИ подталкивает организации подключать его ко всему и доверять ему конфиденциальные данные. Во всех отраслях это исследование происходит стремительно.
В то же время ИИ привносит новые риски. Системы уязвимы как к существующим, так и к новым типам атак, и они требуют специфических контрмер. Многие организации ещё не готовы к этому. В результате системы ИИ быстро становятся привлекательными целями для противников.
Мы уже видим это в растущем числе инцидентов. Когда риски материализуются, инновации замедляются: проекты приостанавливаются, проектные решения пересматриваются, и значительные усилия тратятся на реагирование на инциденты и восстановление. То, что вначале выглядит как скорость, часто приводит к задержке впоследствии.
Существует явная потребность в практическом руководстве: как выявлять угрозы, специфичные для ИИ, и что с ними делать. Это не должно быть сложным. При правильном подходе это фактически ускоряет разработку, предотвращая переделки и снижая неопределённость.
Сегодня многие инициативы работают над таким руководством. Однако ландшафт фрагментирован. Практики сталкиваются с множеством фреймворков, пересекающимися рекомендациями и несогласованной терминологией. У каждой инициативы есть сильные стороны, но также и слепые зоны.
Результат — путаница. Команды с трудом решают, чему следовать, комбинируют несовместимые подходы или полностью отстраняются и полагаются на авось. Это рискованная позиция, особенно в области, где сбои могут быстро масштабироваться.
Высокая толерантность к риску в такой быстро развивающейся сфере, как ИИ, понятна. Но работа без чёткого и согласованного руководства по безопасности — это не просчитанный риск, а подверженность угрозам. ИИ требует стратегического исследования.
Недавние достижения в области обнаружения уязвимостей ИИ, такие как система обнаружения уязвимостей Mythos AI, ещё больше повышают срочность. Они показывают, что слабые места в системах ИИ теперь можно находить быстрее и в масштабе — часто до того, как разработчики узнают о них. Это смещает баланс в сторону атакующих и уменьшает запас на ошибку.
Именно поэтому координация важна. Согласование стандартов и руководств между инициативами снижает фрагментацию, повышает ясность и даёт практикам целостный путь вперёд. Это позволяет организациям двигаться быстро, не теряя контроля.
Соответствие MOSAIC означает соответствие работе, которая ведётся внутри членов MOSAIC — поскольку MOSAIC является механизмом координации.
Что делать:
Отличный способ согласовать таксономию и сослаться на существующую работу — связать требования в вашем стандарте с таксономией требований на OpenCRE.org.
ИИ может быть отличным инструментом для поддержки согласования, поскольку LLM эффективны в сравнении длинных документов и выявлении пересечений, пробелов и расхождений. В открытом проекте OpenCRE мы разрабатываем инструменты для поддержки этого процесса, а также для раскрытия контента членов MOSAIC.
И последнее, но не менее важное: успешное согласование стандартов по определению требует жертв и компромиссов. Хорошее согласование обычно приводит к отказу от некоторых давних убеждений и «убийству своих любимцев». Иногда лучше отказаться от определённых частей текста, которые потребовали тяжёлой работы, и вместо этого сослаться на другой источник, охватывающий эту тему. Результат этого иногда болезненного процесса: меньше работы по поддержке, больше фокуса на ключевом контенте, больше согласованности, больше ясности для практиков и, следовательно: лучшие информационные системы, для лучшего мира.
Публичный сайт — это статический сайт на Hugo (контент в markdown, общие макеты, CSS в static/assets/), развёртываемый в Firebase Hosting из GitHub Actions.
website/content/*.md (только markdown)website/data/menu.yamlСайт использует GoatCounter для дружественной к приватности статистики просмотров страниц без cookie (https://mosaic.goatcounter.com). Персональные данные не собираются. Подробности см. в CONTRIBUTING.md.
