

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
docf-sec-check — Инструмент статического анализа, который сканирует Dockerfiles на наличие небезопасных команд и проблем конфигурации, предоставляя практические уведомления о безопасности для укрепления сборок контейнеров. | Kitploit
Инструменты/GitHubGitHub/osmankandemir/docf-sec-check
Статический анализСканеры уязвимостейАнализ КодаDevSecOps
GitHubosmankandemir/docf-sec-check

docf-sec-check

Инструмент статического анализа, который сканирует Dockerfiles на наличие небезопасных команд и проблем конфигурации, предоставляя практические уведомления о безопасности для укрепления сборок контейнеров.

Репозиторий
524411 месяцев назадЕщё не проверено
Поделиться

Logo

DocF-Sec-Check Version Pip Version License Docker Python Version

DocF-Sec-Check

Описание

DocF-Sec-Check помогает сделать команды вашего Dockerfile более безопасными.
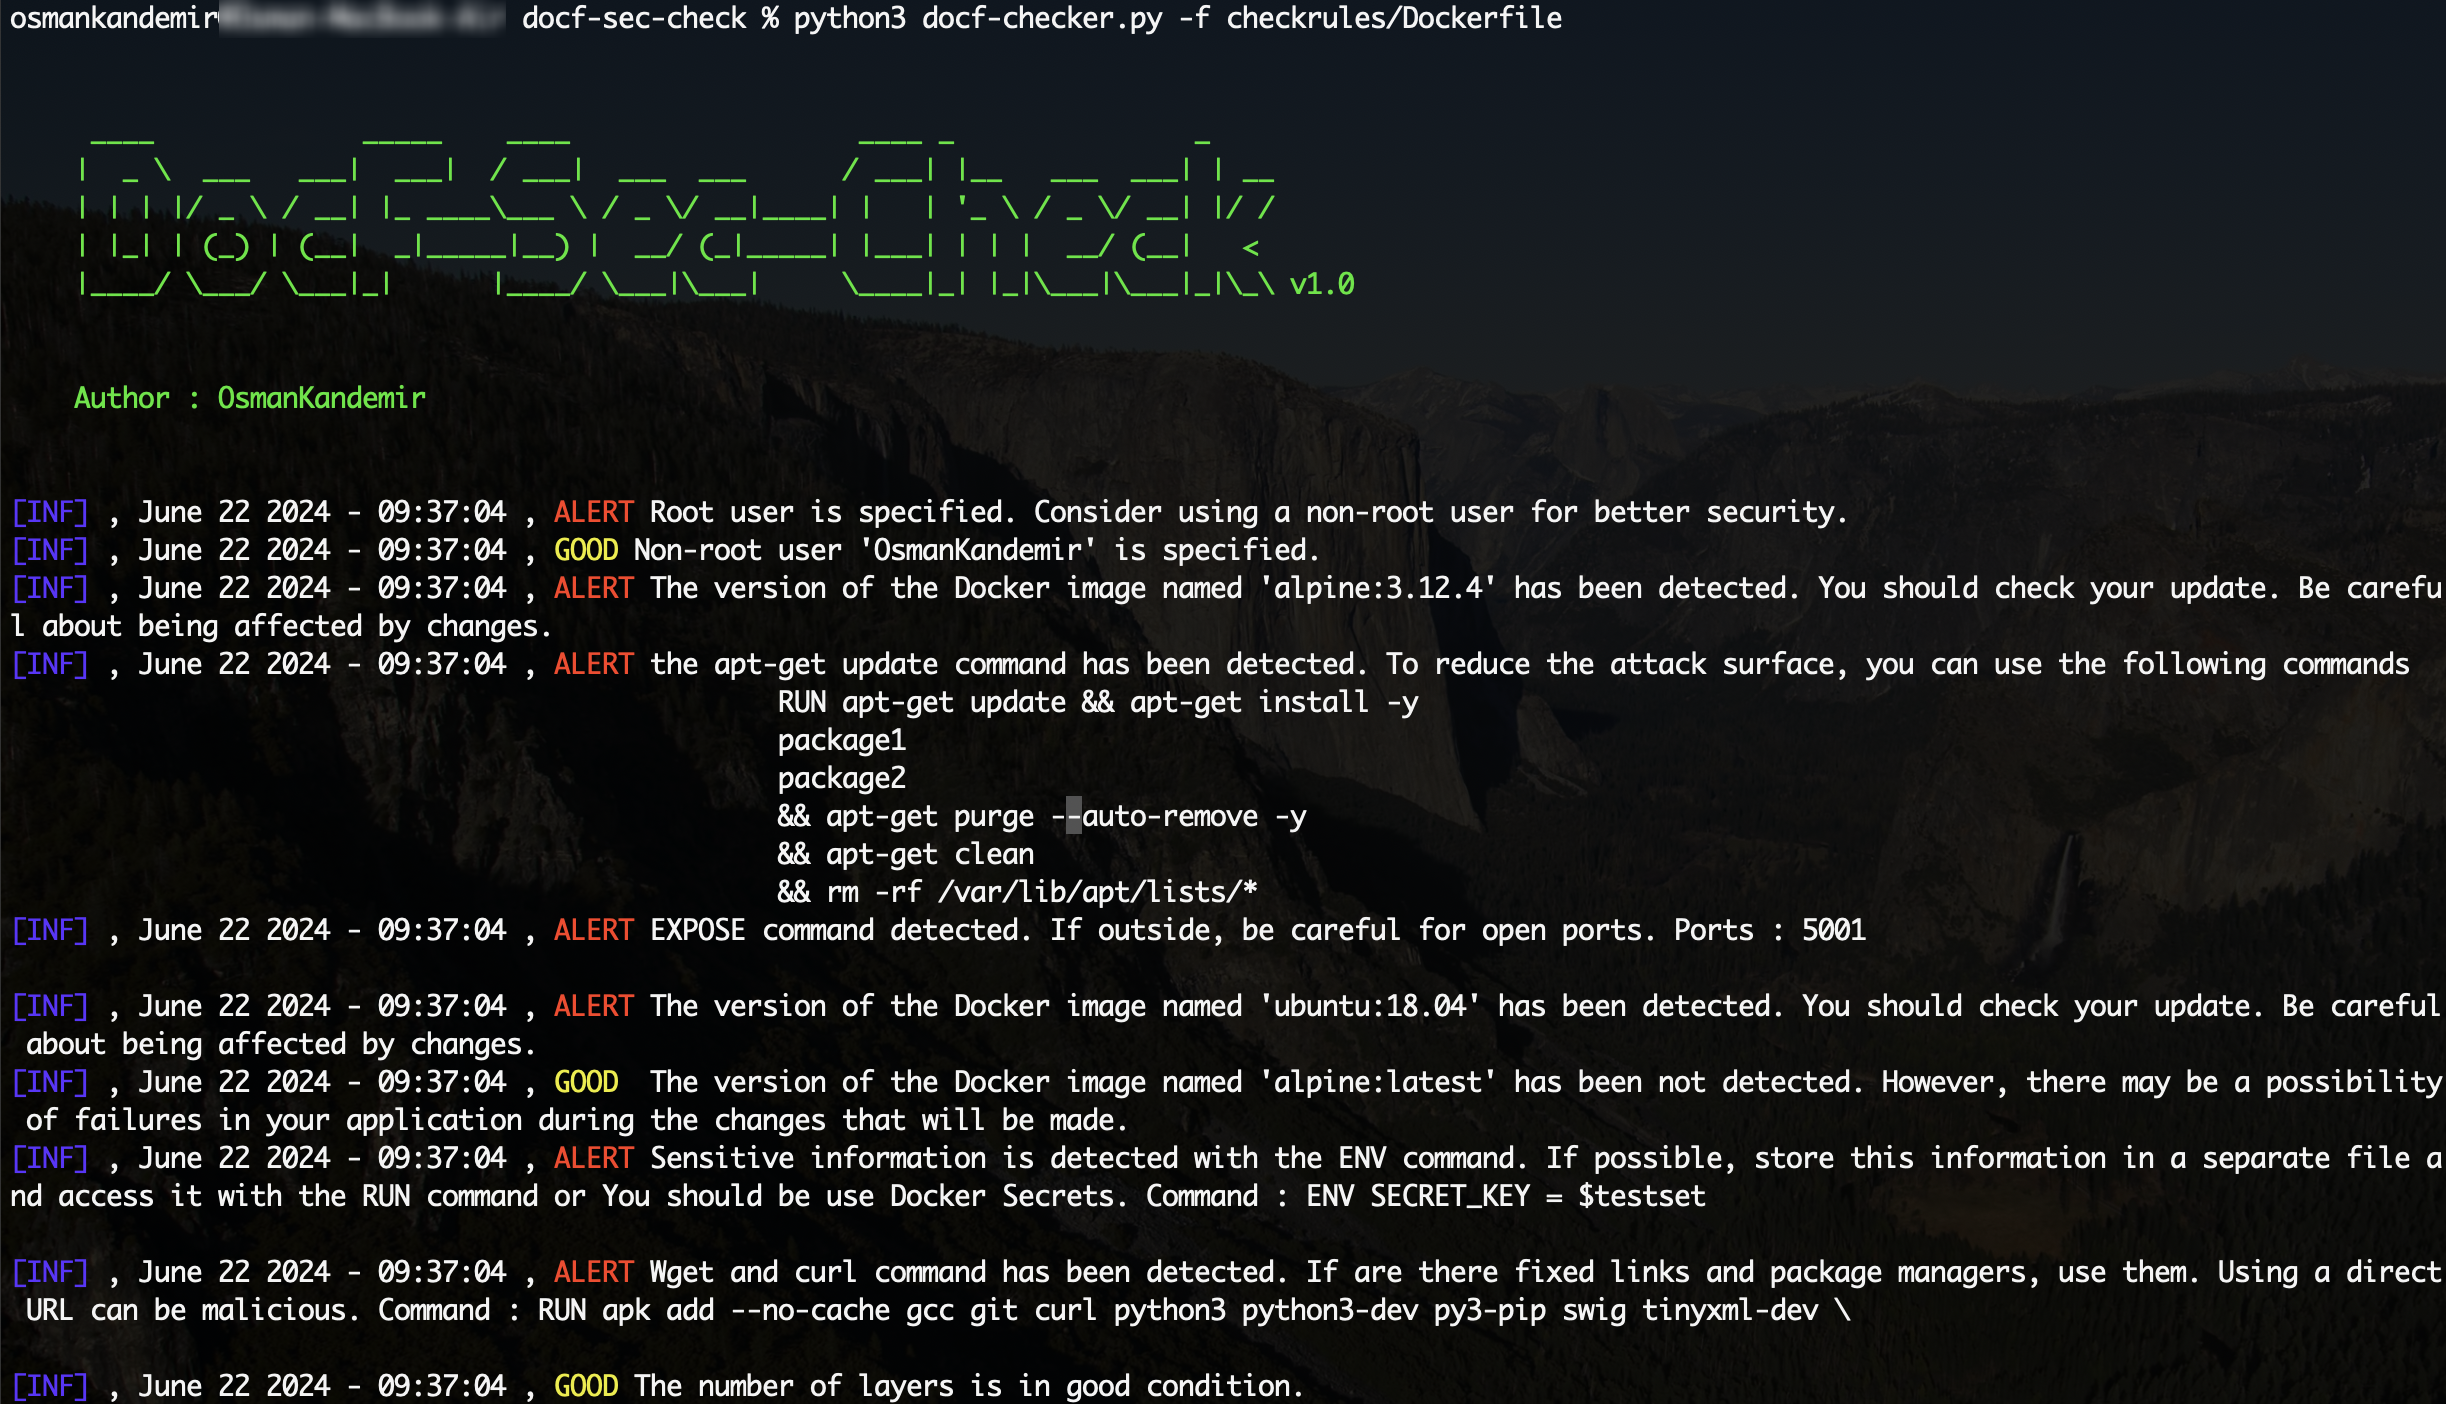
Скриншот

Сделано

  • Первый уровень уведомлений безопасности в Dockerfile

Список TODO

  • Корректное определение Dockerfile.
  • Второй уровень уведомлений безопасности в Dockerfile.
  • Уведомления безопасности в Docker-образах.
  • *********** (Приватный репозиторий)

Установка

Из исходного кода

Перед установкой вы можете использовать virtualenv для зависимостей пакетов.

git clone https://github.com/OsmanKandemir/docf-sec-check.git
cd docf-sec-check
python setup.py build
python setup.py install

Из PyPI

Приложение доступно на PyPI. Установка с помощью pip:

pip install docfseccheck

Из Dockerfile

Вы можете запустить это приложение в контейнере после сборки Dockerfile. Вам необходимо указать путь (YOUR-LOCAL-PATH) для сканирования Dockerfile в вашей локальной системе.

docker build -t docfseccheck .
docker run -v <YOUR-LOCAL-PATH>/Dockerfile:/docf-sec-check/Dockerfile docfseccheck -f /docf-sec-check/Dockerfile

Из DockerHub

docker pull osmankandemir/docfseccheck:v1.0
docker run -v <YOUR-LOCAL-PATH>/Dockerfile:/docf-sec-check/Dockerfile osmankandemir/docfseccheck:v1.0 -f /docf-sec-check/Dockerfile


Использование

-f DOCKERFILE [DOCKERFILE], --file DOCKERFILE [DOCKERFILE] Dockerfile path. --file Dockerfile
 

Использование функции

from docfchecker import DocFChecker

#Dockerfile is your file PATH.

DocFChecker(["Dockerfile"]) 

Разработка и вклад

Для продолжения разработки приложения docf-sec-check/checkrules/CheckRulesFunctions.py вы можете добавить новые простые функции.

Смотрите; CONTRIBUTING.md

Лицензия

Copyright (c) 2024 Osman Kandemir
Лицензия GPL-3.0.

Пожертвования

Если вам нравится DocF-Sec-Check и вы хотите выразить поддержку, вы можете воспользоваться функцией Buy A Coffee или GitHub Sponsors для разработчика, нажав на кнопку ниже.

Или

Спонсировать меня: https://github.com/sponsors/OsmanKandemir 😊
Buy Me A Coffee

Ваша поддержка будет очень признательна 😊

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





