Руководство по реагированию на инцидент Vercel от апреля 2026 года
Последнее обновление: 20 апреля 2026 г., 12:07 по восточному стандартному времени Австралии/Брисбен (v2 — включает обновление от генерального директора Vercel от 20 апреля)
ВАЖНО: Это не юридическая или официальная консультация. Если вы считаете, что были скомпрометированы, обратитесь к партнеру по реагированию на инциденты. Эта информация предоставляется исключительно в качестве доброй воли командой OpenSourceMalware. Если вам нужны контакты компаний, занимающихся реагированием на инциденты, мы можем предложить несколько, с которыми мы работали.
Что произошло?
Vercel раскрыла 19 апреля 2026 года, что злоумышленник получил несанкционированный доступ к внутренним системам. Вот официальное объявление:
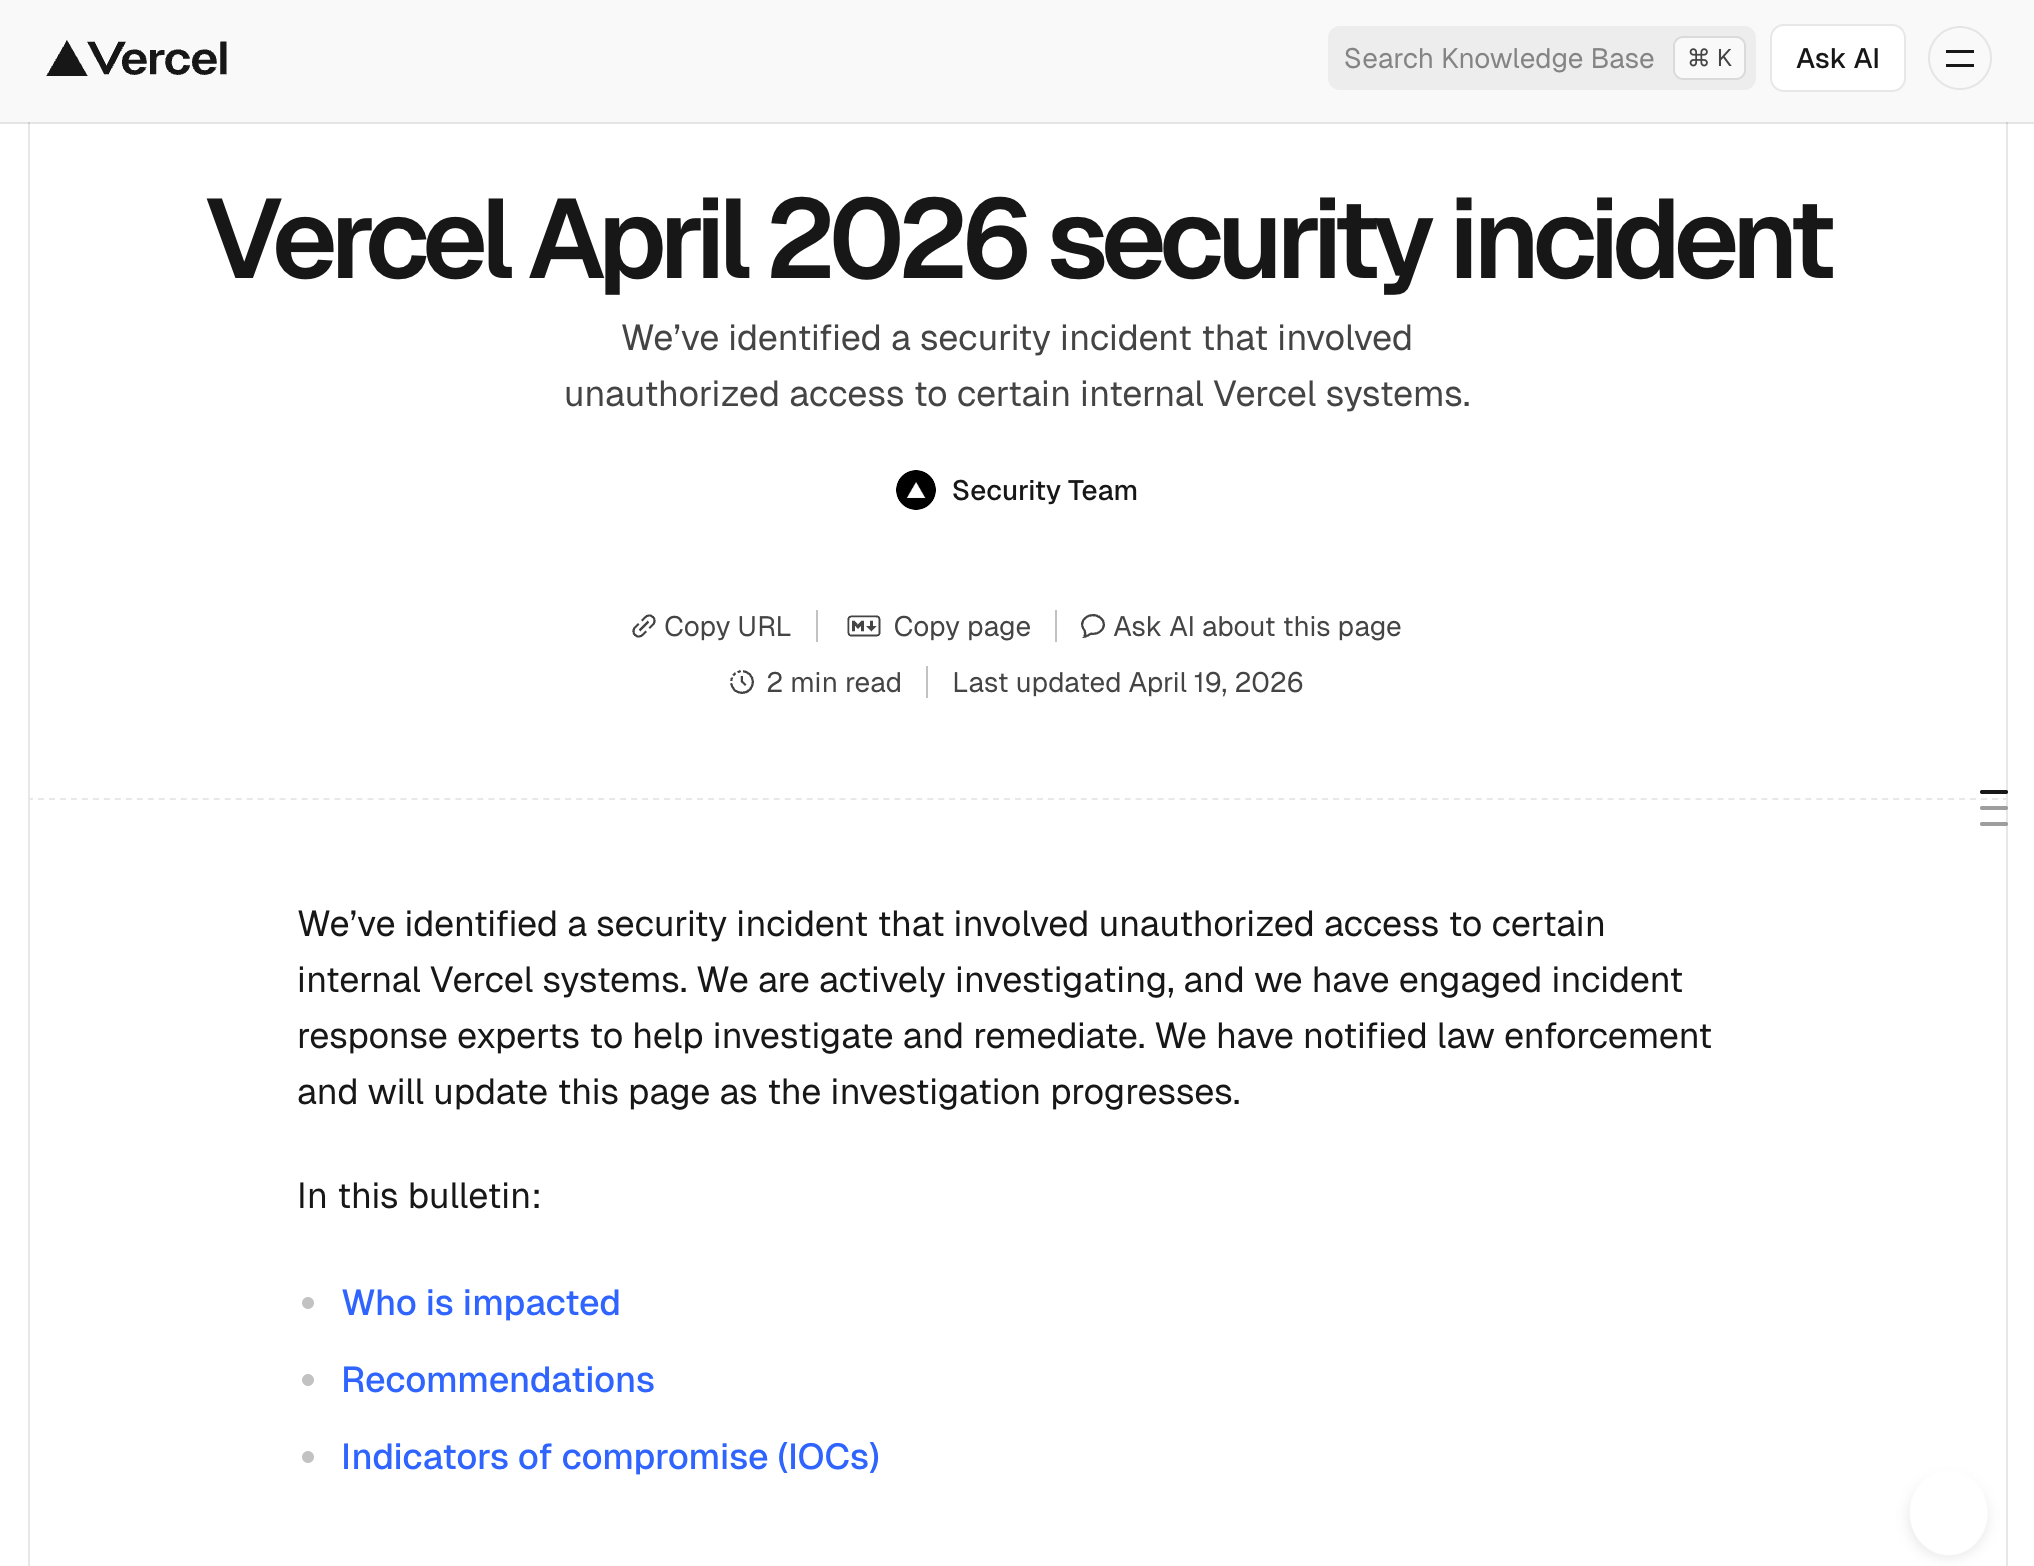
20 апреля генеральный директор Vercel Гильермо Рауч опубликовал подробное обновление, подтверждающее начальный путь доступа: сотрудник Vercel использовал AI-платформу под названием Context.ai, которая сама была взломана; оттуда злоумышленник переключился на учетную запись сотрудника в Google Workspace и повысил привилегии до сред Vercel. Переменные окружения зашифрованы в состоянии покоя, но злоумышленник смог перечислить переменные, не помеченные как «чувствительные». Vercel характеризует злоумышленника как высококвалифицированного и, вероятно, с использованием AI-ускорения. Google Mandiant участвует в реагировании. Vercel заявляет, что Next.js, Turbopack и их проекты с открытым исходным кодом остаются в безопасности.
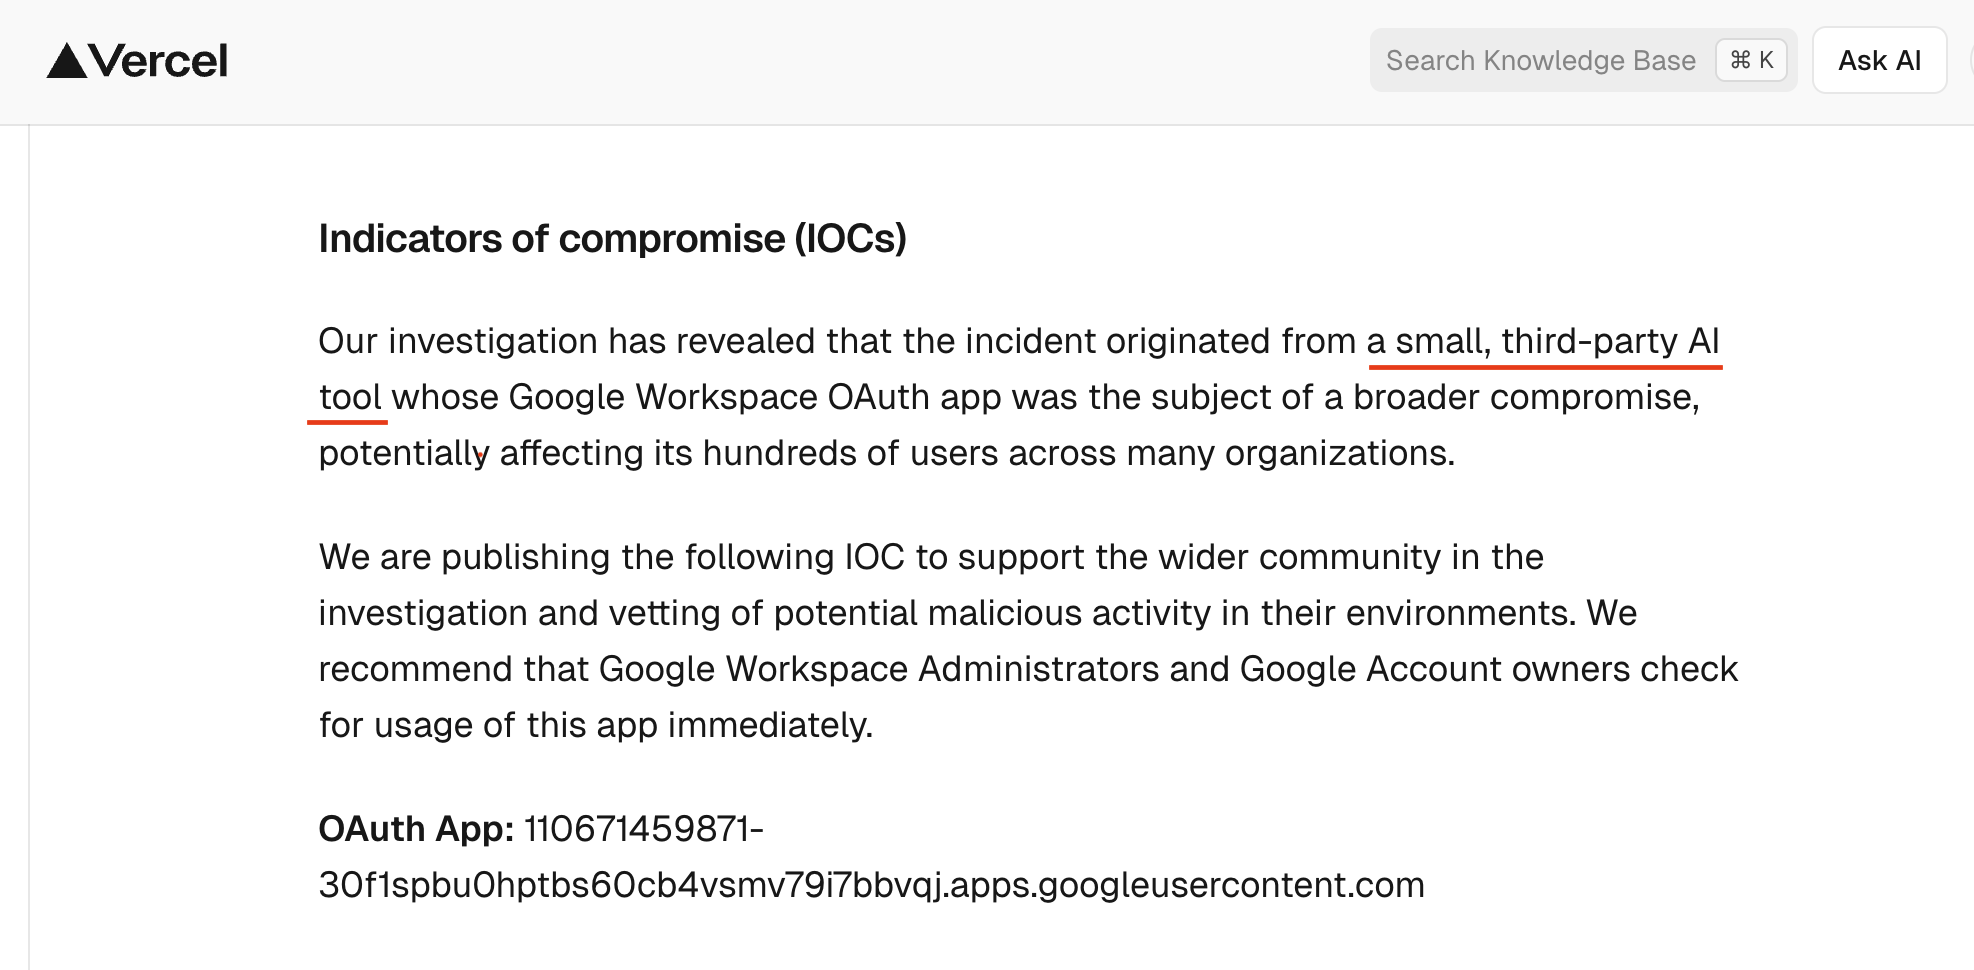
Вот важный раздел с индикаторами компрометации из этого уведомления о безопасности:
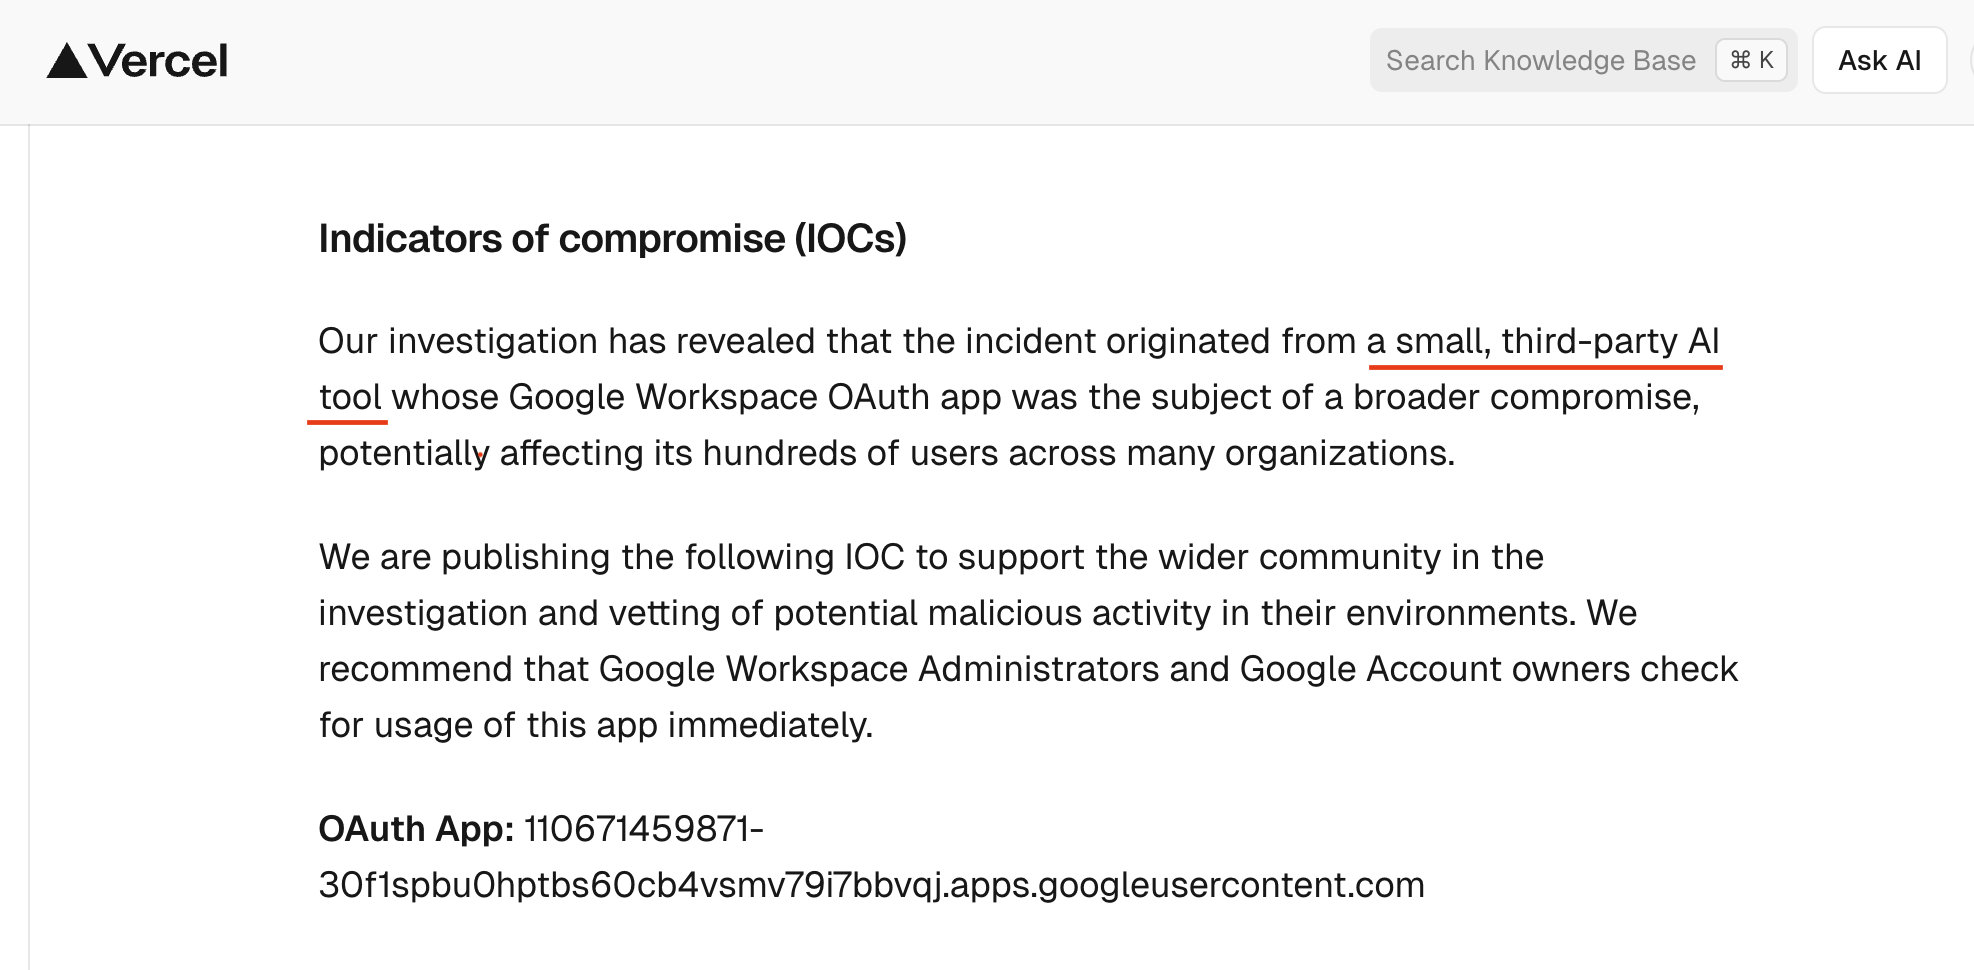
Довольно скудно на детали. Они даже не говорят, где искать этот единственный Google IOC. Как клиент Vercel, я весьма разочарован таким уровнем детализации. Помогите мне понять, что искать! Скажите, куда пойти, чтобы узнать, был ли я скомпрометирован или нет!
В отсутствие деталей от Vercel мы создали этот документ
Если вы запускаете рабочие нагрузки на Vercel, предполагайте следующее, пока не будет доказано обратное:
- Переменные окружения, не помеченные как «чувствительные» в любом проекте Vercel в окне воздействия, могли быть читаемыми.
- Любые учетные данные, отправленные в Vercel через панель управления или CLI
vercel env, которые не были ротированы, являются постоянной угрозой.
- Токены внутри путей интеграции Vercel ↔ GitHub и Vercel ↔ Linear могли быть доступны.
- Вы не получите четкого сигнала «вы затронуты / вы не затронуты» быстро. Сначала ротируйте, затем расследуйте.
Известное против заявленного: держите это раздельно в своих брифингах
Это различие важно для коммуникаций с руководством и для того, чтобы не чрезмерно реагировать (или нед реагировать).
Подтверждено Vercel (бюллетень + обновление генерального директора от 20 апреля)
- Несанкционированный доступ к определенным внутренним системам Vercel.
- Начальный вектор доступа: Context.ai, AI-платформа, используемая сотрудником Vercel, была взломана. Злоумышленник использовал эту точку опоры для компрометации учетной записи сотрудника Vercel в Google Workspace, затем повысил привилегии до сред Vercel.
- Переменные окружения клиентов зашифрованы в состоянии покоя. Переменные, обозначенные как «нечувствительные», тем не менее могли быть перечислены злоумышленником после проникновения.
- Воздействие на клиентов характеризуется как «весьма ограниченное»; Vercel напрямую связалась с клиентами, в отношении которых у них есть опасения.
- Next.js, Turbopack и проекты Vercel с открытым исходным кодом были проанализированы и, как полагают, остаются в безопасности (т.е. никаких вредоносных артефактов в пути выпуска этих проектов по состоянию на заявление Vercel от 20 апреля).
- Злоумышленник характеризуется как высококвалифицированный и, вероятно, значительно AI-ускоренный.
- Партнеры по реагированию: Google Mandiant активно участвует; привлечены внешние IR-фирмы, отраслевые коллеги и правоохранительные органы.
- Vercel связалась с Context.ai, чтобы помочь понять полный масштаб.
- Vercel выпустила улучшения пользовательского интерфейса: страница обзора переменных окружения, улучшенное управление чувствительными переменными окружения.
Сообщено / приписано третьими сторонами и злоумышленником (не подтверждено Vercel)
- Интеграции с Linear и GitHub непропорционально затронуты (сообщения сообщества, особенно от Theo Browne в X).
- Данные выставлены на продажу на BreachForums: внутренняя БД, учетные записи сотрудников, токены GitHub, токены npm, фрагменты исходного кода, временные метки активности — предложены примерно за $2M.
- Актор идентифицирует себя как ShinyHunters; другие акторы, исторически связанные с этим псевдонимом, отрицали свою причастность.
- Конкретные классы данных клиентов, выходящие за пределы того, что Vercel напрямую подтвердила клиентам.
Относитесь к неподтвержденным сообщениям как к правдоподобным и действенным для собственного анализа, но не ссылайтесь на них как на факт в коммуникациях с клиентами или регулирующими органами, пока Vercel не подтвердит это или у вас не будет независимых доказательств. Разрыв между «перечислимые переменные окружения» (подтверждено Раучом) и «токены npm + GitHub на продажу на BreachForums» (заявление злоумышленника) — это разрыв, который наиболее важен для риска цепочки поставок — предполагайте худшее для целей ротации, придерживайтесь подтвержденной версии для коммуникаций.
Определение масштаба: кому нужно выполнять этот сценарий
Наивысшая срочность — вы получили прямое обращение от Vercel или применимо любое из следующего:
- У вас есть (или была) интеграция Vercel ↔ GitHub с областью записи в репозиторий.
- У вас есть (или была) интеграция Vercel ↔ Linear.
- Вы храните незашифрованные секреты (не помеченные как чувствительные) в виде переменных окружения Vercel.
- Вы публикуете пакеты npm из CI/CD, который запускается на инфраструктуре Vercel или через нее.
Стандартная срочность — любая команда с активными проектами Vercel, даже маркетинговые сайты. Маркетинговые сайты часто содержат ключи API CMS, токены аналитики и вебхуки обработчиков форм, которые могут переключиться на более чувствительные системы.
Все равно сделайте — даже если ваши проекты были удалены до инцидента. Вопрос в том, находились ли секреты когда-либо в Vercel в читаемой форме, а не в том, существует ли проект до сих пор.
Параллельный вопрос: подвержена ли ваша организация воздействию Context.ai напрямую?
В обновлении от 20 апреля упоминается Context.ai как взломанный вышестоящий поставщик. Если кто-то в вашей организации использует Context.ai независимо от Vercel — для интеллектуального анализа встреч, управления знаниями, обогащения CRM или любого другого рабочего процесса — у вас может быть собственное окно прямого воздействия, отдельное от инцидента Vercel.
Выполните эти проверки параллельно:
- Запросите ваш SSO / IdP (Okta, Entra, Google Workspace) на предмет любого пользователя, который прошел аутентификацию в Context.ai или связанном OAuth-приложении.
- Поищите в консоли администратора Google Workspace → Безопасность → Журналы доступа OAuth приложений на предмет
context.ai или связанных идентификаторов приложений.
- Проверьте корпоративные инструменты управления расходами / SaaS spend management на предмет подписок Context.ai.
- Проверьте, какие области OAuth были предоставлены — чтение Gmail, Календарь, Диск и области видимости каталога Workspace имеют высокое влияние.
 opensourcemalware/vercel-april2026-incident-response

