 ooscaar/malw
CVE-2007-4559 - эксплойт Polemarch

Полностью рабочий эксплойт для сервера Polemarch https://www.polemarch.org/, использующий CVE-2007-4559 и позволяющий:
Концепция, использующая https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2007-4559 и основанная на работе https://www.trellix.com/en-us/about/newsroom/stories/research/tarfile-exploiting-the-world.html.
Мы хотим иметь возможность развернуть следующие файлы на сервере Polemarch:
Примечание: в реальном эксплойте мы бы изменили некоторые имена, чтобы избежать обнаружения.
Чтобы развернуть вредоносное ПО, нам необходимо настроить следующее:
Нам нужно будет скомпилировать разделяемую библиотеку руткита и шеллкод:
$(rootkit): make
$(shellcode): gcc -z execstack -m32 -o shellcode shell.c
Мы создали docker-compose, который будет:
$: docker compose build
$: docker compose up -d
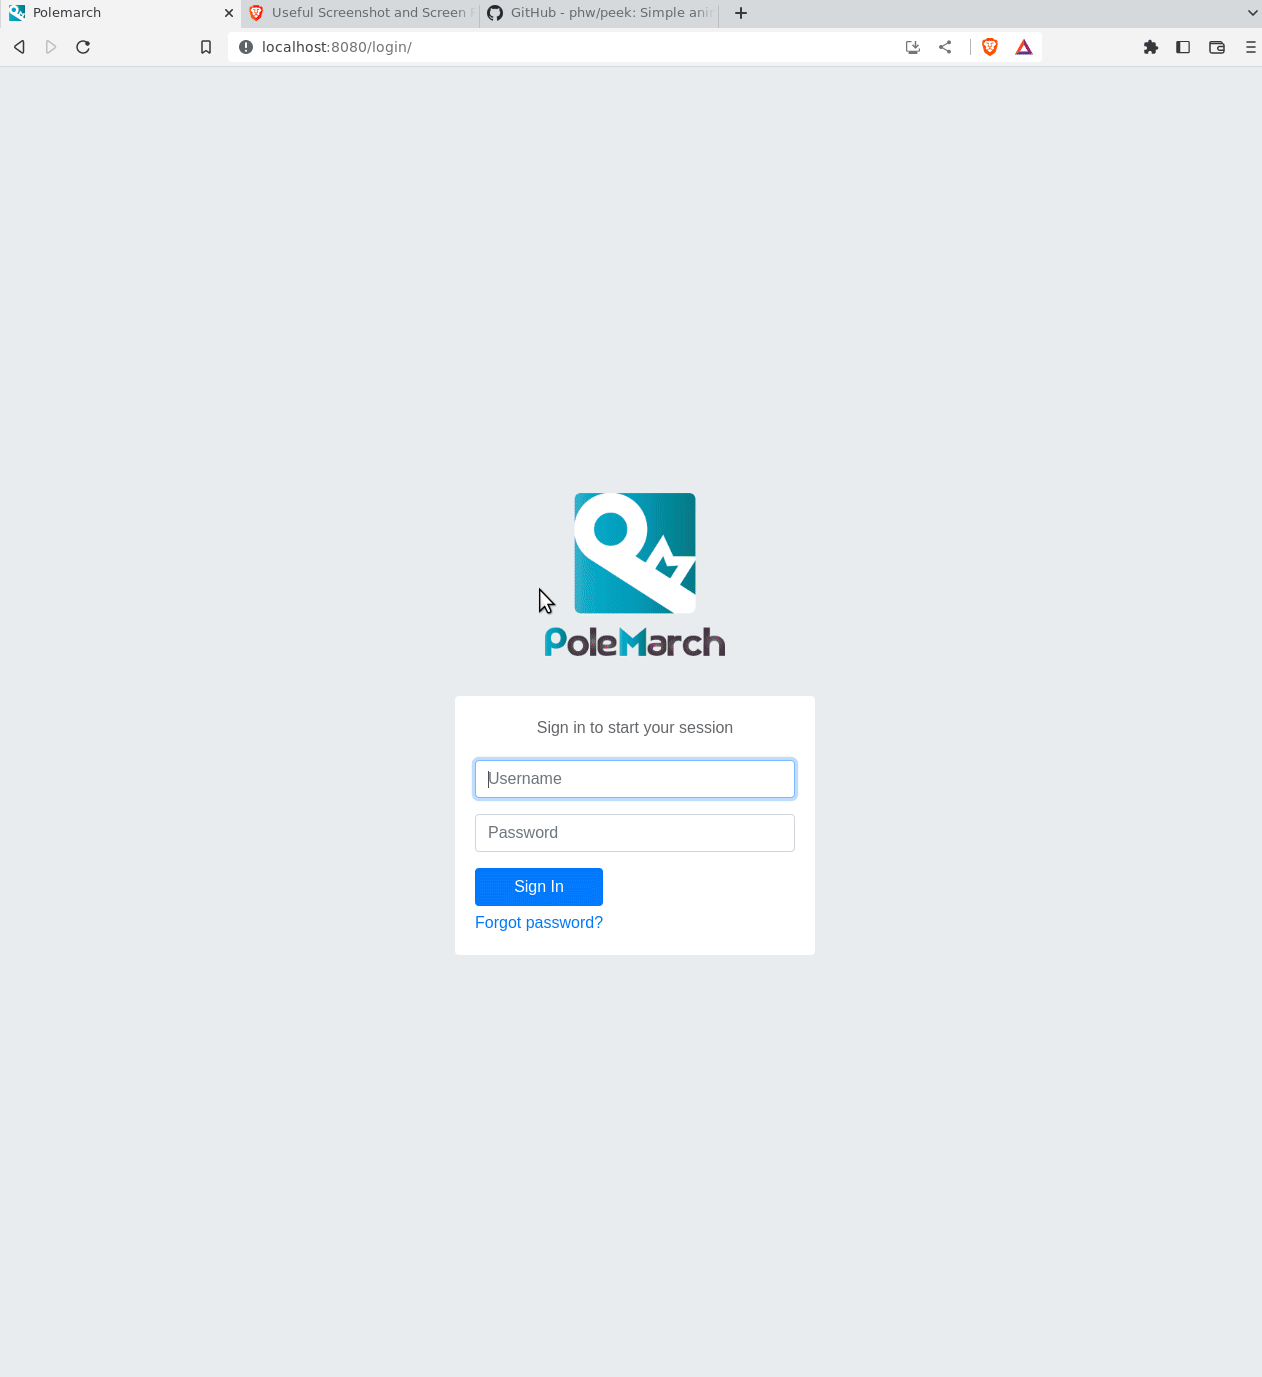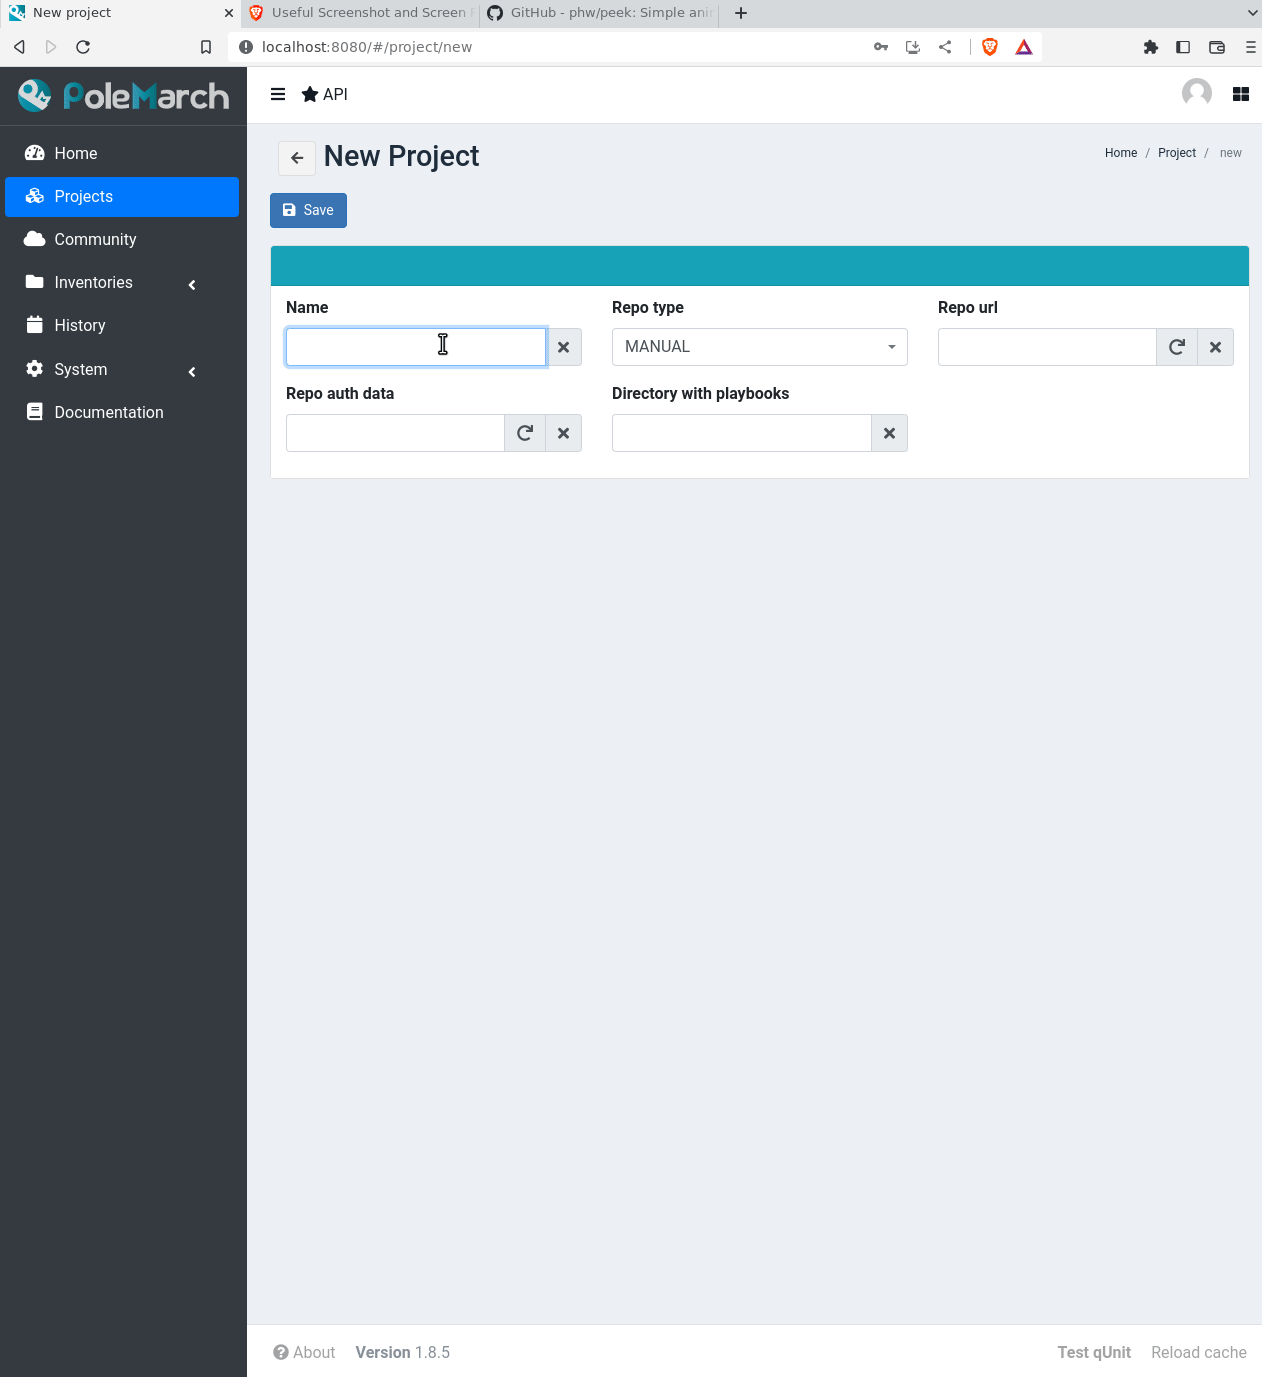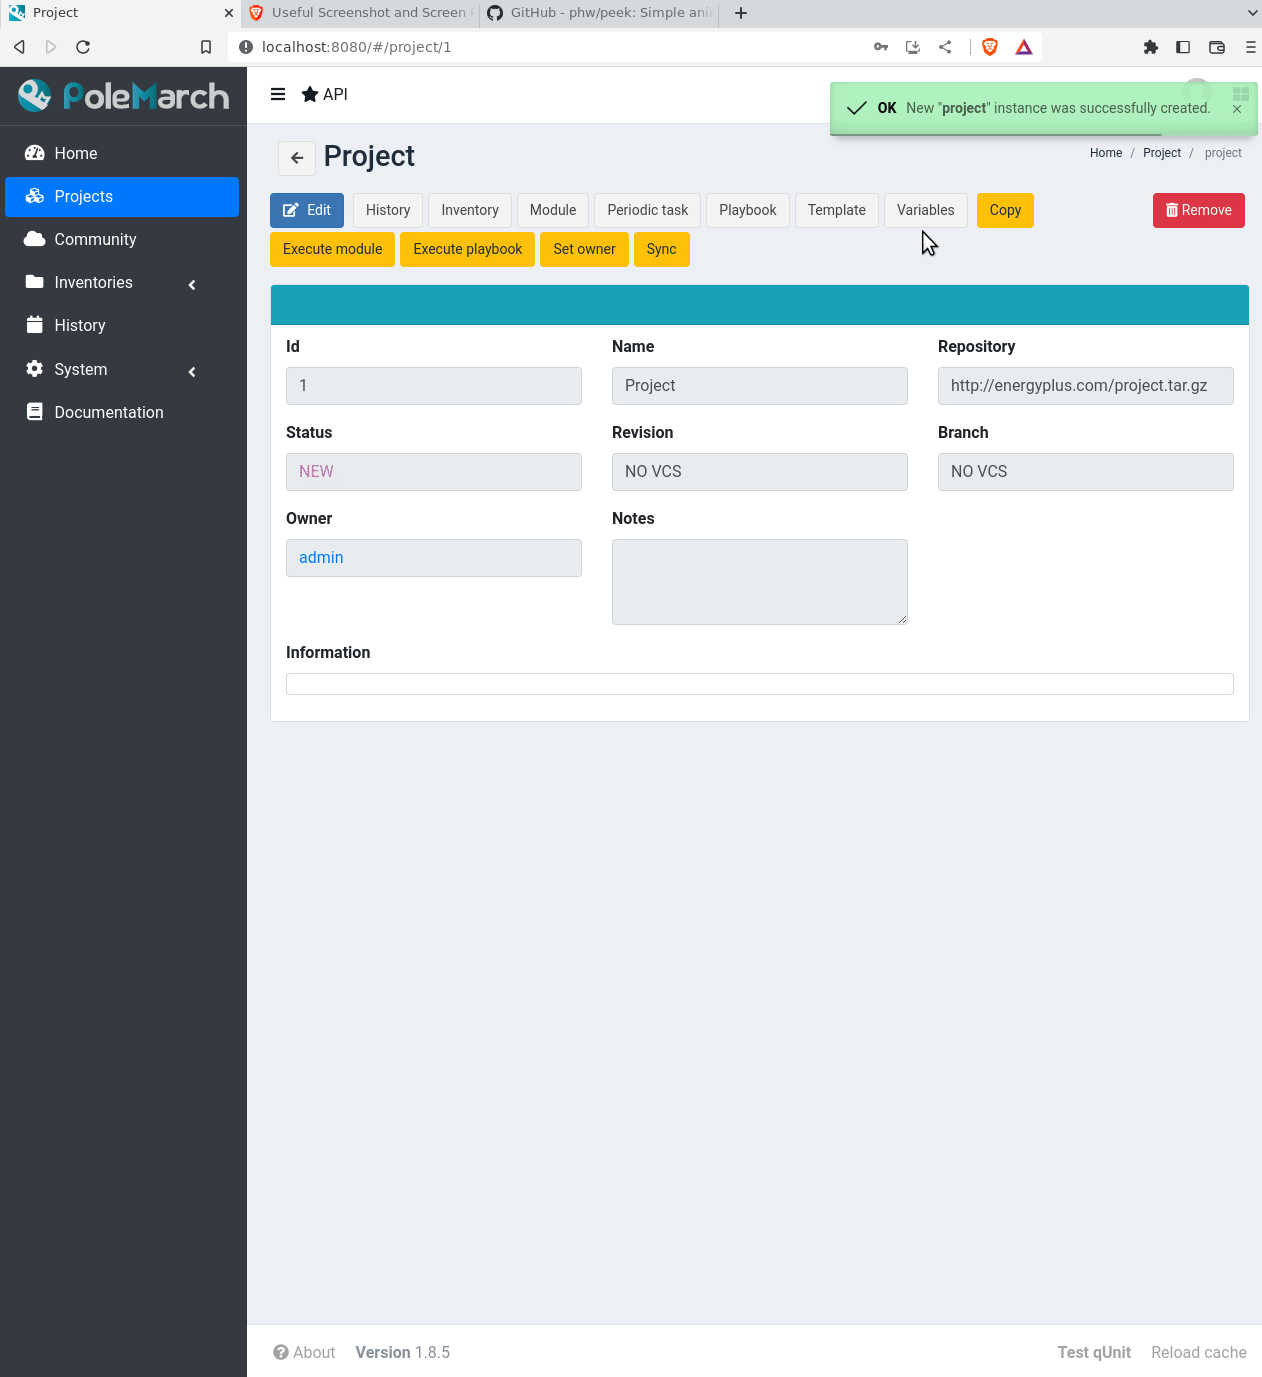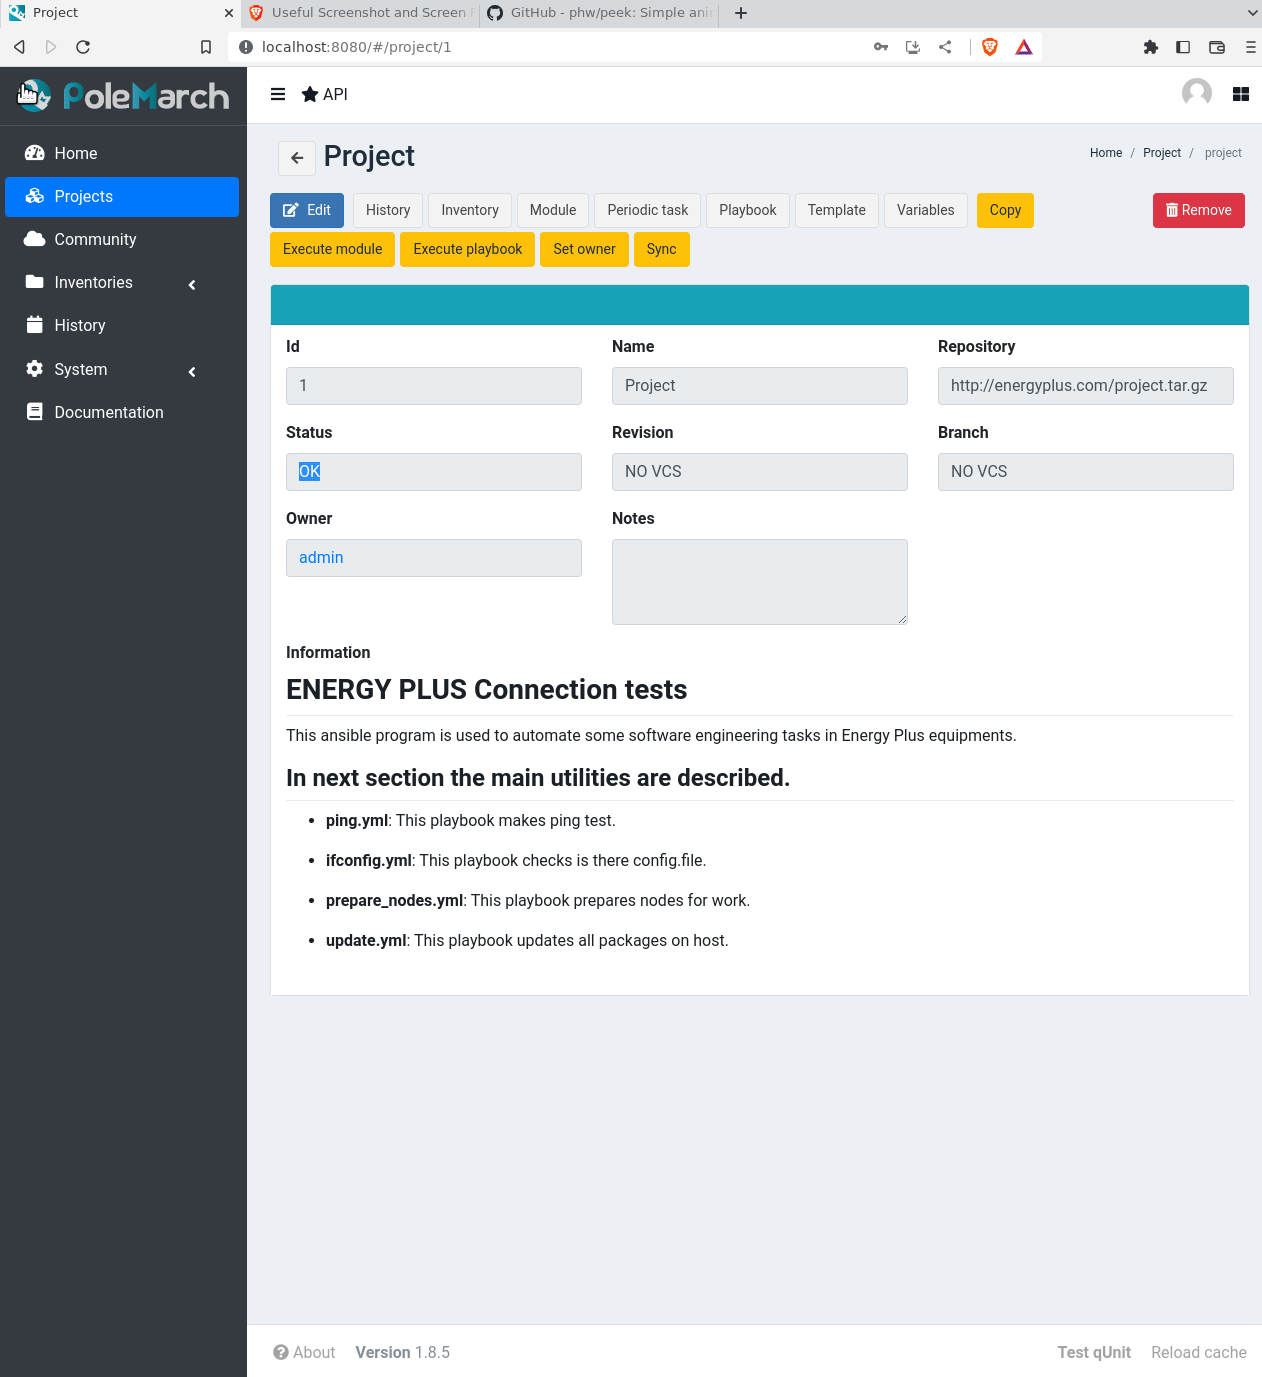
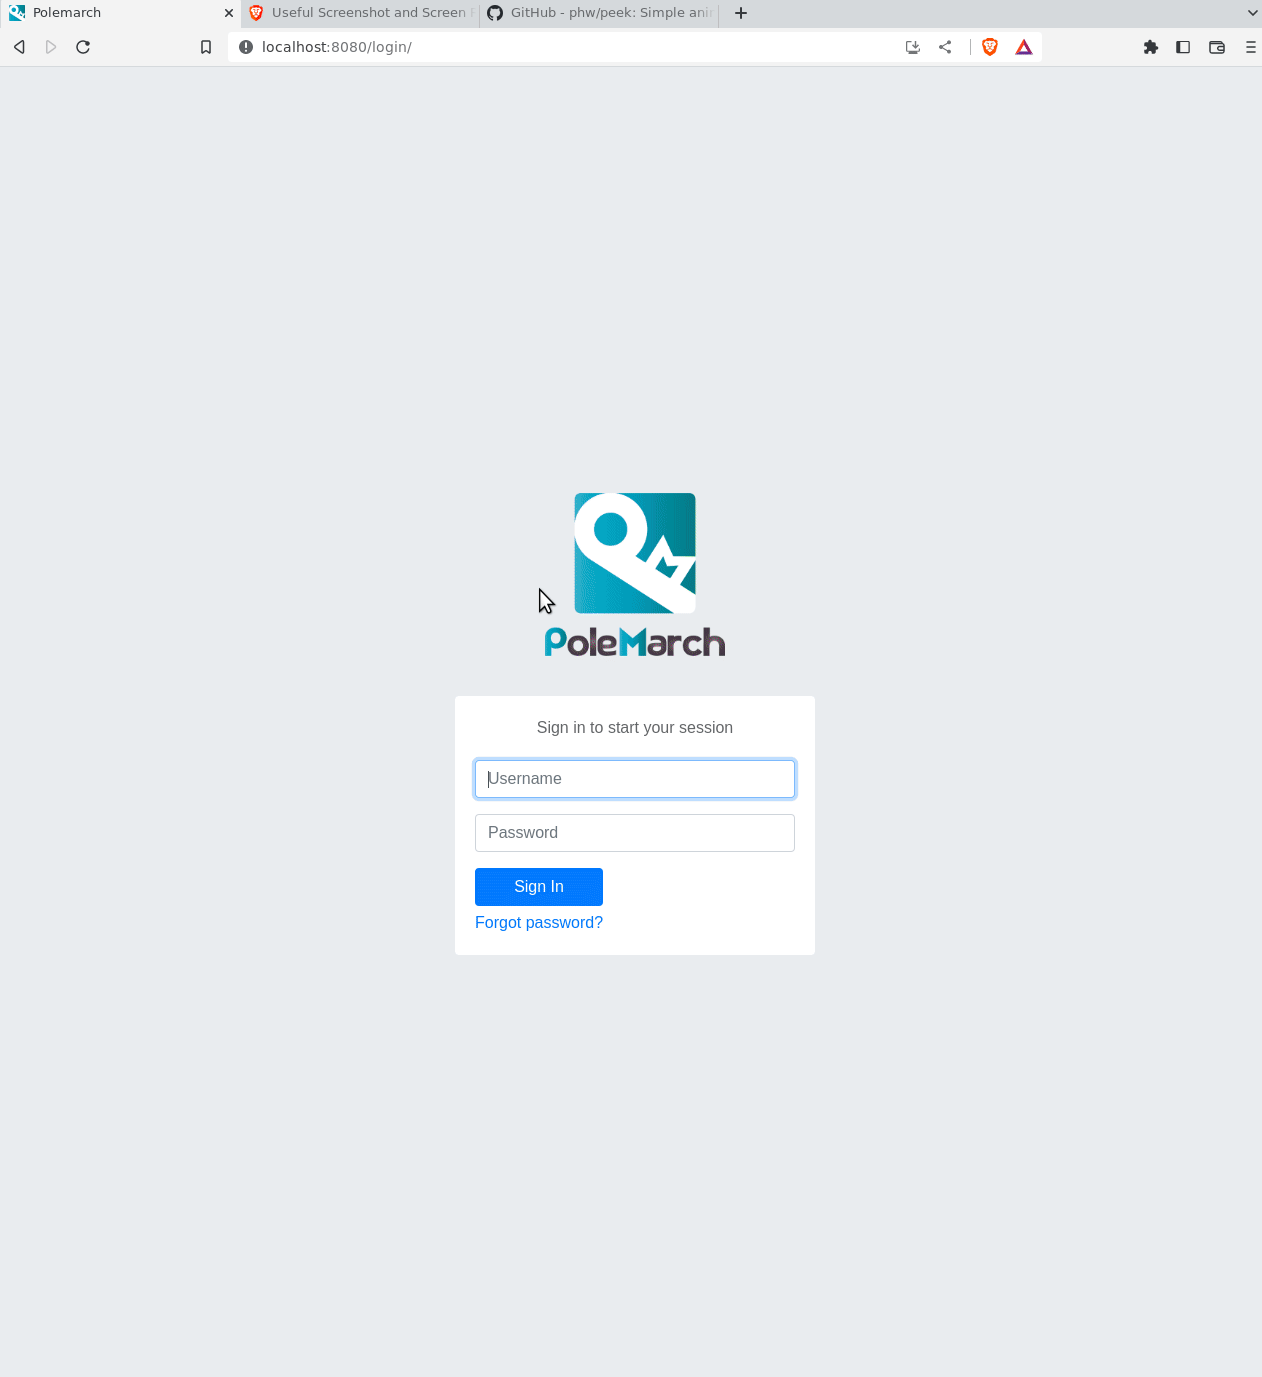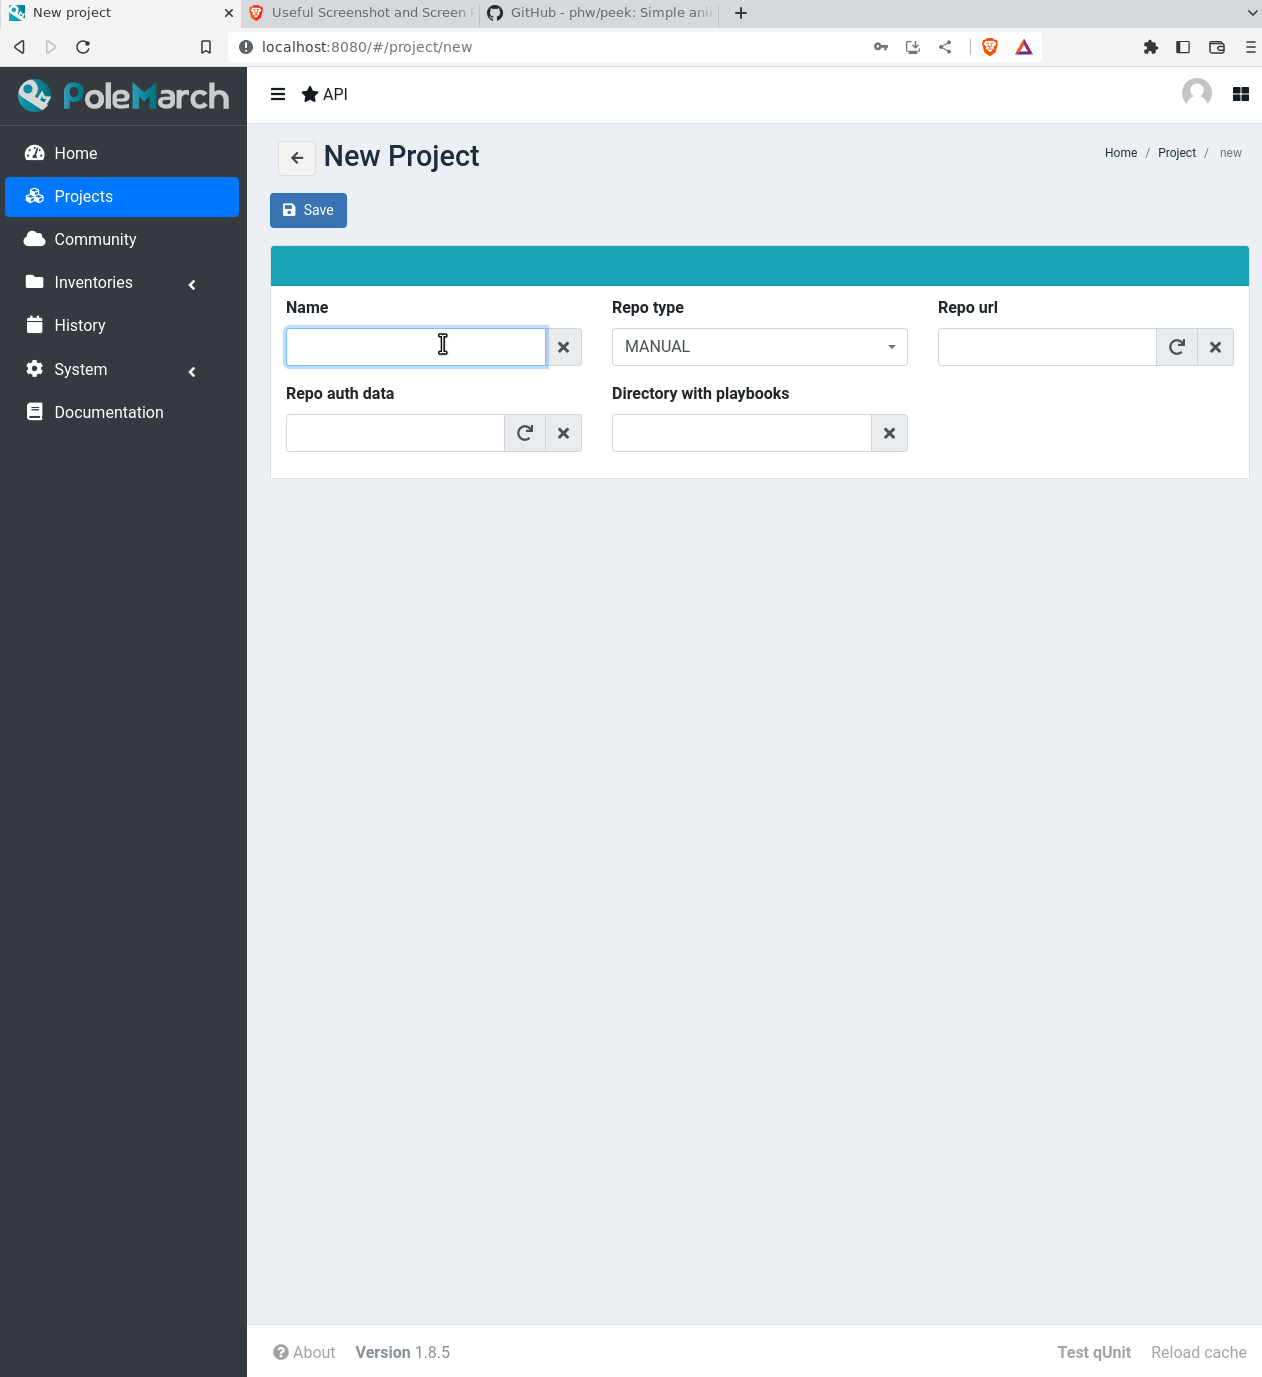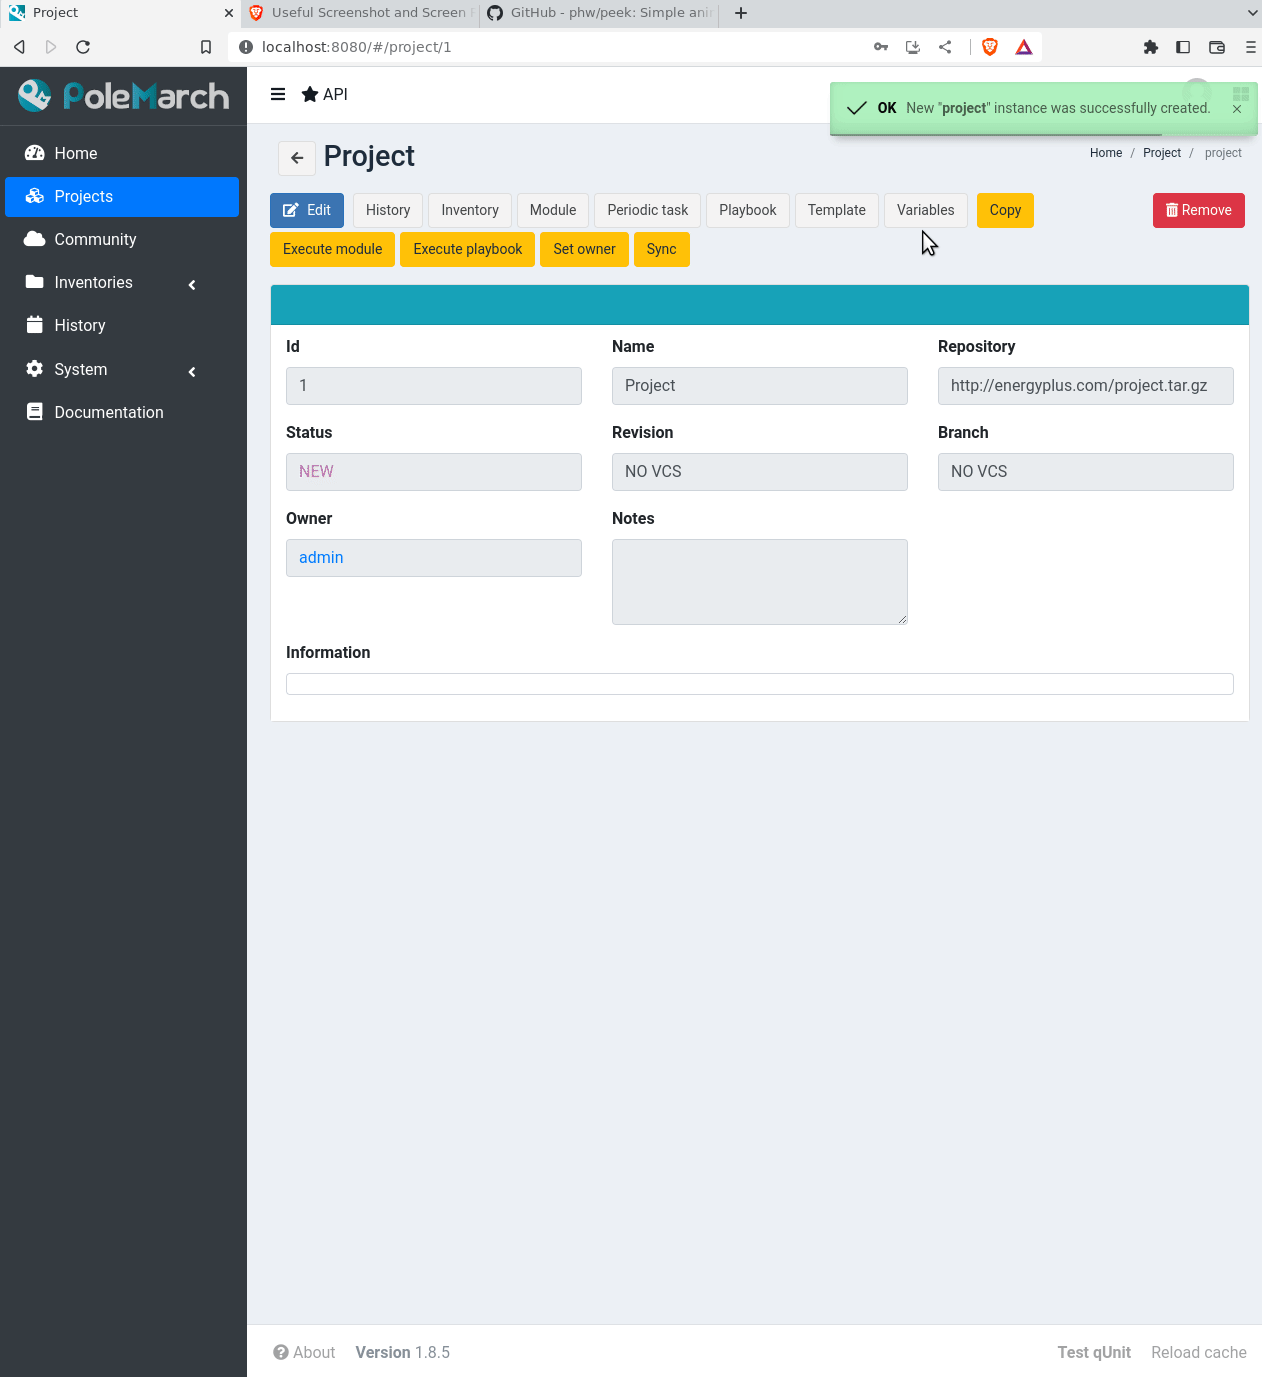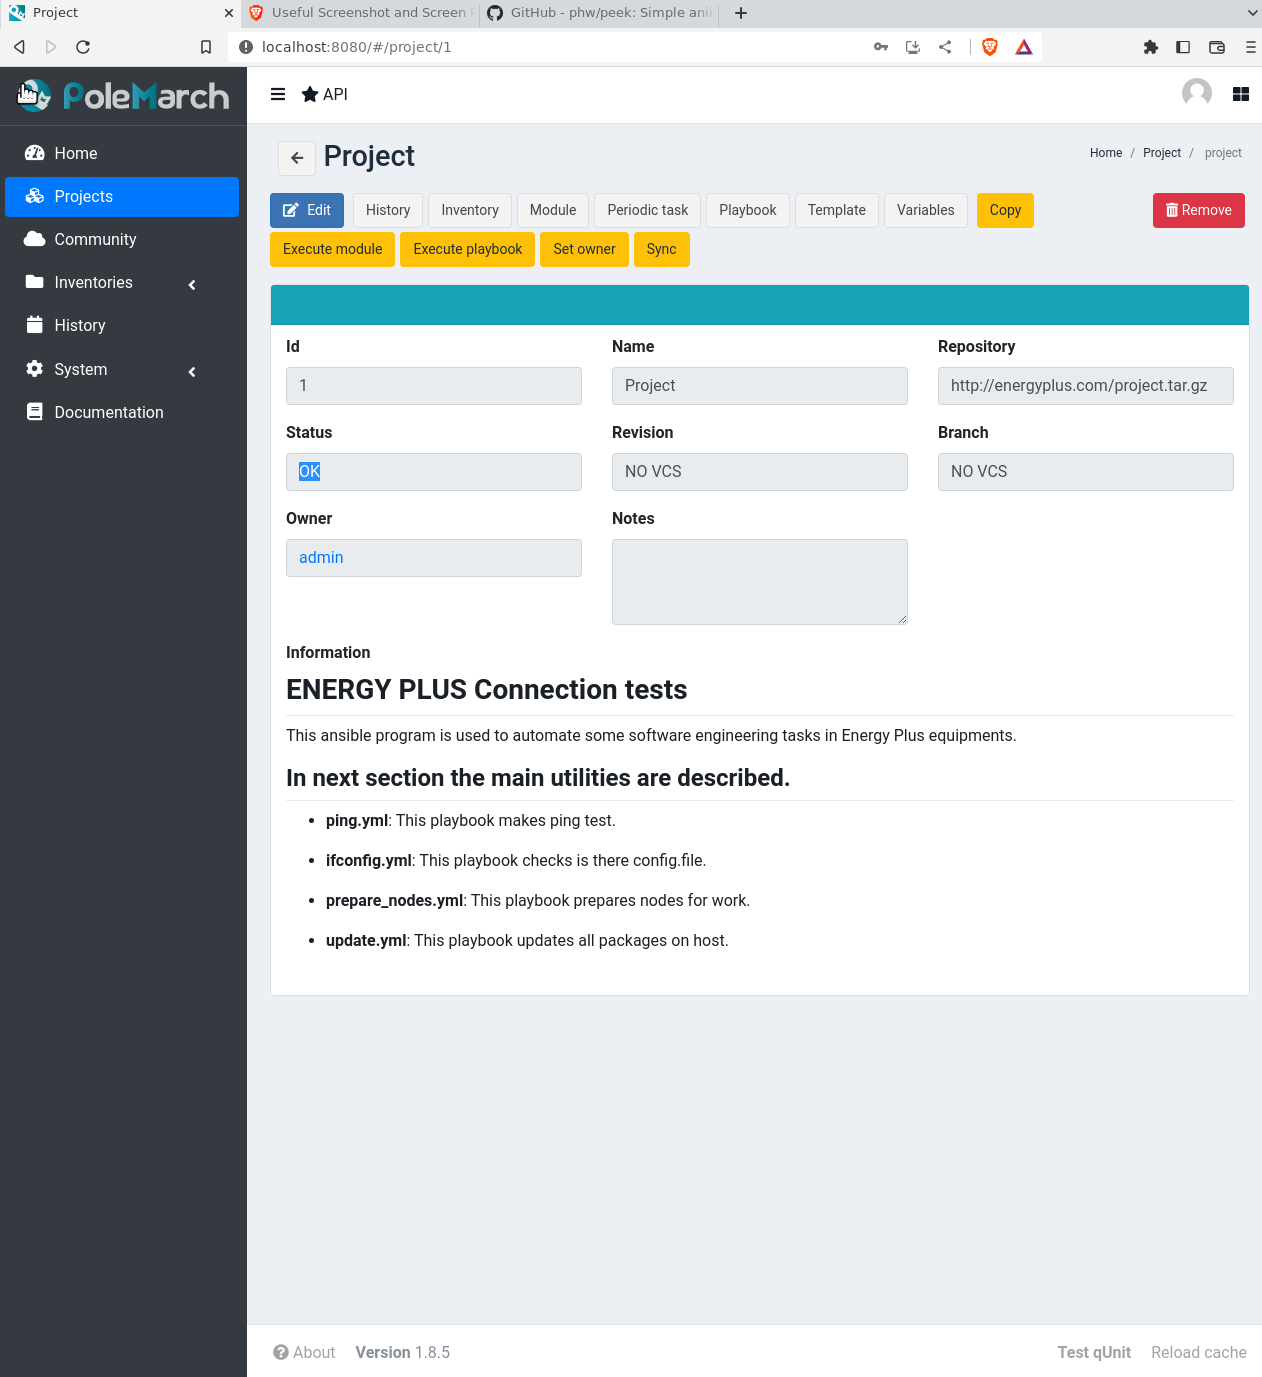
Войдите на сервер polemarch, используя пароль по умолчанию (admin/admin), и создайте проект со скомпрометированным tar-файлом:
Теперь, в следующий раз, когда docker будет restarted, майнер и tor будут запущены на сервере polemarh.
Этот проект предназначен только для исследовательских целей и не должен использоваться для любых незаконных или вредоносных действий. Создатели этого проекта не несут ответственности за любой вред или ущерб, причинённый в результате неправильного использования данного программного обеспечения.
