
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
enumhandles_BOF — Cobalt Strike BOF для перечисления открытых файловых дескрипторов в живой системе Windows, позволяющий выяснить, какой процесс заблокировал целевой файл на диске во время пост-эксплуатации. | Kitploit
Инструменты/GitHubGitHub/octoberfest7/enumhandles_bof
РазведкаСбор информацииПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHuboctoberfest7/enumhandles_bof

enumhandles_BOF

Cobalt Strike BOF для перечисления открытых файловых дескрипторов в живой системе Windows, позволяющий выяснить, какой процесс заблокировал целевой файл на диске во время пост-эксплуатации.

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Репозиторий
12717142 лет назадПроверено Kitploit

enumhandles_BOF

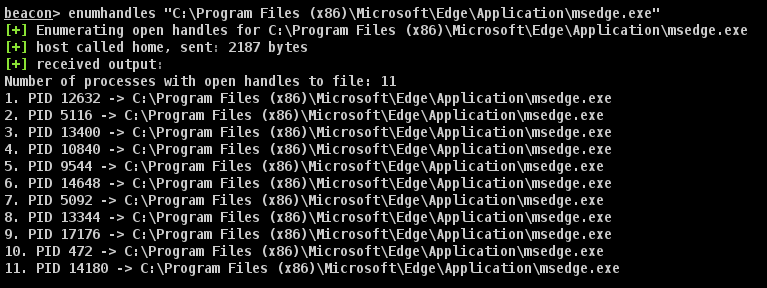
Этот BOF можно использовать для выявления процессов, которые удерживают дескрипторы (handles) указанного файла. Это может быть полезно для определения того, какой процесс блокирует файл на диске.

Использование

alt text

Ограничения

Я обнаружил, что x86-бины иногда падают при попытке перечислить дескрипторы, связанные с x64-образом. Например, выполнение enumhandles c:\windows\sysnative\svchost.exe может вызвать сбой.

Благодарности

Вся заслуга за эту технику принадлежит Grzegorz Tworek:

image

Конкретный твит об этой технике можно найти здесь.

Скачать инструмент