Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
vsaudit — Фреймворк аудита безопасности VOIP | Kitploit
Инструменты/GitHubGitHub/ociredefz/vsaudit
Сканеры уязвимостейЭксплуатацияСетевая безопасностьТестирование на Проникновение
GitHubociredefz/vsaudit

vsaudit

Фреймворк аудита безопасности VOIP

Репозиторий
10936958 лет назадПроверено Kitploit
Поделиться

vsaudit

Это инструмент с открытым исходным кодом для выполнения атак на общие VoIP-сервисы. Он позволяет сканировать всю сеть или отдельный хост для проведения этапа сбора информации, затем может искать наиболее известные уязвимости на найденных активных хостах и пытаться их эксплуатировать.

Установка зависимостей

Чтобы начать использовать vsaudit, необходимо установить пакет 'bundler', который будет использоваться для установки необходимых зависимостей gem через Gemfile.

Скачайте напрямую с сайта:

http://bundler.io/

Или установите с помощью 'gem' (менеджер пакетов ruby) с помощью:

deftcode ~ $ gem install bundler

После завершения установки выполните (в каталоге, где находится vsaudit):

deftcode vsaudit $ bundle

Теперь вы можете запустить vsaudit с помощью:

deftcode vsaudit $ ruby vsaudit.rb

ПРИМЕЧАНИЕ: Если возникает ошибка с gem, необходимо установить пакеты ruby-dev и libssl-dev (kali-linux: apt install ruby-dev libssl-dev).
Команды окружения

  • Отобразить доступные опции, которые можно установить
  • Вывести список переменных окружения
  • Получить значение переменной окружения
  • Установить или изменить переменные окружения

Команды аудита

  • Проверить ошибки в локальных конфигурационных файлах
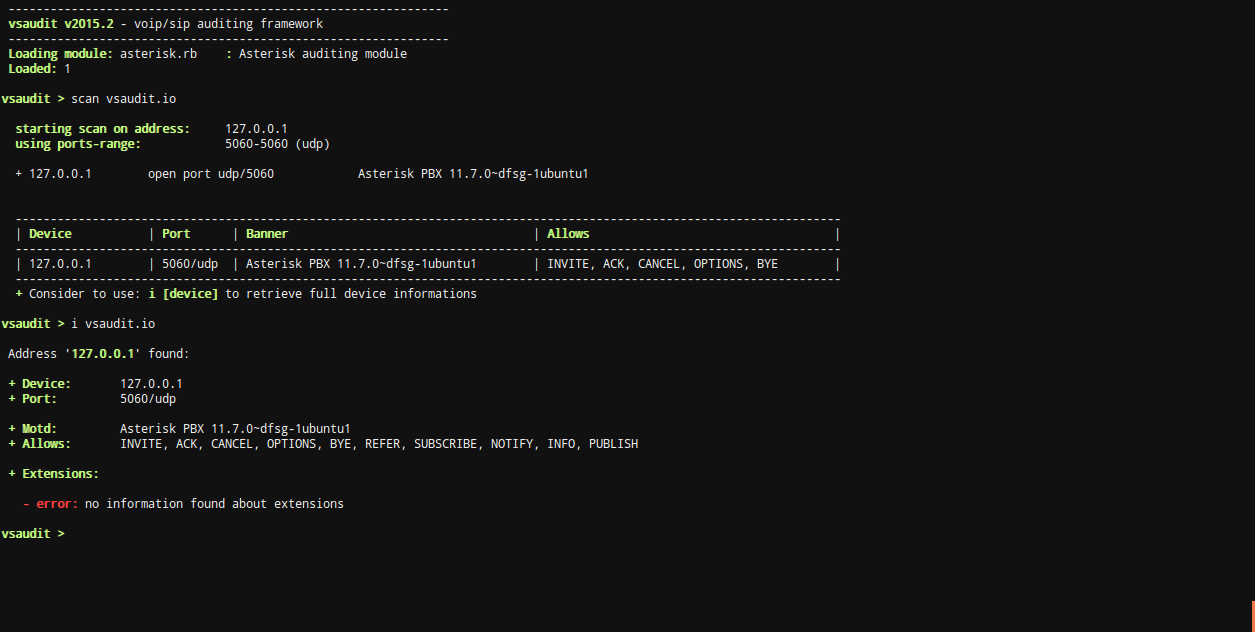
  • Сканировать локальную или удаленную сеть
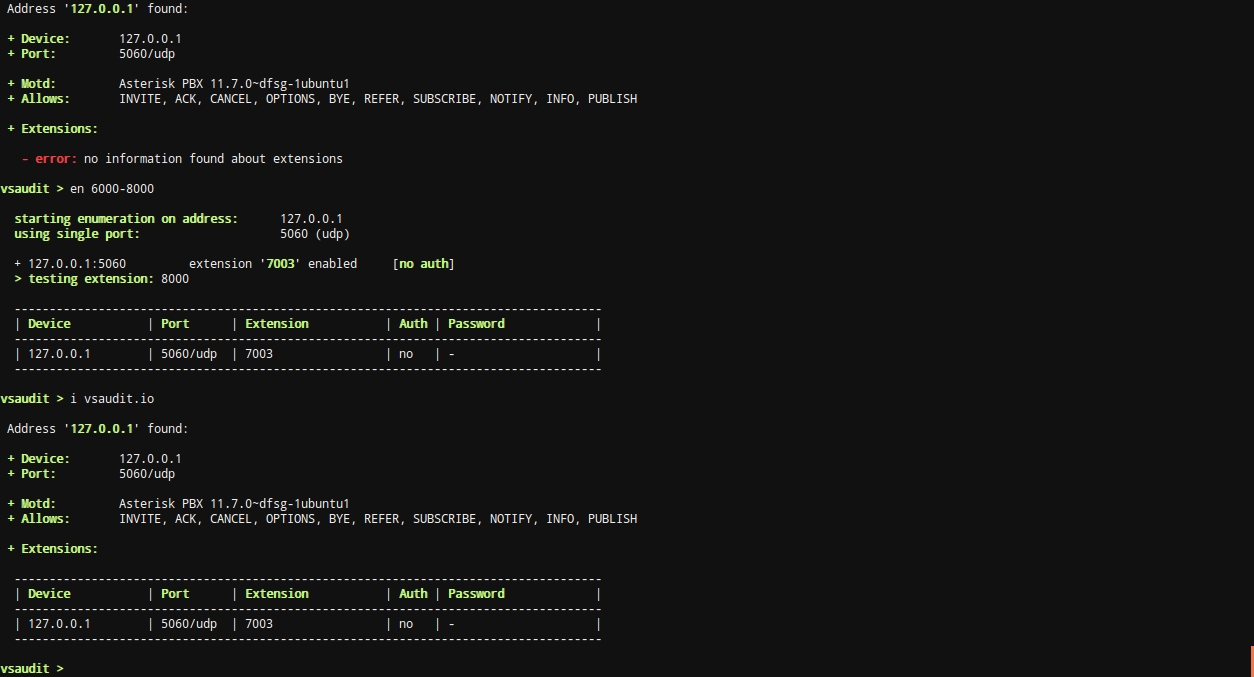
  • Перечислить расширения
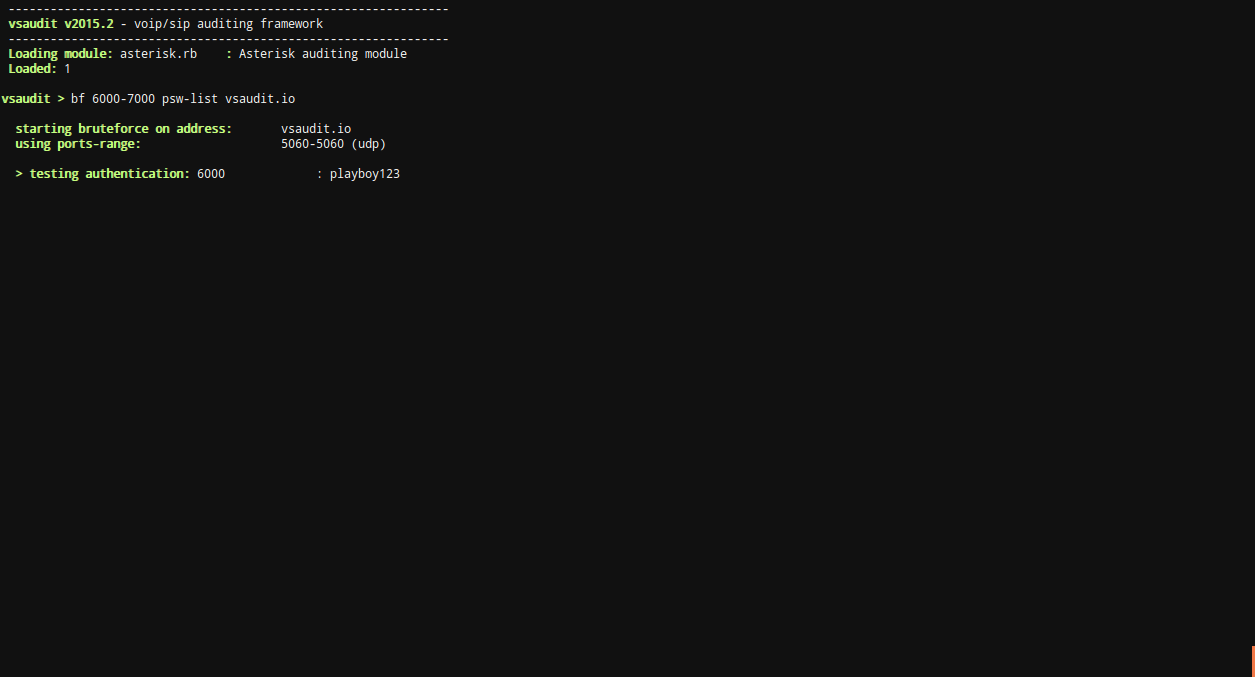
  • Подбор расширений (брутфорс)
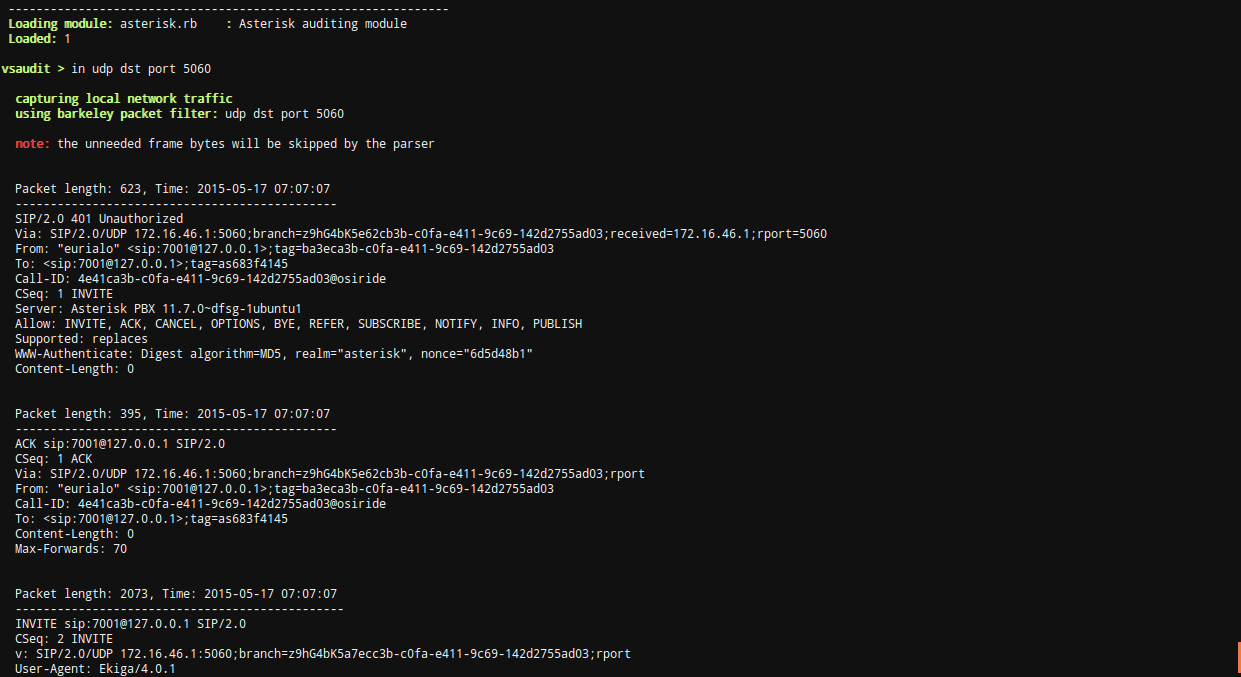
  • Получить сетевой трафик в реальном времени
  • Перехватывать сетевой трафик с помощью пользовательского BPF

Команды информации

  • Получить информацию о модулях или адресах
  • Показать список отчетов
  • Показать список расширений

Глобальные команды

  • Отобразить справочное сообщение
  • Выйти из фреймворка

Скриншоты

vsaudit - сканер

vsaudit - перечисление

vsaudit - брутфорс

vsaudit - перехват

Ссылки

  • Руководство: http://deftcode.ninja/post/vsaudit-voip-security-audit-framework
  • RFC-3261 (SIP - Протокол инициирования сеанса): https://www.ietf.org/rfc/rfc3261.txt
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →