 nybaywatch/agrusscanner
Сканер сетевой разведки для Windows с ping-сканированием, сканированием TCP-портов и глубоким обнаружением сервисов AI/ML для поиска теневого AI, несанкционированных развёртываний LLM и инфраструктуры GPU.



Инструмент сетевой разведки с глубоким обнаружением AI/ML-сервисов. Сканирует вашу сеть для обнаружения хостов, открытых портов и выявления AI-сервисов, работающих в вашей инфраструктуре.
Создан для команд безопасности, IT-администраторов и исследователей, которым нужна видимость теневого AI, несанкционированных развёртываний LLM и GPU-инфраструктуры в их сетях.
Существует растущая обеспокоенность по поводу теневого AI, и это даёт простой способ сканирования сетей. Кроме того, многие типичные инструменты сканирования для Windows работают медленно и имеют плохо написанные интерфейсы, особенно для тех, у кого мониторы 4K+. Agrus Scanner создан на нативном C#/.NET с WPF — без Electron, без встроенного браузера — поэтому он быстро запускается, быстро сканирует и остаётся нетребовательным к ресурсам. Мне надоело пытаться читать мелкий шрифт, поэтому когда друг/клиент искал способ сканирования на предмет теневого AI, и без какого-либо доступного инструмента для Windows, это показалось естественным сочетанием.
Он также работает как обычный сетевой сканер — ping-сканирование, сканирование портов и разрешение имён хостов встроены. Вам не нужен отдельный инструмент для базовой разведки. Но где Agrus действительно выделяется — это обнаружение AI: он выходит за рамки сканирования портов, активно опрашивая обнаруженные сервисы с помощью AI-специфичных API-вызовов, извлекая имена моделей, сведения о GPU, информацию о контейнерах и данные о версиях. Если кто-то в вашей сети запускает AI-сервис, Agrus найдёт его и точно скажет, что это такое.
Он также работает как MCP-сервер, поэтому AI-агенты, такие как Claude Code и OpenClaw, могут использовать его как инструмент — сканировать сети, опрашивать хосты и получать результаты автономно. Укажите агенту конечную точку, и он сделает всё остальное.
Скачайте последний установщик из Releases:
AgrusScanner-Setup.msi — самодостаточный, среда выполнения .NET не требуется.
Требуется Windows 10/11. Установщик и установленные бинарные файлы подписаны Authenticode (Azure Trusted Signing, издатель Joseph Fago). После установки сигнатуры обнаружения поддерживают себя в актуальном состоянии; новый установщик нужен только при изменении самого приложения.
Agrus Scanner 1.0 — первый стабильный релиз. Движок обнаружения, подписанный поток сигнатур и интеграция с MCP завершены и поддерживаются. С этого момента новые AI-сервисы поставляются как обновления сигнатур, а версия приложения меняется только при изменении движка, интерфейса или инструментов MCP.
AgrusScanner.exe и AgrusScanner.dll подписаны Authenticode через Azure Trusted Signing; релизы прерываются, если что-либо не подписано. Пакеты сигнатур подписаны отдельным ключом, который приложение проверяет перед загрузкой.Точечные релизы (1.0.x) содержат только исправления. Версии сигнатур датированы (например, 2026.09.15.1) и отображаются в строке состояния.
initialize), безсостояние server/discover от 2026-07-28 и устаревший HTTP+SSE. Показывает самоотчётное имя сервера, версию, возможности (tools / resources / prompts) и версию протокола. Сессии, открытые во время обнаружения, немедленно закрываются; инструменты никогда не вызываются.signatures/catalog.json и компилируются как базовая версия. Основа для потока сигнатур v0.4.1.--mcp-only) теперь можно отключить/.well-known/serviceinfo (единственный неаутентифицированный маршрут, который TabbyAPI предоставляет по умолчанию)| Категория | Обнаруживаемые сервисы |
|---|---|
| LLM | Ollama, vLLM, HF TGI, llama.cpp, KoboldCpp, LM Studio, LiteLLM, Jan.ai, GPT4All, LocalAI, FastChat, Tabby, Xinference, SGLang, text-generation-webui, NVIDIA NIM, NVIDIA Dynamo, OpenLLM, MLX-LM, llamafile, Aphrodite Engine, llama-swap, LMDeploy, exo, TabbyAPI |
| Image Gen | Stable Diffusion (A1111), ComfyUI, InvokeAI, SD WebUI Forge, Fooocus-API |
| Video Gen | SwarmUI, HunyuanVideo |
| Voice / STT / TTS | Speaches, whisper.cpp, OpenedAI-Speech, F5-TTS, GPT-SoVITS, XTTS-API-Server, Coqui XTTS Streaming, Kokoro-FastAPI, Chatterbox-TTS-Server |
| ML Platform | NVIDIA Triton, TorchServe, TensorFlow Serving, MLflow, Ray Serve, BentoML, KServe, MindsDB |
| AI Platform | Open WebUI, AnythingLLM, LibreChat, Flowise, Dify, SillyTavern, n8n, PrivateGPT, Gradio apps |
| Agent Platform | AutoGen Studio, Letta, OpenHands, CrewAI Studio, Langflow, OpenClaw |
| RAG Platform | Onyx, R2R, kotaemon, RAGFlow, Quivr, Verba, Khoj |
| Embeddings | HF Text Embeddings Inference (TEI), Infinity |
| Vector DB | Qdrant, ChromaDB, Weaviate, Milvus |
| MCP Server | Любой MCP-сервер по Streamable HTTP (initialize / server/discover) или устаревшему HTTP+SSE, а также Home Assistant MCP; сообщает имя, версию и tools/resources/prompts |
| GPU Infra | NVIDIA DCGM Exporter, Triton Metrics, TorchServe Metrics |
| Container | Docker API с сопоставлением 70+ шаблонов AI-образов |
Обнаружение выходит за рамки сканирования портов — пробник запрашивает специфичные для сервиса конечные точки API, извлекает имена моделей, версии, информацию о GPU и сведения о контейнерах.
Начиная с 1.0, то, что Agrus может обнаружить, отделено от самого приложения — так же, как антивирус отделяет свой движок от своих определений.
Как это работает
signatures на GitHub, обычно еженедельно по мере появления новых AI-сервисов. Приложение проверяет поток через несколько секунд после запуска и затем раз в день.2026.09.22.1.Ваш выбор (Настройки → Обновления → Сигнатуры обнаружения)
| Режим | Поведение |
|---|---|
| Автоустановка (по умолчанию) | Новые сигнатуры скачиваются и активируются без уведомлений и применяются начиная со следующего опрашиваемого хоста |
| Только уведомление | В строке состояния появляется ссылка; нажмите её для установки |
| Выкл | Никогда не обращается к потоку; используется встроенная базовая версия |
Как обеспечивается безопасность
initialize / server/discover / ping).Что всё ещё требует обновления приложения
Извлечение подробных данных для совершенно нового сервиса (списки моделей, имена GPU) — это код, поэтому сигнатура может пометить сервис до того, как следующий релиз покажет его детали. Изменения движка, интерфейса и инструментов MCP также являются релизами приложения, о которых сообщает существующая проверка обновлений.
Как внести сигнатуру
Добавьте запись в signatures/catalog.json и откройте pull request; проверки каталога в CI валидируют её, и после слияния поток публикуется автоматически. Подробности в docs/DEVELOPER.md.
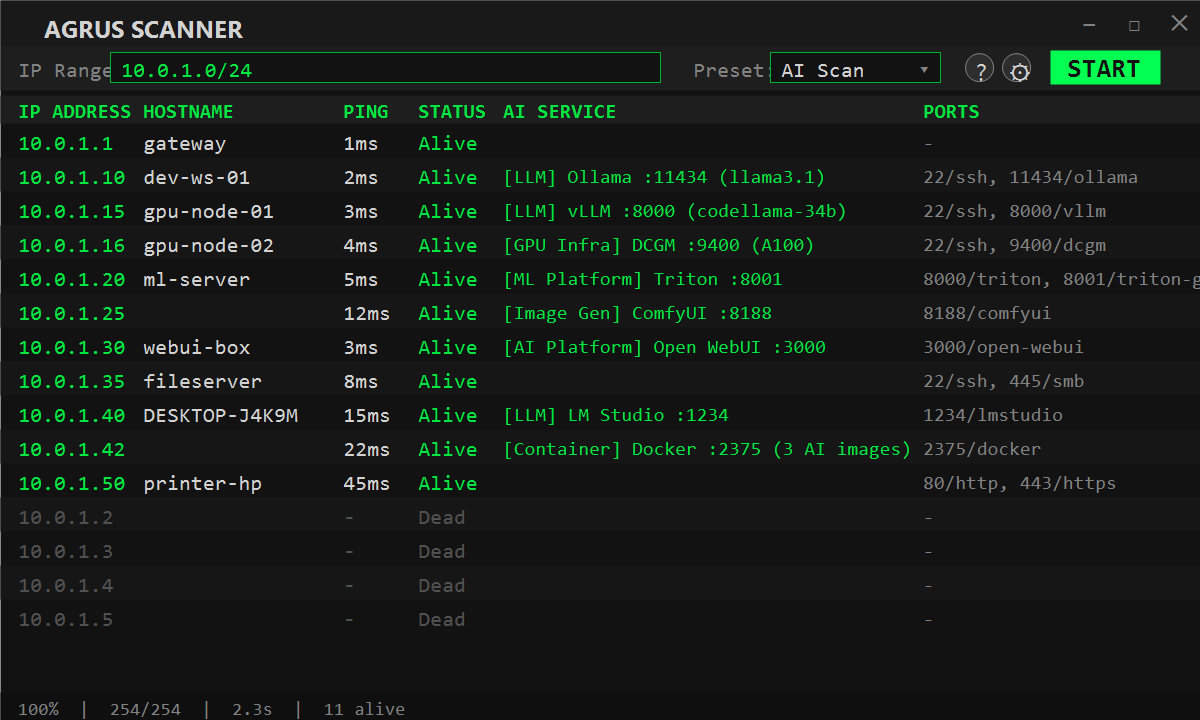
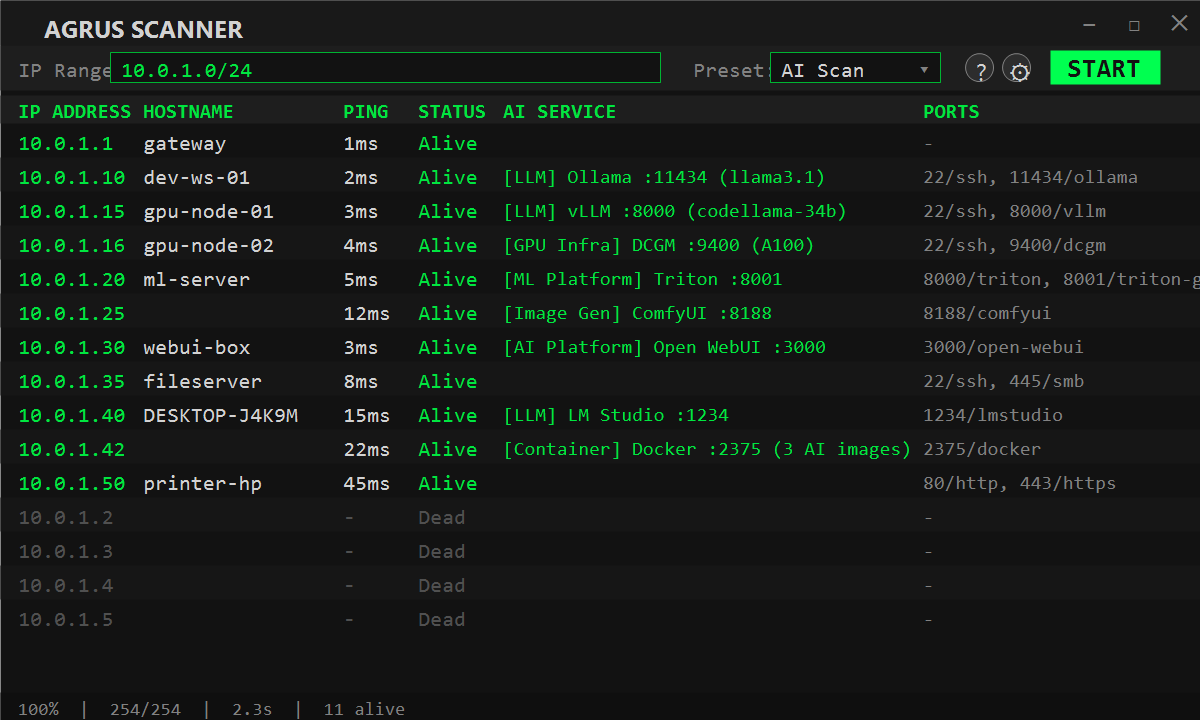
Результаты AI Scan показывают обнаруженные сервисы с извлечёнными деталями:
[LLM] Ollama :11434 (llama3, mistral) | [GPU Infra] NVIDIA DCGM :9400 (RTX 4090)
Запустите сканер как безголовый MCP-сервер со значком в системном трее:
AgrusScanner.exe --mcp-only
Это запускает Streamable HTTP MCP-сервер на http://localhost:8999/mcp (порт настраивается в настройках). AI-агенты затем могут вызывать инструменты сканирования напрямую.
Примечание по безопасности: MCP-сервер привязывается только к
localhostи проверяет заголовки Host для блокировки атак DNS rebinding. Подключаться могут только процессы на вашей собственной машине. Не открывайте этот сервер в сеть через обратный прокси или туннель без добавления собственного слоя аутентификации.
Инструменты MCP:
| Инструмент | Описание |
|---|---|
scan_network | Ping-сканирование + сканирование портов + DNS + AI-опрос по диапазону IP |
probe_host | Глубокое сканирование одного IP со сканированием портов и обнаружением AI |
list_presets | Список доступных предустановок сканирования с количеством портов |
Проект включает .mcp.json, который подключает Claude Code к сканеру. Запустите MCP-сервер, затем используйте Claude Code в этом проекте:
// .mcp.json (уже включён)
{
  "mcpServers": {
    "agrus-scanner": {
      "type": "http",
      "url": "http://localhost:8999/mcp"
    }
  }
}
Также включён навык Claude Code в .claude/skills/agrus-scanner/SKILL.md, который учит агента, когда и как использовать инструменты сканирования.
Установите входящий в комплект плагин OpenClaw:
openclaw plugins install ./openclaw-plugin
Настройте в настройках OpenClaw:
{
  "plugins": {
    "entries": {
      "agrus-scanner": {
        "enabled": true,
        "config": { "mcpUrl": "http://localhost:8999/mcp" }
      }
    }
  }
}
Навык в .claude/skills/agrus-scanner/SKILL.md следует открытому формату AgentSkills и работает с любым совместимым агентом (Cursor, Gemini CLI, OpenClaw и т. д.). Укажите вашему инструменту конечную точку MCP, и навык предоставит инструкции по использованию.
Agrus Scanner выполняет два вида исходящих запросов, оба необязательны и оба видны в Настройки → Обновления:
api.jpftech.com, отправляя только версию приложения и версию ОС. Никакие персональные данные, идентификаторы машины или IP-адреса не сохраняются. Переключатель: Проверять обновления приложения при запуске.github.com (релиз signatures) при запуске и ежедневно, получая небольшой манифест и, если он новее, подписанный пакет. Никакие идентифицирующие данные не отправляются. Переключатель: Сигнатуры обнаружения → Выкл.Сам трафик сканирования идёт только к введённому вами диапазону IP. Настройки хранятся в %LOCALAPPDATA%\AgrusScanner\settings.json; установленный пакет сигнатур находится рядом с ним как signatures.agsig.
Усиление защиты, перенесённое в 1.0:
export_results ограничен папкой «Документы» пользователя=, +, -, @)System.Diagnostics.Trace для видимости| Клавиша | Действие |
|---|---|
| Ctrl + C | Копировать выбранный IP-адрес |
| Ctrl + = | Увеличить масштаб |
| Ctrl + - | Уменьшить масштаб |
| Ctrl + 0 | Сбросить масштаб |
| Ctrl + Scroll | Масштаб |
| Правый клик | Контекстное меню (копировать, открыть сервисы) |
Лицензия MIT — используйте на свой риск. Полные условия см. в LICENSE.