Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Codeguard-copilot — ИИ-помощник по безопасности, который выявляет уязвимости прямо во время написания кода. Сканирование безопасности в реальном времени, обучающие пояснения и автоматические исправления для разработчиков. | Kitploit
Инструменты/GitHubGitHub/niffyhunt/codeguard-copilot
Оборонительные ИнструментыСтатический анализСканеры уязвимостейСтатический анализ кода (SAST)Анализ уязвимостейАнализ КодаDevSecOpsОбнаружение СекретовРазведка угроз

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Обучение и Образование
Безопасность ИИ
GitHubniffyhunt/codeguard-copilot

Codeguard-copilot

ИИ-помощник по безопасности, который выявляет уязвимости прямо во время написания кода. Сканирование безопасности в реальном времени, обучающие пояснения и автоматические исправления для разработчиков.

Репозиторий
192 месяцев назадЕщё не проверено
Поделиться

CodeGuard Copilot — Интеллектуальная экосистема безопасности

Version License Patterns Languages WraithCore

Ваш AI-защитник безопасности — теперь подключён к разведке атакующих в реальном времени

Возможности • Архитектура • Интеграция с Raven • Установка • План развития • Участие в разработке


Что такое CodeGuard Copilot?

CodeGuard Copilot выявляет уязвимости безопасности прямо во время написания кода, а не после коммита. Он объединяет детерминированное обнаружение по regex-шаблонам с глубоким анализом на основе AI и разведкой об атакующих в реальном времени из экосистемы Raven/WraithWall, предоставляя контекст, недоступный ни одному другому расширению безопасности для VS Code.

Что отличает его:

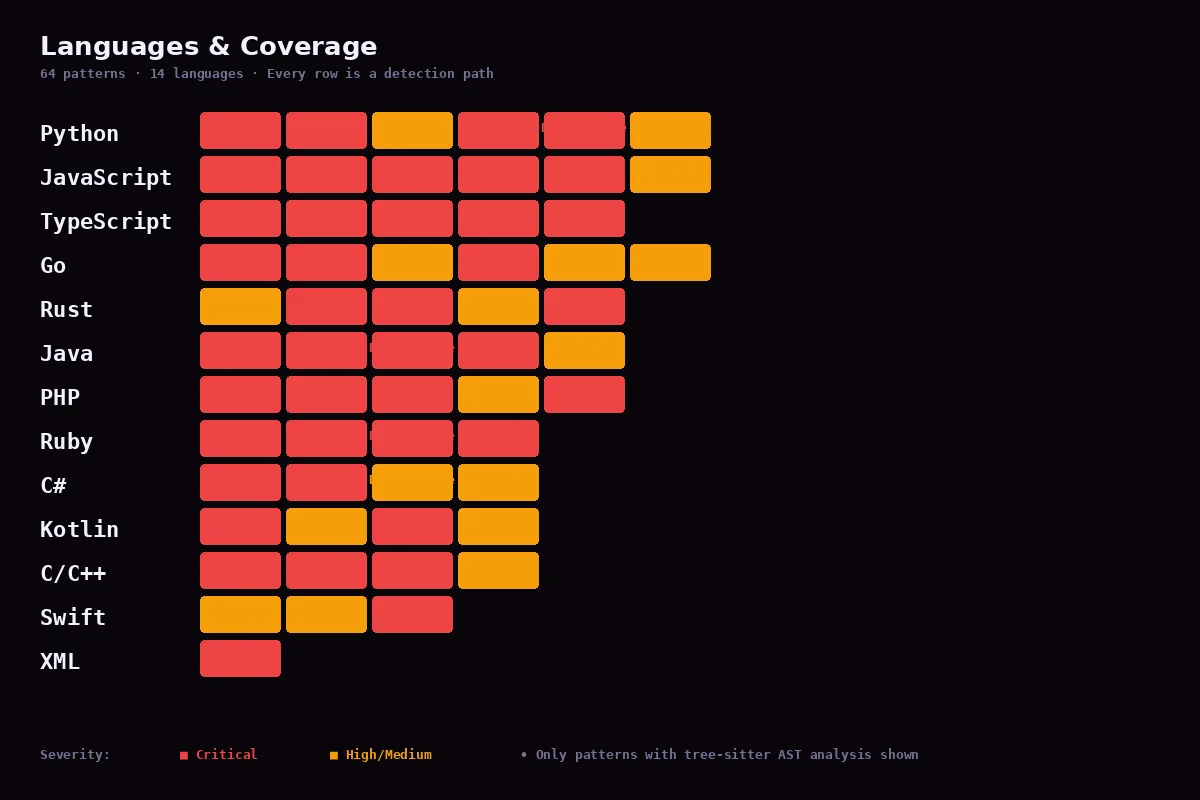
  • Более 50 шаблонов уязвимостей для JavaScript, TypeScript, Python, Java, PHP, Go, Rust, C++, C#, Ruby
  • Мост разведки Raven — поведение атакующих из живых honeypot-ловушек определяет, какие уязвимости наиболее важны
  • Граф знаний о безопасности — связывает находки с CWE, техниками MITRE, поведением атакующих и способами устранения
  • AI-генерация правил безопасности — изучает новые шаблоны обнаружения на основе реальных данных об эксплойтах
  • Интерактивное обучение безопасности — учит ПОЧЕМУ код уязвим, а не только тому, ЧТО он уязвим

Возможности

Обнаружение в реальном времени (Фаза 1)

  • Сканирование по мере ввода с настраиваемой задержкой (по умолчанию 500 мс)
  • Более 35 встроенных шаблонов уязвимостей (17 базовых + 18 расширенных)
  • Мультиязычность: JS, TS, Python, Java, PHP, Go, Rust, C++, C#, Ruby
  • Обнаружение по шаблонам (отклик <10 мс)
  • Сканирование всего рабочего пространства с отслеживанием прогресса

Глубокий анализ на основе AI (Фаза 1)

  • Контекстно-зависимый анализ безопасности с использованием Claude, GPT-4 или Groq
  • Выявляет логические ошибки, уязвимости бизнес-логики и антипаттерны фреймворков
  • Настраиваемый AI-провайдер и API-ключ
  • Ежедневный лимит использования (защита от расходов на API)

Пользовательские правила и плагины (Фаза D)

  • Конфигурация пользовательских правил в .codeguard.json — regex, критичность, CWE, по файлам
  • Система плагинов для пользовательских анализаторов (интерфейс SecurityAnalyzer)
  • Общие наборы правил для командной работы
  • Подавление правил и исключение путей

Мост разведки Raven (Фаза D)

  • Атакующий → Шаблон: поведение атакующих на honeypot Cowrie → предлагаемые шаблоны CodeGuard
  • Код → Угроза: находки CodeGuard → обратная связь об угрозах с привязкой к MITRE для Raven
  • Приоритизация по атакующим: находки, соответствующие реальному поведению атакующих, получают повышенный приоритет
  • Граф знаний о безопасности: находка → файл → функция → CWE → MITRE → поведение атакующего → исправление

Режим обучения безопасности (Фаза D)

  • 3 интерактивных обучающих модуля (SQLi, XSS, захардкоженные секреты)
  • Уязвимый и безопасный код рядом
  • Примеры реальных утечек + тест
  • На основе webview — работает внутри VS Code

Нативная интеграция с CI/CD

  • Рабочий процесс GitHub Actions (сканирование при push/PR, мост Semgrep + Snyk)
  • Пример конфигурации GitLab CI
  • Загрузка артефактов для отчётов о безопасности

Интеллектуальные быстрые исправления

  • Замена кода на безопасный в один клик
  • «Объяснить эту уязвимость» → webview с подробным анализом
  • «Узнать больше» → открывает справочник CWE
  • «Игнорировать это предупреждение» → встроенные комментарии подавления

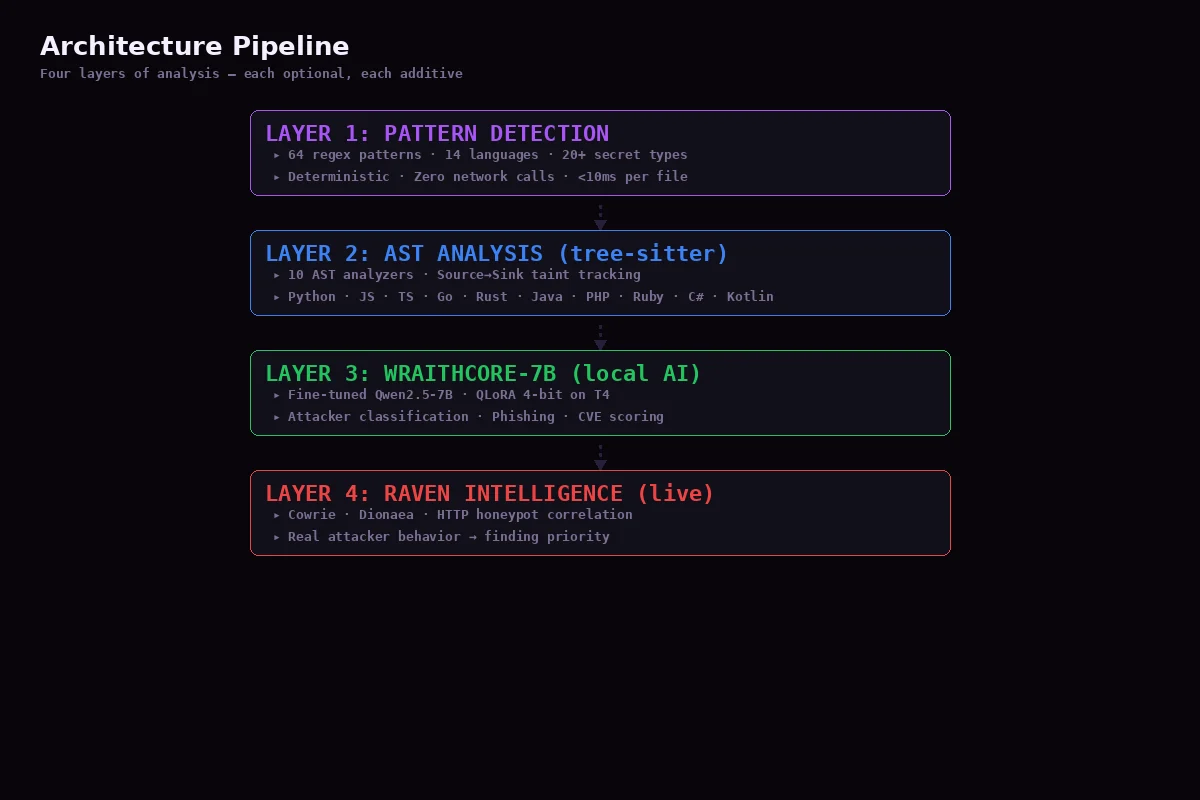
Архитектура

Architecture Pipeline

Конвейер анализа

Coverage

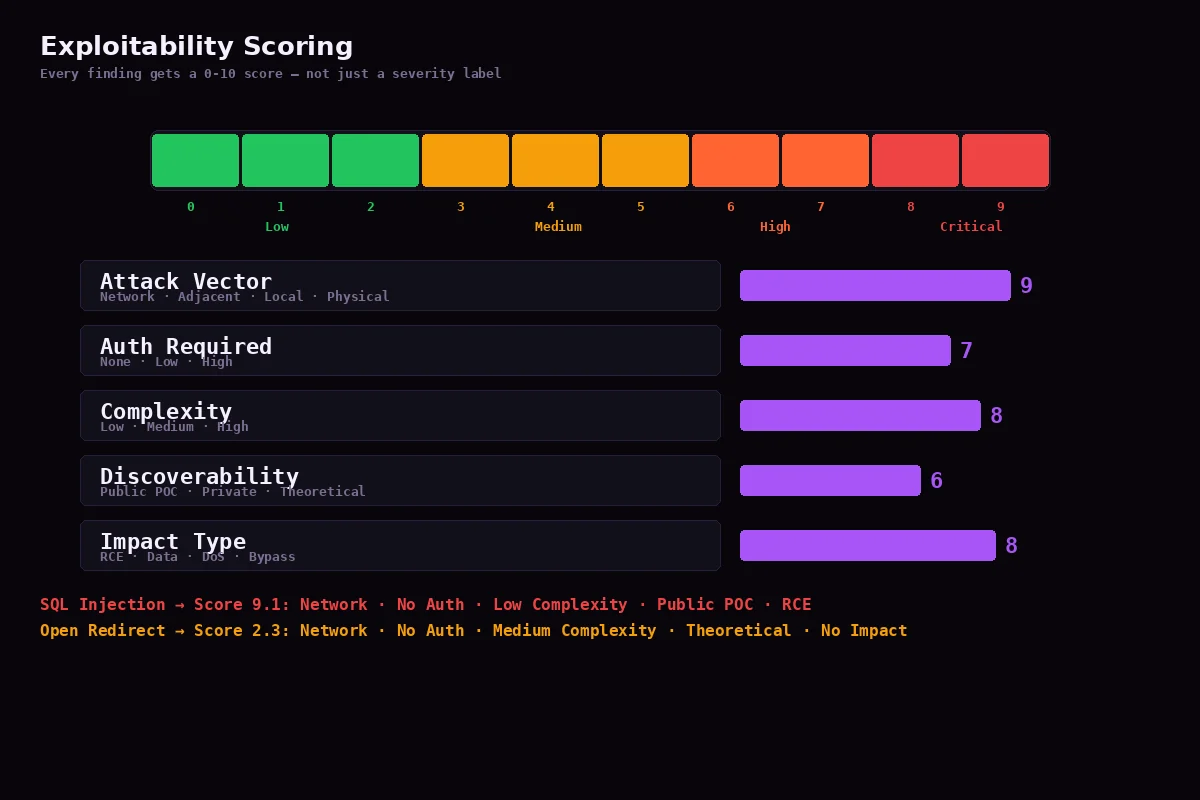
Оценка эксплуатируемости

Exploitability Scoring

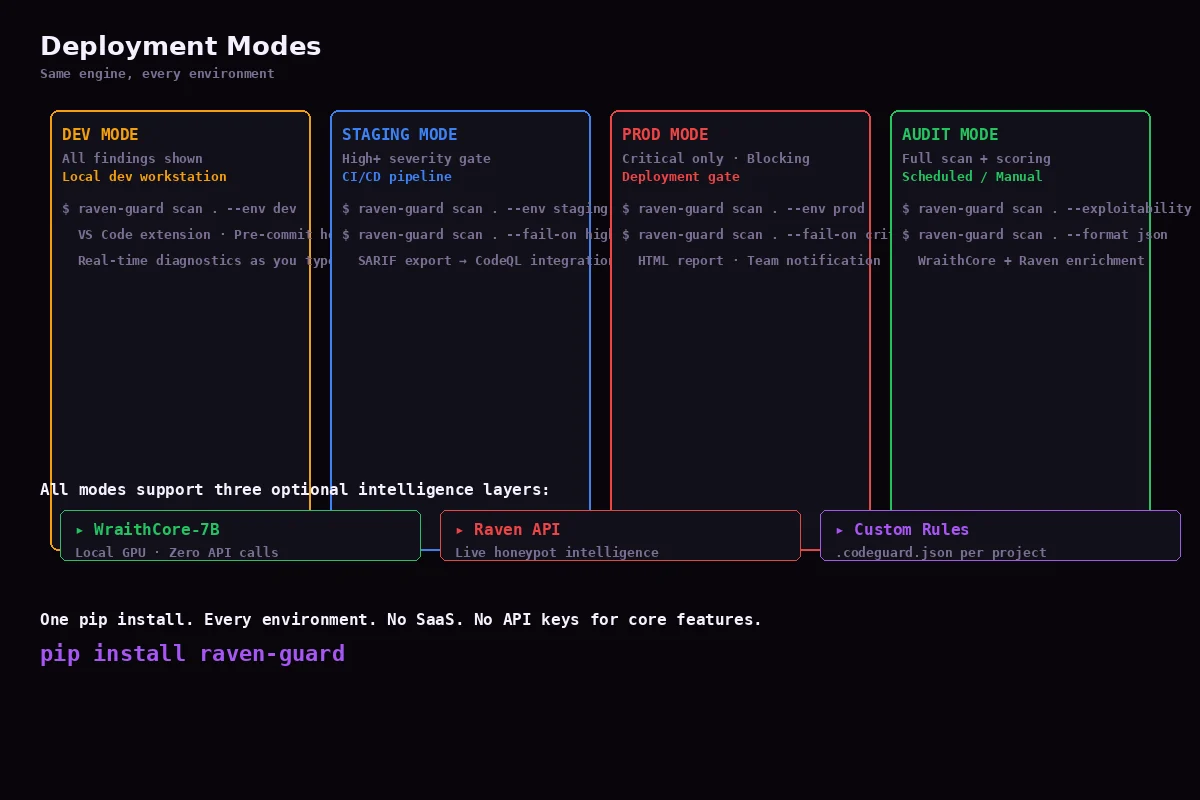
Режимы развёртывания

Deployment Modes │ │ │ │ │ │ ┌─────────────┐ ┌────────────────┐ │ │ │ │ │ Knowledge │ │ Raven Bridge │ │ │ │ │ │ Graph │ │ ← attacker data │ │ │ │ │ │ finding→CWE │ │ → threat intel │ │ │ │ │ │ →MITRE→fix │ │ │ │ │ │ │ └─────────────┘ └────────────────┘ │ │ │ └──────────────────┬───────────────────┘ │ │ │ │ │ ▼ │ │ ┌──────────────────────────────────────┐ │ │ │ Developer Feedback │ │ │ │ QuickFix · Explain · Suppress · Fix │ │ │ │ Training · Report · CI/CD │ │ │ └──────────────────────────────────────┘ │ │ │ └──────────────────────────────────────────────┘ │ ▼ ┌──────────────────────────────────────────────┐ │ WraithWall / Raven │ │ │ │ Cowrie Honeypot → Attacker Telemetry │ │ Campaign Correlation → Behavioral DNA │ │ CISA KEV → OWASP → Composite Scoring │ │ Cross-Repo Systemic Patterns │ │ Dark-Web Breach Monitoring │ └──────────────────────────────────────────────┘


---

## Мост разведки Raven

CodeGuard Copilot — это **фронтенд-потребитель разведки** для конвейера телеметрии атакующих Raven. Когда honeypot-ловушки Cowrie наблюдают реальных атакующих, использующих техники эксплуатации, шаблоны попадают в CodeGuard:

Атакующий использует SQL-инъекцию на honeypot ↓ Raven обнаруживает: CWE-89, credential_access, threat_score=85 ↓ RavenIntelBridge.ingestEvent() получает событие ↓ Генерирует кандидатный шаблон CodeGuard с уверенностью 0.85 ↓ Предлагаемый шаблон: "SQL Injection (attacker-observed)" ↓ Проверка человеком → публикуется как правило CodeGuard ↓ Разработчики защищены от реального эксплойта


И наоборот, когда CodeGuard находит уязвимость, он генерирует структурированную обратную связь для Raven:

Находка CodeGuard: CWE-798 захардкоженный секрет в auth/login.js ↓ RavenThreatFeedback.generateIntelligence() ↓ Техники MITRE: T1552, T1078 ↓ Оценка приоритета Raven: 72 (сетевой вектор атаки, низкая сложность) ↓ Raven повышает приоритет этой находки в композитном скоринге ↓ Команда SOC видит: "Находка учётных данных, соответствующая атакующему, в production-репозитории"


---

## Обнаруживаемые категории уязвимостей

### Критические
SQL-инъекция (CWE-89), инъекция команд (CWE-78), NoSQL-инъекция (CWE-943), захардкоженные секреты (CWE-798), небезопасная десериализация (CWE-502)

### Высокие
XSS (CWE-79), DOM-based XSS, обход пути (CWE-22), загрузка файлов (CWE-434), слабая криптография (CWE-327), небезопасные блоки (Rust), неэкранированный HTML (Go)
Скачать инструмент