Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ConditionalAccessDocumentation — Документация по условному доступу Microsoft Entra с PowerShell | Kitploit

Инструменты/GitHubGitHub/nicolonsky/conditionalaccessdocumentation
Скриптинг и автоматизацияАудит конфигурацииБезопасность облачных средУтилиты и фреймворкиУправление идентификацией и доступом (IAM)
GitHubnicolonsky/conditionalaccessdocumentation

ConditionalAccessDocumentation

Документация по условному доступу Microsoft Entra с PowerShell

Репозиторий
16832804 месяцев назадПроверено Kitploit
Поделиться

Документирование условного доступа с помощью PowerShell

PSGallery Version PSGallery Downloads GitHub GitHub Release Date

Этот сценарий PowerShell документирует политики условного доступа Microsoft Entra. Скрипт экспортирует все данные в CSV-файл, который можно красиво оформить как книгу Excel. Для обеспечения возможности извлечения и документирования всех политик скрипт использует конечную точку API Microsoft Graph Beta.

Установка и использование

  1. Установите этот сценарий из коллекции PowerShell (зависимый модуль Microsoft.Graph.Authentication устанавливается автоматически):

    • Install-Script -Name Invoke-ConditionalAccessDocumentation -Scope CurrentUser
    • Сценарий сохраняется в стандартную папку сценариев пользователя:
      • Windows: C:\Users\%USERNAME%\Documents\WindowsPowerShell\Scripts
      • macOS: ~/.local/share/powershell/scripts
  2. Подключитесь к Microsoft Graph

    • Предоставьте начальное согласие администратора: Connect-Graph -Scopes "Application.Read.All", "Group.Read.All", "Policy.Read.All", "RoleManagement.Read.Directory", "User.Read.All", "NetworkAccess.Read.All" -ContextScope Process
    • После предоставления начального согласия администратора при последующем использовании можно подключаться с помощью: Connect-Graph
    • Если вы хотите подключиться через токен Bearer из сеанса браузера, вы можете использовать следующий фрагмент для подключения: Connect-MgGraph -AccessToken $((Get-Clipboard -Raw).Replace("Bearer ","").Replace("`n","") | ConvertTo-SecureString -AsPlainText -Force)
  3. Запустите сценарий с помощью dot sourcing в PowerShell

    • .\Invoke-ConditionalAccessDocumentation.ps1
  4. (Опционально) Красиво отформатируйте CSV с помощью Excel и сохраните как книгу Excel
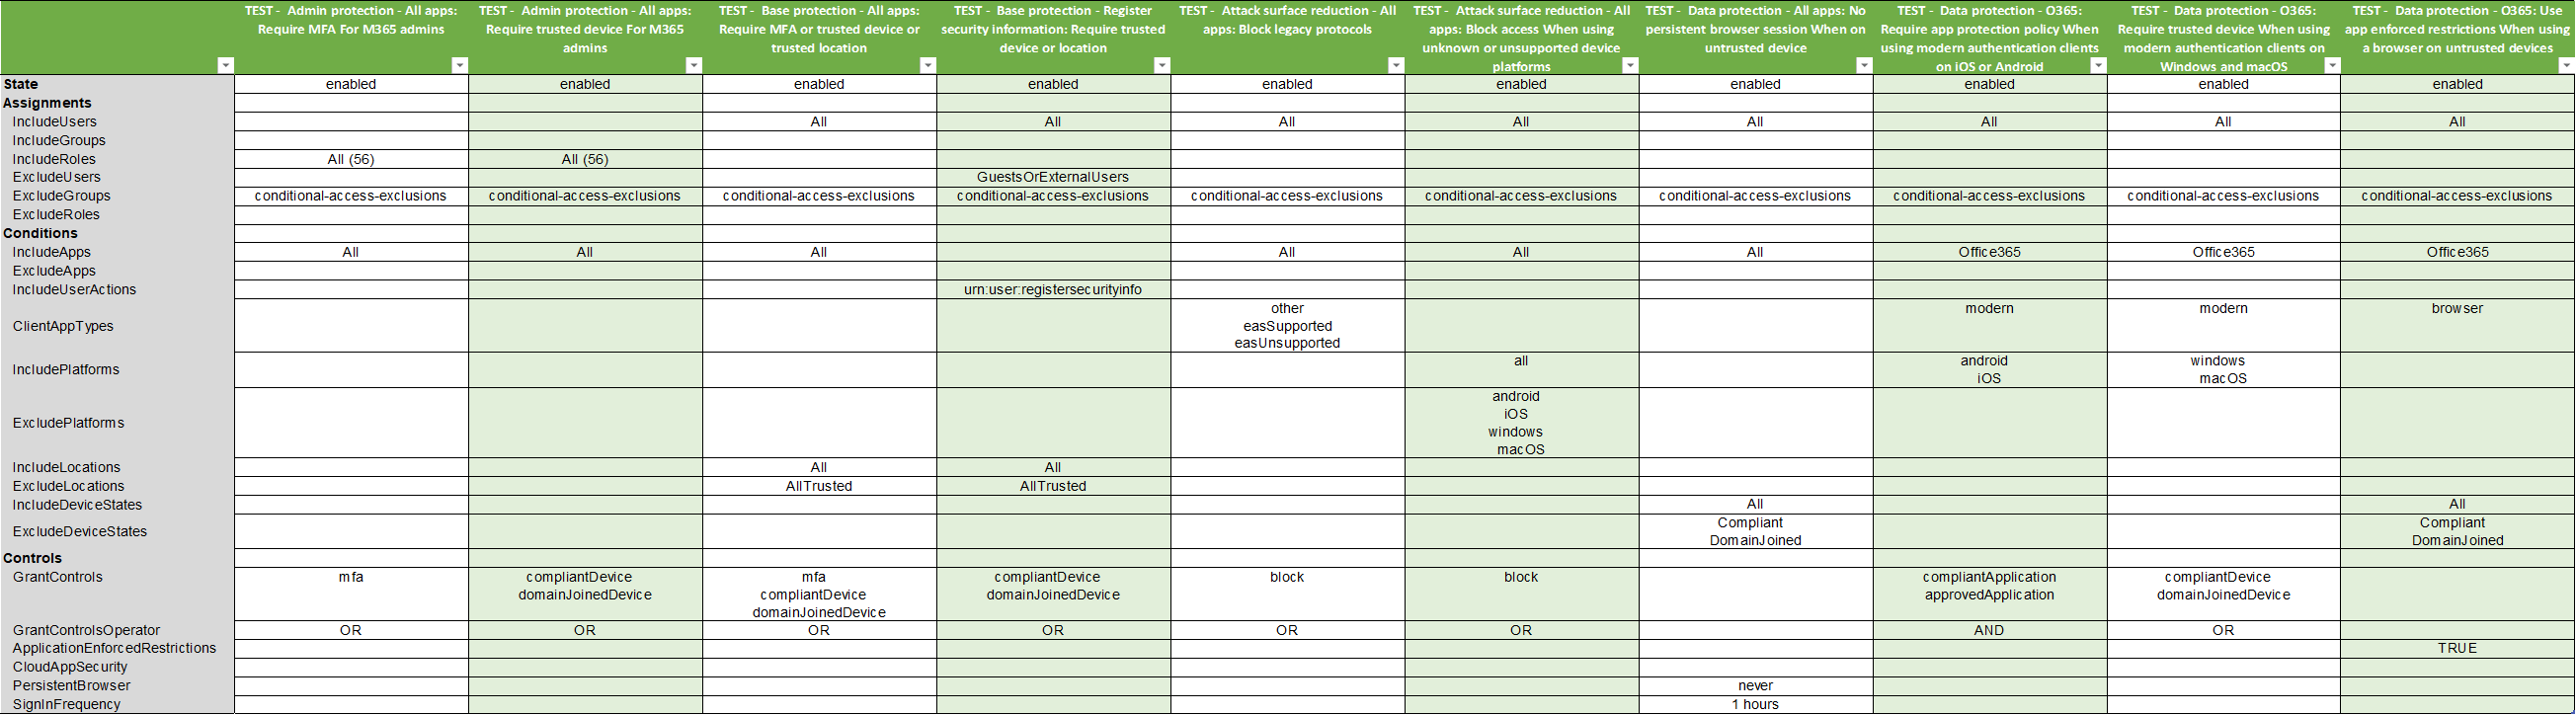
    • Пример
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →