 nextronsystems/aptsimulator
Набор инструментов, чтобы заставить систему выглядеть так, как будто она стала жертвой APT-атаки


Важно: Не просто скачивайте ZIP-архив или клонируйте репозиторий, если вы не планируете разрабатывать какие-либо тесты. Используйте пакет из раздела релизы, который содержит упакованную версию с зашифрованными архивами, не содержащими образцы и инструменты в открытом виде.
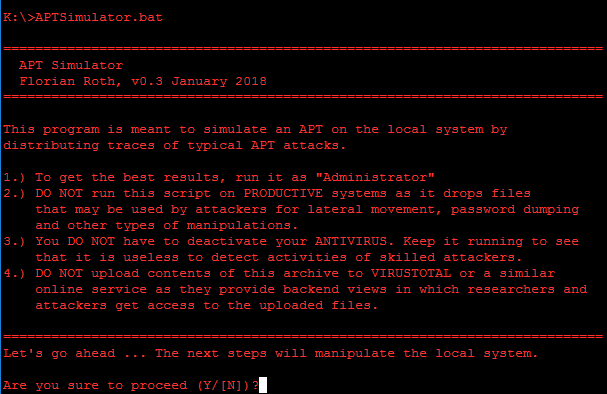
APT Симулятор — это скрипт Windows Batch, который использует набор инструментов и выходных файлов, чтобы сделать систему похожей на скомпрометированную. В отличие от других инструментов симуляции угроз, APT Симулятор разработан так, чтобы сделать использование максимально простым. Вам не нужно запускать веб-сервер, базу данных или какие-либо агенты на наборе виртуальных машин. Просто скачайте подготовленный архив, распакуйте и запустите содержащийся в нём пакетный файл от имени Администратора. Запуск APT Симулятора занимает меньше минуты.
Клиенты тестировали наши сканеры в рамках POC и отправляли нам жалобы, что наши сканеры не сообщали о программах, которые они установили на своих тестовых системах. Они установили Nmap, поместили PsExec.exe в папку «Загрузки» и разместили EICAR-тестовирус на рабочем столе пользователя. Это был момент, когда я решил создать инструмент, который моделирует реальную угрозу более адекватным способом.
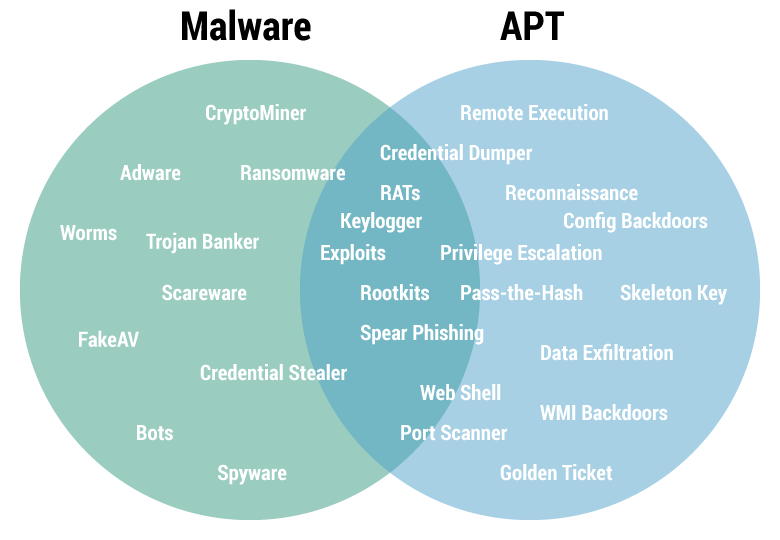
Фокус этого инструмента — моделировать действия злоумышленника, а не вредоносное ПО. См. раздел Продвинутые решения для получения информации о продвинутых инструментах моделирования действий злоумышленников и вредоносного ПО.
Пакетный скрипт извлекает инструменты и оболочки из зашифрованного архива 7z во время выполнения. Не загружайте мастер-репозиторий с помощью кнопки «download as ZIP». Вместо этого используйте официальный релиз из раздела релизы.
APT Симулятор содержит модуль с именем «AVExcluder», который пытается зарегистрировать используемый %APTDIR% как исключение из антивирусного ПО в типичных антивирусных решениях. Поскольку у меня нет доступа ко всем антивирусным продуктам на рынке, пожалуйста, сообщайте об ошибках или добавляйте новые исключения в виде пул-реквестов.
Начиная с версии 0.4 стало очень легко расширять тестовые наборы, просто добавив один .bat-файл в одну из папок категорий тестовых наборов.
Например, если вы хотите написать простой тестовый случай для «повышения привилегий», использующий инструмент с именем «privesc.exe», клонируйте репозиторий и сделайте следующее:
toolsetprivesc-1.bat и добавьте его в папку ./test-sets/privilege-escalationbuild_pack.batЕсли ваш скрипт включает в себя инструмент, веб-оболочку, вспомогательный или выходной файл, поместите их в папки ./toolset или ./workfiles. Запуск скрипта сборки build_pack.bat включит их в зашифрованные архивы enc-toolset.7z и enc-files.7z.
"%ZIP%" e -p%PASS% %TOOLARCH% -aoa -o%APTDIR% toolset\tool.exe > NUL
"%ZIP%" e -p%PASS% %FILEARCH% -aoa -o%APTDIR% workfile\tool-output.txt > NUL
В следующей таблице показаны различные тестовые случаи и ожидаемые результаты обнаружения.
| Тестовый случай | AV | NIDS | EDR | SM | CA |
|---|---|---|---|---|---|
| Сбор локальных файлов | X | ||||
| Подключения к C2 | (X) | X | X | X | |
| Кэш DNS 1 (Инъекция кэша) | (X) | X | X | X | |
| Вредоносные User-Agent (Вредоносное ПО, RAT) | X | X | X | ||
| Ncat обратное подключение (Сброс и запуск) | X | X | X | X | |
| WMI Backdoor C2 | X | X | X | ||
| Дамп LSASS (с Procdump) | X | X | X | ||
| Mimikatz 1 (Сброс и запуск) | X | X | X | X | |
| WCE 1 (Записи журнала событий) | X | X | X | ||
| Активация гостевой учетной записи администратора | X | X | X | ||
| Поддельный системный файл (Сброс и запуск) | X | X | X | ||
| Файл hosts (Блокировка AV/Обновлений Windows) | (X) | X | X | ||
| Запутыватель JS Dropper | (X) | X | X | X | X |
| Обфускация (RAR с расширением JPG) | (X) | ||||
| Обнаружение Nbtscan (Сканирование и вывод) | X | X | (X) | X | |
| Разведывательная активность (Типовые команды) | X | X | X | ||
| PsExec (Сброс и запуск) | X | X | X | ||
| Инструмент удаленного выполнения (Сброс) | (X) | X | |||
| Задача At | X | X | X | ||
| Создание записи ключа RUN | X | X | X | ||
| Создание запланированной задачи | X | X | X | ||
| Бэкдор клавиши StickyKey | X | X | |||
| Постоянство через UserInitMprLogonScript | (X) | X | X | ||
| Веб-оболочки | X | (X) | X | ||
| WMI Backdoor | X | X |
Теперь вы должны иметь возможность находить события в вашей системе мониторинга безопасности (SIEM, EDR и т.д.) по следующим ключевым словам:
MSSE-1337-servermsagent_fedac123postex_ssh_fedac123334485 (используется в активности Get System)Примечание: Нет мониторинга именованных каналов? Вы можете использовать Sysmon + эту конфигурацию и это правило Sigma для начала.
b6a1458f396 (множественные события: новая регистрация службы и создание процесса)Примечание: Нет событий? Вы можете использовать это правило Sigma для начала.
