
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-23909 — Уязвимость повышения привилегий Unquoted Service Path в службе Sherpa Connector Service. | Kitploit
Инструменты/GitHubGitHub/netsectuna/cve-2022-23909
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и Образование
GitHubnetsectuna/cve-2022-23909

CVE-2022-23909

Уязвимость повышения привилегий Unquoted Service Path в службе Sherpa Connector Service.

Репозиторий
3604 лет назадЕщё не проверено
Поделиться

CVE-2022-23909

Описание:

В Windows служба Sherpa Connector Service версии 2020.2.20328.2050 содержит уязвимость незакавыченного пути службы, которая позволяет локально аутентифицированным пользователям с административными привилегиями запускать вредоносные исполняемые файлы с привилегиями LocalSystem. В случае неправильно настроенной системы, когда непривилегированный пользователь может записывать в каталог «Sherpa Software» или «Sherpa Connector», он может использовать это для повышения своих привилегий до LocalSystem.

Шаг по обнаружению незакавыченного пути службы:

image

C:>wmic service get name,displayname,pathname,startmode | findstr /i "sherpa" | findstr /i "auto" |findstr /i /v "c:\windows\" |findstr /i /v """

Sherpa Connector Service Sherpa Connector Service C:\Program Files\Sherpa Software\Sherpa Connector\SherpaConnectorService.exe Auto
image

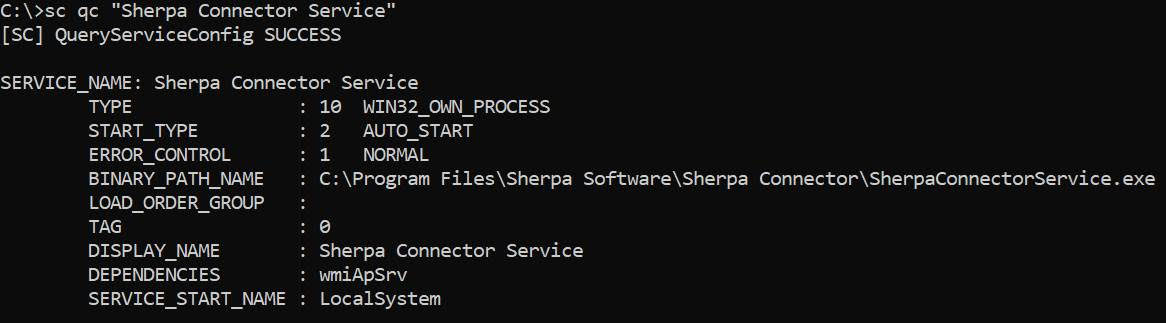
C:>sc qc "Sherpa Connector Service"

[SC] QueryServiceConfig SUCCESS

SERVICE_NAME: Sherpa Connector Service TYPE : 10 WIN32_OWN_PROCESS START_TYPE : 2 AUTO_START ERROR_CONTROL : 1 NORMAL BINARY_PATH_NAME : C:\Program Files\Sherpa Software\Sherpa Connector\SherpaConnectorService.exe LOAD_ORDER_GROUP : TAG : 0 DISPLAY_NAME : Sherpa Connector Service DEPENDENCIES : wmiApSrv SERVICE_START_NAME : LocalSystem


Обнаружено:

  • Manthan Chhabra (@netsectuna)
  • Harshit (@fumenoid)
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




