
 netbiosx/digital-signature-hijack
Бинарные файлы, скрипты PowerShell и информация о перехвате цифровых подписей.

Угон легитимных цифровых подписей — это техника, которая может использоваться во время оценок red team для подписывания кода PowerShell и бинарных файлов. Это может помочь обойти ограничения Device Guard и сохранить скрытность в ходе операции. DigitalSignatureHijack — это скрипт PowerShell, основанный на исследовании Мэтта Грэбера, который может выполнять следующие операции:
Это достигается путем перехвата реестра и добавления необходимых значений, а также использования пользовательской DLL-библиотеки SIP, разработанной Мэттом Грэбером. Пользователям необходимо изменить путь к MySIP.dll на свой локальный путь.
SignExe

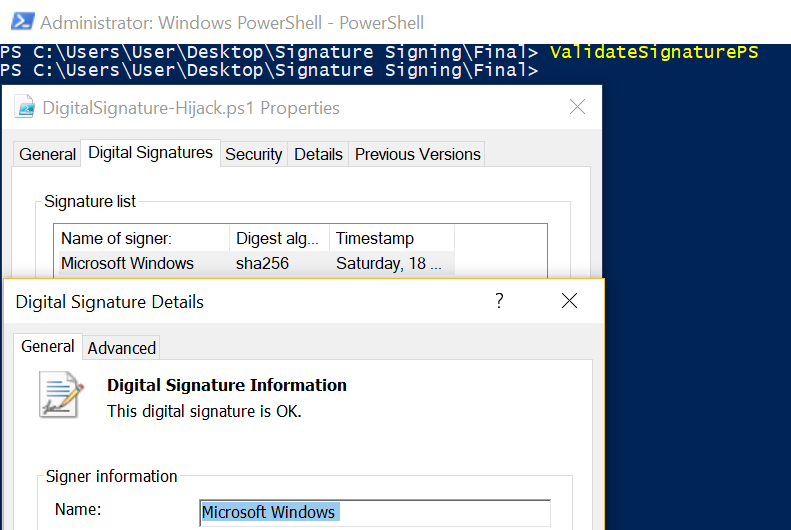
ValidateSignaturePE

SignPS
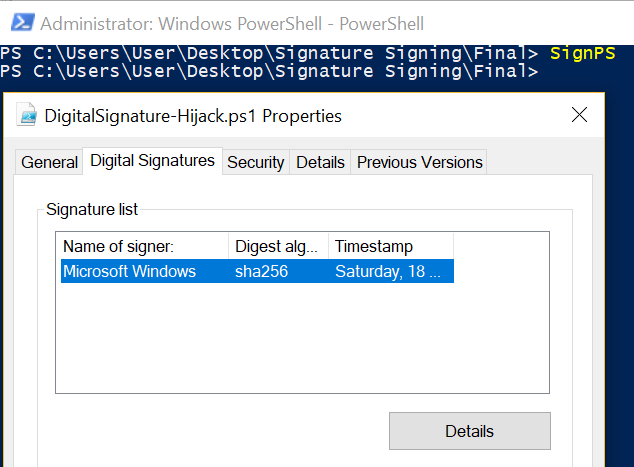
ValidateSignaturePS
Цель этого репозитория — хранить скомпилированные DLL, бинарные файлы, скрипты и централизовать существующую информацию об угоне цифровых подписей. Все заслуги принадлежат оригинальным авторам этих инструментов.
Бинарные файлы и DLL, хранящиеся в этом репозитории, не были изменены по сравнению с исходным состоянием и абсолютно безопасны. Однако если по какой-либо причине вы не доверяете этому репозиторию, предоставлены исходные репозитории, содержащие исходный код этих инструментов, чтобы вы могли скомпилировать их самостоятельно.
