
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Raccine — Простая вакцина от программ-вымогателей | Kitploit
Инструменты/GitHubGitHub/neo23x0/raccine
Оборонительные ИнструментыРазведка угрозОбнаружение ВторженийРеагирование на ИнцидентыОбнаружение АномалийАнализ Журналов
GitHubneo23x0/raccine

Raccine

Простая вакцина от программ-вымогателей

Репозиторий
982126172 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Inactively Maintained

Raccine

Raccine

Простая защита от программ-вымогателей

Зачем

Мы довольно часто видим, как программы-вымогатели удаляют все теневые копии с помощью vssadmin. Что если просто перехватывать этот запрос и убивать вызвавший его процесс? Попробуем создать простую вакцину.
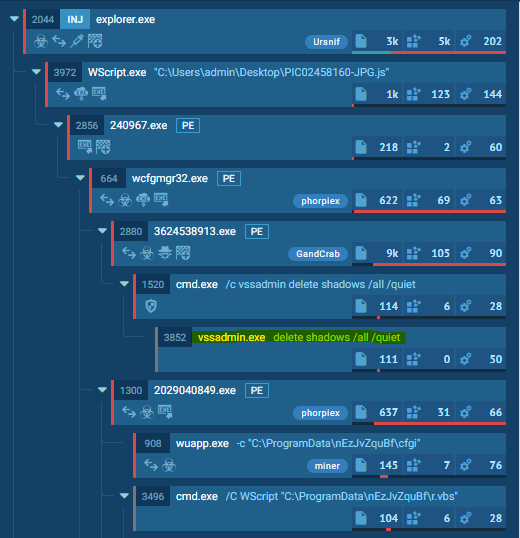
Дерево процессов программы-вымогателя

Как это работает

Мы регистрируем отладчик для vssadmin.exe (и wmic.exe) — им является наш скомпилированный raccine.exe. Raccine — это бинарный файл, который сначала собирает все PID родительских процессов, а затем пытается убить все родительские процессы.

Преимущества:

  • Метод довольно универсален
  • Нам не нужно заменять системный файл (vssadmin.exe или wmic.exe), что могло бы привести к проблемам с целостностью и ломать нашу «ракцинацию» в каждый день обновлений
  • Гибкая проверка параметров командной строки по YARA-правилам на предмет вредоносной активности
  • Изменения легко откатить
  • Работает на Windows 7 / Windows 2008 R2 и выше
  • Не требует постоянно запущенного исполняемого файла или дополнительной службы (без агента)

Недостатки / Слепые зоны:

  • Легитимное использование vssadmin.exe delete shadows (или любой другой комбинации из чёрного списка) становится невозможным
  • Он убивает даже процессы, которые пытались вызвать vssadmin.exe delete shadows, а это может быть процесс резервного копирования
  • Это не перехватит методы, при которых вредоносный процесс не является одним из процессов в дереве, вызвавших vssadmin.exe (например, через schtasks)

Процесс

  1. Вызов vssadmin.exe (и wmic.exe) перехватывается и передаётся raccine.exe как отладчику (vssadmin.exe delete shadows превращается в raccine.exe vssadmin.exe delete shadows)
  2. Затем мы обрабатываем аргументы командной строки и ищем вредоносные комбинации с помощью YARA-правил.
  3. Если вредоносная комбинация не найдена, мы создаём новый процесс с исходными параметрами командной строки.
  4. Если вредоносная комбинация найдена, мы собираем все PID родительских процессов и начинаем убивать их (это должны быть процессы вредоносного ПО, как показано на скриншотах выше). Raccine в течение 5 секунд показывает окно командной строки с убитыми PID, записывает это в журнал событий Windows и затем завершается сам.

Вредоносные комбинации:

  • delete и shadows (vssadmin, diskshadow)
  • resize и shadowstorage (vssadmin)
  • delete и shadowstorage (vssadmin)
  • delete и shadowcopy (wmic)
  • delete и catalog и -quiet (wbadmin)
  • win32_shadowcopy или элемент из списка закодированных команд (powershell)
  • recoveryenabled (bcedit)
  • ignoreallfailures (bcedit)

^ устаревший список: смотрите соответствующее YARA-правило

Список закодированных команд PowerShell: JAB, SQBFAF, SQBuAH, SUVYI, cwBhA, aWV4I, aQBlAHgA и многие другие

Пример

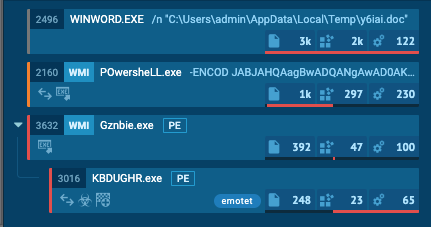
Emotet без Raccine — Ссылка

Emotet без Raccine

Emotet с Raccine — Ссылка (игнорируйте активность процессов, связанную с установкой Raccine)
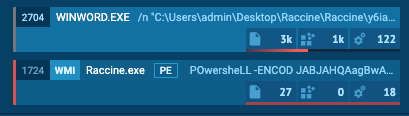
Emotet с Raccine

Инфекция пресекается на корню.

Внимание !!!

ИСПОЛЬЗУЙТЕ НА СВОЙ СТРАХ И РИСК!

Вы больше не сможете запускать команды, использующие указанные в чёрном списке команды, на «ракцинированной» машине, пока не примените патч для удаления raccine-reg-patch-uninstall.reg. Это может сломать различные решения для резервного копирования, которые выполняют эту конкретную команду во время своей работы. Будет заблокирован не только сам запрос, но и убиты все процессы в этом дереве, включая решение для резервного копирования и вызвавший его процесс.

Если у вас есть надёжный мониторинг безопасности, который журналирует все запуски процессов, вы можете проверить свои журналы, чтобы понять, используются ли vssadmin.exe delete shadows, vssadmin.exe resize shadowstorage ... или другие заблокированные командные строки часто или эпизодически в легитимных целях; в таком случае вам следует воздержаться от использования Raccine.

История версий

  • 0.1.0 — Начальная версия, которая перехватывала и блокировала все выполнения vssadmin.exe
  • 0.2.0 — Версия, которая блокирует только выполнения vssadmin.exe, содержащие в командной строке delete и shadows, а в остальных случаях передаёт все параметры новому процессу, который вызывает vssadmin с исходными параметрами
  • 0.2.1 — Убрано explorer.exe из белого списка
  • 0.3.0 — Поддержка метода wmic с вызовом delete shadowcopy; нет вывода для запусков процессов из белого списка (позволяет избежать проблем с обработкой вывода wmic)
  • 0.4.0 — Поддержка записи в журнал событий Windows каждой заблокированной попытки; поиск дополнительных вредоносных комбинаций параметров
  • 0.4.1 — Бинарные файлы со статической компоновкой
  • 0.4.2 — Исправления ошибок от John Lambert
  • 0.5.0 — Удалено логирование в журнал событий (базовая информация была не нужна, создавала лишнюю сложность; её можно получать и через логирование создания процессов), поддержка фильтрации wbadmin
  • 0.5.1 — Улучшения от @JohnLaTwC
  • 0.5.2 — Дополнительная проверка delete shadowstorage от @JohnLaTwC, ревью кода от @_hillu, иконка приложения
  • 0.5.3 — Пакетный установщик
  • 0.6.0 — Дополнительные проверки для bcdedit.exe /set {default} bootstatuspolicy ignoreallfailures и bcdedit.exe /set {default} recoveryenabled no
  • 0.7.0 — Дополнительные проверки для powershell.exe и win32_shadowcopy или списка закодированных команд
  • 0.7.1 — Улучшения от @JohnLaTwC
  • 0.7.2 — Использование абсолютных путей в патчах реестра
  • 0.8.0 — Создание файла журнала со всеми перехваченными запросами и выполненными действиями C:\ProgramData\Raccine_log.txt
  • 0.9.0 — Запись в журнал событий Windows от @JohnLaTwC
  • 0.10.0 — Только режим симуляции
  • 0.10.1 — Исправление режима симуляции
  • 0.10.2 — Включена команда diskshadow.exe delete shadows
  • 0.10.3-5 — Незначительные исправления и дополнения
  • 1.0 BETA — Элементы графического интерфейса и проверка параметров командной строки по YARA-правилам
  • 1.1 BETA — Сопоставление YARA-правил с внешними переменными, функции поиска и устранения неисправностей
  • 1.2 BETA — Обновление сигнатур
  • 1.3 BETA — Сканирование памяти вызвавшего родительского процесса по YARA-правилам
  • 1.4 BETA — Полная поддержка x86, перенос статических строк в YARA-правила для обхода обнаружения антивирусами, журнал разрешённых выполнений, установка .NET Framework в инсталляторе
  • 1.4.2 BETA — Исправление кода возврата (проброс кода возврата перехваченной программы), перехват taskkill.exe

Установка

Требования

  • VC++ Runtime для YARA-сканирования (установщик содержит пакет установки с https://aka.ms/vs/16/release/VC_redist.x64.exe)
  • .NET Framework 4.5
  • Доступ в интернет для обновления YARA-правил
  • Windows 7 / Windows 2008 R2 и выше

Как пакет Visual C++ Redistributable, так и .NET Framework будут установлены автоматически при запуске install-raccine.bat.

Автоматическая установка

Скачать инструмент