
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-43144-Stored-XSS — PoC для эксплуатации CVE-2022-43144 | Kitploit
Инструменты/GitHubGitHub/mudassiruddin/cve-2022-43144-stored-xss
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubmudassiruddin/cve-2022-43144-stored-xss

CVE-2022-43144-Stored-XSS

PoC для эксплуатации CVE-2022-43144

Репозиторий
41184 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    333
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2022-43144 : Хранимый XSS

Описание

Межсайтовый скриптинг (XSS) в Canteen Management System v1.0 позволяет злоумышленникам выполнять произвольные веб-скрипты или HTML через специально созданную полезную нагрузку.

Воздействие

  • Позволяет злоумышленнику перехватить сессию пользователя и получить контроль над учётной записью.
  • Для эксплуатации этой уязвимости жертва должна посетить страницу, где хранится XXS-полезная нагрузка.

Ссылка на уязвимое приложение

  • https://www.sourcecodester.com/php/15688/canteen-management-system-project-source-code-php.html
  • https://www.sourcecodester.com/download-code?nid=15688&title=Canteen+Management+System+Project+Source+Code+in+PHP+Free+Download

Доказательство концепции

После запуска приложения мы можем войти в систему.
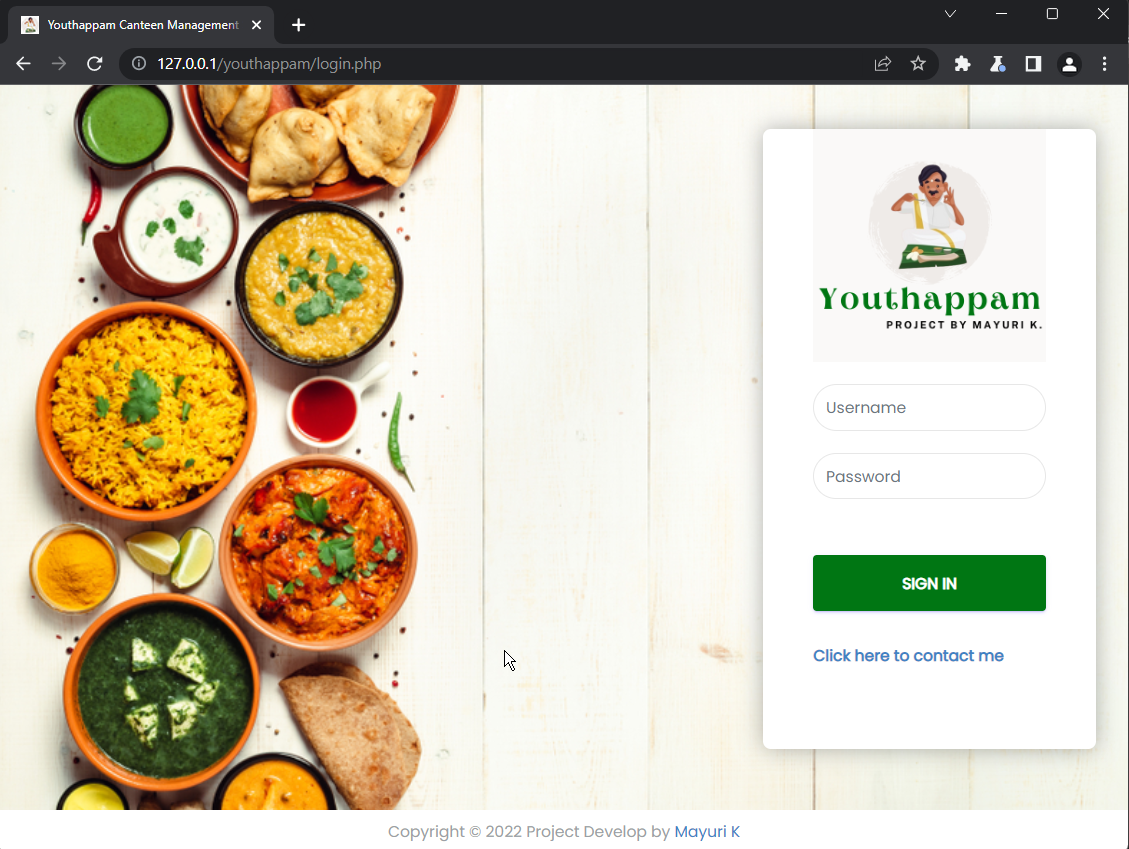
1_login_page

В приложении есть функция "Добавить счёт".
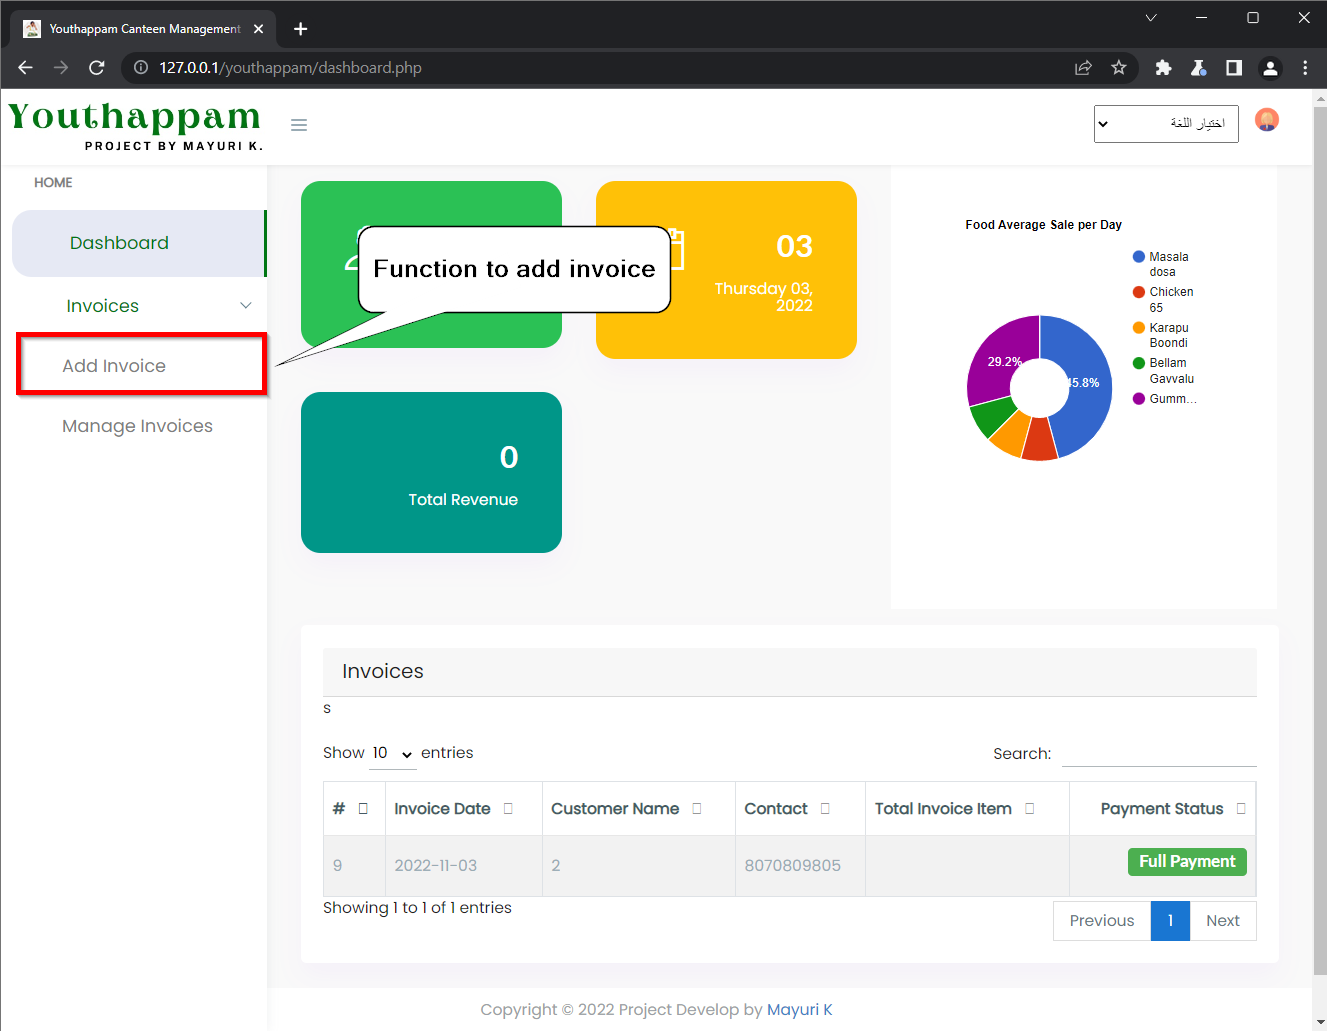
2_add_invoice_feature

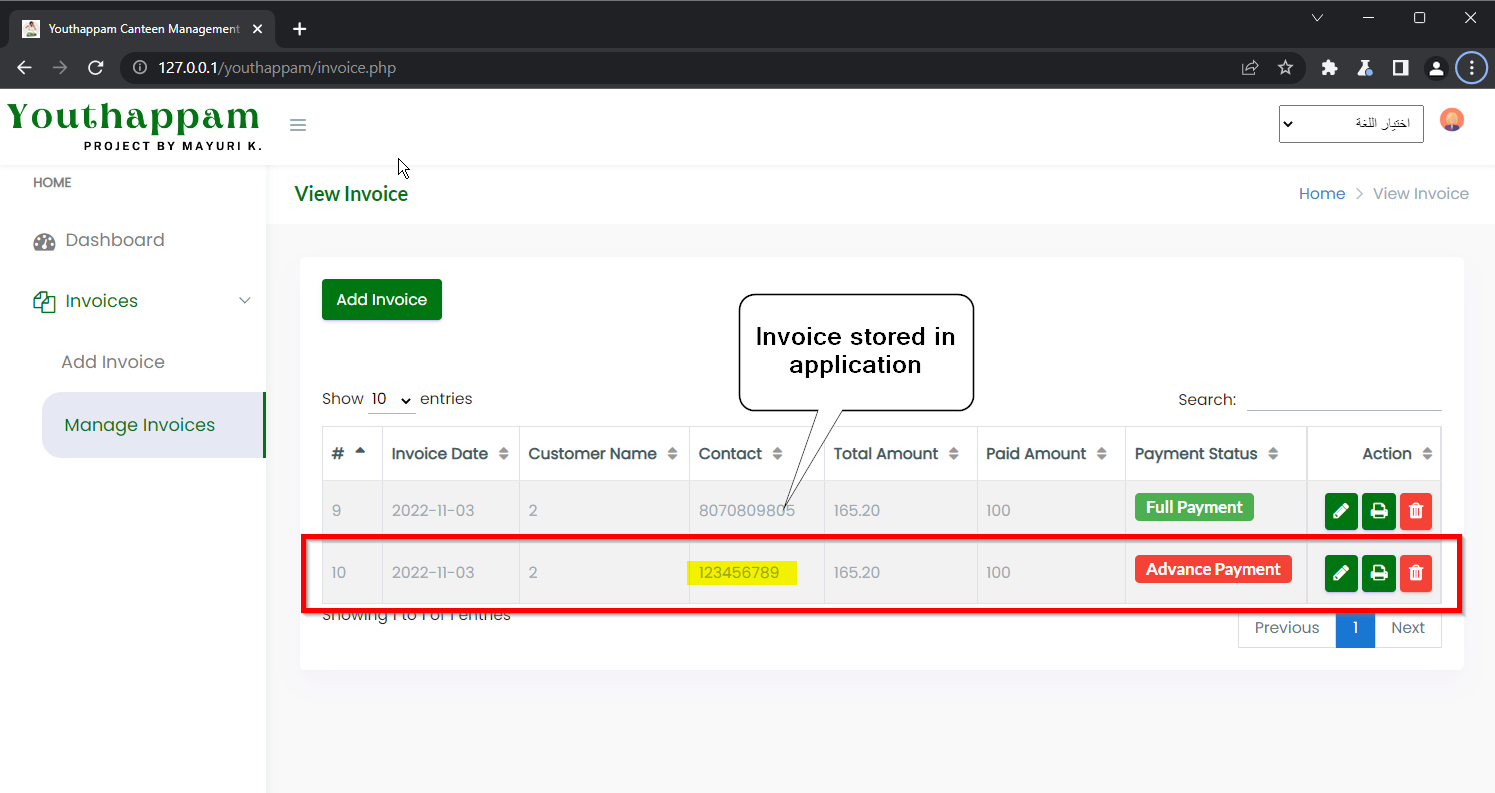
мы можем добавить счёт и проверить, что наши записи становятся доступными на странице "Управление счетами".
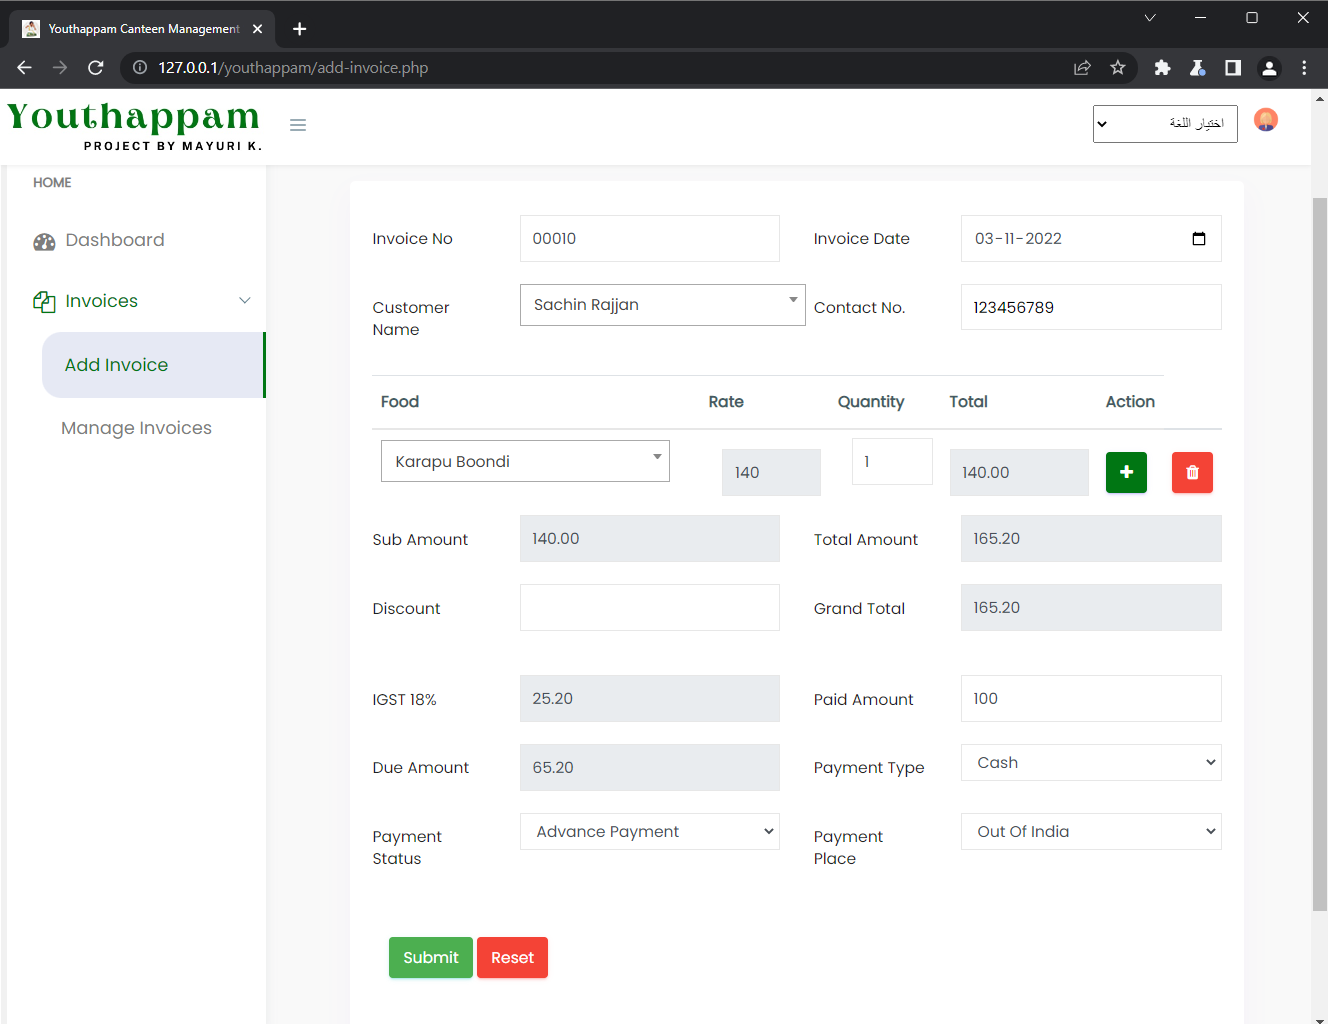
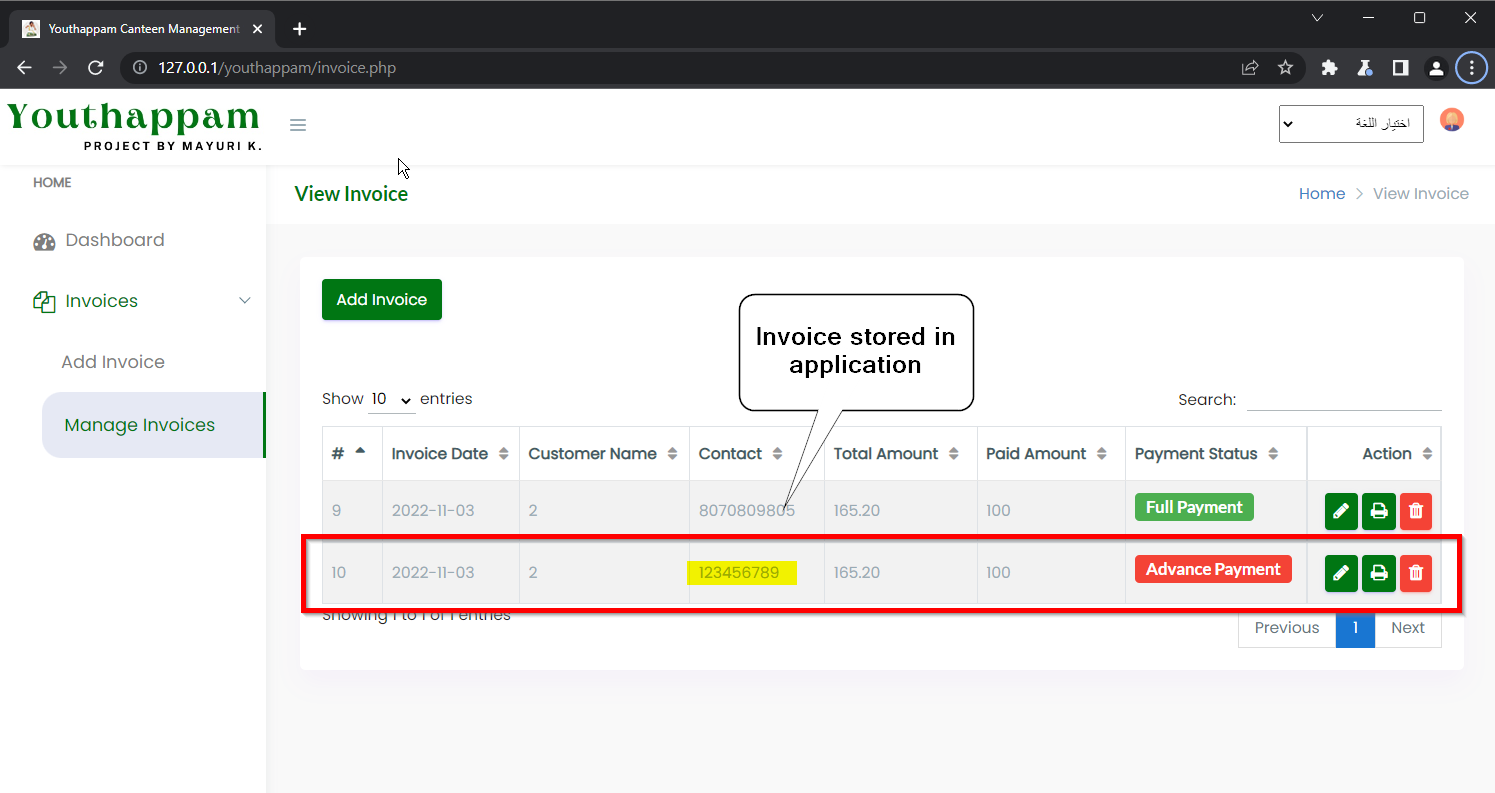
3_adding_invoice

4_invoice_stored_in_application

Давайте добавим счёт со специальными символами в поле контакта.
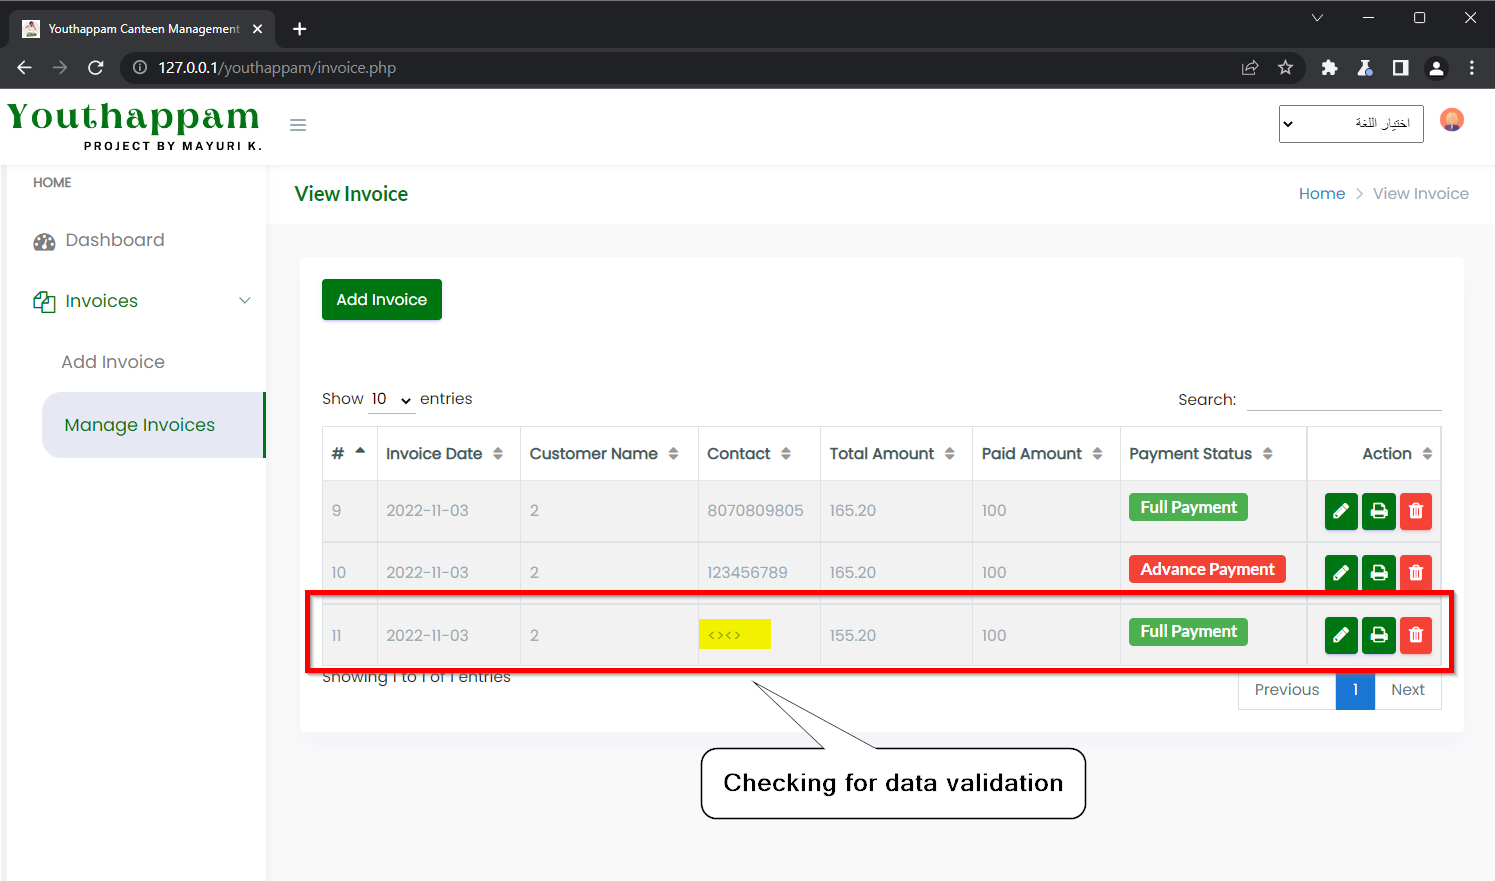
5_data_validation_1

Приложение не выполняет никакого кодирования специальных символов, предоставленных пользователем.
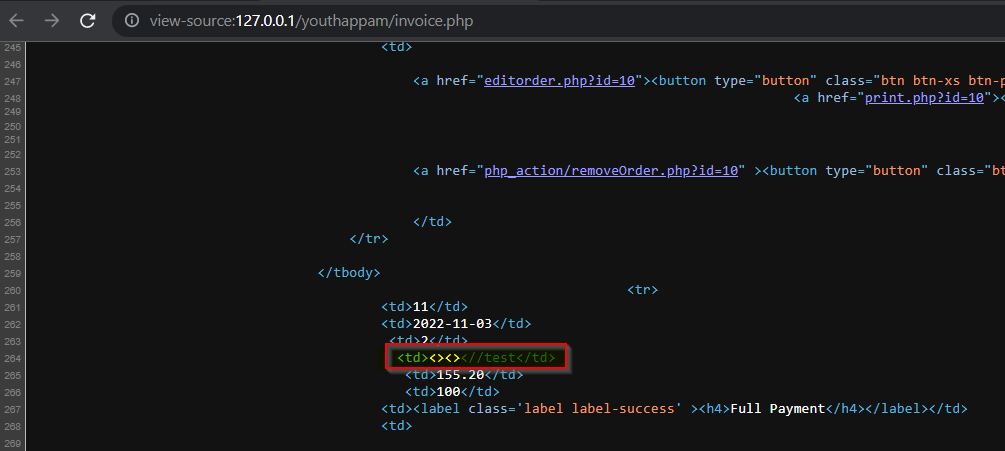
5_data_validation_2

давайте проанализируем исходный код и поймём, как приложение обрабатывает предоставленные данные.
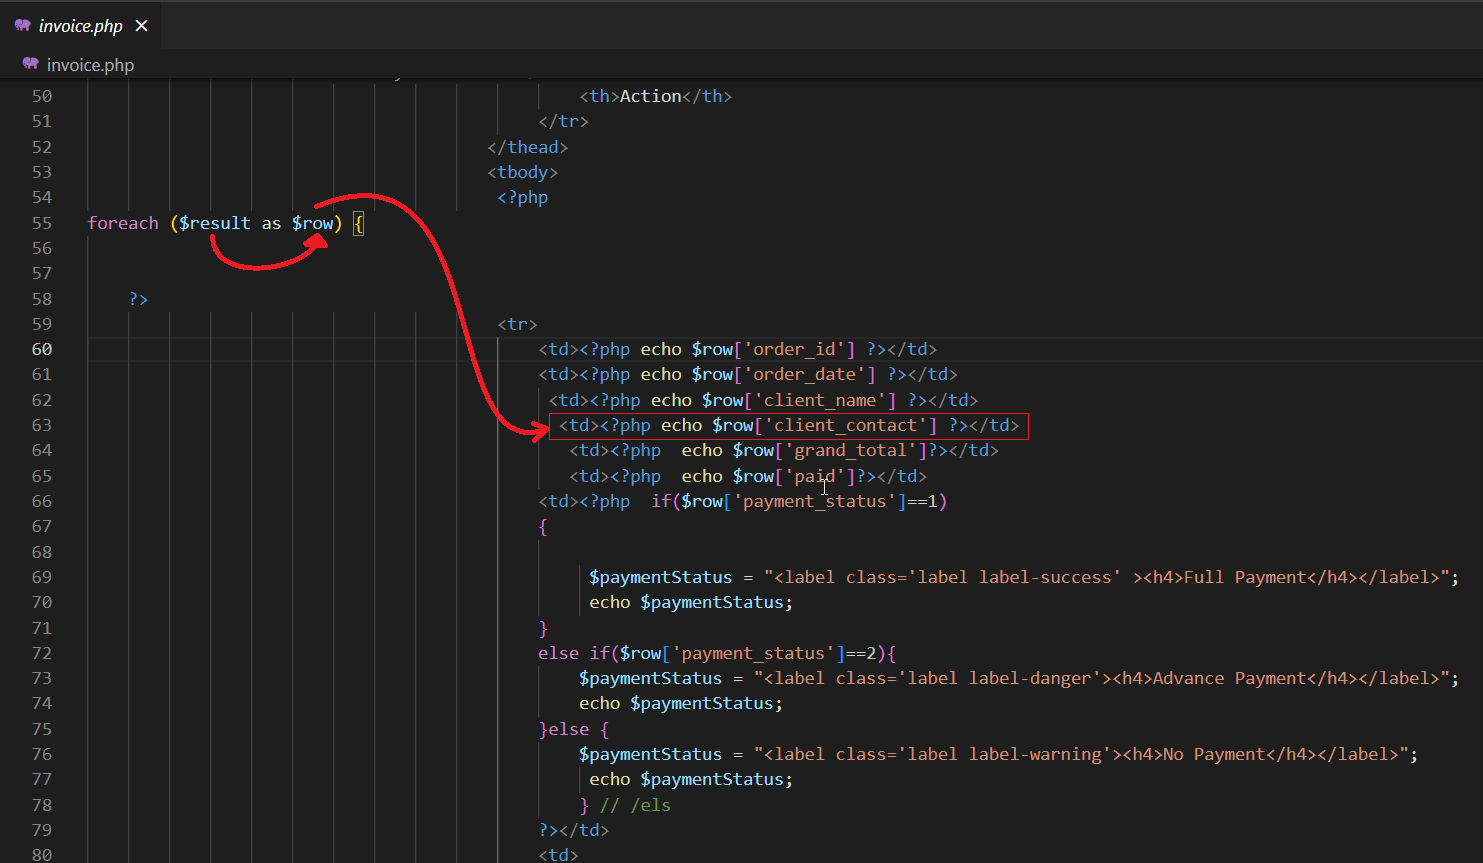
10_source_code_1

Очевидно, что приложение не выполняет проверку данных и доверяет данным, предоставленным пользователем; мы можем использовать приведённую ниже XSS-полезную нагрузку в качестве входных данных, которая может быть сохранена в приложении.
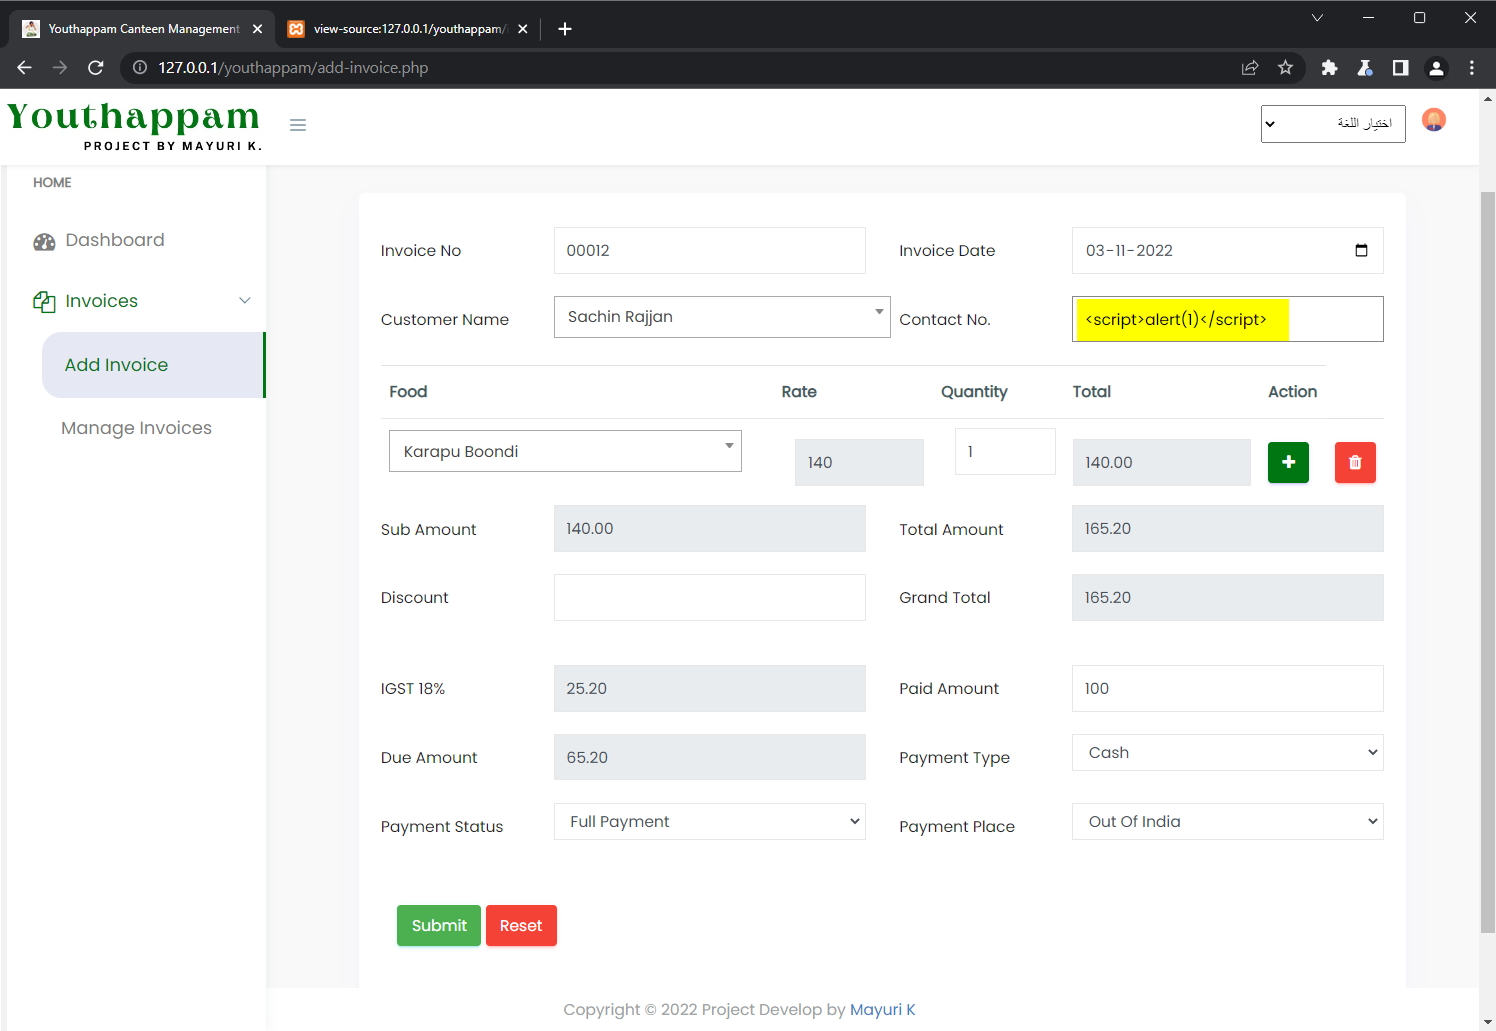
6_XSS_payload

Давайте также проанализируем исходный код на предмет наличия какой-либо проверки данных при их сохранении.
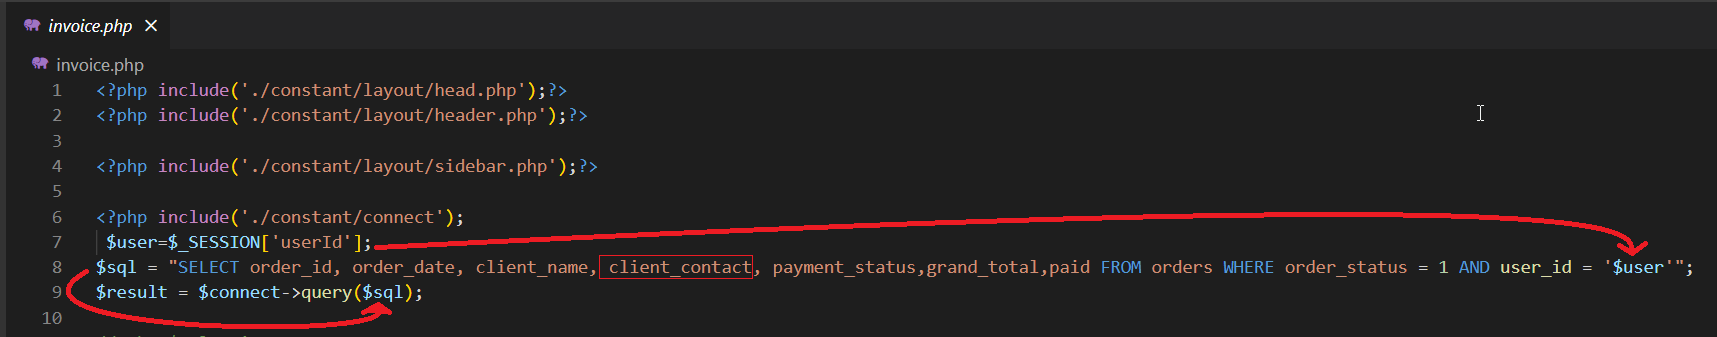
10_source_code_2

Предоставленная запись была добавлена в базу данных.
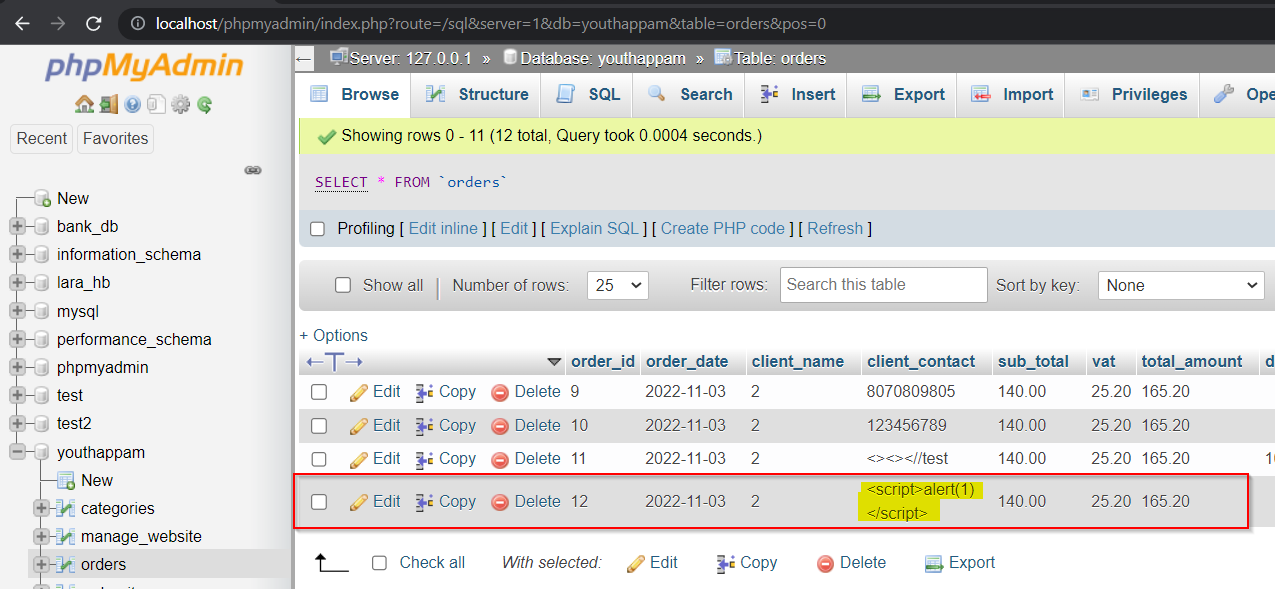
10_source_code_3

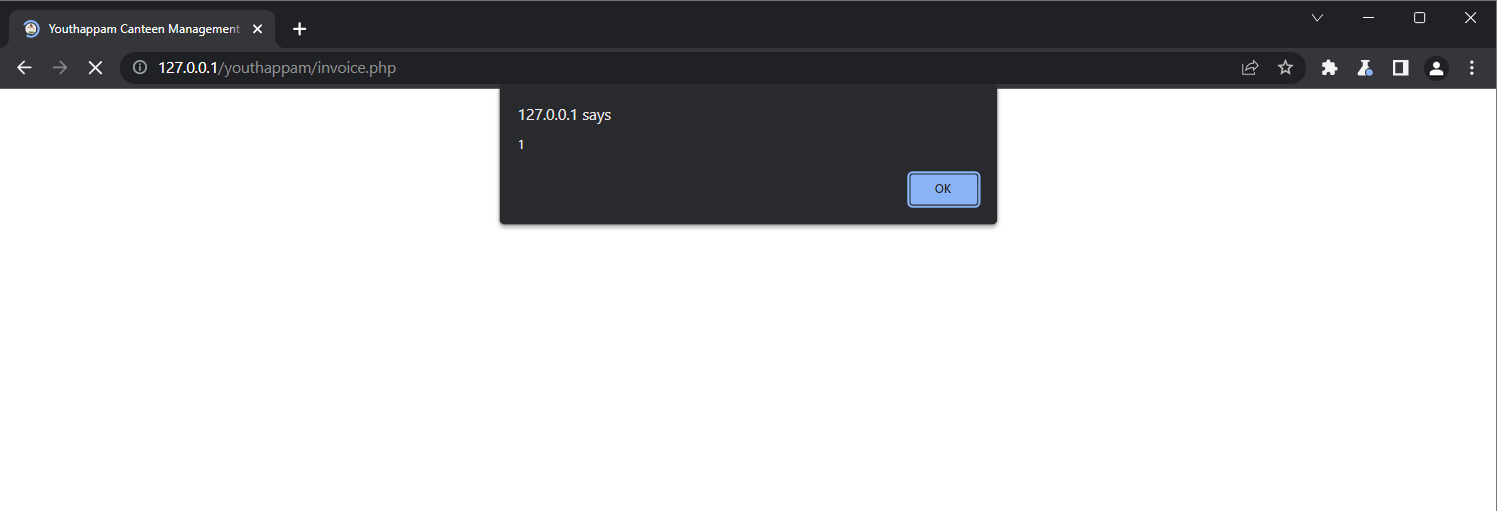
Мы можем успешно выполнить JavaScript-полезную нагрузку, что указывает на уязвимость приложения к XXS.
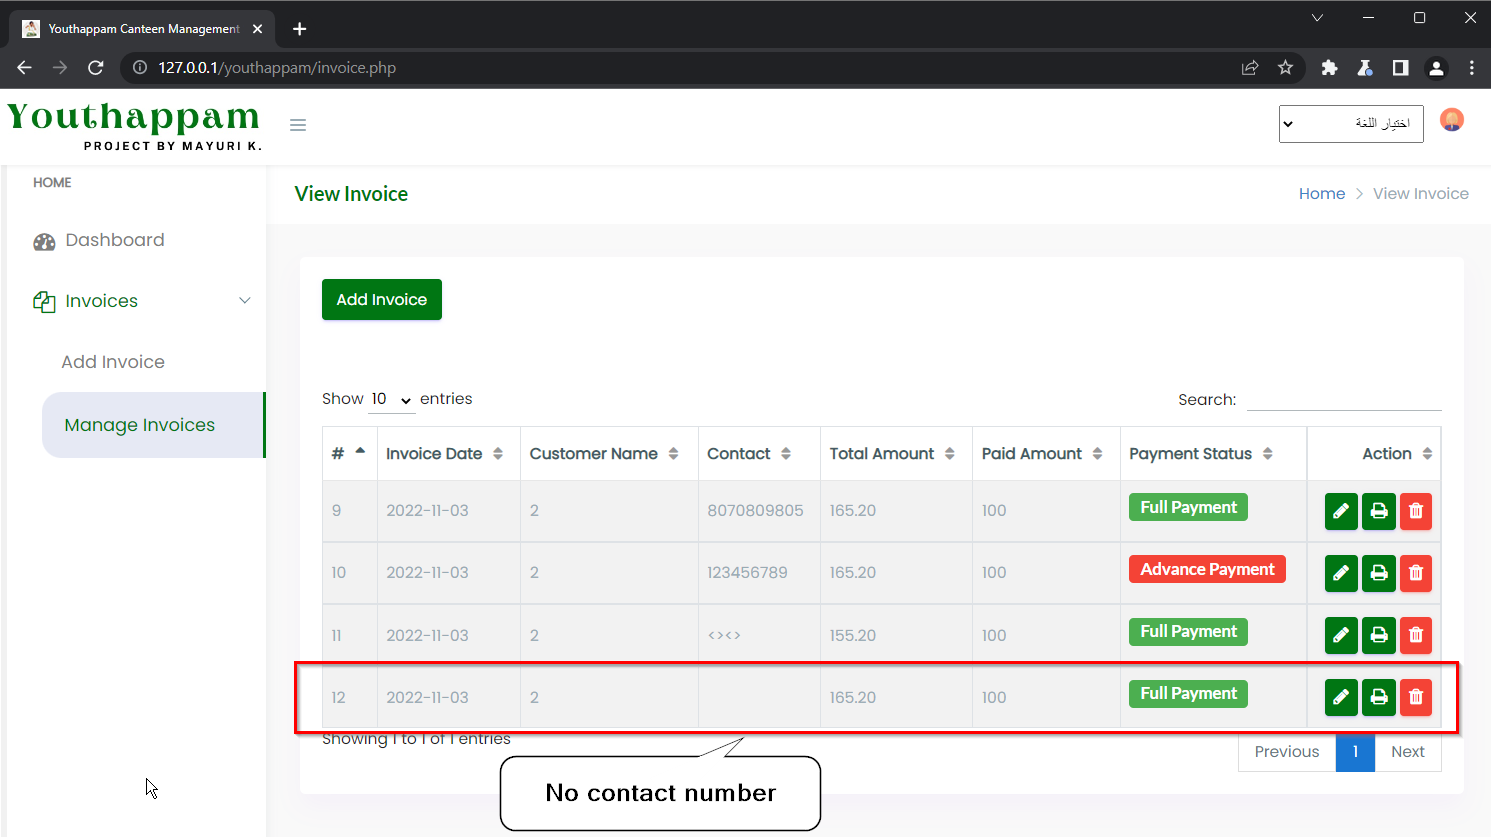
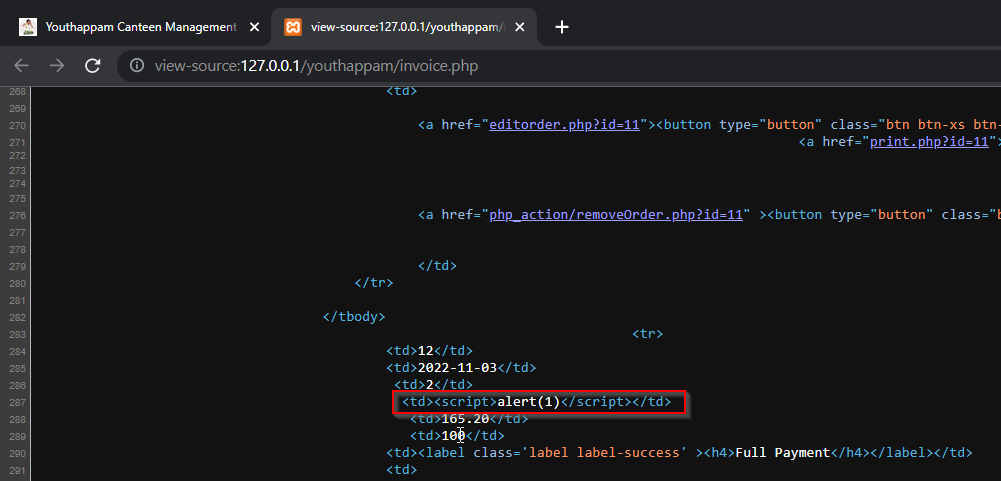
8_Poc

9_poc

7_poc

Скачать инструмент