
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ThreatHunting-Keywords — Отличный список ключевых слов и артефактов для сессий Threat Hunting | Kitploit
Инструменты/GitHubGitHub/mthcht/threathunting-keywords
Оборонительные ИнструментыЦифровая криминалистикаРазведка угрозРеагирование на ИнцидентыПодобранные РесурсыАнализ Журналов
GitHubmthcht/threathunting-keywords

ThreatHunting-Keywords

Отличный список ключевых слов и артефактов для сессий Threat Hunting

Репозиторий
66977131 год назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Сайт
Поделиться

ThreatHunting-Keywords

🎯 Список ключевых слов для сессий ThreatHunting
image

Содержание

  • Что такое Threat Hunting
    • Преимущества Threat Hunting
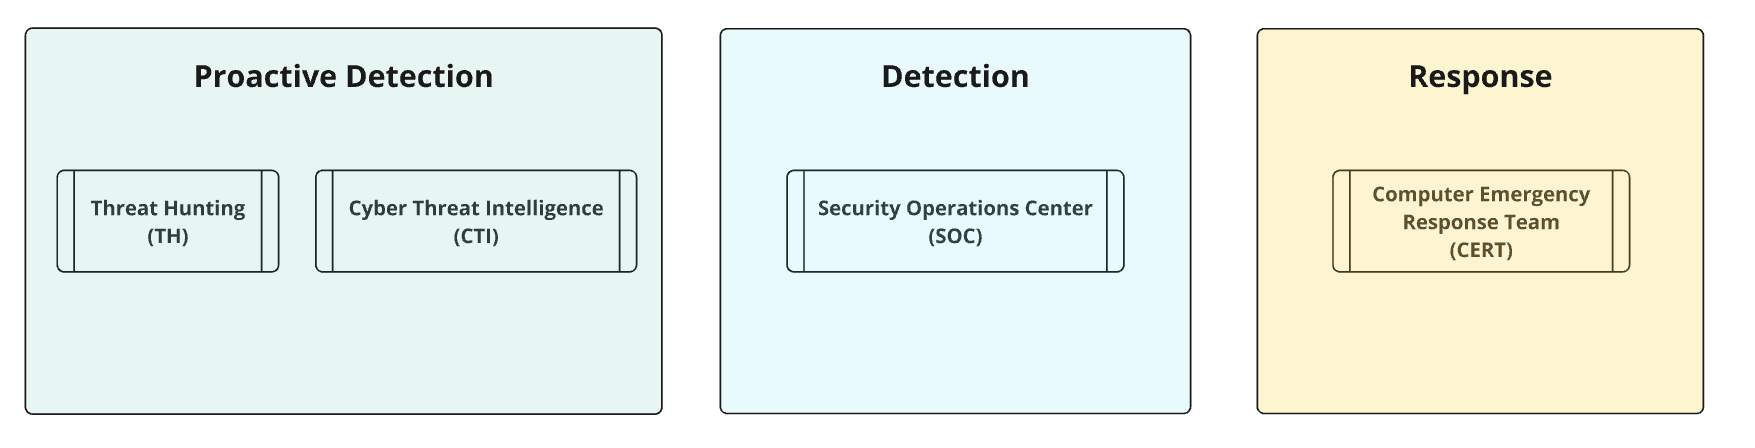
    • Связь Threat Hunting с ключевыми сервисами
    • Уровень зрелости обнаружения
    • Ключевые направления сбора разведывательной информации
    • Пример методологии целевого Threat Hunting
  • Файлы
  • ThreatHunting-Keywords для blueteam
  • ThreatHunting-Keywords для redteam
  • Содержимое файла ключевых слов
  • Охота с SIEM
    • сырые журналы
    • конкретные поля
    • скорость
    • пример панели мониторинга
    • Splunk4DFIR
    • С ELK всё иначе
    • Другие списки для обнаружения
  • Охота без SIEM
    • Оптимизированная охота DFIR
    • Правила YARA
  • Веб-сайт
  • Ожидаемые ложные срабатывания
  • Правила SIGMA
  • внести вклад

Что такое Threat Hunting?

image

Threat hunting — это проактивный и итеративный подход к обнаружению вредоносной активности в сети или системах организации, которая могла обойти автоматизированные меры безопасности. В отличие от реактивных расследований, запускаемых срабатываниями сигналов безопасности, threat hunting опирается на проверки, управляемые данными об угрозах (TI), и гипотезы, выводимые из систематического и оппортунистического анализа. Эти гипотезы 💡 помогают охотникам выявлять неизвестные угрозы, потенциальные угрозы или известные угрозы, которые могли обойти средства обнаружения, а также уязвимости или индикаторы компрометации (IoC), которые автоматизированные системы могут пропустить или исключить. Процесс также направлен на выявление предвестников срабатываний/панелей мониторинга и улучшение рабочих процессов SOC/triage, а также вносит вклад в инвентаризацию теневых активов и эскалацию событий низкой/средней достоверности, требующих дальнейшего расследования. Основная цель — выявить тактики, техники и процедуры (TTP), используемые злоумышленниками, повышая способность организации упреждающе обнаруживать и смягчать потенциальные атаки.

Преимущества Threat Hunting:

  • 🔍 Выявление пробелов в видимости
    • Обнаруживает области, где мониторинг и обнаружение недостаточны, устраняя слепые зоны в сети или системах для смягчения скрытых угроз.
  • 🛠️ Заполнение пробелов в обнаружении
    • Упреждающий поиск аномалий, предвестников и TTP, которые могут не вызывать срабатывание сигналов
  • ⚙️ Повышение эффективности SOC
    • Интегрирует результаты threat hunting в рабочие процессы SOC для выявления событий, которые статические детекты могут пропускать. Снижая количество ложных срабатываний и эскалируя незамеченные события, это позволяет аналитикам SOC сосредоточиться на критических угрозах и улучшать логику обнаружения для будущего использования.
  • 🚀 Улучшение обнаружения угроз и поддержка непрерывного совершенствования
    • Выявляет продвинутые, неизвестные или скрытые угрозы, которые обходят автоматизированные системы обнаружения, и возвращает ценные данные в процессы SOC, улучшая инструменты, обучение и будущие возможности обнаружения
  • 🛡️ Сокращение поверхности атаки
    • Обнаруживает неуправляемые или неавторизованные системы, приложения и теневые ИТ в сети, позволяя организациям устранять слепые зоны безопасности и снижать подверженность потенциальным угрозам.

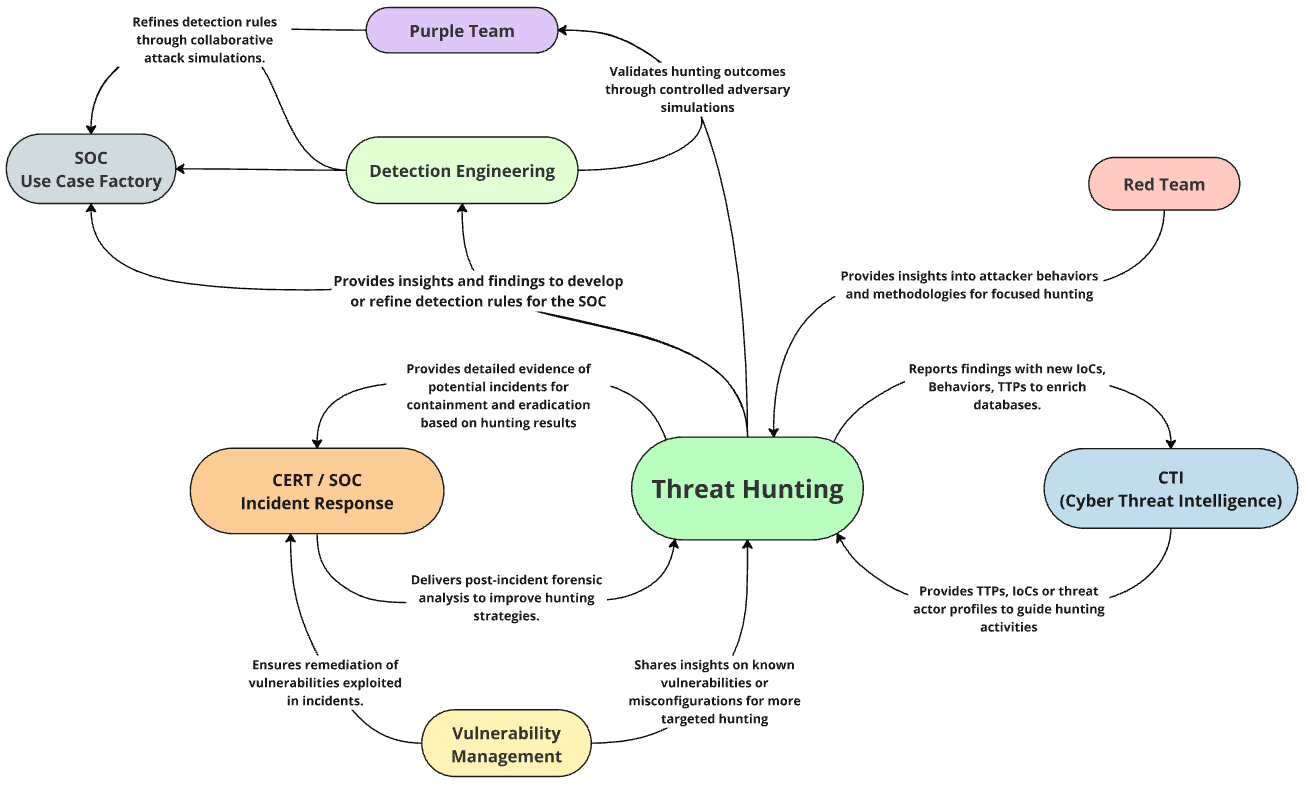
Связь Threat Hunting с ключевыми сервисами

image

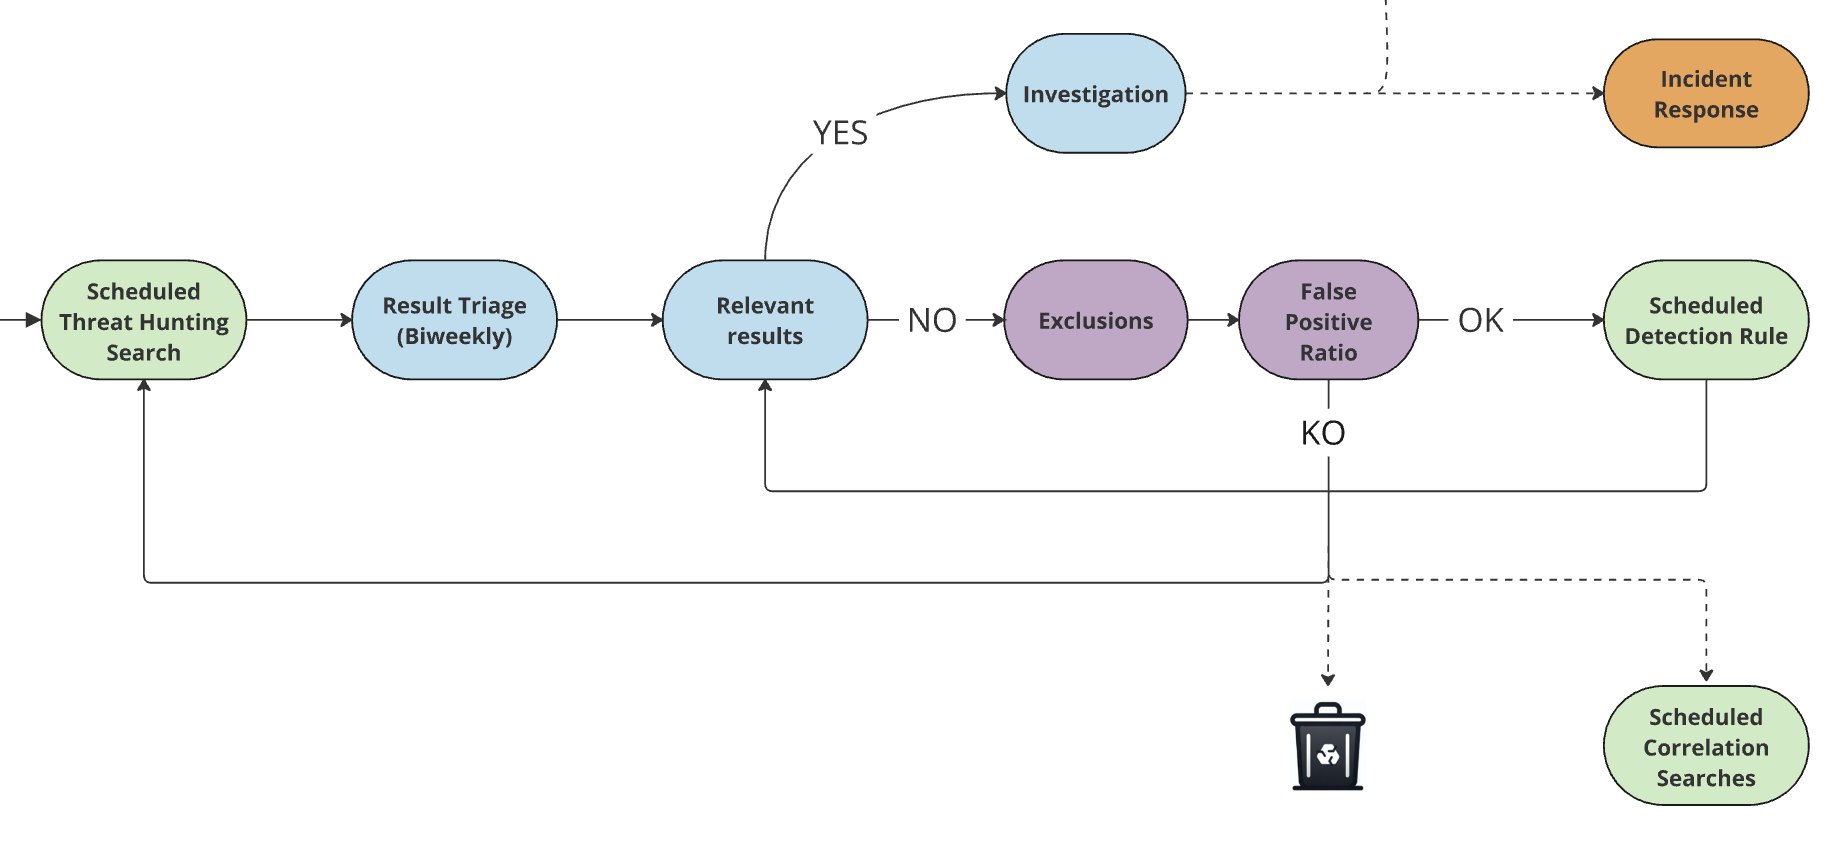
Жизненный цикл Threat Hunting в операциях SOC

Моё предложение по организации частично автоматизированных сессий threat hunting для поддержания высококачественных правил обнаружения в SOC

SOC_Process_Threat_Hunting_to_detection

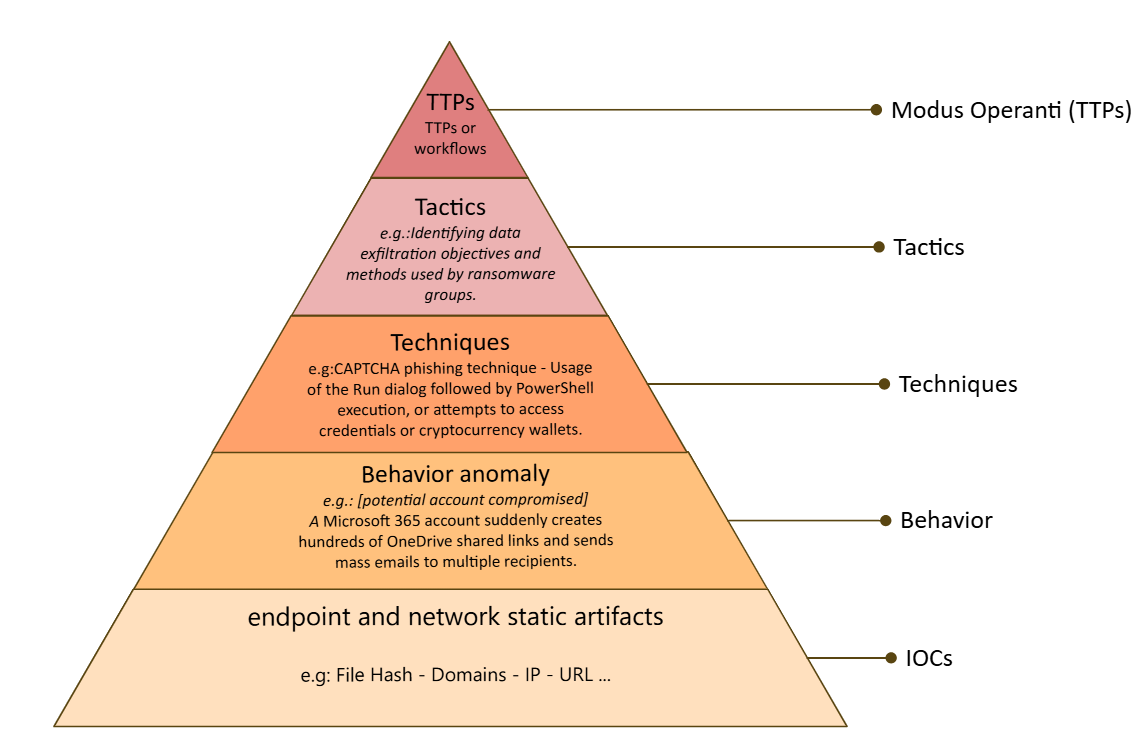
Уровень зрелости обнаружения

image Команды SOC сосредоточены на развёртывании высокоточных детектов на всех уровнях пирамиды зрелости обнаружения, нацеленных на известные угрозы с минимальным количеством ложных срабатываний. Threat hunting дополняет этот подход, охватывая неизвестные угрозы, продвинутые TTP и аномалии, подверженные высокому уровню ложных срабатываний, устраняя пробелы и расширяя покрытие обнаружения за пределы стандартных возможностей SOC.

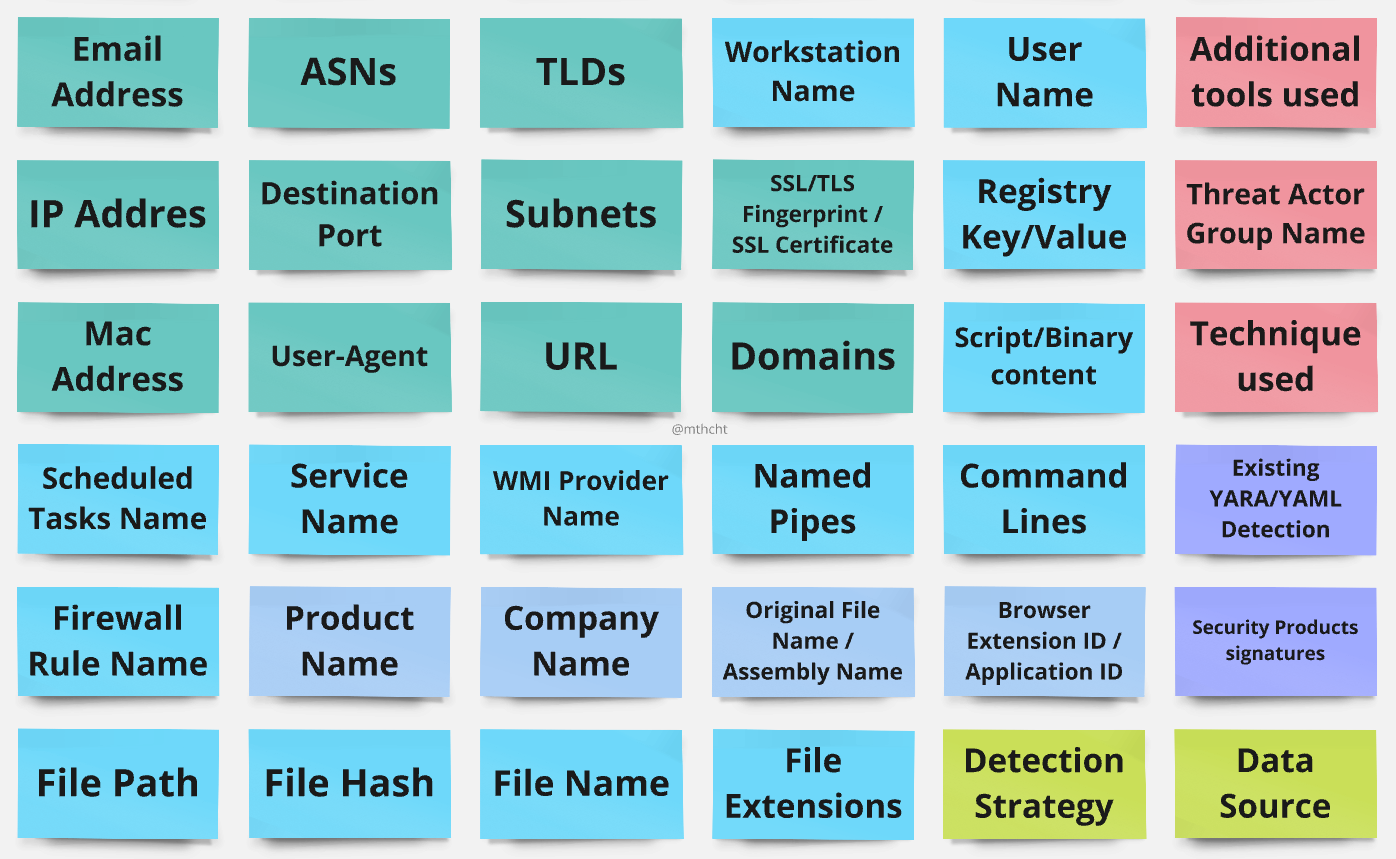
Чек-лист Threat Hunting — ключевые направления сбора разведывательной информации

image

Пример методологии целевого Threat Hunting

image

В идеале каждая сессия threat hunting должна иметь чёткие цели. Эта блок-схема предлагает структурированный подход для руководства процессом — от подготовки и расследования до практических рекомендаций.


🎯 Список ключевых слов для сессий ThreatHunting
Файлы

  • ThreatHunting-Keywords
  • Ключевые слова инструментов Greyware
  • Ключевые слова наступательных инструментов
  • Ключевые слова сигнатур вендоров
  • Отдельные инструменты (по одному CSV-файлу на инструмент)
  • Только все ключевые слова
  • Только все ключевые слова regex
  • Только все ключевые слова regex (лучшая производительность)
  • PowerShell-скрипт для охоты в файлах
  • Правила YARA
  • Правила Sigma
Скачать инструмент