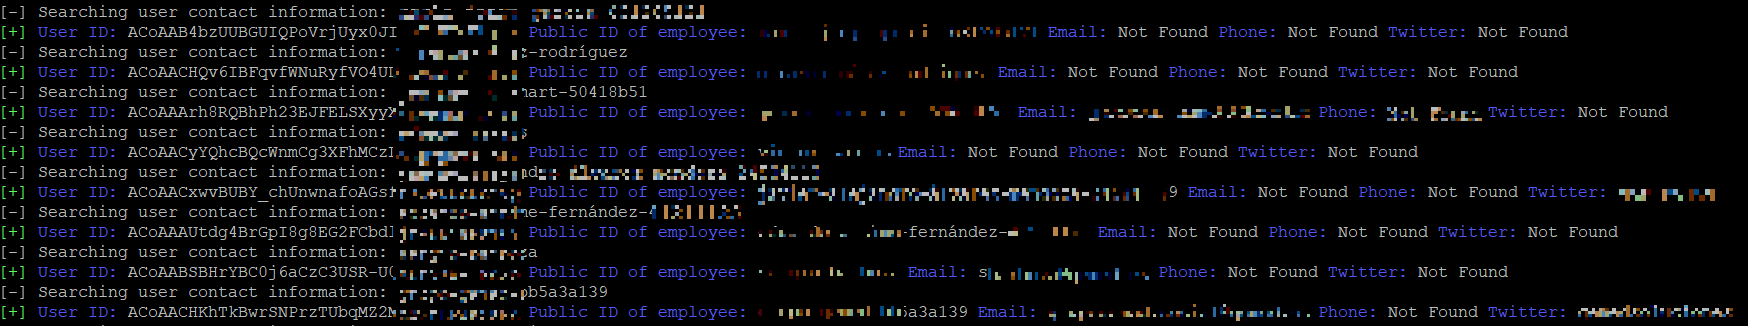

SocialPwned — это OSINT-инструмент, который позволяет получать email-адреса цели, опубликованные в социальных сетях, таких как Instagram, Linkedin и Twitter, для поиска возможных утечек учётных данных в PwnDB или Dehashed, а также получать информацию об аккаунте Google через GHunt.


SocialPwned — это OSINT-инструмент, который позволяет получать адреса электронной почты цели, опубликованные в социальных сетях, таких как Instagram, Linkedin и Twitter, чтобы найти возможные утечки учетных данных в PwnDB или Dehashed, а также получить информацию об учетной записи Google с помощью GHunt.
Цель этого инструмента — облегчить поиск уязвимых целей на этапе сбора информации (Footprinting) в рамках этичного хакинга. Часто сотрудники компании публикуют свои адреса электронной почты в социальных сетях (как профессиональных, так и личных). Если эти адреса оказались в утечках учетных данных, возможно, найденные пароли были повторно использованы в аудируемой среде. Если нет, то, по крайней мере, у вас будет представление о шаблонах, которые использует эта цель для создания паролей, что позволит проводить другие атаки с более высокой эффективностью.
SocialPwned использует различные модули:
$ service docker start
$ docker pull mrtuxx/socialpwned
$ docker run -v $(pwd)/credentials.json:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json --help
ПРИМЕЧАНИЕ: У вас должен быть правильно установлен сервис docker.
Установка Tor зависит от вашей системы. На Debian:
$ sudo apt-get install tor
$ /etc/init.d/tor start
Клонируйте репозиторий с помощью Git:
$ git clone https://github.com/MrTuxx/SocialPwned.git
$ cd SocialPwned
$ sudo pip3 install --user --upgrade git+https://github.com/twintproject/twint.git@origin/master#egg=twint
$ sudo pip3 install -r requirements.txt
$ sudo python3 socialpwned.py --credentials credentials.json --help
Для корректной работы модуля GHunt необходимо выполнить следующие шаги:
Для использования функций Instagram и Linkedin необходимо иметь учетную запись в каждой из этих социальных сетей. Учетные данные должны быть указаны в JSON-файле:
{
    "instagram":{
        "username":"username",
        "password":"password"
    },
    "linkedin":{
        "email":"email",
        "password":"password"
    },
    "ghunt":{
        "SID":"SID",
        "SSID":"SSID",
        "APISID":"APISID",
        "SAPISID":"SAPISID",
        "HSID":"HSID"
    },
    "dehashed":{
         "email":"email",
         "apikey":"apikey"
    }
}
ПРИМЕЧАНИЕ: Cookie, необходимые для работы модуля GHunt, можно получить, выполнив шаги, описанные здесь.
usage: socialpwned.py [-h] --credentials CREDENTIALS [--pwndb] [--tor-proxy PROXY] [--instagram] [--info QUERY]
                      [--location LOCATION_ID] [--hashtag-ig QUERY] [--target-ig USERNAME] [--search-users-ig QUERY]
                      [--my-followers] [--my-followings] [--followers-ig] [--followings-ig] [--linkedin]
                      [--company COMPANY_ID] [--search-companies QUERY] [--employees] [--my-contacts]
                      [--user-contacts USER_ID] [--search-users-in QUERY] [--target-in USERNAME] [--add-contacts]
                      [--add-a-contact USER_ID] [--twitter] [--limit LIMIT] [--year YEAR] [--since DATE]
                      [--until DATE] [--profile-full] [--all-tw] [--target-tw USERNAME] [--hashtag-tw USERNAME]
                      [--followers-tw] [--followings-tw] [--ghunt] [--email-gh [email protected]] [--dehashed]
                      [--email-dh [email protected]]
Если вы загрузили образ Docker, вам следует запустить:
docker run -v $(pwd)/<ВАШ JSON-ФАЙЛ С УЧЕТНЫМИ ДАННЫМИ>:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json <КОМАНДЫ>
Держите сеансы Linkedin и Instagram открытыми в браузере, чтобы решить возможные блокировки. Взаимодействуйте обычным образом.
Прежде чем пытаться получить все адреса электронной почты сотрудников организации в Linkedin, убедитесь, что у вас широкая сеть контактов, общие друзья и некоторые сотрудники добавлены в вашу сеть. Часто вы не можете увидеть информацию о контакте, если он не в вашей сети.
Старайтесь не выполнять массовые поиски, чтобы избежать блокировки.
Комбинируйте модули, когда цель конкретна или объем информации невелик, в противном случае это может привести к сбою или блокировке.
Каждый раз при запуске SocialPwned создается каталог следующего формата:

