Уязвимость CVE-2024-3400
Описание
Уязвимость CVE-2024-3400 — это уязвимость безопасности, затрагивающая межсетевые экраны PAN-OS версий 10.2, 11.0 и 11.1. Данная уязвимость эксплуатируется, когда включены конфигурации шлюза GlobalProtect и телеметрии устройств. Злоумышленник может воспользоваться этой уязвимостью для выполнения вредоносных команд и компрометации безопасности системы.
Технические детали
- CVE: CVE-2024-3400
- Затронутые продукты: Межсетевые экраны PAN-OS версий 10.2, 11.0 и 11.1
- Воздействие: Удаленное выполнение команд, компрометация безопасности системы.
Шаги для воспроизведения
- Убедитесь, что конфигурация шлюза GlobalProtect и телеметрия устройств включены на межсетевом экране PAN-OS. или Подготовьте среду с помощью https://github.com/CerTusHack/CVE-2024-3400-PoC
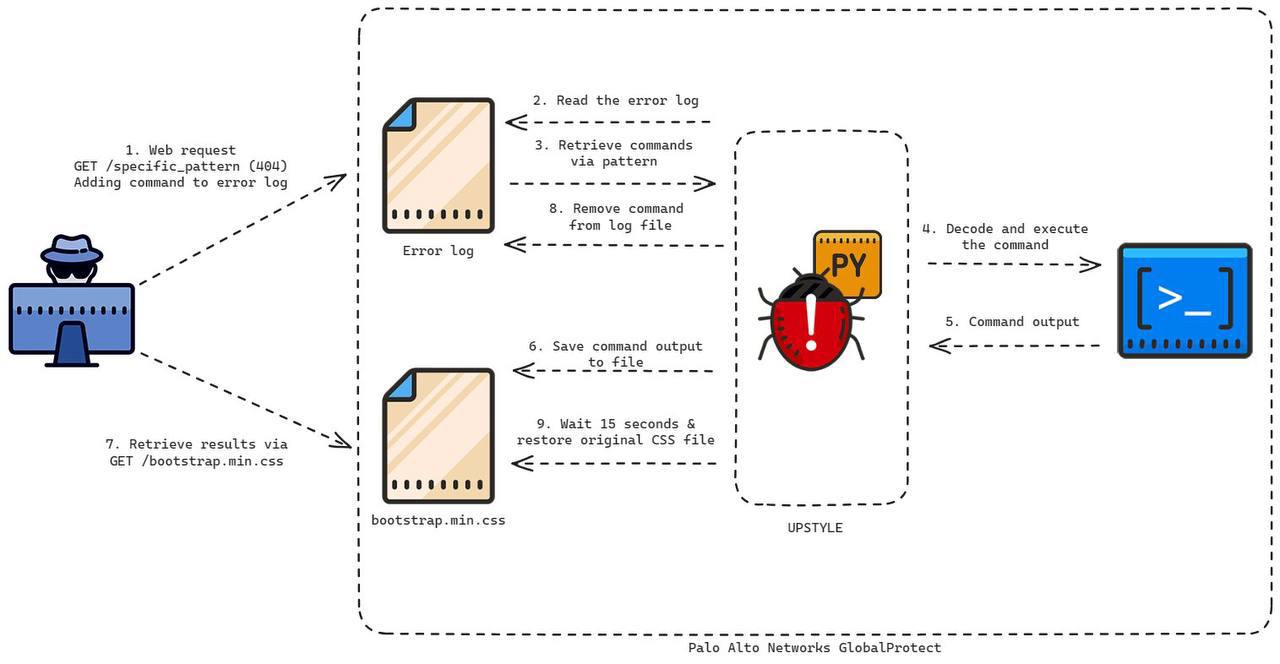
- Отправьте GET-запрос к определенной конечной точке, которая запускает уязвимость.
- Внедрите вредоносную команду (например, XSS-скрипт) в GET-запрос для эксплуатации уязвимости.
- Межсетевой экран PAN-OS обработает запрос и выполнит вредоносную команду.
- Злоумышленник может получить удаленный доступ к системе и скомпрометировать ее безопасность.
ИСПОЛЬЗОВАНИЕ
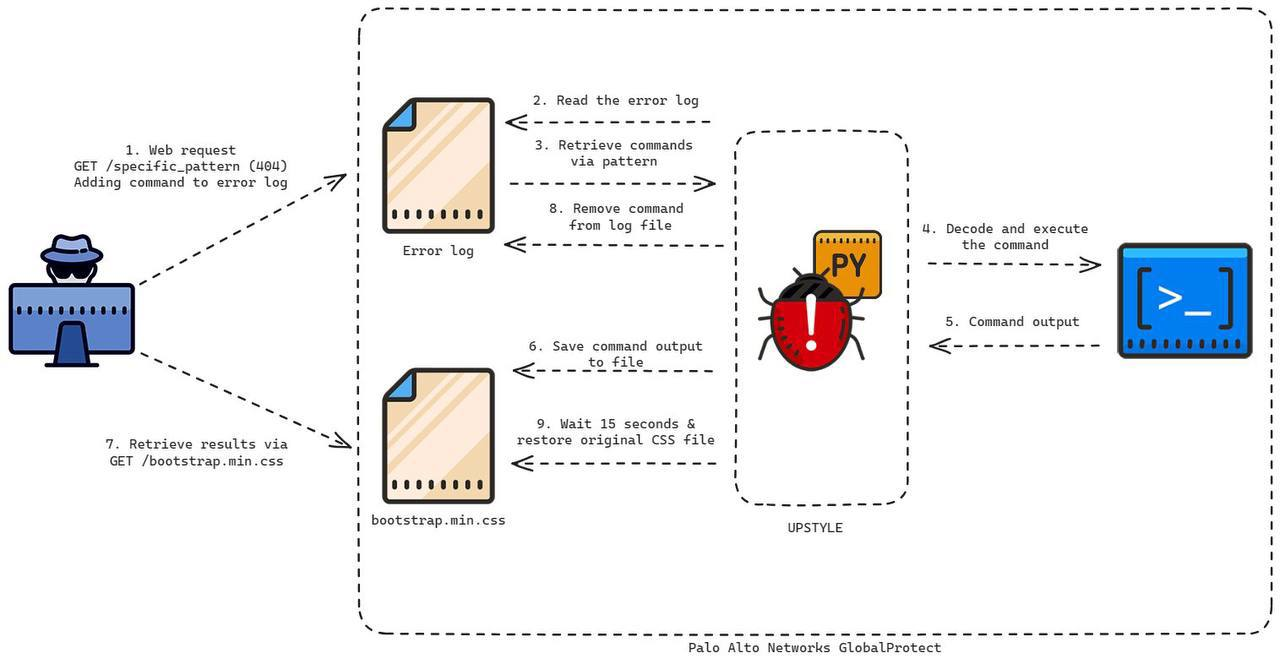
это просто: клонируйте этот репозиторий, запустите menu.py и выполните каждый из шагов. Все это сопровождается данным объяснением
Смягчение последствий
Для смягчения последствий данной уязвимости рекомендуется следующее:
- Обновите прошивку межсетевого экрана PAN-OS до исправленной версии, устраняющей эту уязвимость.
- Отключите конфигурацию шлюза GlobalProtect и телеметрию устройств, если они не требуются в вашей среде.
- Регулярно проводите аудит безопасности для выявления и устранения возможных уязвимостей.
Ссылки
Вклад
Если у вас есть дополнительная информация об этой уязвимости или способах ее смягчения, не стесняйтесь вносить вклад в этот репозиторий с помощью запросов на слияние (pull requests).
 mrr0b0t19/cve-2024-3400

