
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
overread — Симулирует ошибку перечитывания CVE-2023-4966 Citrix Bleed | Kitploit

Инструменты/GitHubGitHub/morganwdavis/overread
Криминалистика памятиАнализ уязвимостейЭксплуатацияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubmorganwdavis/overread

overread

Симулирует ошибку перечитывания CVE-2023-4966 Citrix Bleed
Репозиторий
2312 лет назадЕщё не проверено
Поделиться
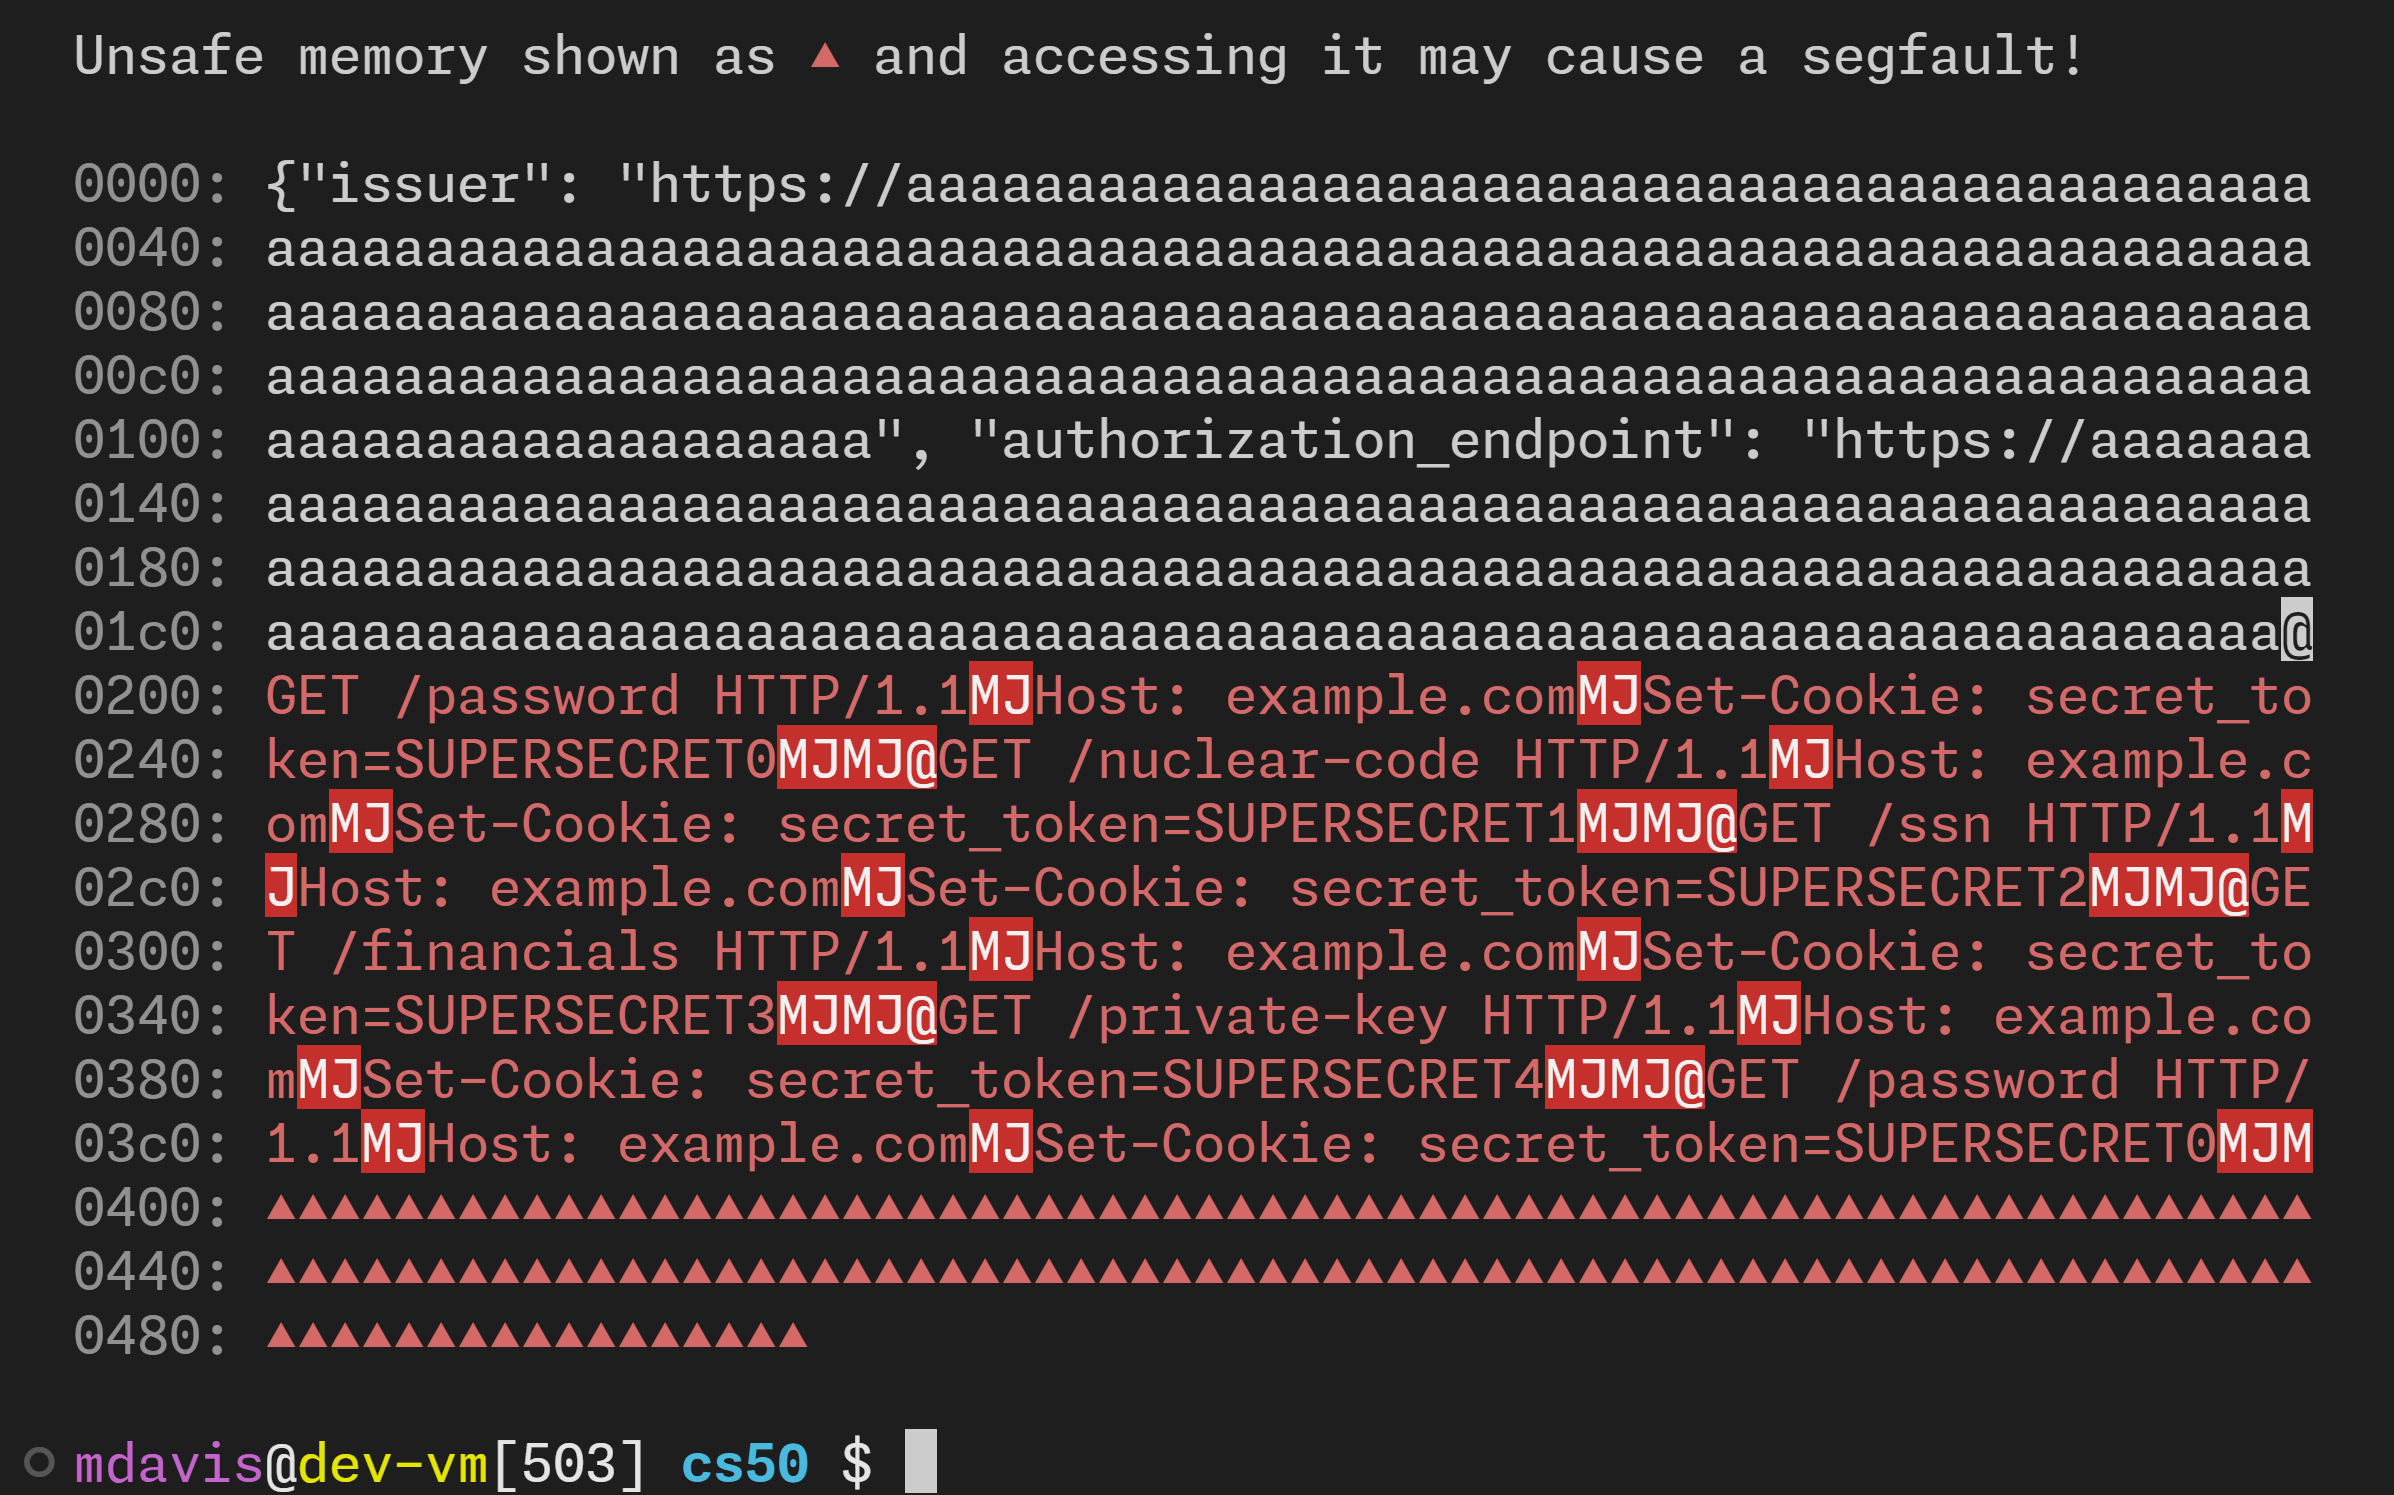
cb_thumbnail

overread

Симулирует ошибку overread CVE-2023-4966 Citrix Bleed

Это мой итоговый проект для Harvard CS50 Cybersecurity 2023. Он рассказывает о баге. Небольшом баге – с огромными, продолжающимися последствиями. В этой презентации я поделюсь «кровоточащими инсайтами» одной маленькой ошибки разработчика. Ошибки, которая продолжает вызывать серьезные проблемы для потенциально миллионов людей.

Видео

Видео о Citrix Bleed на YouTube

Записано 4 декабря 2023 года

Примечания

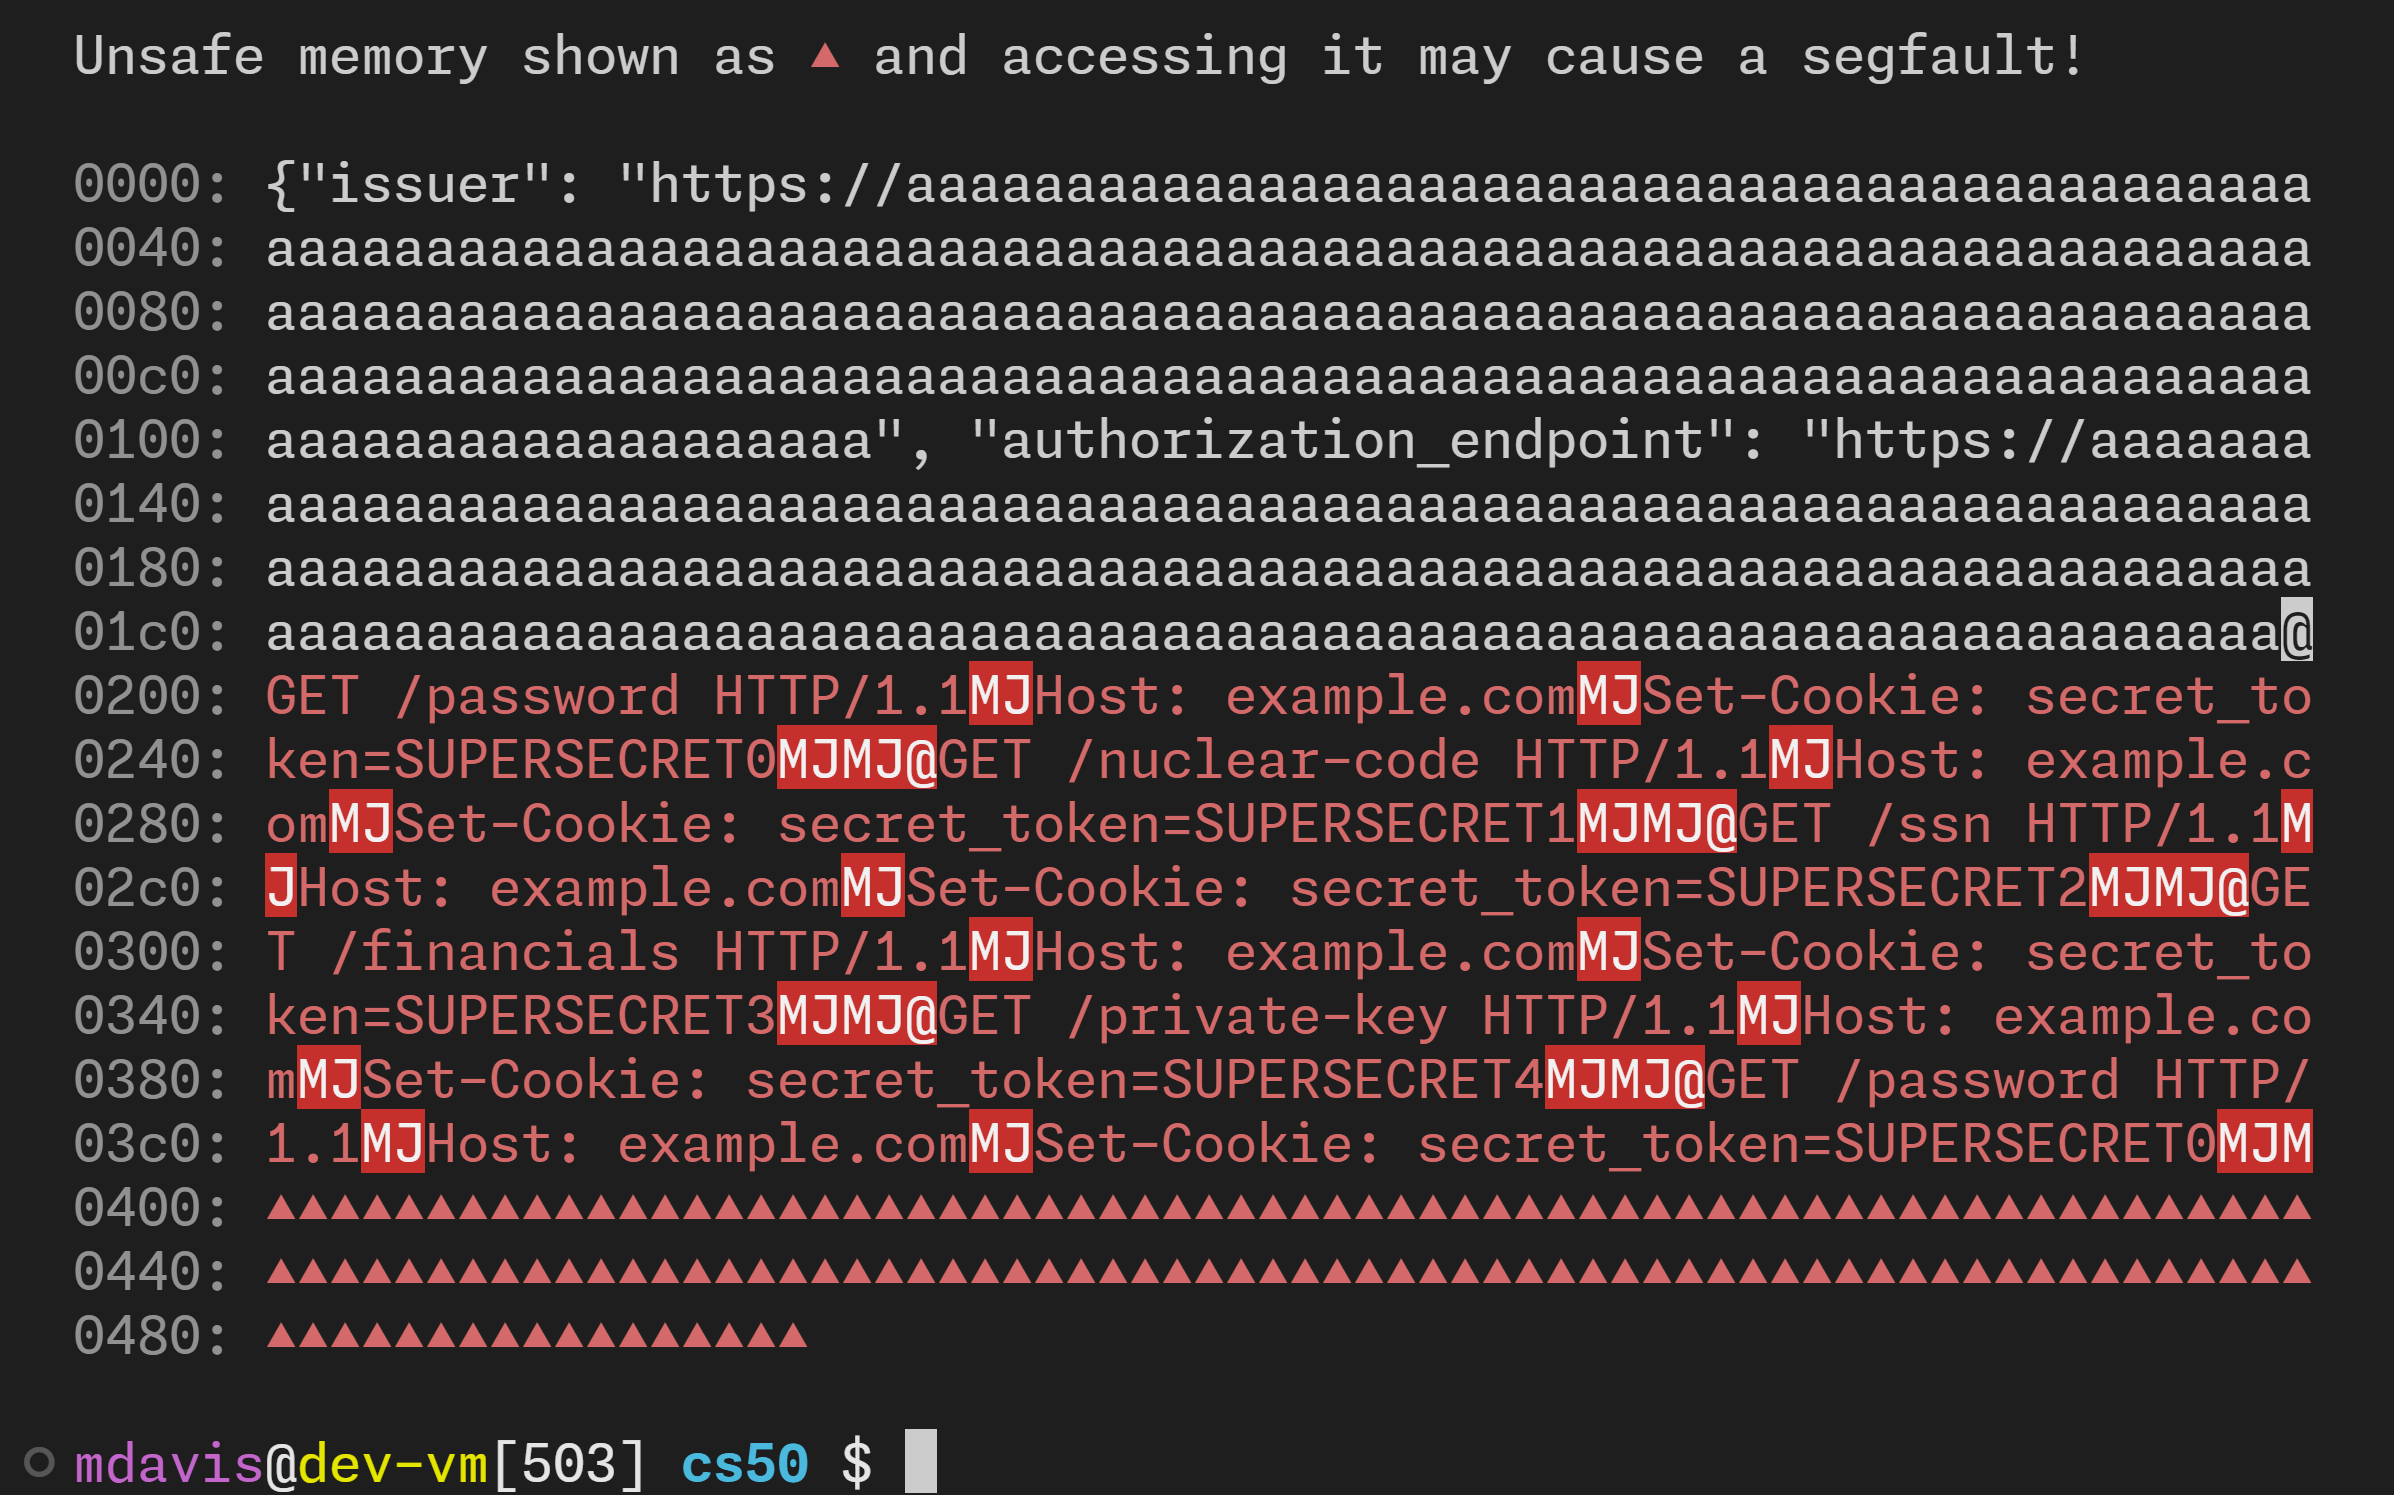
Эта демонстрационная программа на C вызывает snfprintf() таким образом, что принудительно обрезает вывод. Затем она пытается фактически совершить overread буфера памяти, чтобы показать, как работает эксплойт CVE-2023-4966.

В зависимости от вашего компилятора и размера используемых буферов, malloc() может добавить выравнивание по страницам, что может нарушить демонстрацию. Используемые мной константы выбраны так, чтобы вывод помещался на один экран терминала. Их изменение может привести к другим результатам и вовсе не продемонстрировать проблему.

Вывод

Screenshot 2023-12-11 131451
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





