
 mobsf/mobile-security-framework-mobsf
Автоматизированный фреймворк для тестирования безопасности мобильных приложений на Android, iOS и Windows. Выполняет статический и динамический анализ, обнаружение вредоносного ПО и тестирование безопасности API с интеграцией CI/CD.

# Mobile Security Framework (MobSF)  Mobile Security Framework (MobSF) — это платформа для исследований безопасности мобильных приложений на Android, iOS и Windows Mobile. MobSF может использоваться для различных задач, таких как анализ безопасности мобильных приложений, тестирование на проникновение, анализ вредоносного ПО и анализ конфиденциальности. Статический анализатор поддерживает популярные мобильные бинарные файлы, такие как APK, IPA, APPX, а также исходный код. Динамический анализатор поддерживает как Android, так и iOS приложения и предоставляет платформу для интерактивного инструментированного тестирования, анализа данных во время выполнения и сетевого трафика. MobSF легко интегрируется с вашим DevSecOps или CI/CD конвейером с помощью REST API и инструментов командной строки, упрощая ваш рабочий процесс безопасности. Сделано с  в Индии [](https://hub.docker.com/r/opensecurity/mobile-security-framework-mobsf/) [](https://www.python.org/downloads/) [](https://badge.fury.io/py/mobsf) [](https://github.com/MobSF/Mobile-Security-Framework-MobSF/) [](https://www.gnu.org/licenses/gpl-3.0.html) [](https://github.com/MobSF/Mobile-Security-Framework-MobSF/actions) [](https://sonarcloud.io/dashboard?id=MobSF_Mobile-Security-Framework-MobSF)  [](https://bestpractices.coreinfrastructure.org/projects/6392) [](http://www.toolswatch.org/2017/02/2016-top-security-tools-as-voted-by-toolswatch-org-readers/) [](http://www.toolswatch.org/2018/01/black-hat-arsenal-top-10-security-tools/) [](https://www.blackhat.com/asia-15/arsenal.html#yso-mobile-security-framework) [](https://www.blackhat.com/asia-18/arsenal.html#mobile-security-framework-mobsf) [](https://www.blackhat.com/eu-23/arsenal/schedule/index.html#mobile-security-framework---mobsf-35327) MobSF также поставляется в составе [Android Tamer](https://tamerplatform.com), [BlackArch](https://blackarch.org/mobile.html) и [Pentoo](https://www.pentoo.ch/). ### Поддержка MobSF [](https://opensecurity.in/donate) > MobSF принёс вам пользу? Поддержите нас и помогите внедрять инновации с помощью пожертвования. Создать открытый проект легко, поддерживать его — совсем другая история. *Да здравствует открытый исходный код!* ## Документация Быстрая настройка с помощью Docker ``` docker pull opensecurity/mobile-security-framework-mobsf:latest docker run -it --rm -p 8000:8000 opensecurity/mobile-security-framework-mobsf:latest # Имя пользователя и пароль по умолчанию: mobsf/mobsf ``` [](https://mobsf.github.io/docs) * Попробуйте статический анализатор MobSF онлайн: [mobsf.live](https://mobsf.live) * MobSF в CI/CD: [mobsfscan](https://github.com/MobSF/mobsfscan) * Доклады на конференциях: [Слайды и видео](https://mobsf.github.io/Mobile-Security-Framework-MobSF/presentations.html) * Онлайн-курс по MobSF: [OpSecX MAS](https://opsecx.com/index.php/product/automated-mobile-application-security-assessment-with-mobsf/) * Что нового: [См. список изменений](https://mobsf.github.io/Mobile-Security-Framework-MobSF/changelog.html) ## Соавторы [Ajin Abraham](https://in.linkedin.com/in/ajinabraham)  | [Magaofei](https://github.com/magaofei)  | [Matan Dobrushin](https://github.com/matandobr)  | [Vincent Nadal](https://github.com/superpoussin22)  ## Онлайн-курсы и сертификации  [Automated Mobile Application Security Assessment with MobSF -MAS](https://opsecx.com/index.php/product/automated-mobile-application-security-assessment-with-mobsf/)  [Android Security Tools Expert -ATX](https://opsecx.com/index.php/product/android-security-tools-expert-atx/) ## Поддержка MobSF * **Бесплатная поддержка:** Бесплатная ограниченная поддержка, вопросы, помощь и обсуждения — присоединяйтесь к нашему Slack-каналу [](https://join.slack.com/t/mobsf/shared_invite/zt-3ephptj6c-OuDMatJ9z9MT0T_Vb~l2pg) * **Корпоративная поддержка:** Приоритетные запросы функций, живая поддержка и обучение на месте — см. [](https://opensecurity.in/#support) ## Вклад, запросы функций и ошибки * Прочтите [CONTRIBUTING.md](https://github.com/MobSF/Mobile-Security-Framework-MobSF/blob/master/.github/CONTRIBUTING.md) перед тем, как открывать ошибки, запросы функций и pull request. * За обновлениями и анонсами проекта следите в [@ajinabraham](https://twitter.com/ajinabraham) и [@OpenSecurity_IN](https://twitter.com/OpenSecurity_IN). * GitHub Issues предназначены только для отслеживания ошибок и запросов функций. Не публикуйте там вопросы о поддержке или помощи. Для этого у нас есть Slack-канал. ### Статический анализ - Android 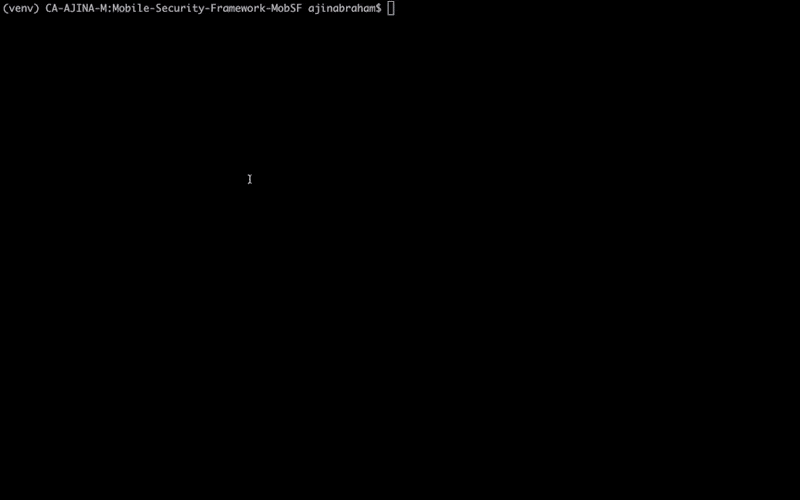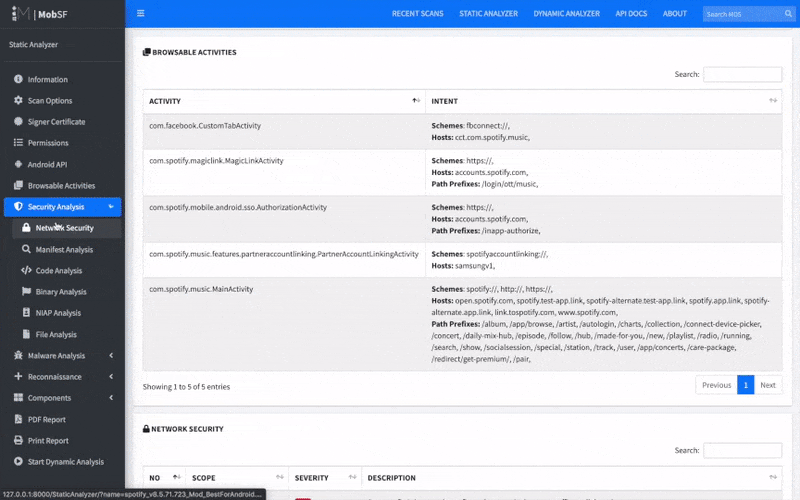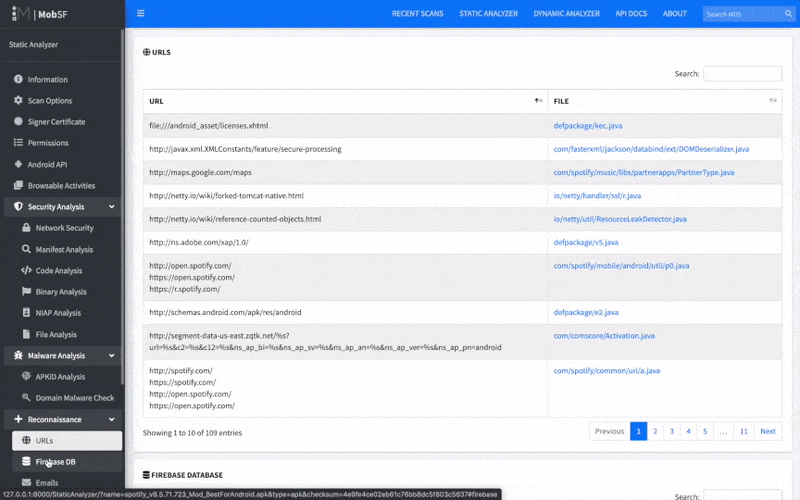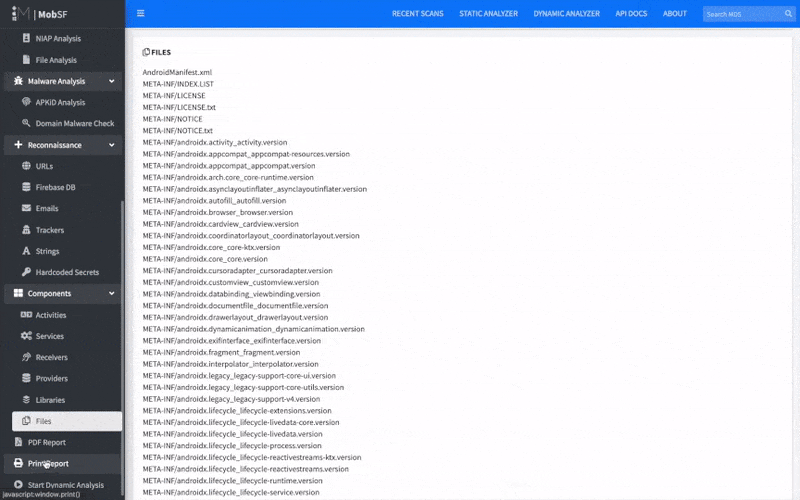 ### Статический анализ - iOS 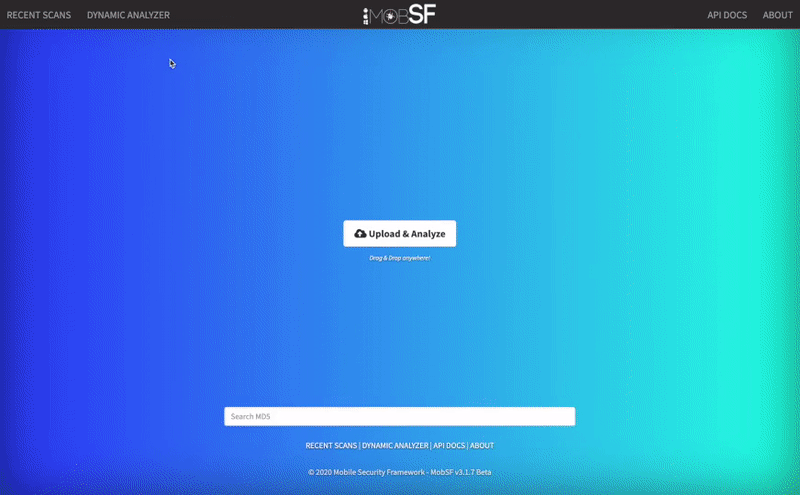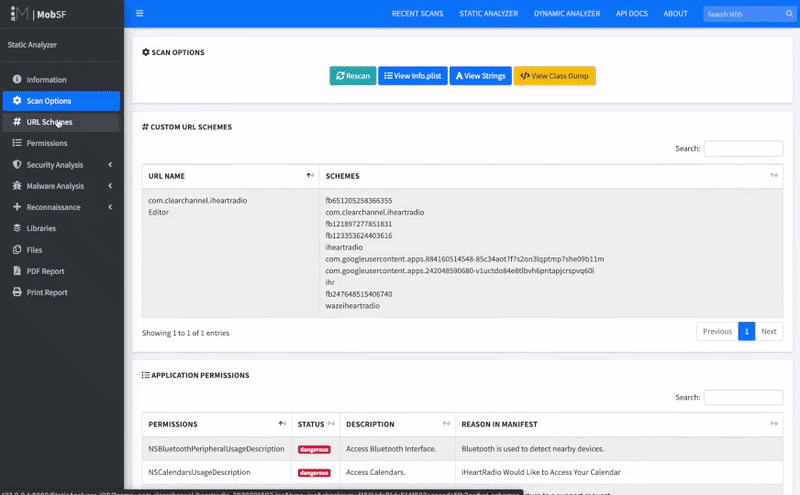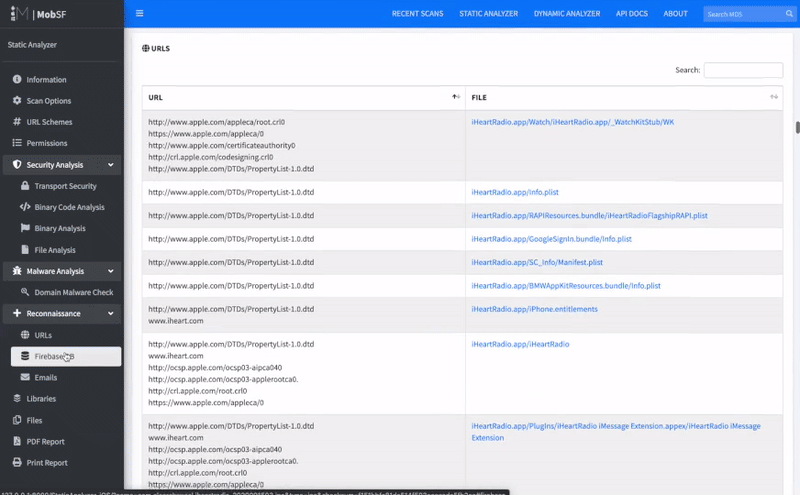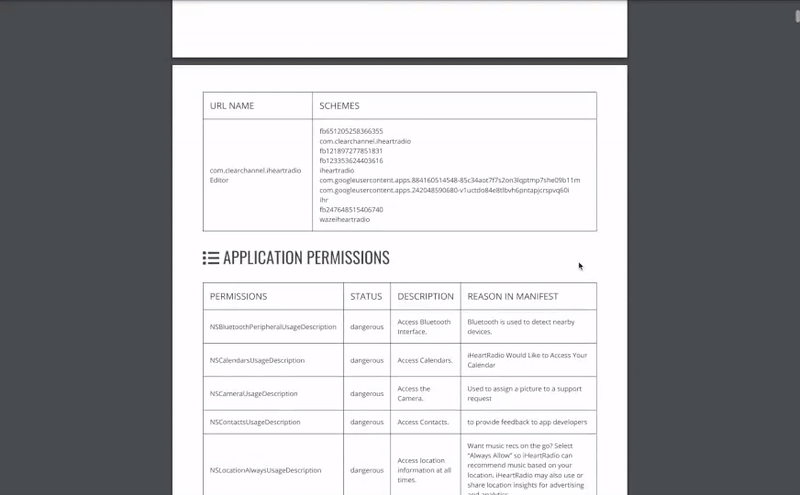 ### Динамический анализ - Android APK 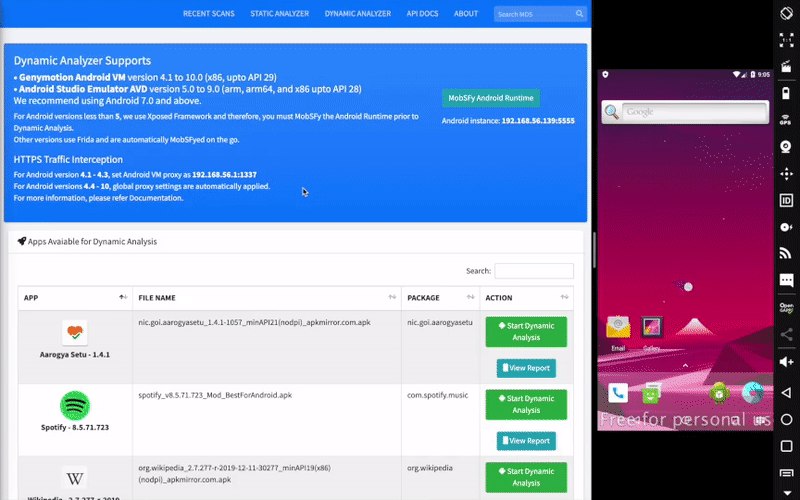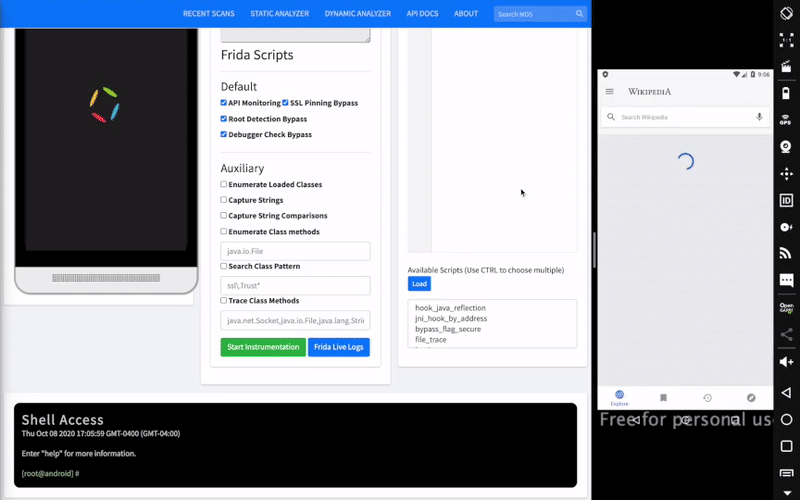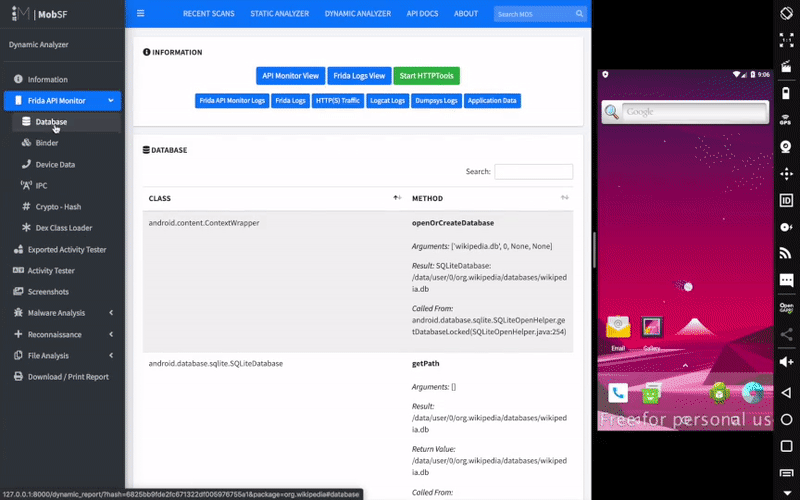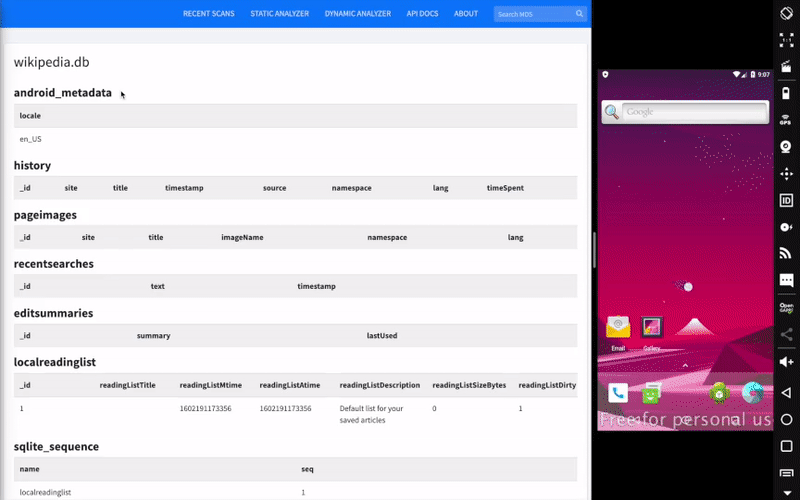 ### Просмотрщик веб-API 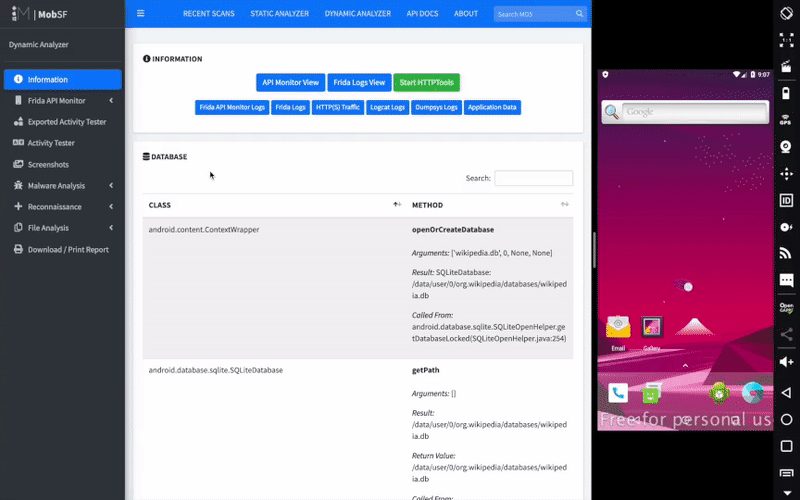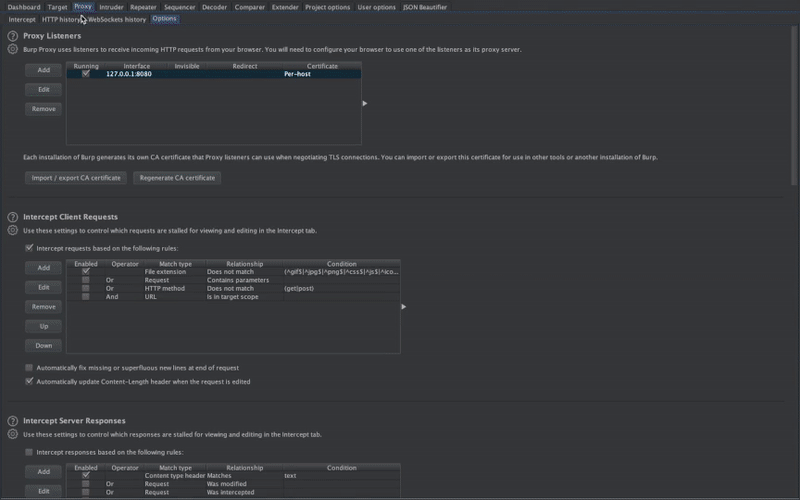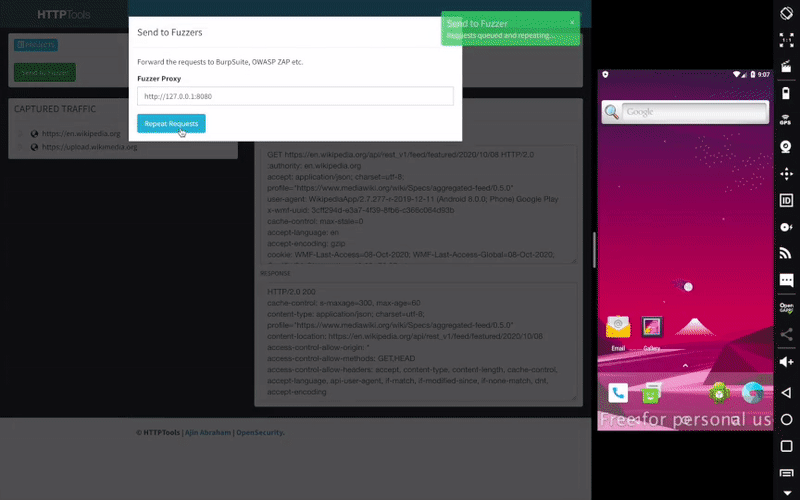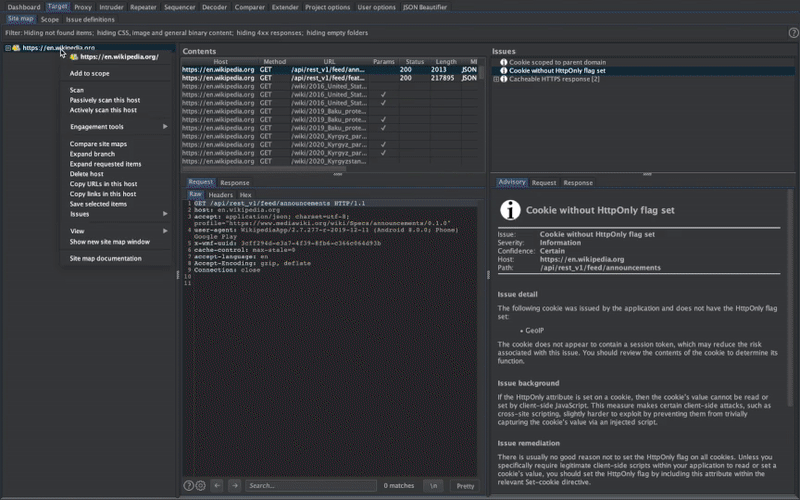 ### Динамический анализ - iOS IPA 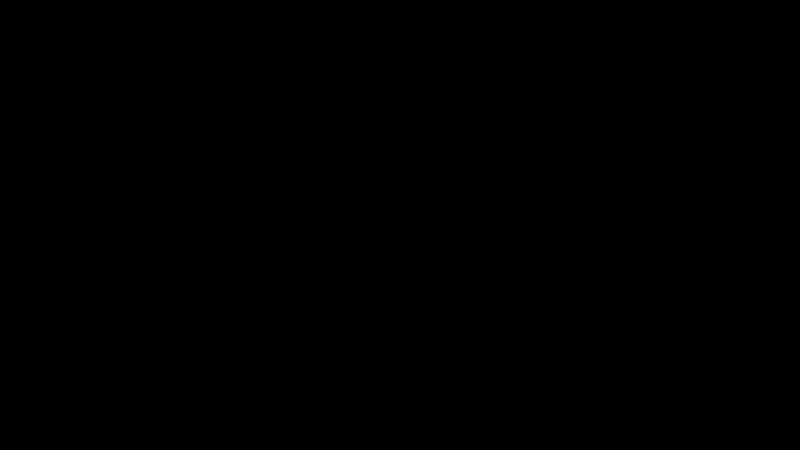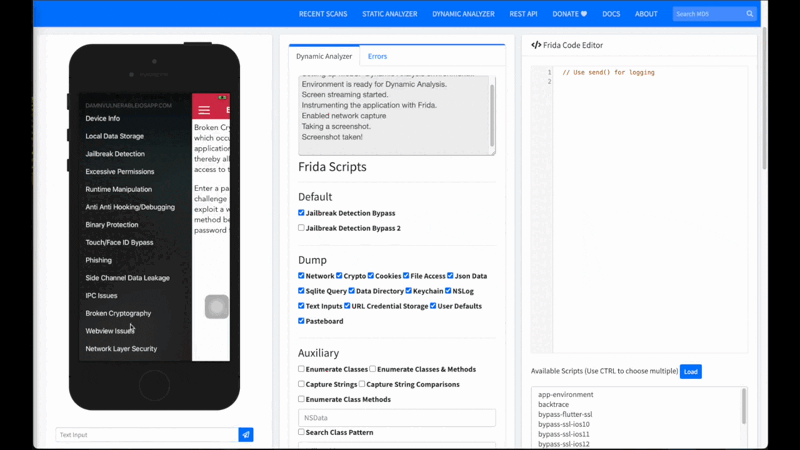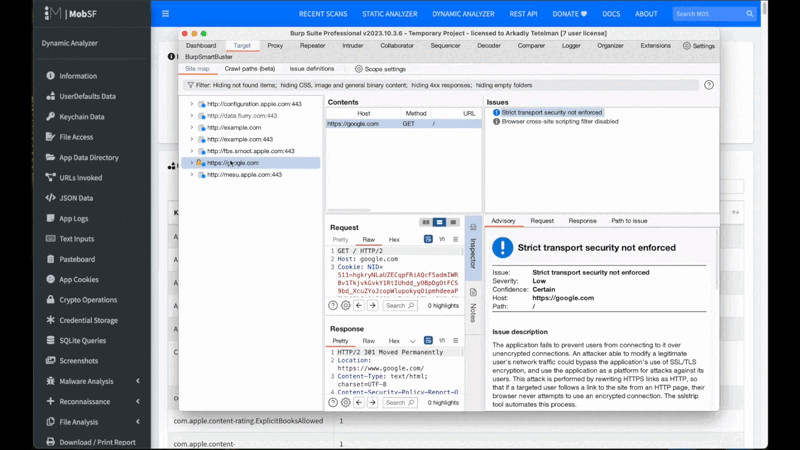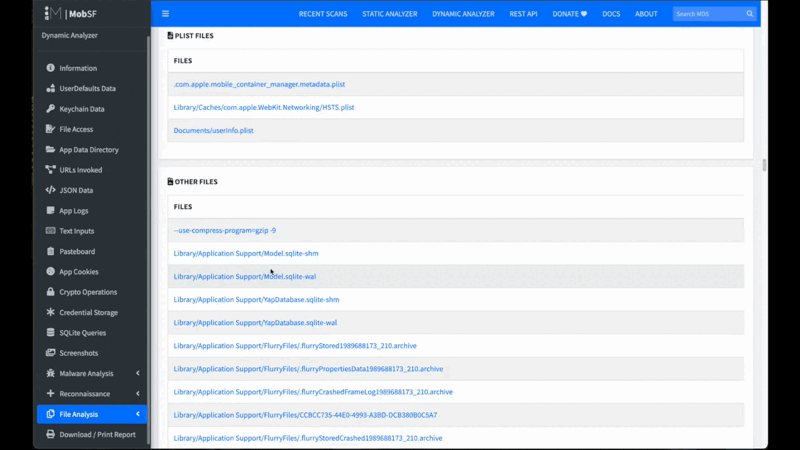 ## Бывшие соавторы * [Dominik Schlecht](https://github.com/sn0b4ll)  ## Почетные участники и благодарности * Amrutha VC — за новый логотип MobSF * Dominik Schlecht — за отличную работу по добавлению статического анализа Windows Phone приложений в MobSF * Esteban — за улучшение анализа Android манифеста и улучшение статического анализа. * Matan Dobrushin — за добавление поддержки эмулятора Android ARM в MobSF. Особая благодарность cuckoo-droid * Shuxin — за анализ Android бинарных файлов * Abhinav Saxena (@xandfury) — за интеграцию Travis CI и логирования *  [Netguru](https://www.netguru.com/) (@karolpiateknet, @mtbrzeski) — за поддержку iOS Swift, вклад в правила и рефакторинг SAST. * Maxime Fawe (@Arenash13) — за реализацию стратегии сопоставления алгоритмов сопоставления шаблонов SAST. * Abhinav Sejpal (@Abhinav_Sejpal) — за то, что тыкал меня багами, запросами функций и предложениями по UI и UX * Anant Srivastava (@anantshri) — за идею тестера активности * Anto Joseph (@antojoseph) — за помощь с SuperSU * Bharadwaj Machiraju (@tunnelshade) — за написание pyWebProxy с нуля * Rahul (@c0dist) — поддержка Kali * MindMac — за написание Android Blue Pill * Oscar Alfonso Diaz (@OscarAkaElvis) — за вклад в Dockerfile * Thomas Abraham — за JS-хакерство в UI * Tim Brown (@timb_machine) — за набор правил для анализа iOS бинарных файлов * Shanil Prasad (@Rajuraju14) — за улучшение анализа ATS в iOS * Jovan Petrovic (@JovanPetrovic) — за спонсирование сервера для размещения mobsf.live
