
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-63419 — CrushFTP до версии 11.3.7_60 уязвим к HTML-инъекциям. Веб-сервер имеет функцию, позволяющую пользователям обмениваться файлами; эта функция отражает имя файла в поле тела письма без какой-либо санитизации, что приводит к HTML-инъекции. | Kitploit
Инструменты/GitHubGitHub/mmakingdom/cve-2025-63419
Анализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьСтатьи и ИсследованияОбучение и Образование
GitHubmmakingdom/cve-2025-63419

CVE-2025-63419

CrushFTP до версии 11.3.7_60 уязвим к HTML-инъекциям. Веб-сервер имеет функцию, позволяющую пользователям обмениваться файлами; эта функция отражает имя файла в поле тела письма без какой-либо санитизации, что приводит к HTML-инъекции.

Репозиторий
2126 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-63419

CrushFTP до версии 11.3.7_60 уязвим к HTML-инъекции. Веб-сервер имеет функцию, позволяющую пользователям делиться файлами; эта функция отражает имя файла в поле тела письма без какой-либо санитизации, что приводит к HTML-инъекции.

CWE

CWE-79 — Некорректная нейтрализация входных данных при генерации веб-страницы (межсайтовый скриптинг)

Базовая оценка CVSS v3.1: 3.5 (низкая)

CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N

Краткое описание

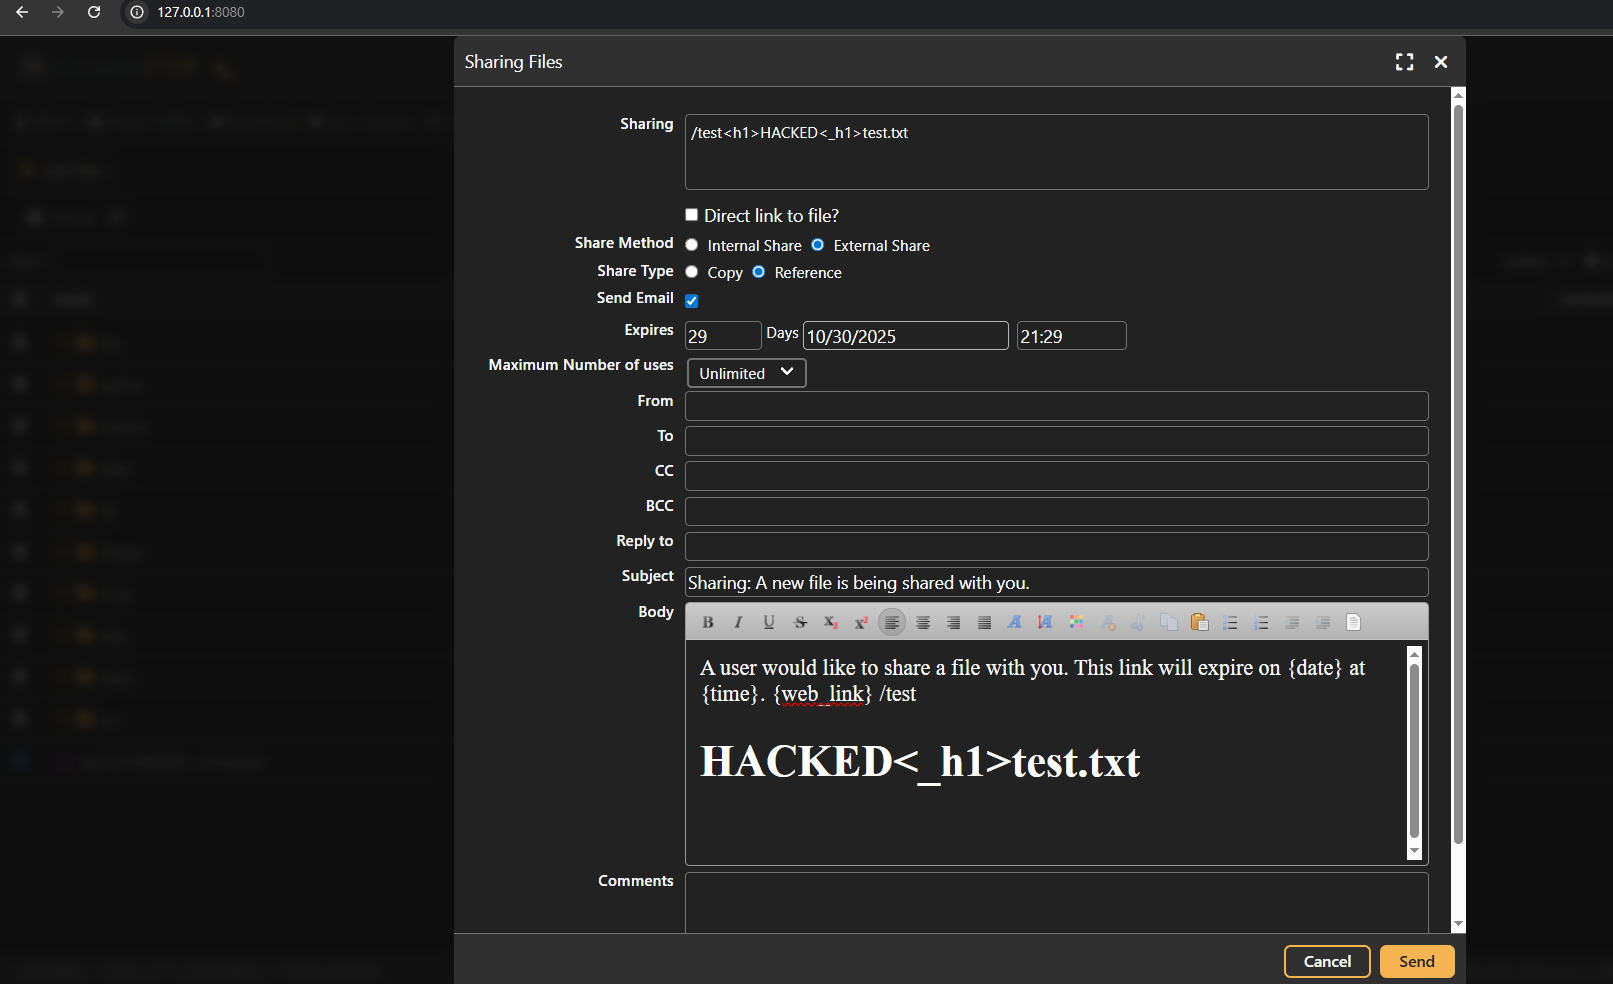
Веб-сервер CrushFTP имеет функцию, позволяющую пользователям делиться файлами; эта функция отражает имя файла в поле тела письма без какой-либо санитизации, что приводит к HTMLi. Хотя функция намеренно поддерживает ограниченное использование HTML-кода, отсутствие санитизации делает эту инъекцию непреднамеренной и создаёт низкое влияние на целостность.

Шаги для воспроизведения

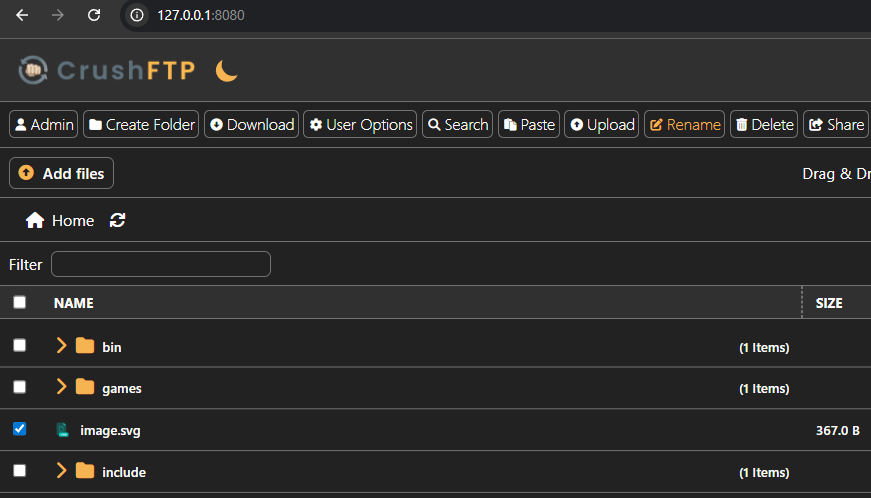
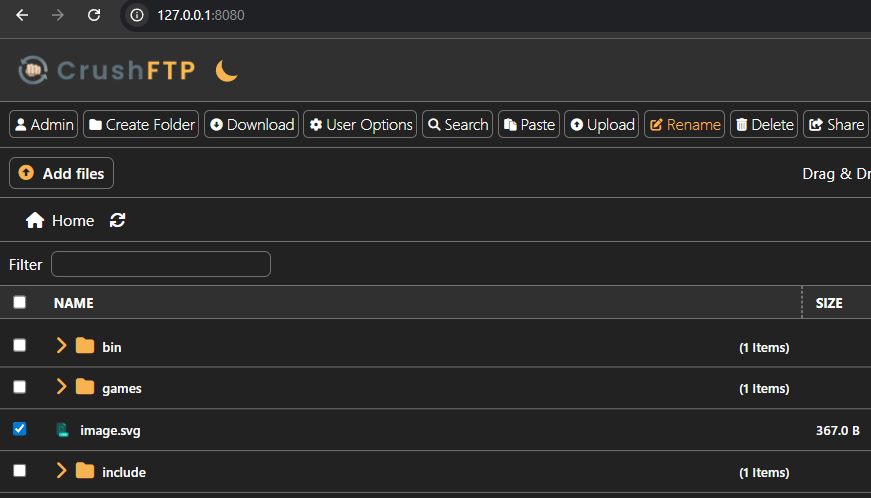
  1. Перейдите по адресу http://127.0.0.1:8080/
  2. Выберите файл (на случай, если файлов нет, злоумышленник должен загрузить один, а затем продолжить выполнение остальных шагов)
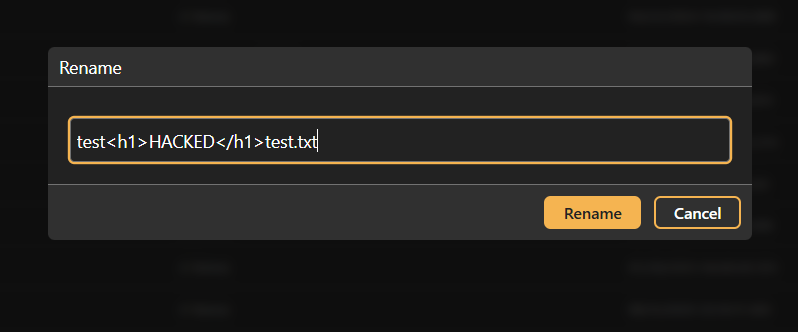
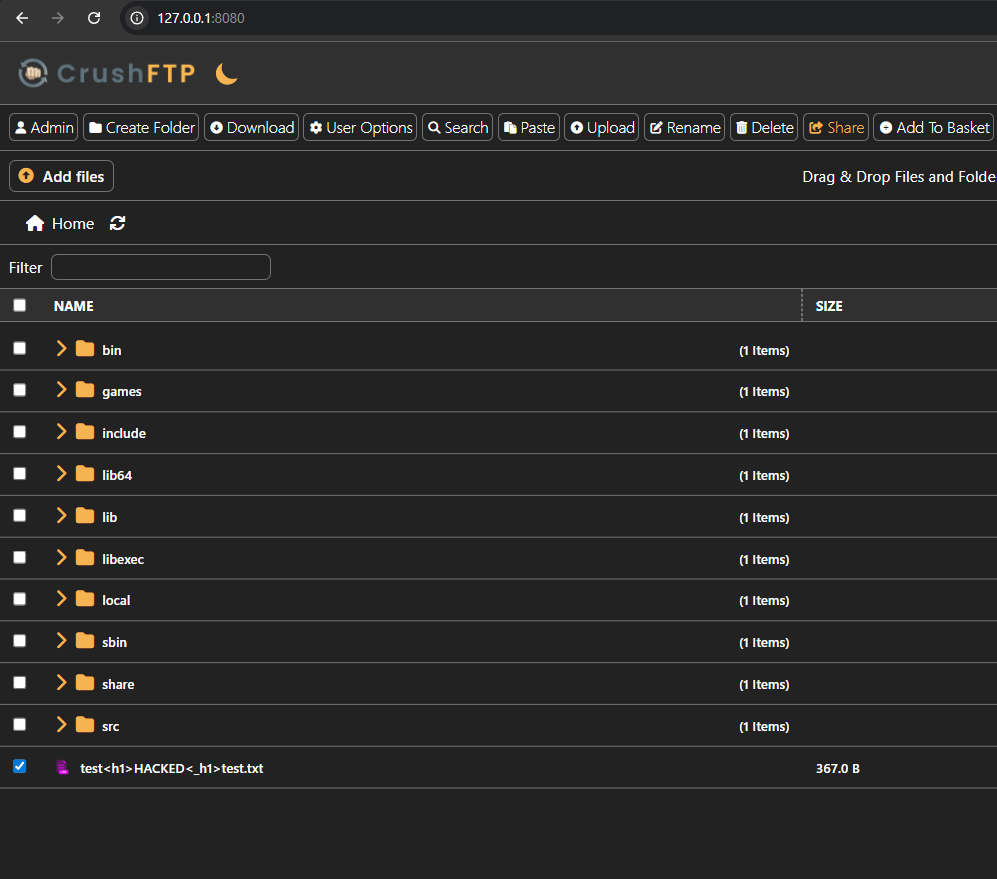
  3. Нажмите «Rename» и переименуйте файл в:
test<h1>HACKED</h1>test.txt

Rename Rename-2

  1. Выберите файл
  2. Нажмите «Share» и наблюдайте непреднамеренную HTMLi:

Share HTMLi

Автор

Muntadhar Ahmed

Скачать инструмент