

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/mlcsec/proctools
Криминалистика памятиФорензикаСбор информацииЦифровая криминалистикаRed Teaming
GitHubmlcsec/proctools

proctools

Небольшой набор инструментов для извлечения информации и дампа конфиденциальных строк из процессов Windows

Репозиторий
11614362 лет назадПроверено Kitploit
Поделиться

proctools

Небольшой набор инструментов для извлечения информации и дампа конфиденциальных строк из процессов Windows. Создан в дополнение к FormThief.

  • procsearch — поиск конфиденциальных строк в памяти целевого процесса
    • ищет заданную строку в читаемой памяти процесса; при нахождении отображает диапазон допустимых ASCII-символов вокруг искомой строки
  • procinfo — отображение следующей информации о версии файла исполняемого файла процесса:
    • имя процесса
    • описание
    • название продукта
    • версия файла
    • внутреннее имя
    • название компании
    • комментарии
    • авторские права
    • товарные знаки
    • версия продукта
    • частная сборка
    • специальная сборка
  • procargs — извлечение аргументов командной строки для целевого процесса
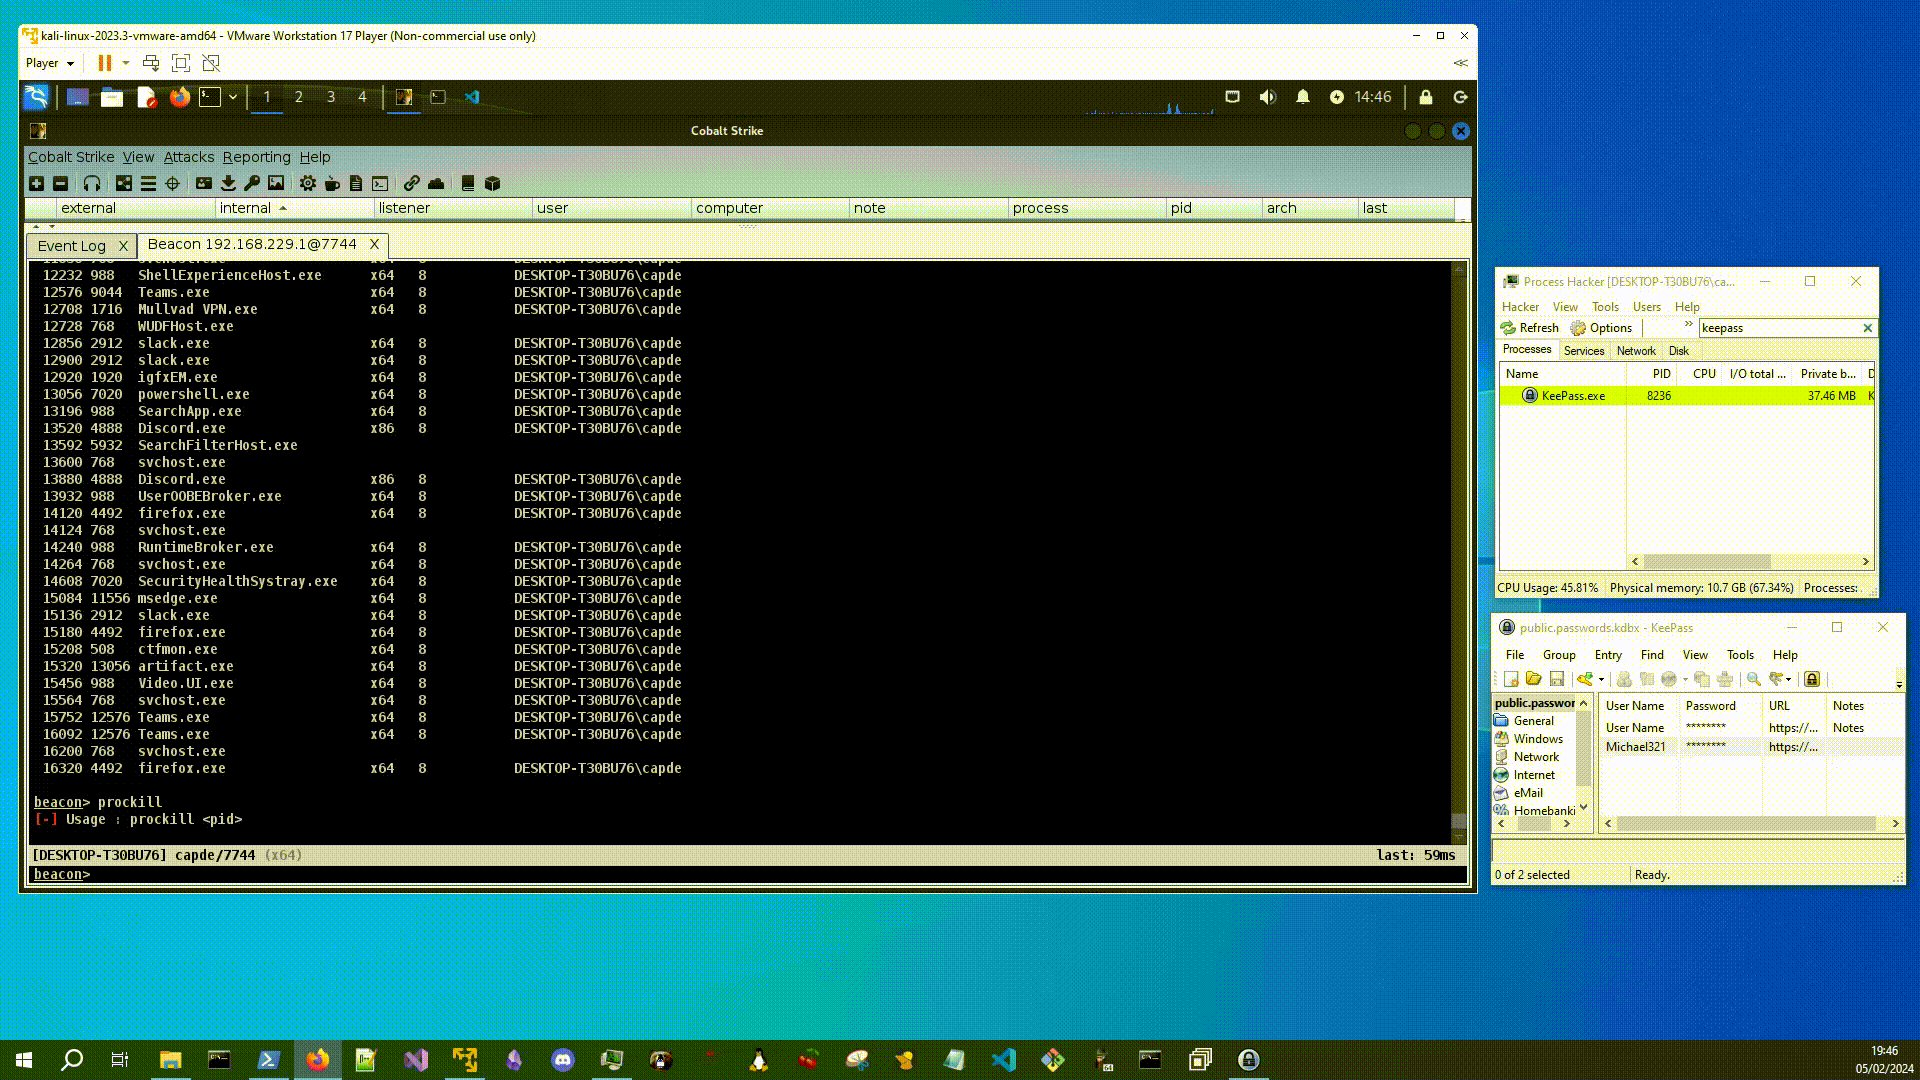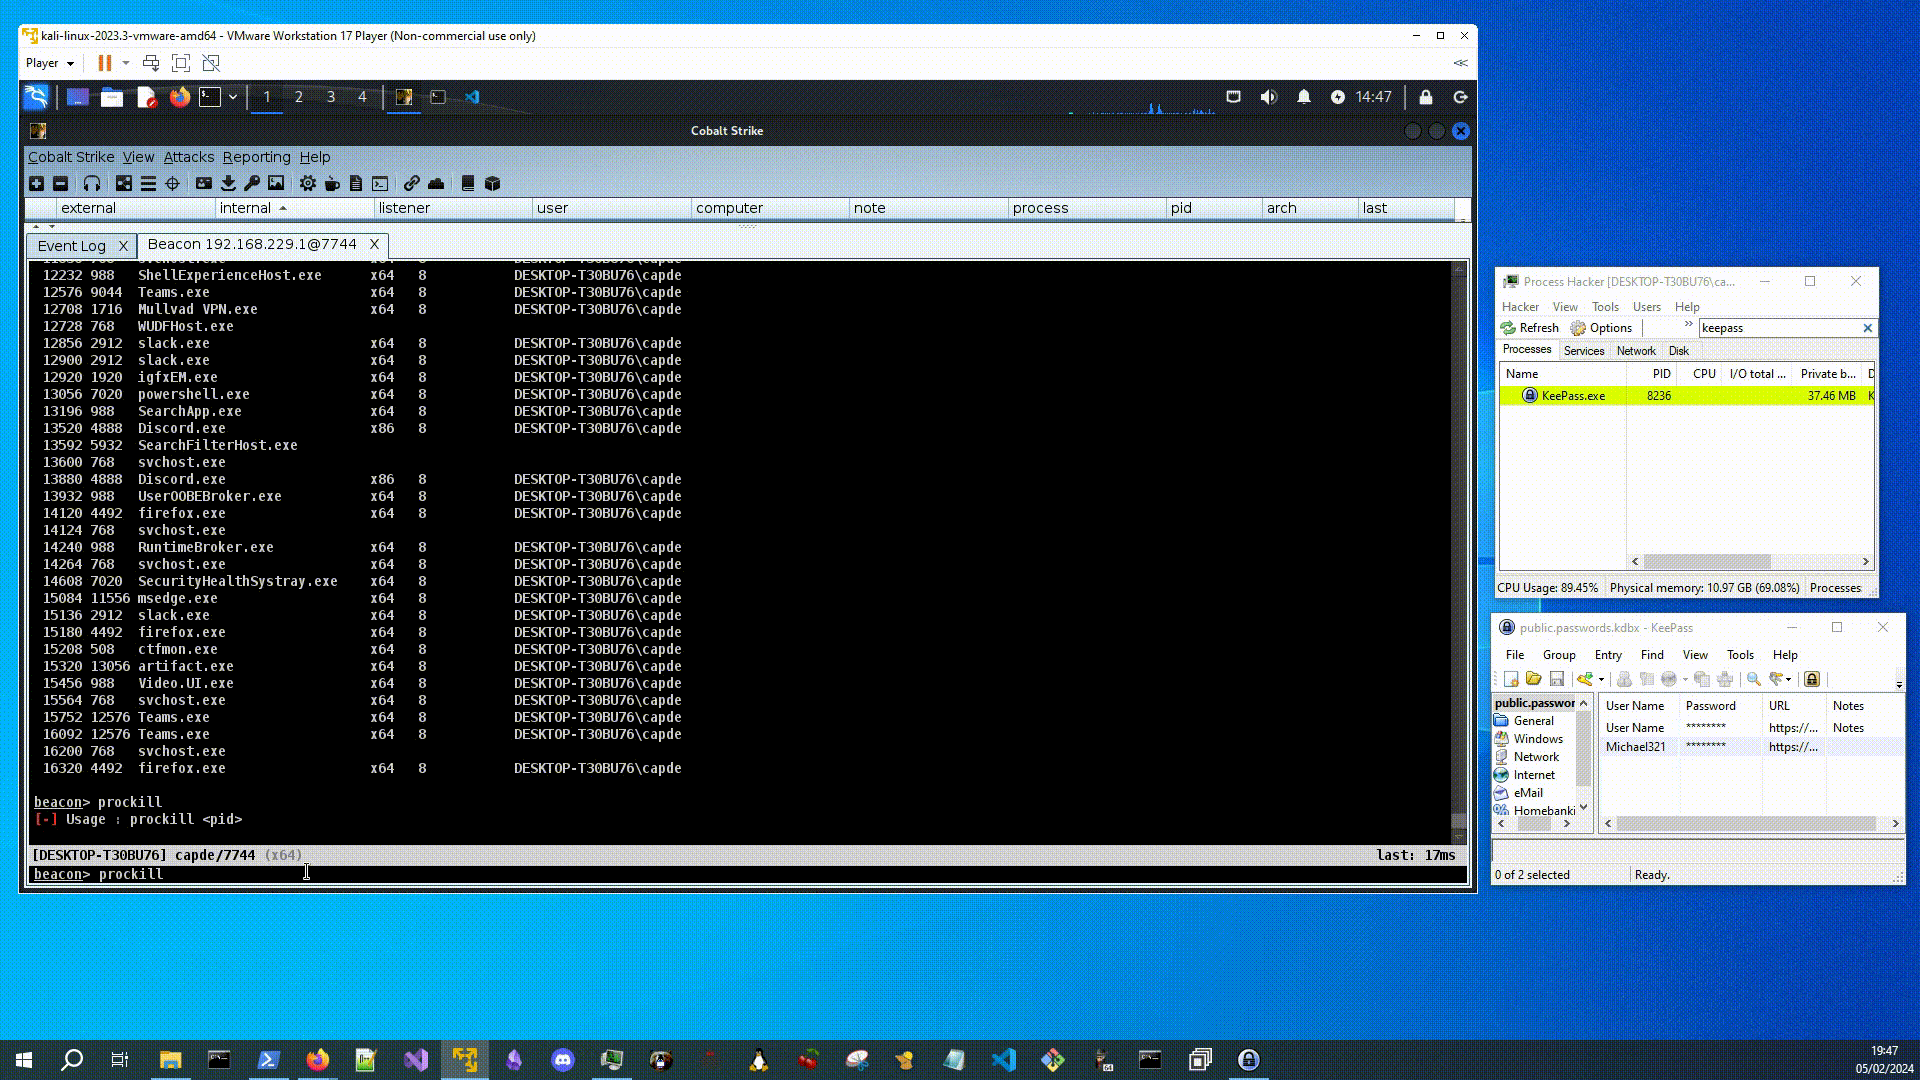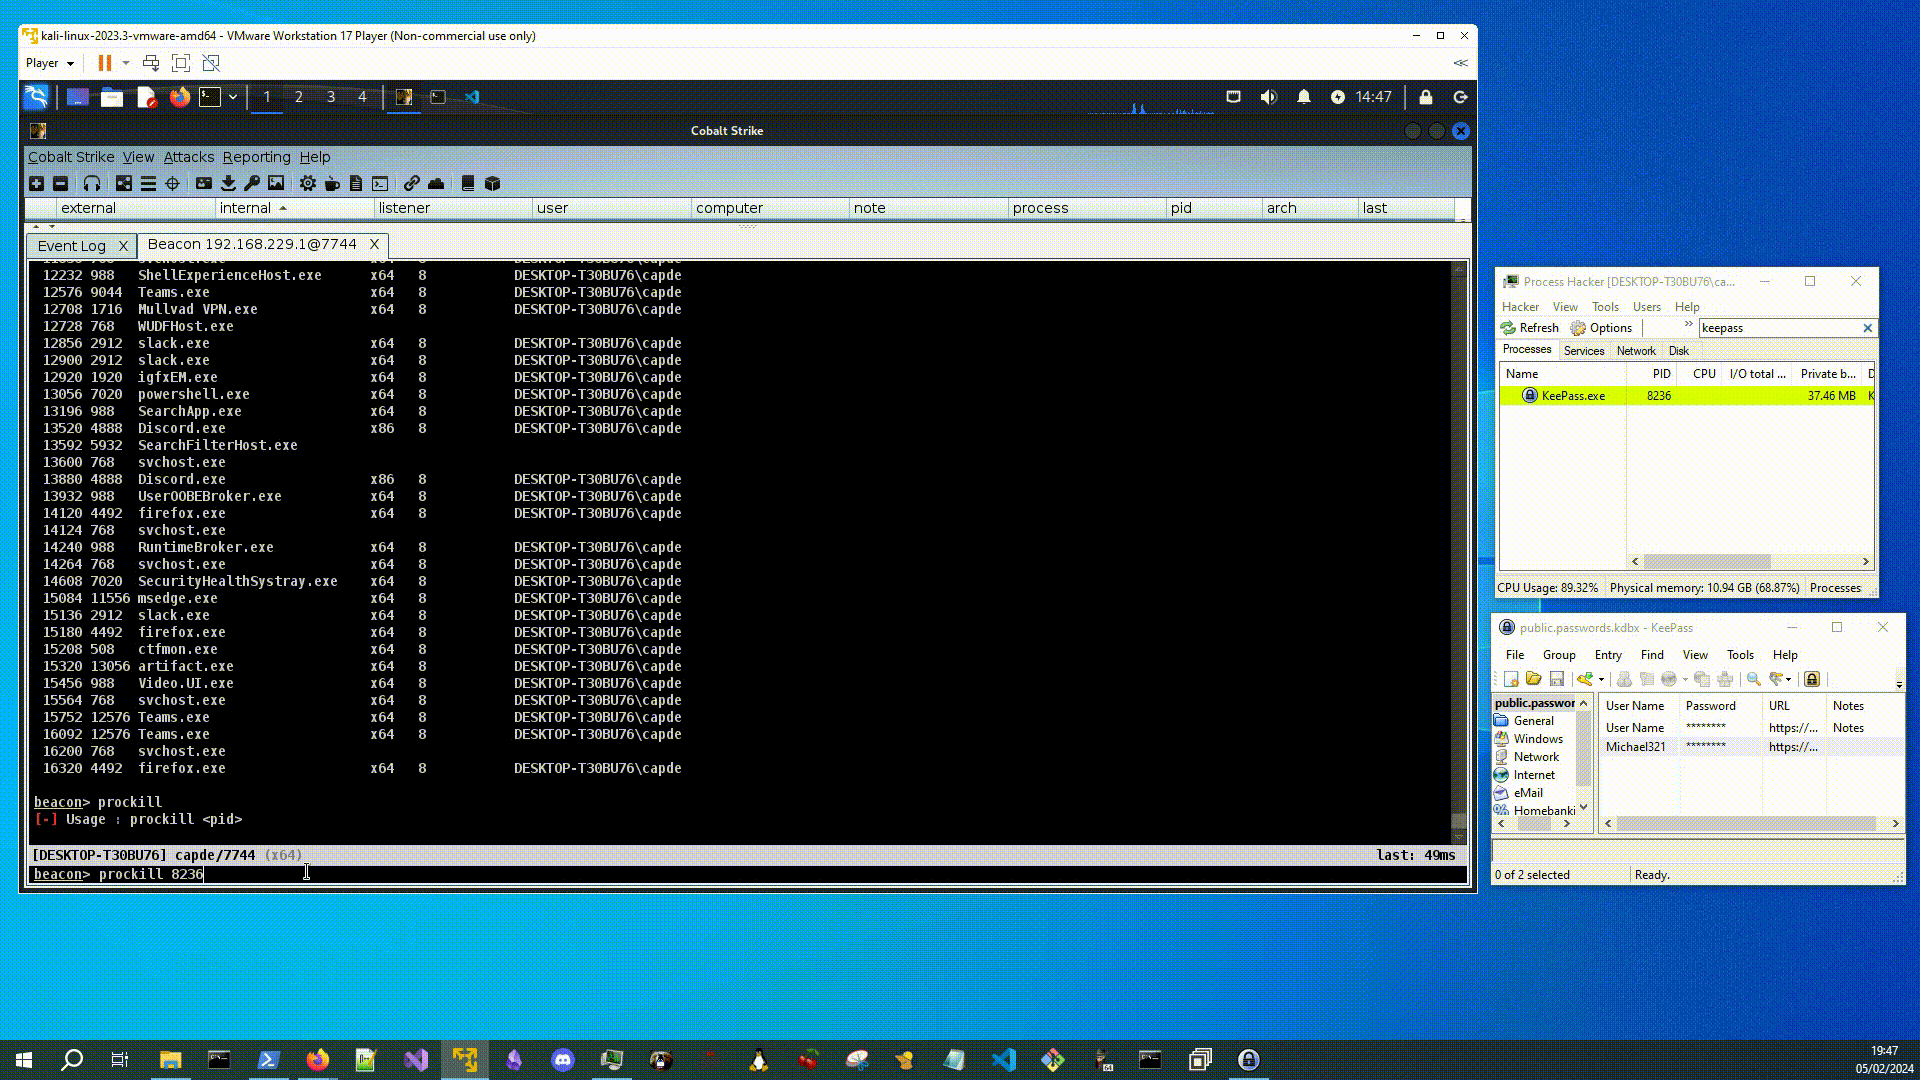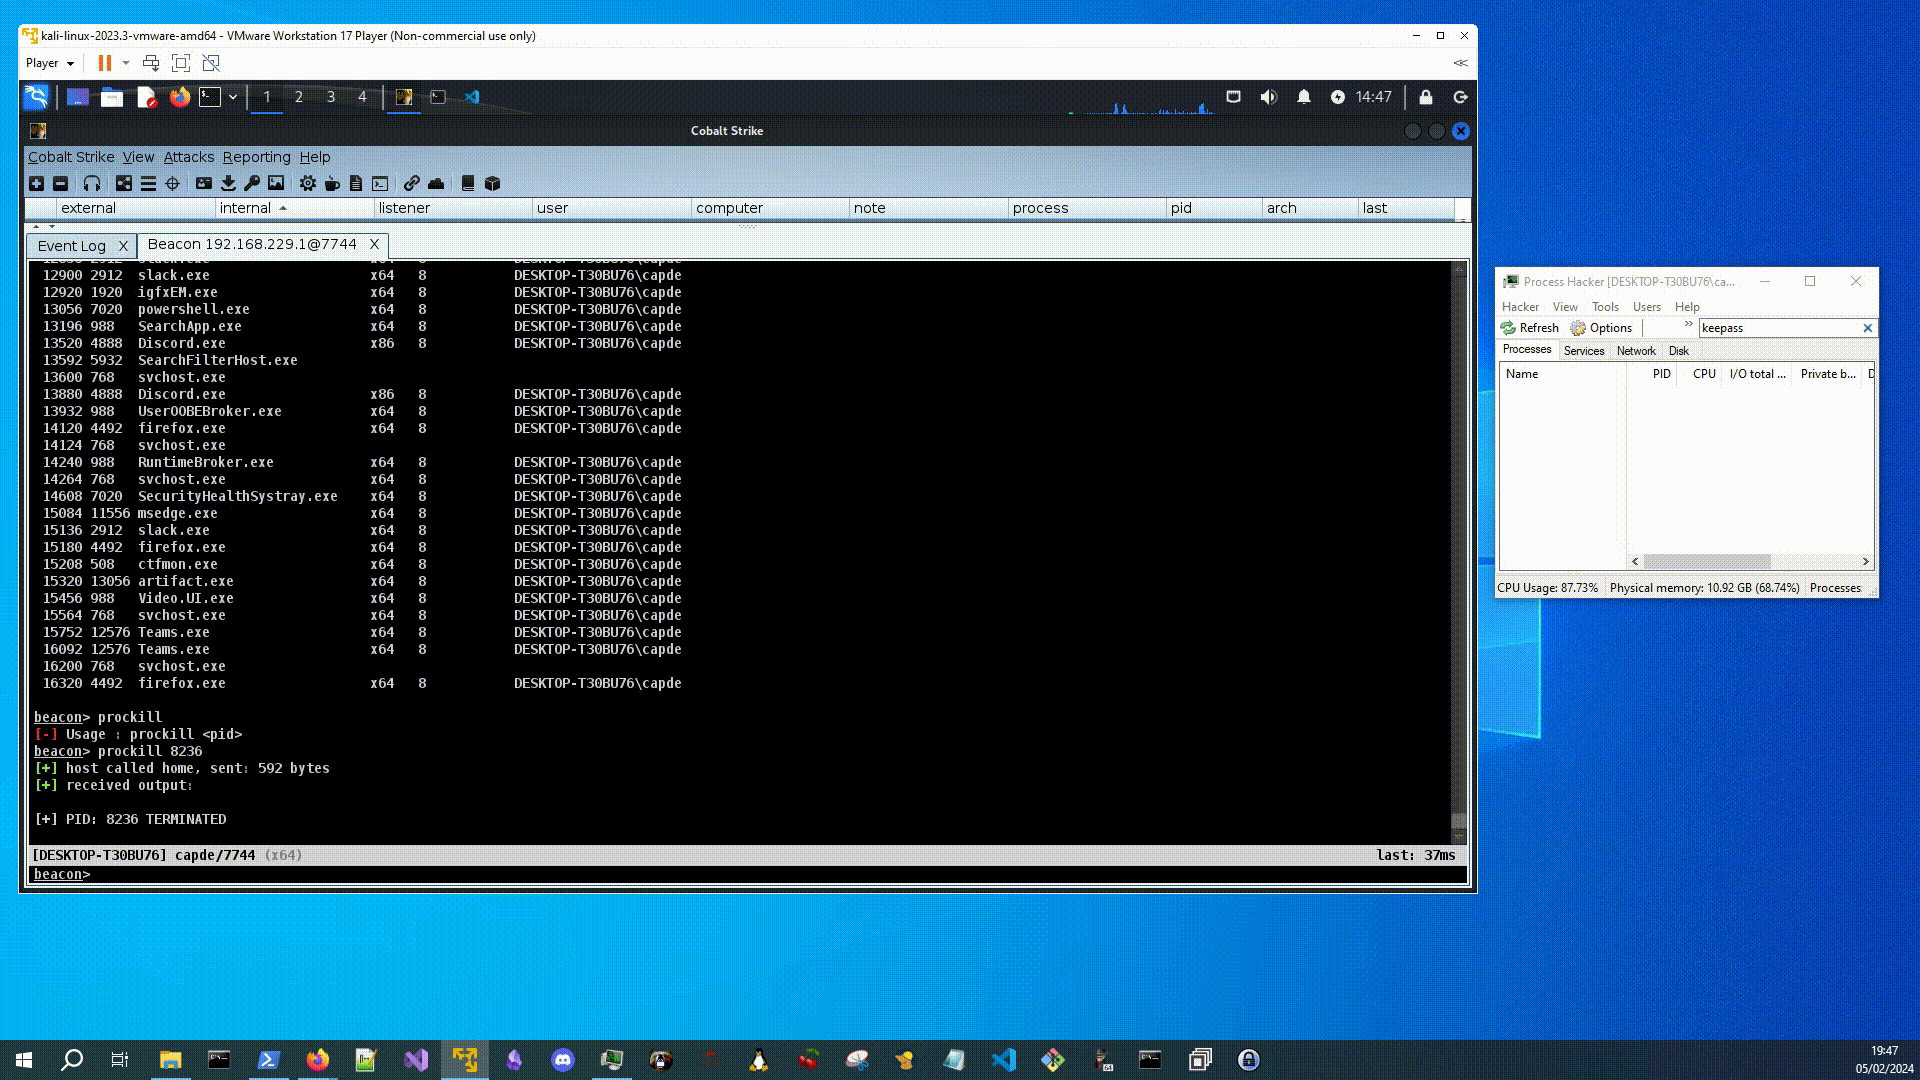
  • prockill — завершение целевого процесса

procsearch.cpp

Дамп памяти процесса и поиск читаемых строк. В этой версии указываются только PID, строка поиска и диапазон. Когда строка найдена, параметр диапазона определяет, сколько символов с каждой стороны найденной строки должно быть выведено, если они являются допустимыми ASCII.

Компиляция в VS. Пример ниже — дамп данных пользователя из процесса Outlook:

PS C:\Users\capde> .\procsearch.exe 7592 "email" 500

[+] Search string "email" FOUND: (...) "age_group": "adult",  "association_status": "{\"com.microsoft.Olk\":\"associated\"}"
,"authority": "https://login.microsoftonline.com/consumers",  "birthday": "1969-3-1",  "display_name": "John Doe",
"email": "[email protected]",  "first_name": "John",  "id": "3a25f54136ac887c",  "last_name": "Doe",  "location":
"UK",  "login_name":"[email protected]","onprem_sid": "",  "password_change_url": "",  "phone_number": "" (...)

Работает некорректно с Inline-Execute-PE. Я работаю над этим и над версией C++ BOF, которая должна поддерживать более широкие диапазоны поиска, чем текущая версия на C.


procsearch-BOF.c

Компиляция и загрузка .cna:

x86_64-w64-mingw32-gcc -c procsearch-BOF.c -o procsearch-BOF.o

Версия BOF чувствительна к размерам буферов, поэтому параметр <range> отсутствует, а вывод несколько ограничен. Можете экспериментировать с размерами буферов, но будьте осторожны: слишком большие значения могут привести к ошибкам __chkstk или зависанию beacon.

Изначально хотел написать это на C++ — локально работало с bof-vs, но при запуске в beacon возникают искажённые ошибки неизвестных символов или краши. Обновлю, когда будет возможно. Вероятно, есть более правильный способ реализации функции/буферов поиска на C, но пока работает так.

Не рекомендую искать одиночные символы (например, ".") в очень большом процессе — это может привести к зависанию beacon. Рекомендуется минимум 3–4 символа для строки поиска при использовании BOF. В версии на C++ можно значительно увеличить диапазон.

Пример дампа тестовых данных пользователя из процесса Outlook:


https://github.com/mlcsec/proctools/assets/47215311/dccd1223-774e-4dec-8353-91c057900a07


procinfo.cs

Утилита на C# для вывода всей информации о версии файла для указанного PID. Компиляция в VS или с помощью csc:

procinfo-csharp


procinfo-BOF.c

C BOF, повторяющий часть описанной функциональности. Необходимо разобраться с проблемами дампа значений VerQueryValue(lpVersionInfo, "\\StringFileInfo\\040904b0\\....

Компиляция и загрузка .cna:

x86_64-w64-mingw32-gcc -c procinfo-BOF.c -o procinfo-BOF.o

procinfo-c


procargs-BOF.c

Извлечение аргументов командной строки для указанного процесса. Компиляция и загрузка .cna:

x86_64-w64-mingw32-gcc -c procargs.c -o procargs-BOF.o

image


prockill-BOF.c

Завершение процесса (или можно просто использовать kill в CS, не уверен, зачем я это сделал):

x86_64-w64-mingw32-gcc -c prockill-BOF.c -o prockill-BOF.o
prockill-BOF

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






