

Открытая браузерная лаборатория для создания смоделированной инфраструктуры, наблюдения за продвижением атаки через неё и проверки работоспособности вашей защиты.

Строй. Атакуй. Защищай. Понимай.
Открытая лаборатория, которая полностью работает в браузере: постройте смоделированную инфраструктуру, наблюдайте, как через неё проходит атака, и проверьте, действительно ли работает ваша защита. Каждый шаг сопровождается объяснением, почему он сработал, а каждая мера защиты точно указывает, какое предусловие она нарушает.
Живая демонстрация · Français · Спецификация · Как работает движок · Формат лаборатории · Участие в разработке
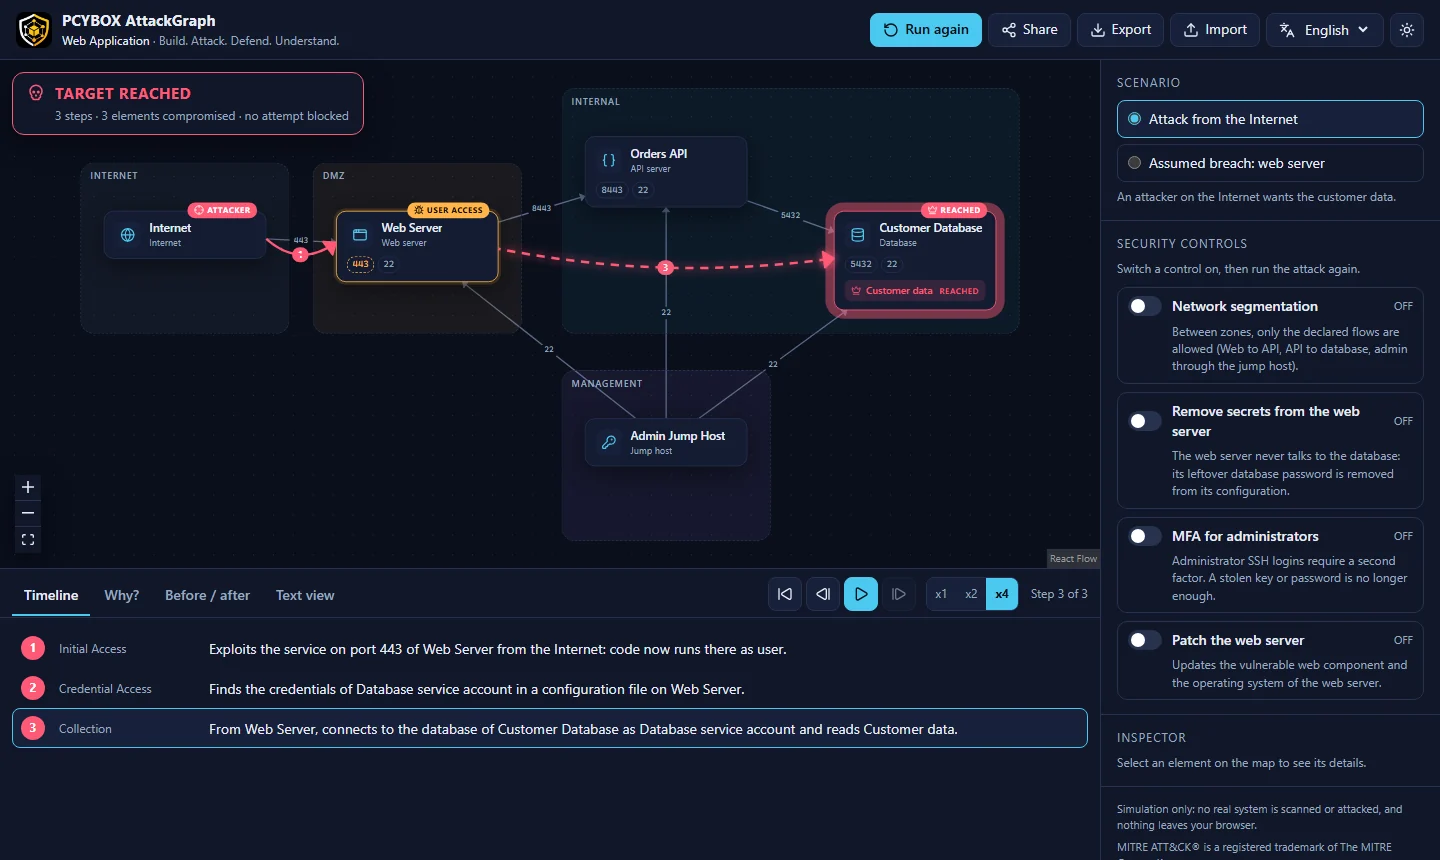
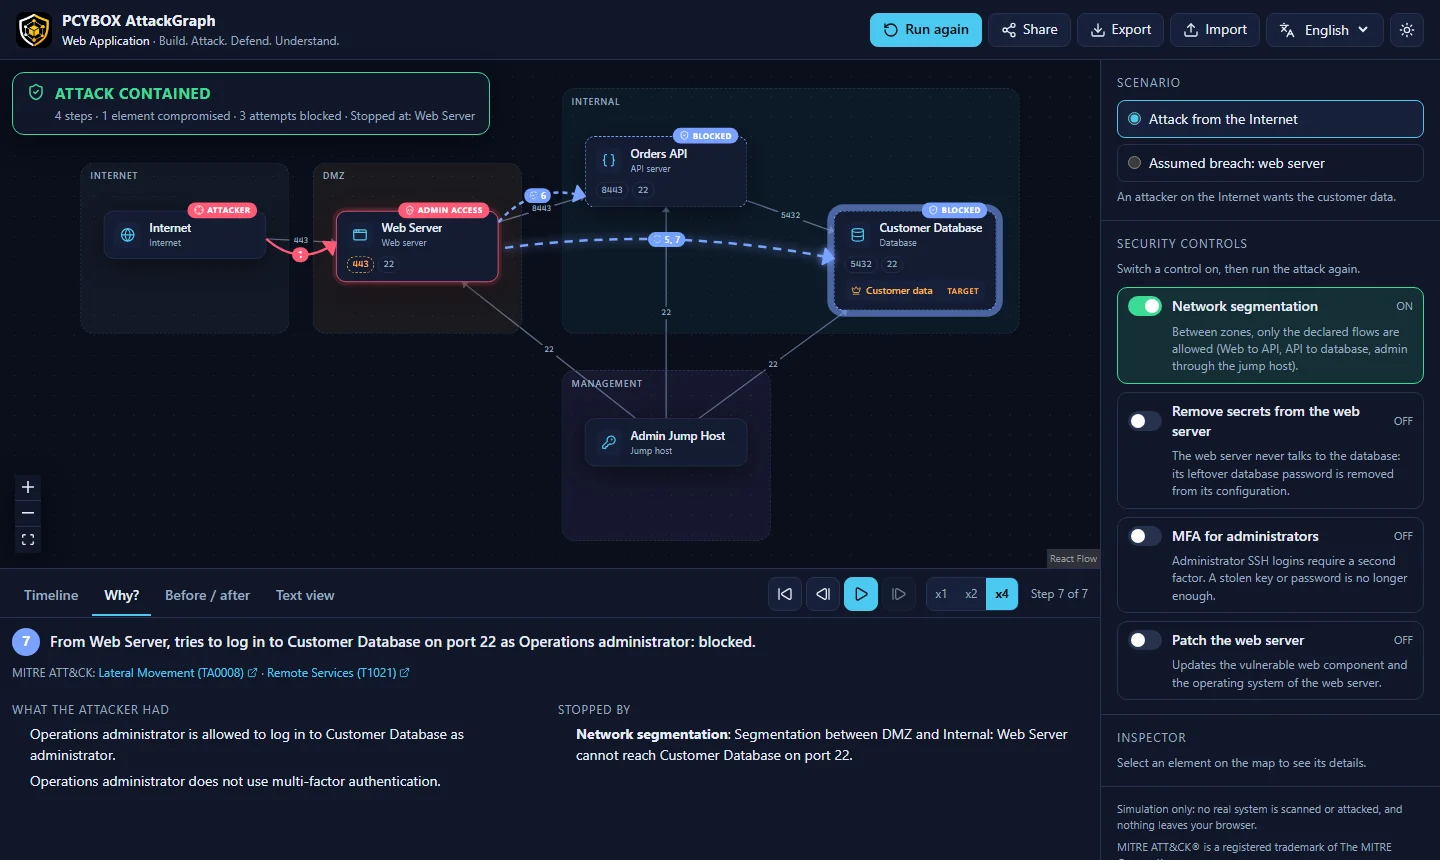
Поверхность атаки, боковое перемещение, сегментация, радиус поражения, эшелонированная защита: эти идеи трудно усвоить по статичным схемам. PCYBOX AttackGraph превращает их в то, что можно увидеть и потрогать:
Только симуляция. Лаборатория никогда не сканирует, не связывается и не атакует реальную систему. Техники описаны на концептуальном уровне, сопоставлены с MITRE ATT&CK, без каких-либо процедур эксплуатации.
Откройте живую демонстрацию: ничего устанавливать не нужно, учётная запись не требуется. Или запустите локально:
git clone https://github.com/Mister-iks/pcybox-attackgraph.git
cd pcybox-attackgraph
pnpm install
pnpm dev
Затем откройте URL, выведенный в терминале, нажмите Запустить атаку, включите Сетевую сегментацию и запустите снова.
Клавиатура: Space запускает или приостанавливает, стрелки переключают шаги атаки, Home возвращает к началу.
Переключитесь в режим Редактирование, затем перетащите элементы из палитры на карту, соедините их, перетаскивая от точки сбоку элемента, и заполните сервисы, слабые места, сохранённые учётные данные, идентификаторы, активы, меры защиты и сценарии на боковой панели. Вкладка Проблемы указывает на то, что, вероятно, не так (поток к порту без сервиса, мера защиты, которая ни к чему не применяется...). Отмена и повтор с помощью Ctrl+Z и Ctrl+Y. Ваша лаборатория сохраняется в браузере, её можно экспортировать, импортировать и делиться по ссылке.
.attackgraph.json.Смотрите дорожную карту, чтобы узнать, что будет дальше.
lab (.attackgraph.json) ──▶ validation ──▶ engine (web worker) ──▶ story of events ──▶ map, timeline, Why?
Движок насыщает возможности атакующего раунд за раундом (точки опоры, учётные данные, доступ к данным). Каждая техника имеет предусловия и эффекты; каждая мера защиты нарушает точное предусловие. Поскольку раунды выполняются в ширину, история, воспроизводимая для достигнутой цели, является одним из её кратчайших выводов. Подробности в docs/engine.md.
apps/web/           web application (React, React Flow, Vite)
packages/engine/    simulation engine: pure TypeScript, no DOM, fully tested
packages/schema/    JSON Schema of the .attackgraph.json lab format
packages/i18n/      messages (English, French) shared by the app and the CLI
packages/cli/       attackgraph command line tool
content/templates/  ready-to-use labs (CC BY 4.0)
docs/               specification, engine and format documentation
Требования: Node.js 20 или новее и pnpm.
pnpm install
pnpm dev             # start the app
pnpm test            # engine, schema and app unit tests
pnpm e2e             # end-to-end tests (Playwright, desktop and mobile)
pnpm verify          # everything the CI checks: text, types, tests, build, bundle budget
pnpm attackgraph validate content/templates
pnpm attackgraph list content/templates/active-directory.attackgraph.json
pnpm attackgraph simulate content/templates/active-directory.attackgraph.json --scenario phishing --enable tiering
pnpm attackgraph compare content/templates/web-application.attackgraph.json --enable segmentation --lang fr
pnpm attackgraph simulate <lab> --format markdown   # or json, for other tools
Бюджет производительности: не более 250 кБ начального JavaScript (gzip). CI завершается с ошибкой при превышении.
| Версия | Фокус |
|---|---|
| v0.1 | Одна сеть, одна атака, одна защита: шаблон «Веб-приложение» |
| v0.2 (в работе) | Редактор лабораторий, 3 шаблона, инструмент командной строки |
| v0.3 | Пути атаки, узкие места, радиус поражения, встраиваемое представление, офлайн PWA |
| v0.5 | Режим испытаний, режим преподавателя, 10 миссий, согласованных с NICE, ECSF и CyBOK |
| v1.0 | Стабильный формат, 8 шаблонов, 9 языков, включая арабский и китайский |
