

Таксономии, используемые в системе таксономий MISP, могут использоваться другими инструментами обмена информацией.

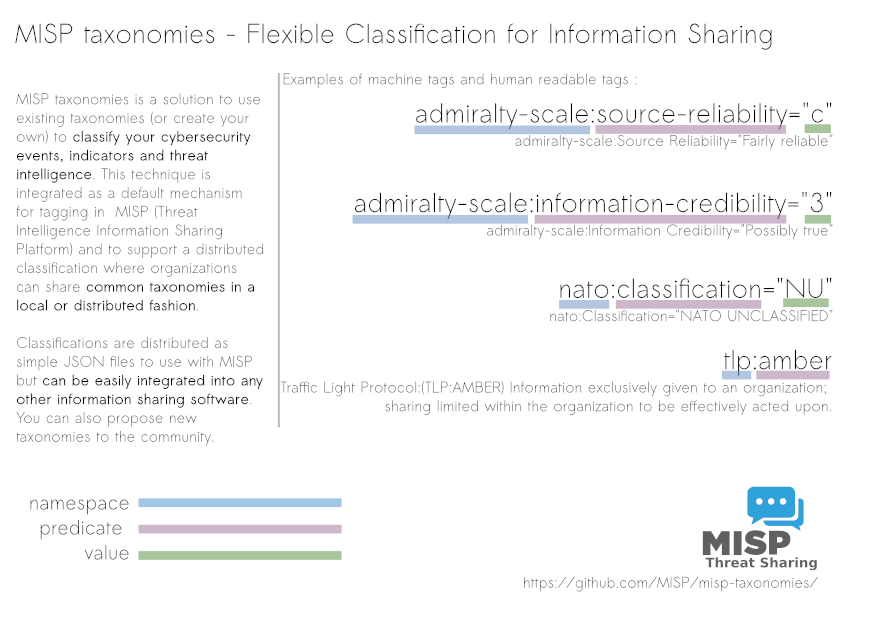
MISP Taxonomies — это набор общих классификационных библиотек для разметки, классификации и организации информации. Таксономия позволяет выражать единый словарь среди распределённого множества пользователей и организаций.
Таксономии, которые могут использоваться в MISP и других инструментах обмена информацией, выражаются в виде машинных тегов (тройных тегов). Машинный тег состоит из пространства имён (ОБЯЗАТЕЛЬНО), предиката (ОБЯЗАТЕЛЬНО) и (ОПЦИОНАЛЬНО) значения. Машинные теги часто называют тройными тегами из-за их формата.
Следующие таксономии могут использоваться в MISP (в качестве локальных или распределённых тегов) или в других инструментах и программах, готовых использовать общие таксономии среди инструментов обмена информацией о безопасности.
CERT-XLM : Классификация инцидентов безопасности CERT-XLM. Обзор
DFRLab-dichotomies-of-disinformation : Дихотомии дезинформации DFRLab. Обзор
DML : Модель уровня зрелости обнаружения (Detection Maturity Level, DML) — это модель зрелости возможностей для оценки зрелости организации в обнаружении кибератак. Она предназначена для организаций, которые осуществляют обнаружение и реагирование на основе разведданных и уделяют особое внимание наличию зрелой программы обнаружения. Обзор
GrayZone : Серая зона активной обороны включает все элементы, которые находятся между реактивными элементами обороны и наступательными операциями. Она заполняет серое пятно между ними. Таксономия может использоваться для планирования или моделирования активной обороны. Обзор
PAP : Протокол допустимых действий (Permissible Actions Protocol, или сокращённо PAP) был разработан для указания того, как можно использовать полученную информацию. Обзор
access-method : Метод доступа, используемый для удалённого доступа к системе. Обзор
accessnow : Классификация Access Now для классификации проблемы (такой как безопасность, права человека, права молодёжи). Обзор
acn : Кибертаксономия для Итальянского национального агентства по кибербезопасности (ACN). Обзор
acs-marking : Тип маркировки Спецификации управления доступом (Access Control Specification, ACS) определяет типы объектов, необходимые для реализации автоматизированных систем управления доступом на основе соответствующих политик, регулирующих обмен данными между участниками. Обзор
action-taken : Действие, предпринятое в случае инцидента безопасности (с точки зрения CSIRT). Обзор
admiralty-scale : Адмиралтейская шкала, или шкала ранжирования (также называемая системой НАТО), используется для оценки надёжности источника и достоверности информации. Ссылка основана на FM 2-22.3 (FM 34-52) «Операции по сбору агентурных разведданных» и документах НАТО. Обзор
adversary : Обзор и описание инфраструктуры противника. Обзор
agent-threat-rules : Agent Threat Rules (ATR) — это открытый стандарт обнаружения угроз ИИ-агентов, опубликованный под лицензией Apache 2.0. Таксономия объединяет 330 правил, поддерживаемых сообществом, в десяти категориях атак, охватывающих инъекции в промпты, отравление инструментов, компрометацию навыков, эксфильтрацию контекста, манипуляцию агентом, повышение привилегий, чрезмерную автономию, злоупотребление моделью, безопасность модели и отравление данных. Предикаты называют категорию; значения — это отдельные идентификаторы правил в форме ATR-YYYY-NNNNN. Обзор
ai-bias-terminology : Список самостоятельных определений для каждого типа предвзятости. Агрегированные термины, которые широко используются или имеют отношение к предвзятости ИИ. Из NIST.SP.1270-draft (2021) Обзор
ai-computer-assisted : Таксономия, описывающая уровень помощи ИИ и уровень проверки/обновления, задействованный при создании разведывательного пакета или события. Обзор
ai-safety-benchmark : Бенчмарк безопасности ИИ v0.5, созданный Рабочей группой по безопасности ИИ (WG) компании MLCommons. Обзор
ais-marking : Реализация схемы маркировки AIS поддерживается Национальным центром интеграции кибербезопасности и связи (NCCIC) Министерства внутренней безопасности США (DHS). Обзор
analyst-assessment : Серия оценочных предикатов, описывающих возможности аналитика по выполнению анализа. Эти оценки могут быть назначены самим аналитиком или другой стороной, оценивающей аналитика. Обзор
anti-piracy : Таксономия для борьбы с пиратством. Обзор
approved-category-of-action : Предварительно одобренная категория действий для индикаторов, передаваемых партнёрам (MIMIC). Обзор
